0x1 AntiDebug_Breaker_mcp
一、工具介绍
AntiDebug_Breaker_mcp是一款Chrome 浏览器扩展,专门用于前端 JavaScript 逆向工程和渗透测试辅助。
基于原项目AntiDebug_Breaker 二次开发,新增了MCP 集成,可以让 Cursor、Trae、Qoder 等 AI 编辑器直接操控浏览器、读取分析数据。
一句话概括:
让被保护的前端页面变得 "可调试",再把页面状态、请求、加密信息直接暴露给 AI 工具分析。
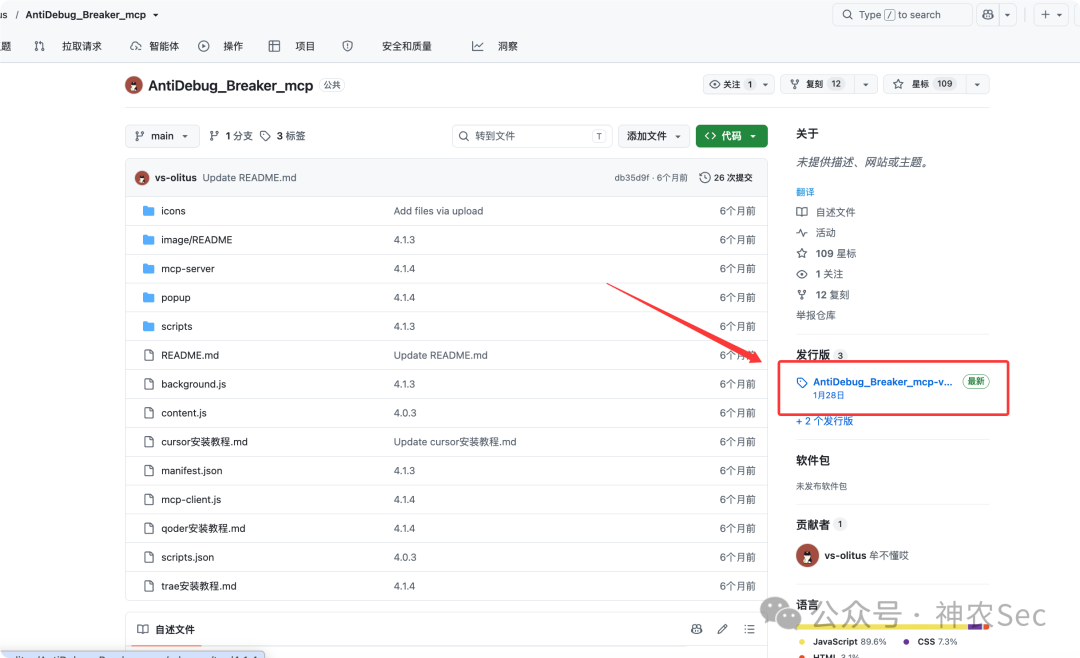
工具GitHub项目地址:
https://github.com/vs-olitus/AntiDebug_Breaker_mcp
二、chrome浏览器插件导入
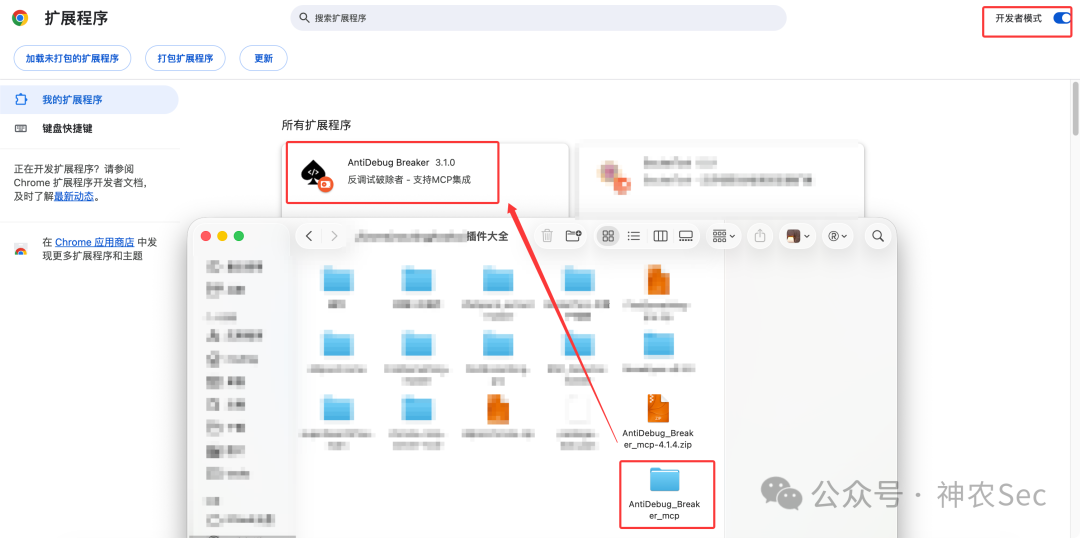
通过上面 GitHub地址下载,解压缩后丢到chrome浏览器插件中(开启开发者模式)
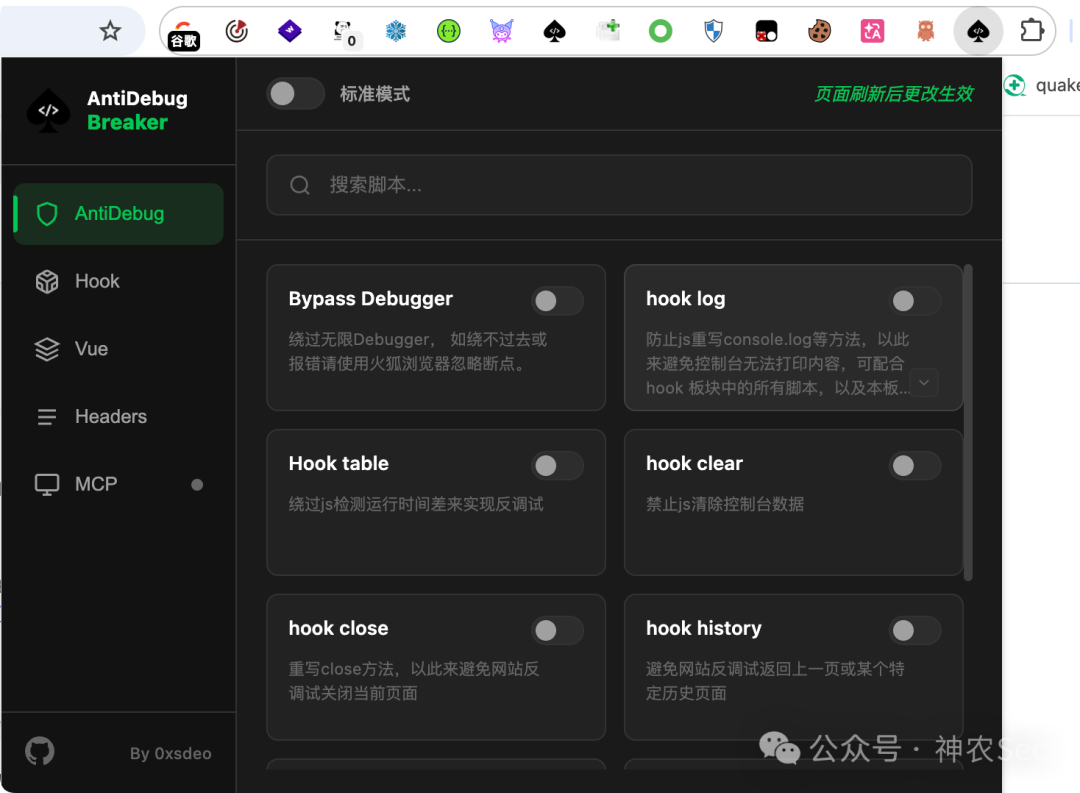
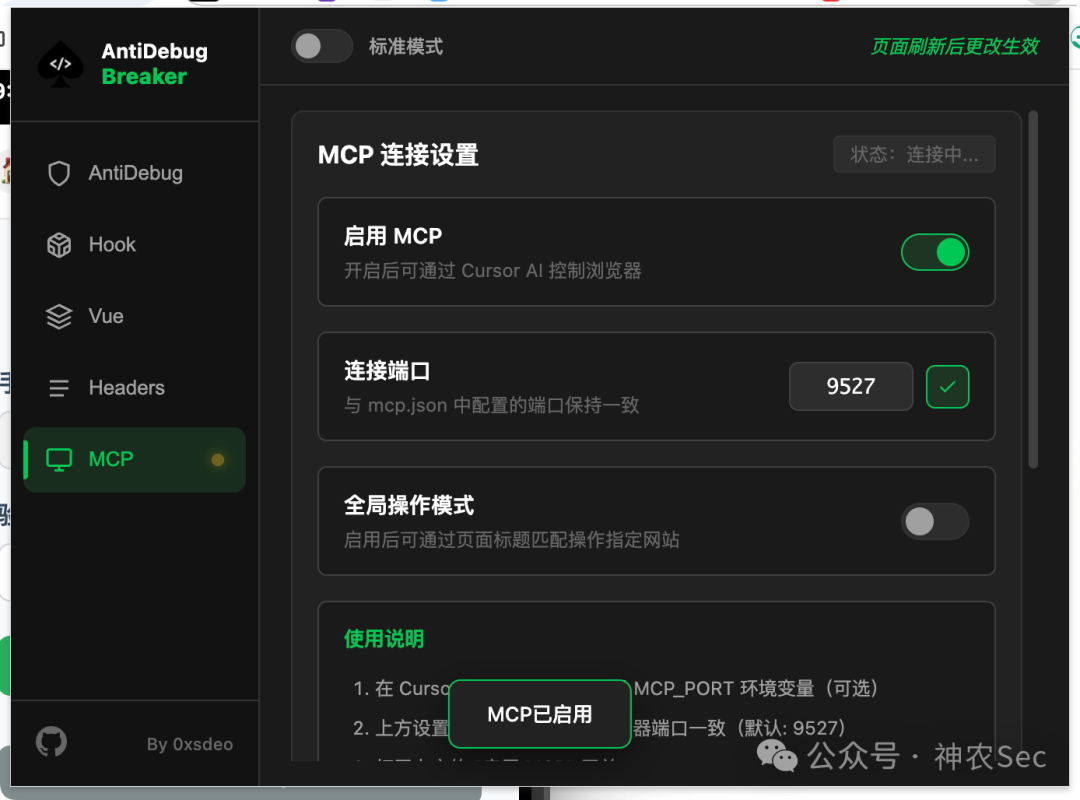
浏览器打开插件,界面如下:
三、 MCP(AI 集成)
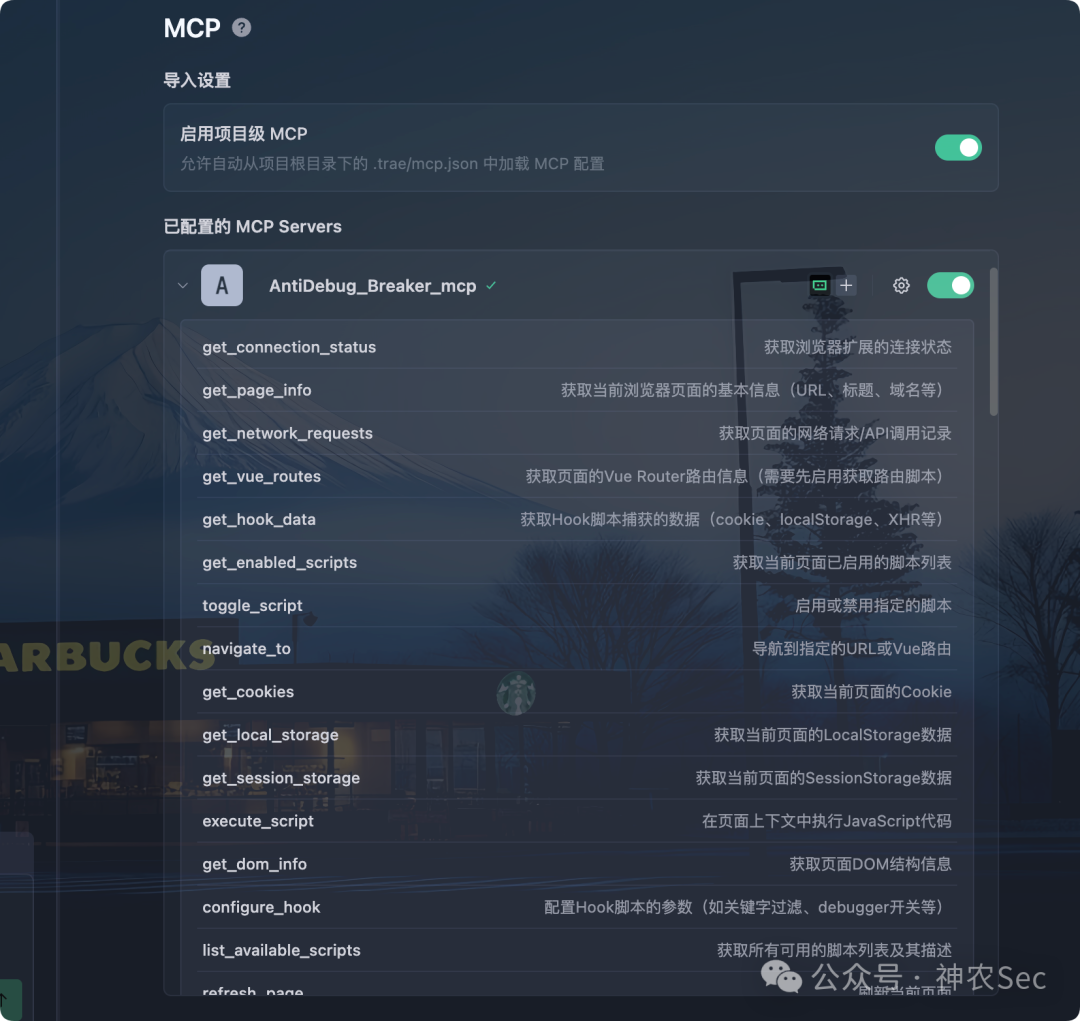
通过 MCP 协议,让 AI 编辑器直接调用浏览器扩展的能力,共 76 个工具,覆盖:
-
页面信息获取
-
网络请求监控
-
Hook 数据读取
-
Vue 路由导出
-
Cookie / Storage 操作
-
请求头配置管理
-
敏感数据扫描
-
加密 / 认证分析
0x2 Trae联动chrome
一、MCP配置
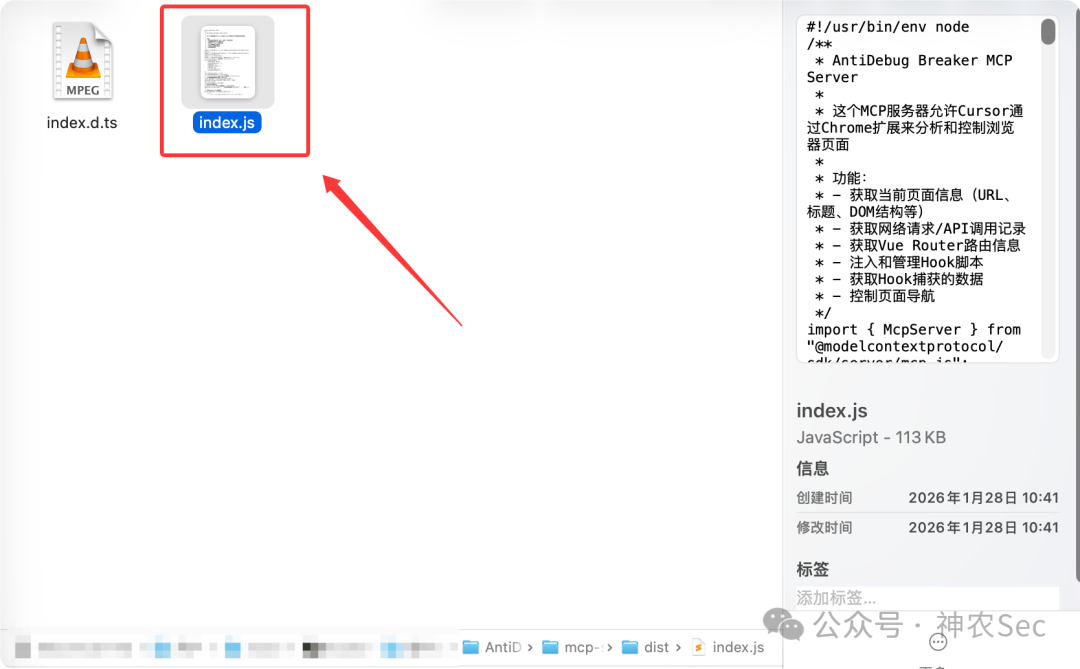
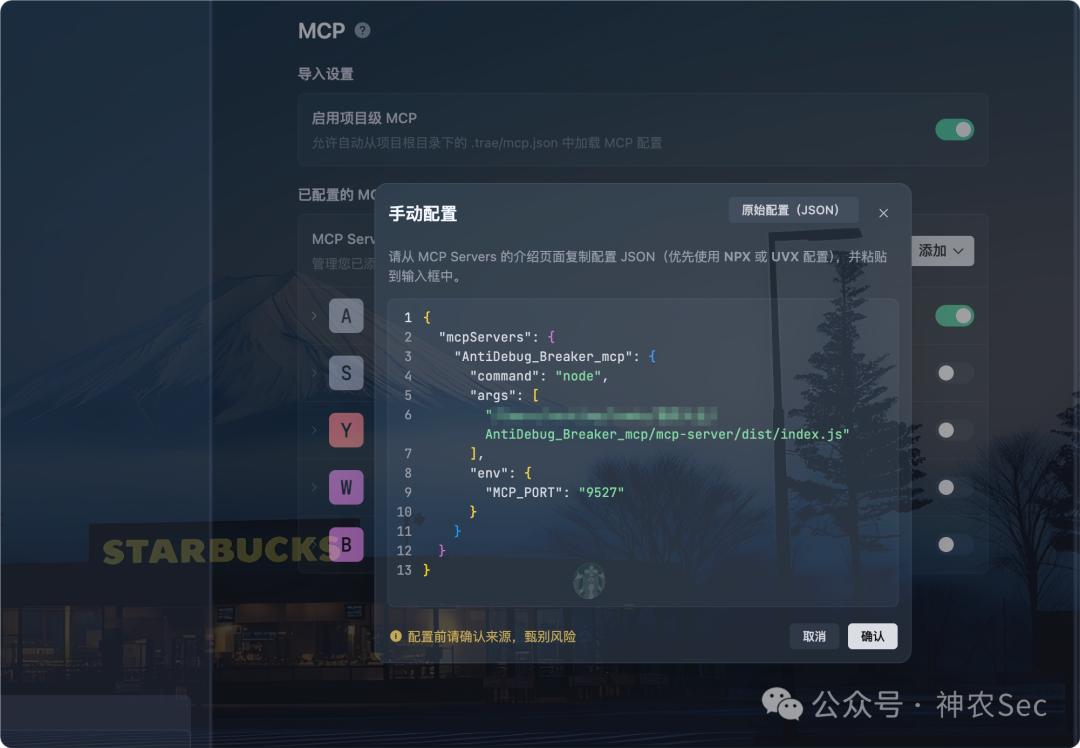
这里我们使用Trae进行配置对应的mcp的json文件,这里我们需要先找到AntiDebug_Breaker_mcp/mcp-server/dist/index.js文件路径
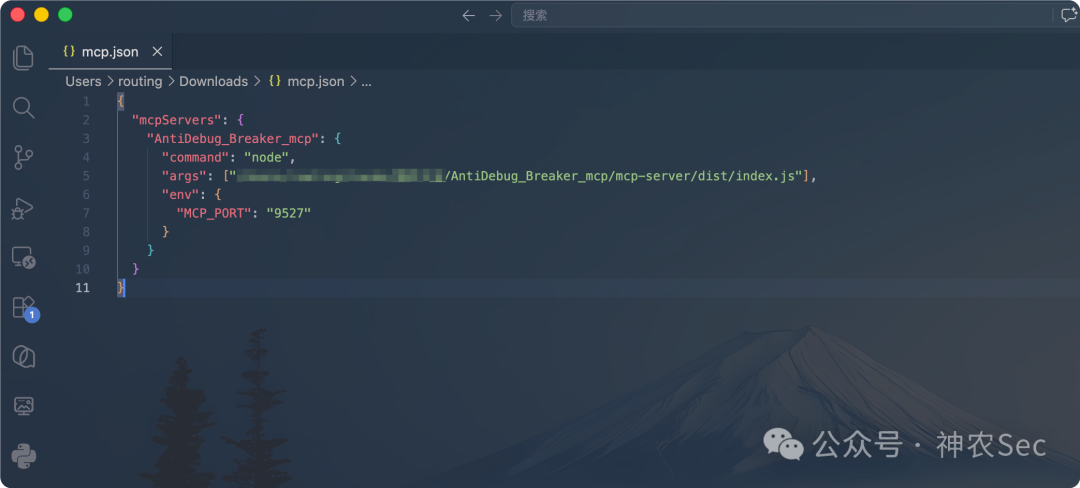
然后配置的json格式内容如下:
{
  "mcpServers": {
    "AntiDebug_Breaker_mcp": {
      "command": "node",
      "args": ["/自己的路径/AntiDebug_Breaker_mcp/mcp-server/dist/index.js"],
      "env": {
        "MCP_PORT": "9527"
      }
    }
  }
}
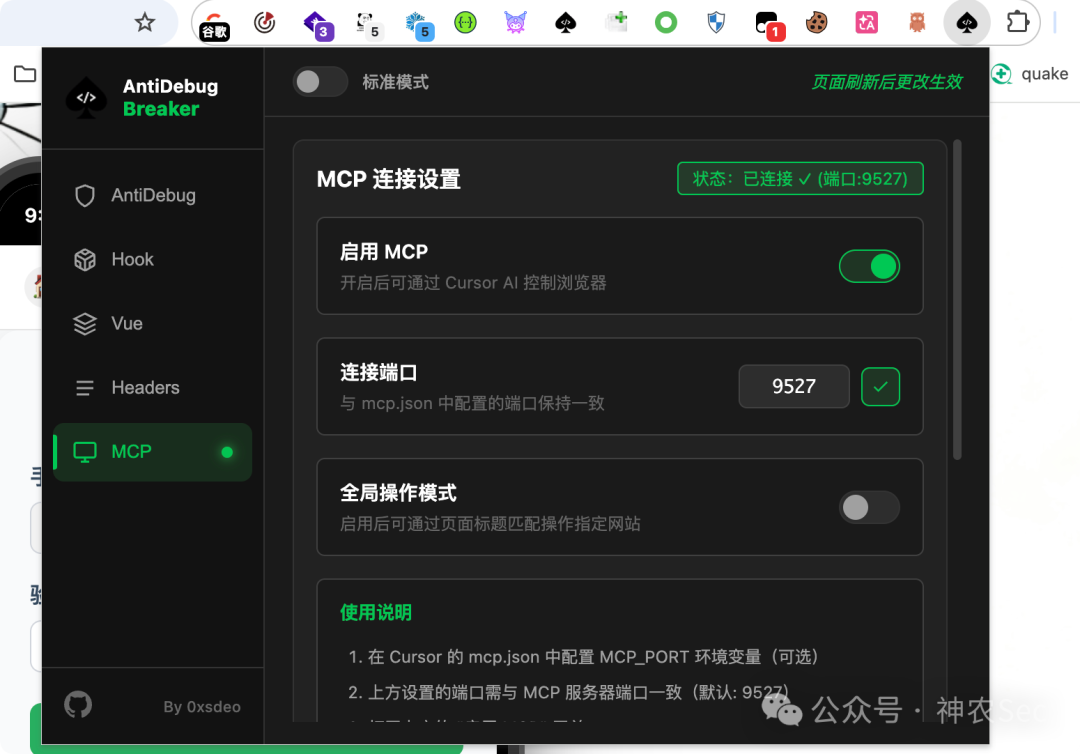
二、连接浏览器插件
Trae里面找到mcp配置
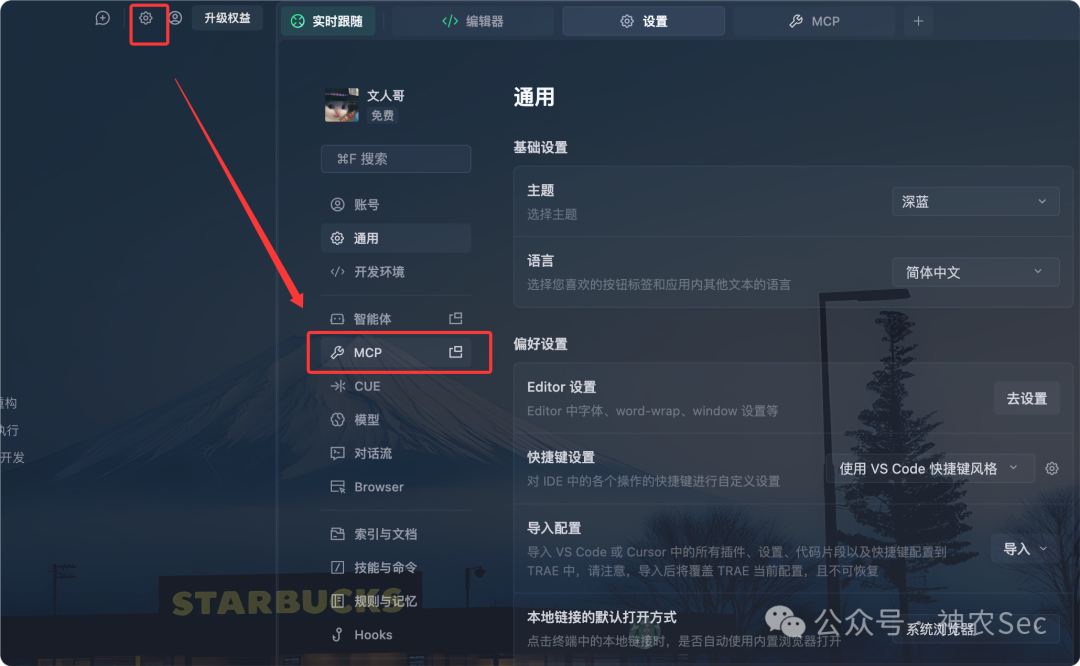
配置json内容填入即可
配置成功,可以看到内置的mcp工具是很多的
浏览器的AntiDebug插件打开,可以看到成功连接到了MCP
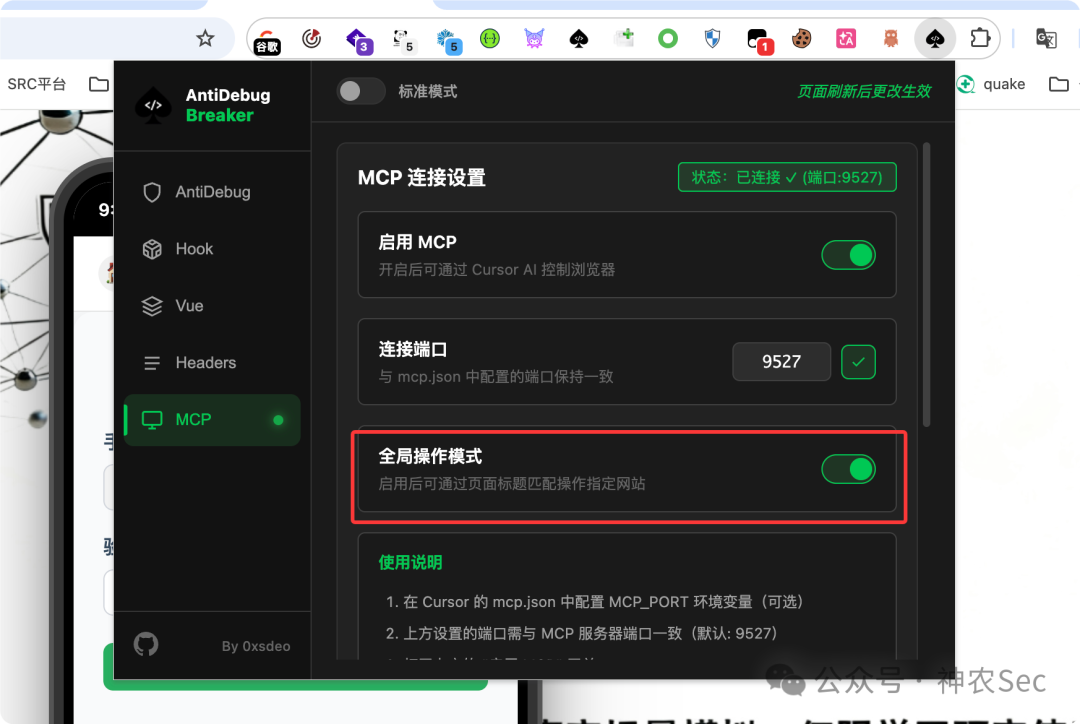
再开启这个全局模式,方便后续使用网站标题进行AI自动化渗透测试js加解密
三、自动化JS逆向加解密
配置完成后,打开一个有js加密的网站,然后回到 Trae 对话页面进行测试。
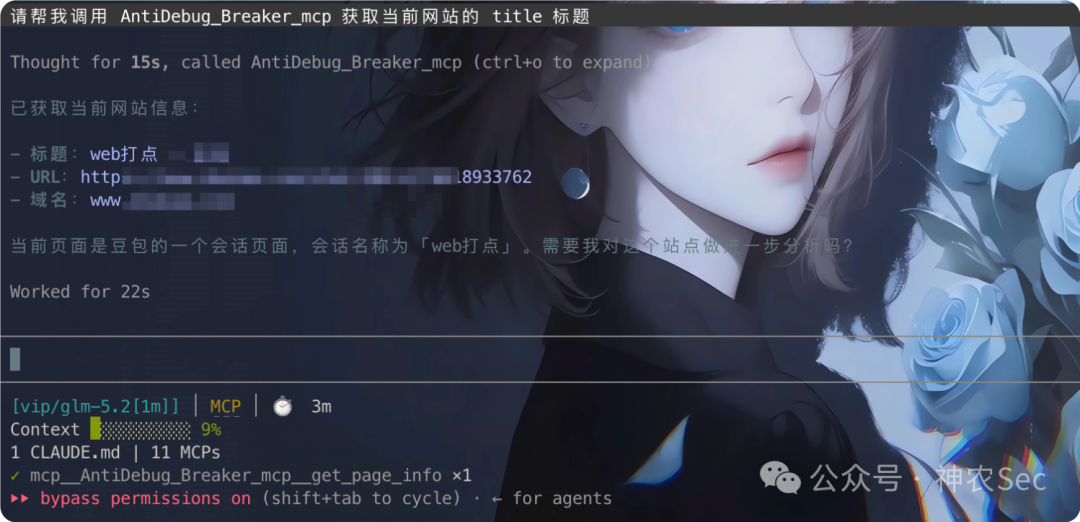
如果配置正确,将成功返回当前网页的标题信息。
请帮我调用 AntiDebug_Breaker_mcp 获取当前网站的 title 标题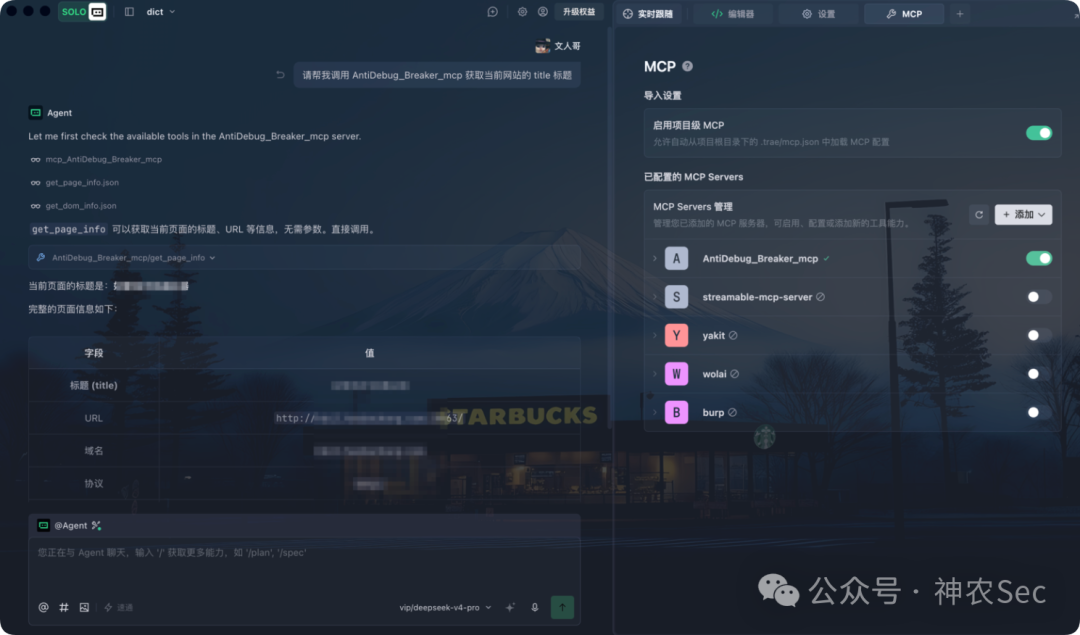
测试下这个插件的加解密检测功能。
请调用 AntiDebug_Breaker_mcp 分析 {网站标题} 页面,
检测反调试机制、前端框架、加密方式和认证机制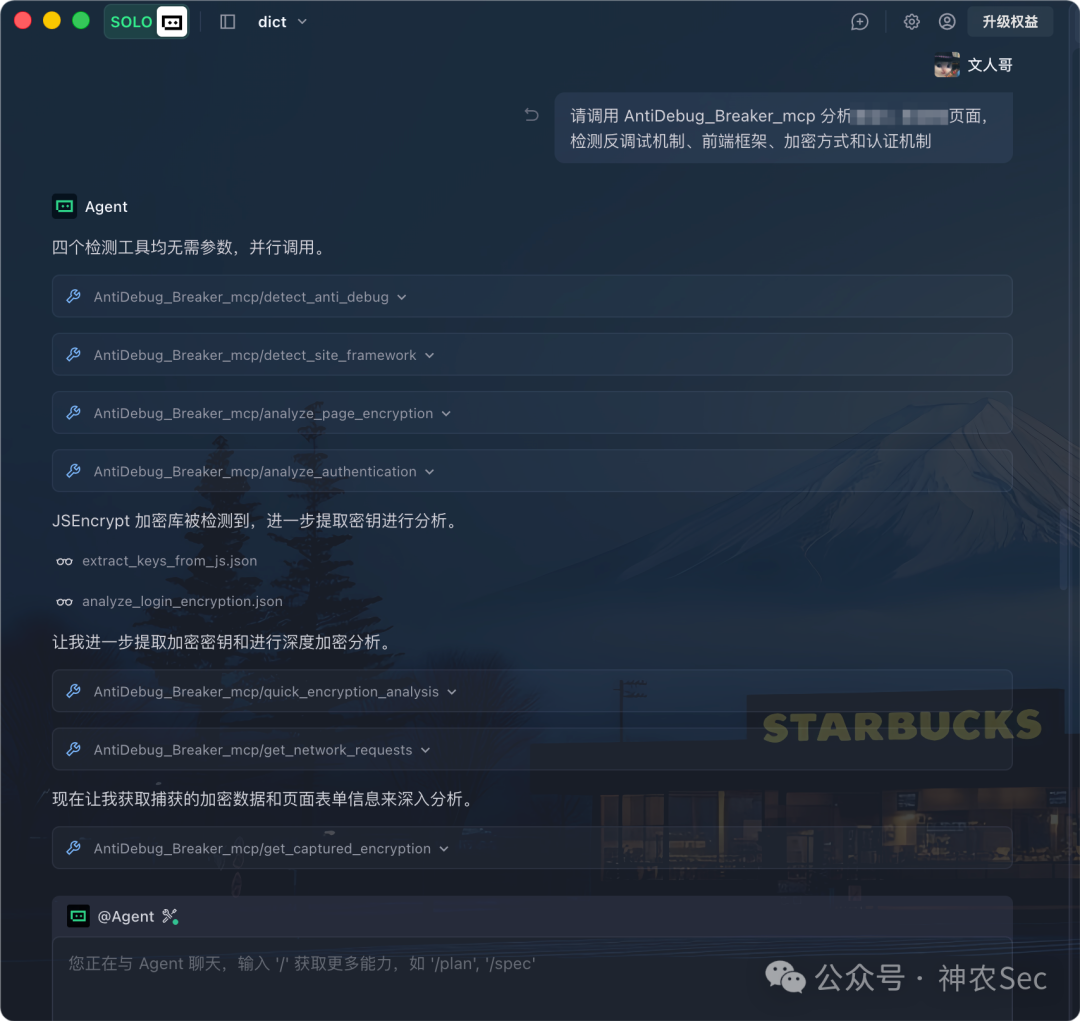
插件会自动调用hook脚本,进行分析加解密操作
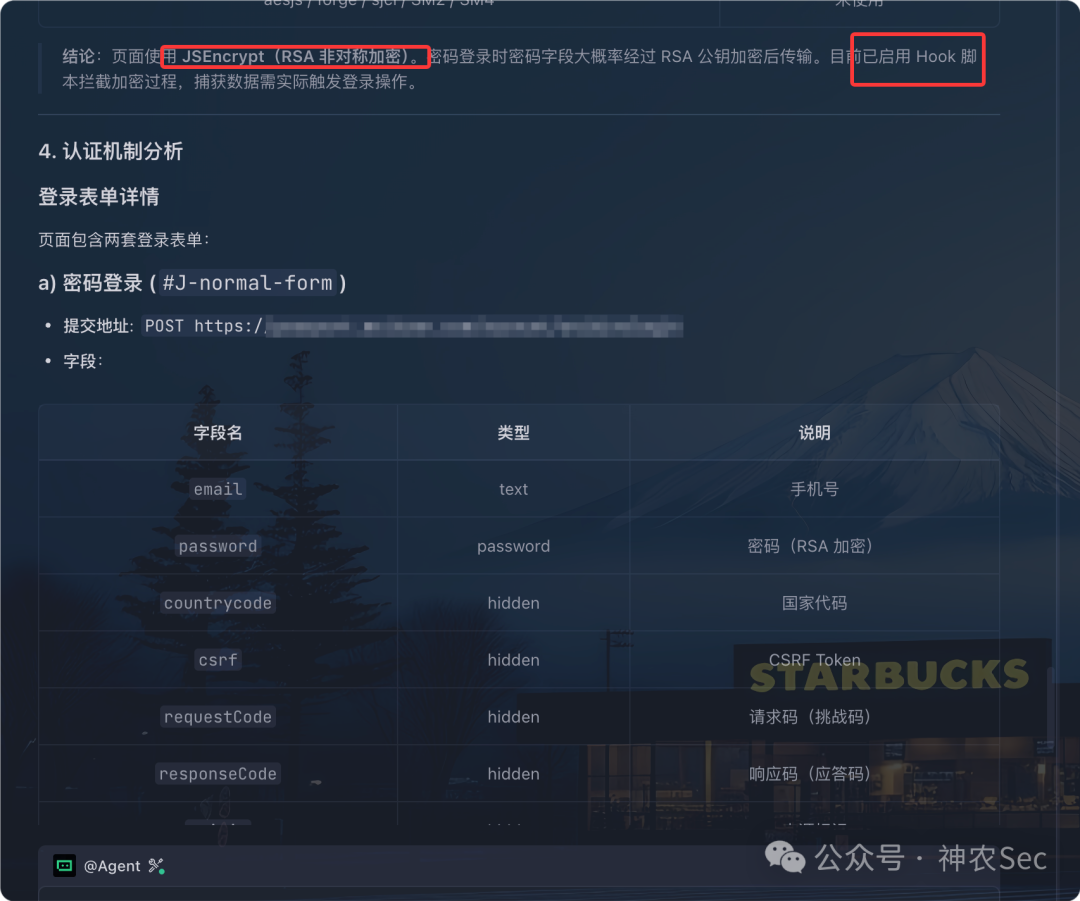
后续还可以继续执行相关的加解密操作:
请调用 AntiDebug_Breaker_mcp 对 {网站标题} 做完整前端分析:
1. 检测并绕过反调试
2. 获取所有 Vue 路由
3. 收集 API 接口
4. 扫描敏感数据泄露
5. 分析加密和认证机制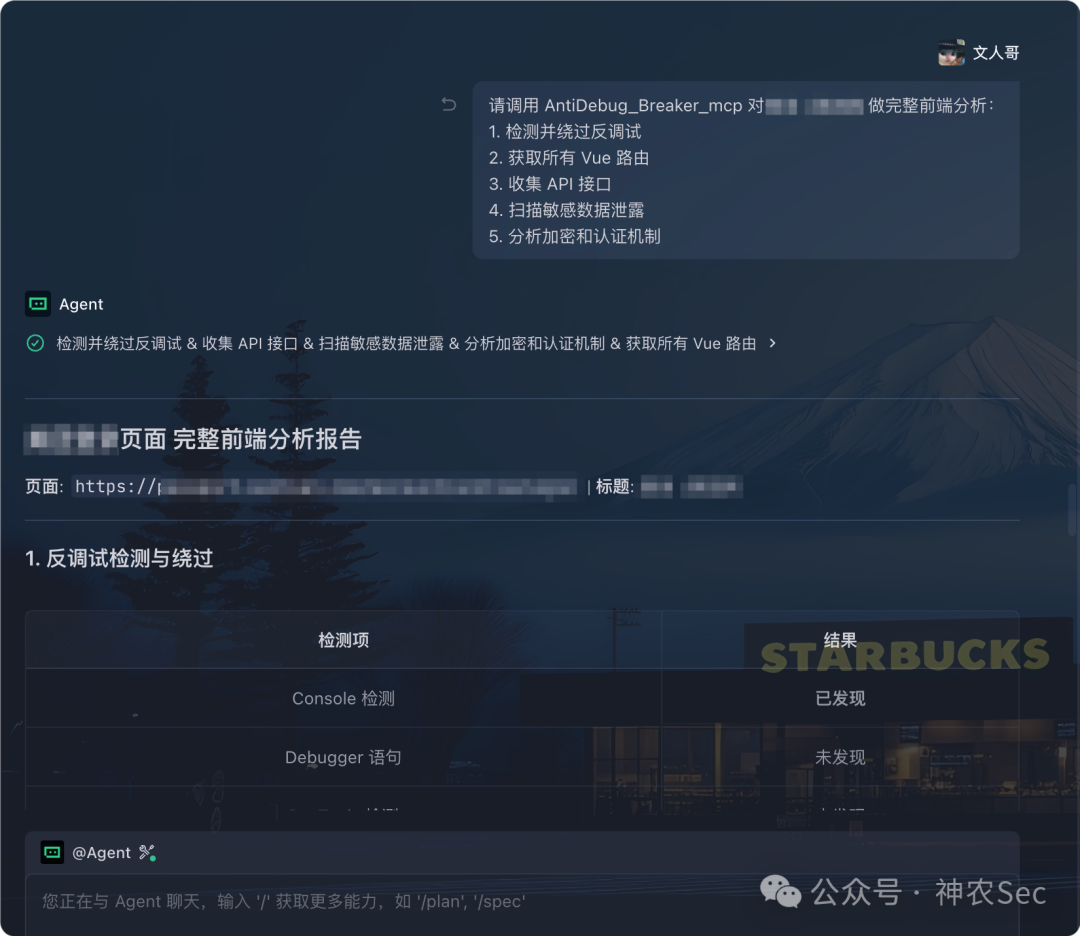
0x3 claude code配置mcp
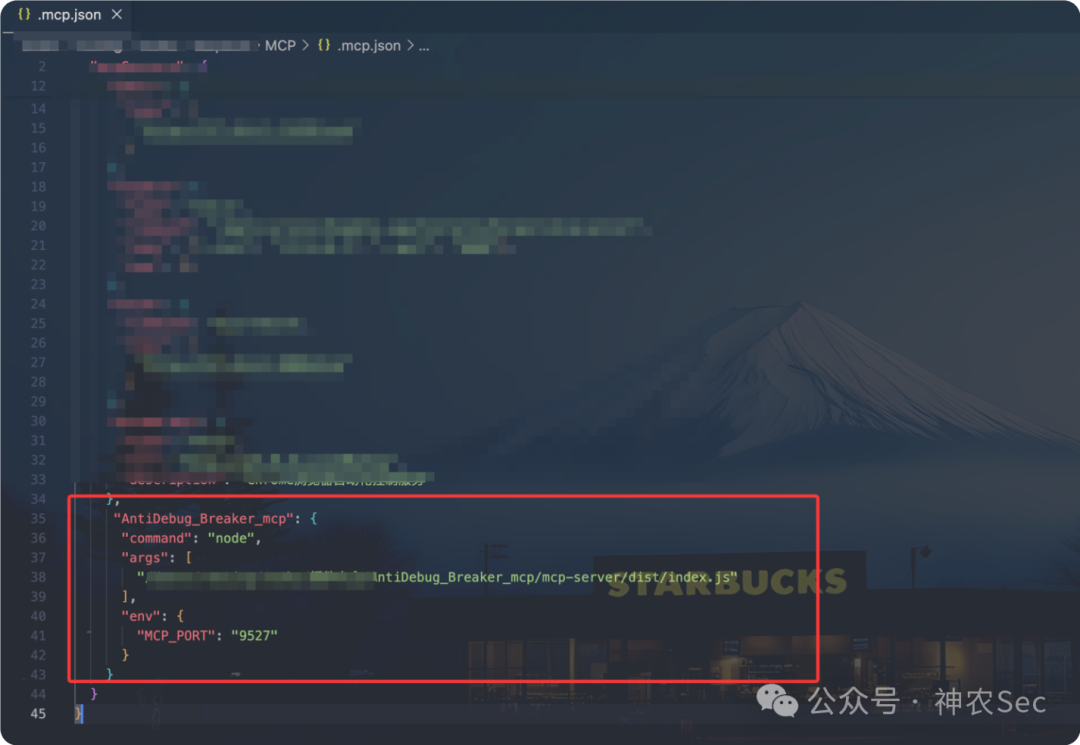
mcp.json文件配置内容如下:
检测下,是否开启了
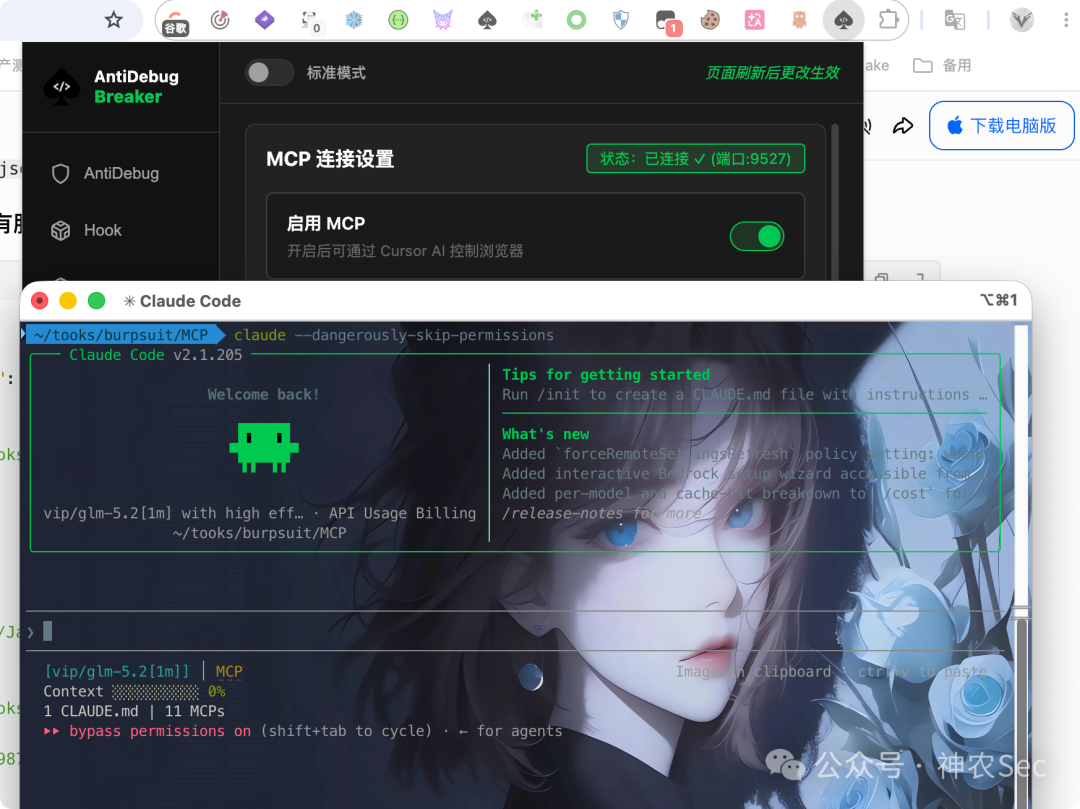
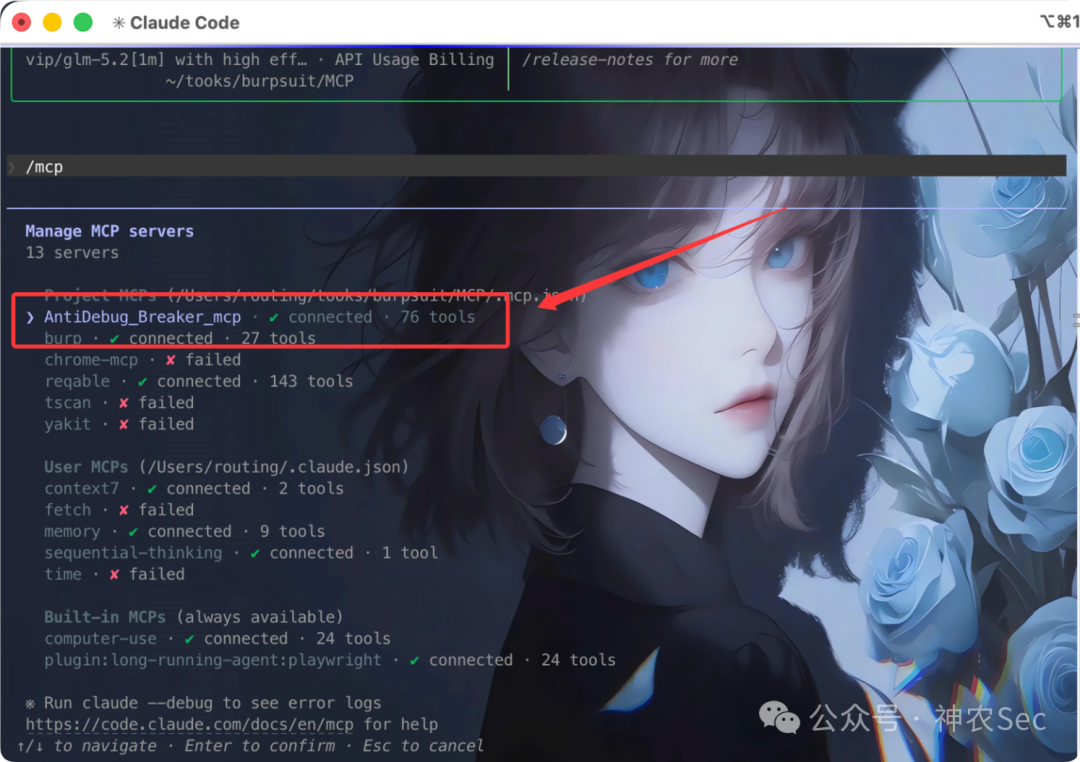
打开Claude code测试下/mcp
成功开启了AntiDebug_Breaker_mcp
请帮我调用 AntiDebug_Breaker_mcp 获取当前网站的 title 标题