拓扑图
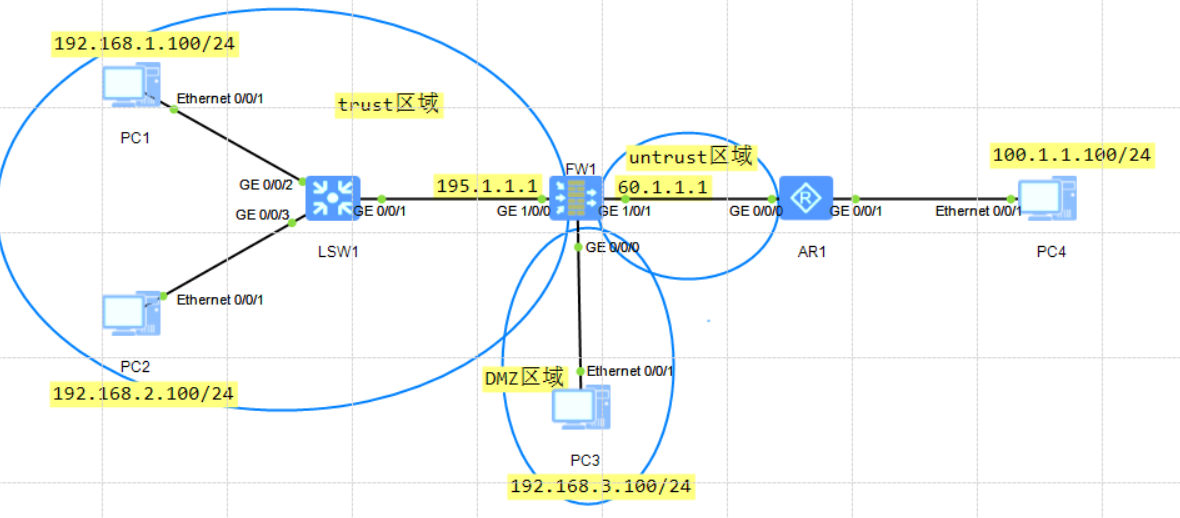
如上图所示,防火墙部署在企业边界。
(1)防火墙三个端口分别归属不同安全区域等。(g1/0/0 为 trust,G1/0/1 为 untrust,G0/0/0 为 DMZ)
[FW1]firewall zone trust
[FW1-zone-trust]add interface g1/0/0

[FW1]firewall zone untrust

[FW1]firewall zone dmz
(2)通过配置 easy NAT 实现内部主机访问 AR1。
C[FW1]security-policy [FW1-policy-security]rule name tr_un [FW1-policy-security-rule-tr_un]source-zone trust [FW1-policy-security-rule-tr_un]destination-zone untrust [FW1-policy-security-rule-tr_un]source-address 192.168.1.0 mask 255.255.255.0 [FW1-policy-security-rule-tr_un]source-address 192.168.2.0 mask 255.255.255.0 [FW1-policy-security-rule-tr_un]action permit // nat-polict策略: [FW1]nat-policy [FW1-policy-nat]rule name tr_to_un [FW1-policy-nat-rule-tr_to_un]source-zone trust [FW1-policy-nat-rule-tr_to_un]egress-interface GigabitEthernet1/0/1 [FW1-policy-nat-rule-tr_to_un]source-address 192.168.1.0 mask 255.255.255.0 [FW1-policy-nat-rule-tr_to_un]source-address 192.168.2.0 mask 255.255.255.0 [FW1-policy-nat-rule-tr_to_un]action source-nat easy-ip
(3)防火墙配置安全策略,使 PC1 和 PC2 可以访问处于 DMZ 区域的 PC3。
C# rule name to_dmz source-zone trust destination-zone dmz source-address 192.168.1.0 mask 255.255.255.0 source-address 192.168.2.0 mask 255.255.255.0 destination-address 192.168.3.0 mask 255.255.255.0 action permit # // 这里注意G0/0/0口默认绑定的有vpn实例,不存在路由 # interface GigabitEthernet0/0/0 undo shutdown ip binding vpn-instance default ip address 192.168.3.1 255.255.255.0 alias GE0/METH #
- 小提示:华为设备不论从高等级到低等级都是默认拒绝的,而思科的设备,从高到低可以通过,从低到高是拒绝的。
(4)防火墙配置安全策略与端口映射,使 PC4 可以通过 60.1.1.1 的 8080 端口访问 PC3 的 80 端口。
C# rule name 2 source-zone untrust destination-zone dmz destination-address 192.168.3.0 mask 255.255.255.0 action permit # // 端口映射 [FW1]nat server protocol tcp global 60.1.1.1 8080 inside 192.168.3.100 80
(5)配置端口映射后,管理员通过 ping 命令测试,发现不能通信,原因是什么?如果解决?
c[FW1]nat server protocol icmp global 60.1.1.1 inside 192.168.3.100
- 配置一条ICMP映射,注意:如果只在接口上配置允许ping是不行的。