XSS脚本攻击-DDoS僵王博士-SQL注入-考试周前的邮件

目录

XSS介绍

1.反射型XSS

2.存储型XSS

3.DOM型XSS

其他常见网络攻击

DDoS攻击(僵王博士)

SQL注入

本人收到考试周邮件


XSS介绍

通过脚本对用户进行攻击的都可以归为XSS

1.反射型XSS

恶意将代码植入 URL 中,比如先通过 https://ceilf.com/**\<script>alert('nice')</script>** 查看是否有弹窗来检测网页能否通过漏洞进行植入脚本

动态网页没有为对用户输入内容进行过滤就会导致被恶意注入脚本

2.存储型XSS

存储型XSS影响范围更可怖,因为攻击者会通过评论、弹幕等方式存入服务器里面,对在所有使用服务器数据的用户造成攻击

3.DOM型XSS

这个就比较需要技术含量了,攻击者需要在DOM对象树里面找可操作属性

其他常见网络攻击

DDoS攻击(僵王博士)

DDoS(分布式拒绝服务攻击)通过控制大量"僵尸主机"(被入侵设备)同时向目标服务器发送海量请求, 消耗被攻击方资源,使得正常用户无法访问

--------------------------------------------------------------------------------------

SQL注入

攻击者通过在Web输入口(比如登陆框、搜索栏)中插入恶意 SQL语句 ,篡改原有SQL查询逻辑,从而非法操作数据库,比如输入 OR 1=1 -- 使得查询条件永远为真,绕过身份验证

本人收到考试周邮件

骗子利用考试周学生焦虑的心态,开始批次作案(可以看到这些邮箱都是34、35附近的)
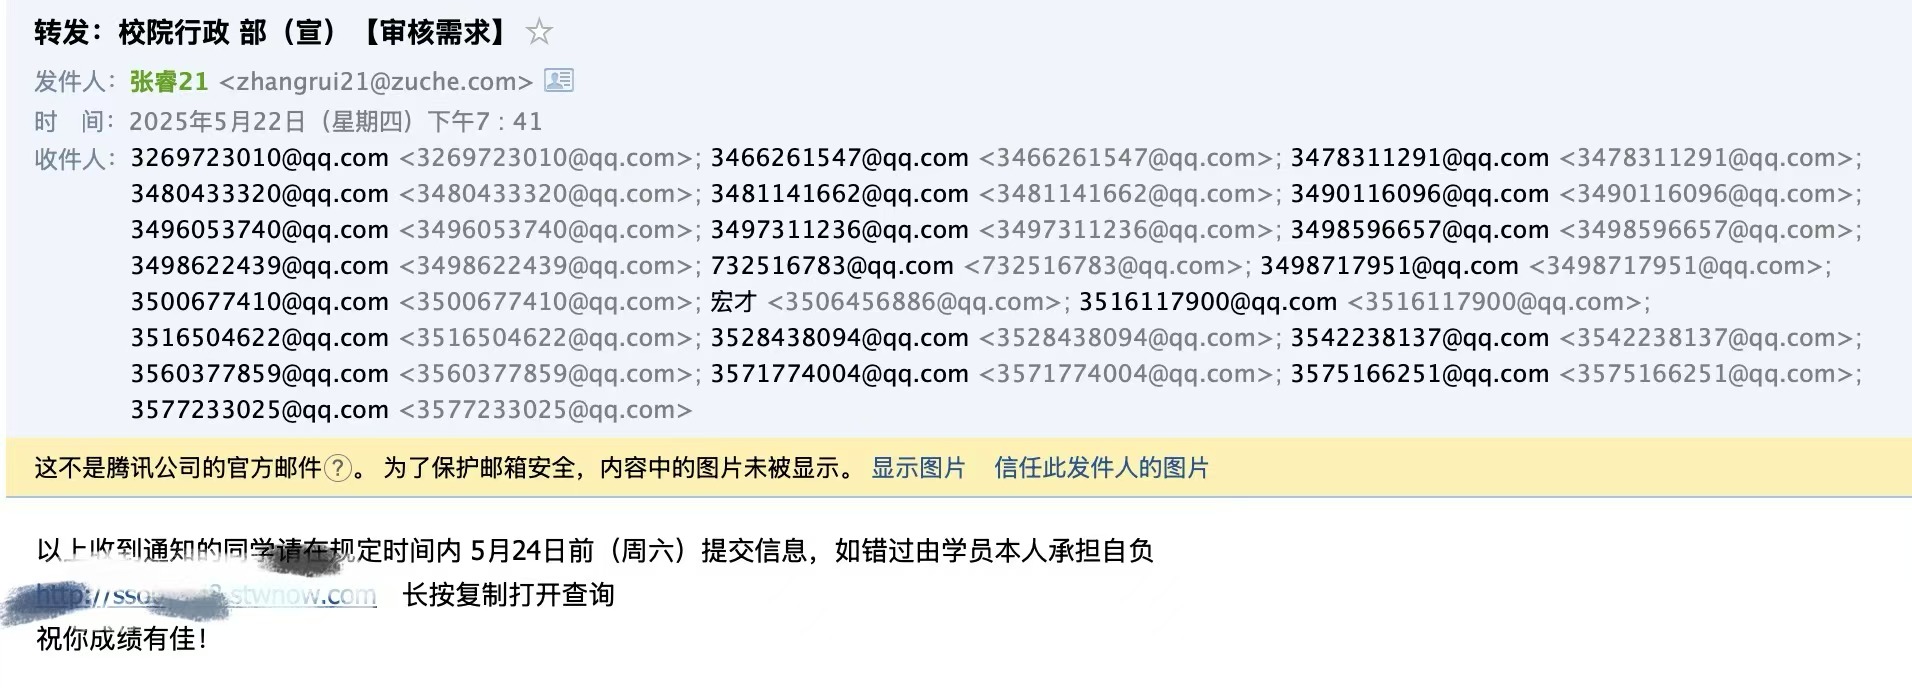
现在已经25号了,本人啥事没有

本来还想开个虚拟机看看怎么个事,但是最近事情太多了,没必要浪费时间,我直接举报处理了

相关推荐
徐小夕3 分钟前
开源Vector-Graph-RAG:向量+图谱双引擎,打破纯向量RAG的效果天花板
前端·vue.js·github
SameX12 分钟前
HarmonyOS ArkTS 把组件截图保存成 PNG 再调系统分享面板的做法
前端
Swot18 分钟前
SvelteKit SSG 发布后,为什么老访客非要强刷才能看到新内容?
前端
鸿蒙开发27 分钟前
小程序存档写到一半怎么办?双槽保存与损坏恢复实战
前端·javascript·react.js
卸任2 小时前
AI 编程工具越用越多,模型配置越来越乱:用 Magpie 把它们管起来
前端·ai编程
前端一课2 小时前
凝神诀
前端
前端双越老师2 小时前
程序员 1v1 访谈系列第十三期:大龄已育空窗一年如何破局
前端·ai编程·全栈
恋猫de小郭3 小时前
Flutter 大小核优化又被回滚,然后又开新提案?
android·前端·flutter
MyBili3 小时前
Chrome扩展开发入门:从零打造实用浏览器插件
前端·chrome·谷歌浏览器·效率工具·浏览器插件·前端入门·扩展开发
FungLeo3 小时前
成为全栈·Vue 管理后台篇·Vue3 + Vite + Naive UI:后台工程基座怎么搭
前端·vue.js·ui·typescript·vite·前端工程化·biome