记录一次apisix上cros配置跨域失败的问题

安全要求不允许跨域请求,但是业务侧由于涉及多个域名,并且需要共享cookie,所以需要配置跨域。

在apisix上配置了cors如下。
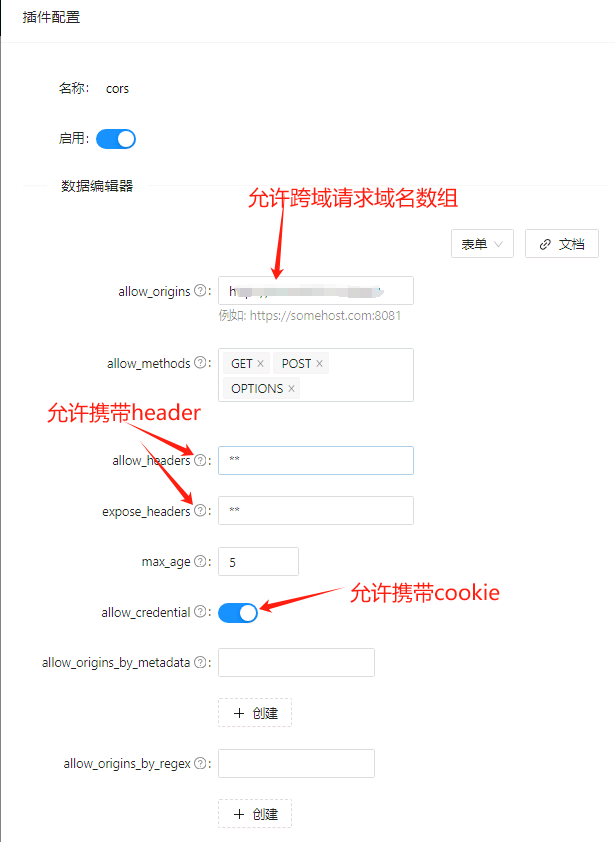
结果安全漏扫还是识别到了跨域请求的漏洞。
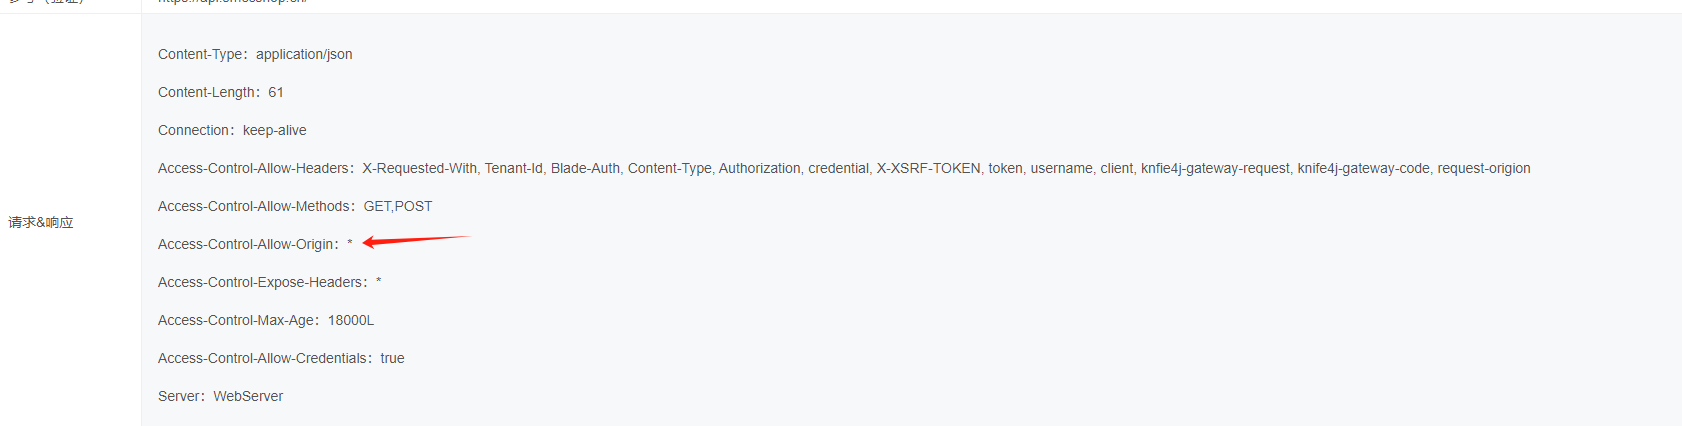
调试了cors.lua的插件脚本,发现apisix上是如果不在allowOrigins列表里面的话,就不做处理,没有在响应头写入Access-Control-Allow-Origin。

后来发现是后台java服务上面配置了Access-Control-Allow-Origin:*。直接返回的响应头。

后台服务网关改掉就ok了。

这里主要问题是,apisix采用的是不在allow列表的origin直接不做处理。(其实后端没主动写入也没问题)但是在后端主动写入Access-Control-Allow-Origin的情况下会导致失效。

这里解决方法直接规定后端不要做跨域配置即可。

相关推荐
小雉系统1 小时前
BcoreOS安全通信架构:FsSession 抗算法后门安全设计
算法·安全·架构
布莱克60510 小时前
Swift 可选类型(Optionals)详解:从原理到实战
开发语言·安全·ssh·swift·optional·可选类型
陈工大模型11 小时前
解压工具的三个技术分水岭:编码、分卷、容器格式
人工智能·windows·安全·解压工具·免费国内办公软件
QXWZ_IA13 小时前
具身智能巡检和无人机巡检怎么选?
人工智能·安全·无人机
时间售卖铺13 小时前
Chrony与SSH实战:精准时间同步与安全远程登录
运维·安全·云原生·ssh
QXWZ_IA14 小时前
管道GIS测绘如何实现自动化成图:三种成图方式怎么选
运维·人工智能·安全·自动化
Yuzhiyuxia1 天前
【AI Agent面试系列】AI Agent可观测、评测、安全相关的知识点
人工智能·安全·面试
QXWZ_IA1 天前
测绘单位采购RTK:设备价格、账号年费、售后,用时间轴分权重
网络·人工智能·安全
IT大白鼠2 天前
GitLab 未认证 RCE 应急实战CVE-2026-97229(CVSS 10.0)
网络·安全·gitlab
进击的荆棘2 天前
Linux系统——线程同步与互斥之线程池和安全
linux·运维·服务器·安全·单例模式·线程