1 、 API 分类特征
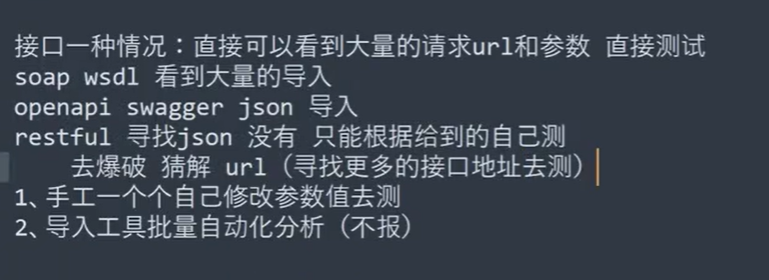
SOAP - WSDL
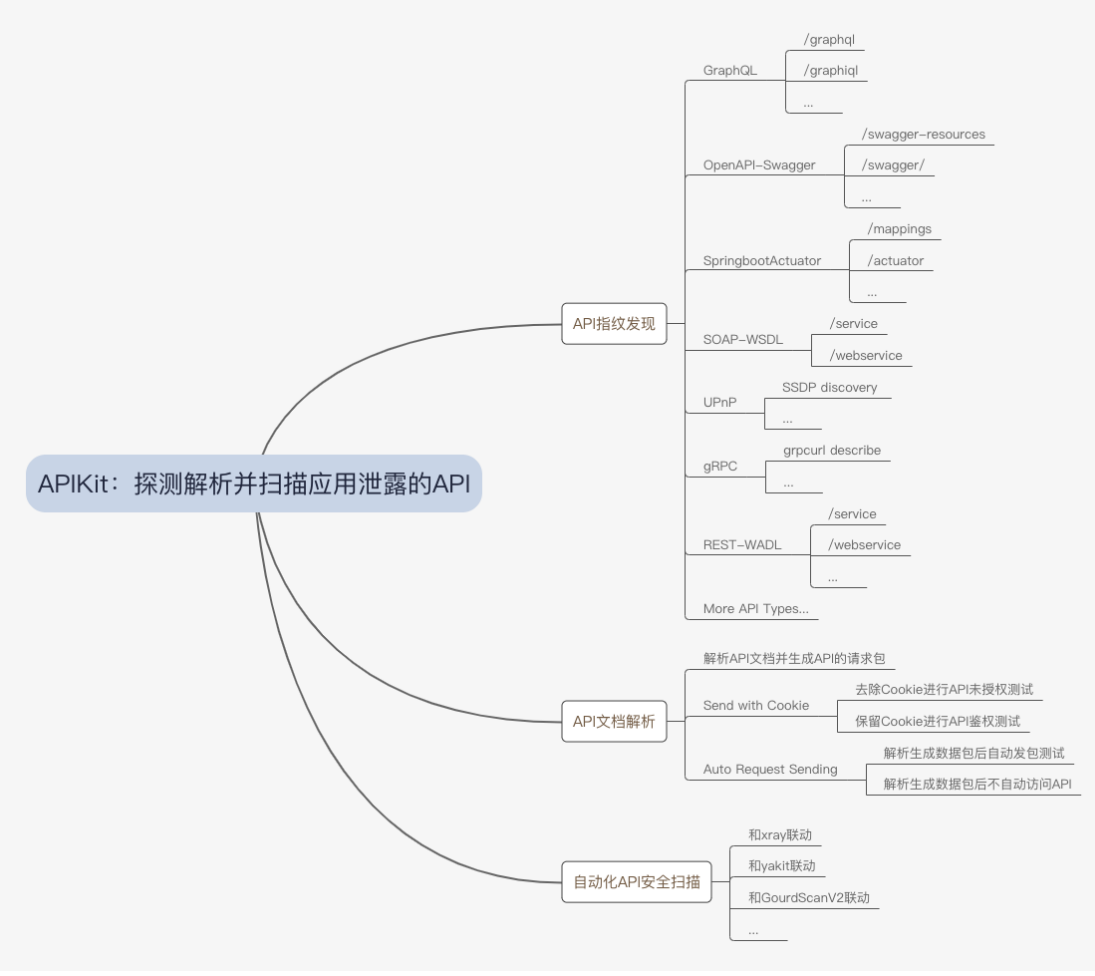
OpenApi - Swagger
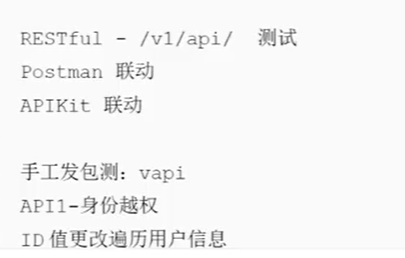
RESTful - /v1/api/
2 、 API 常见漏洞
OWASP API Security TOP 10 2023
3 、 API 检测流程
接口发现,遵循分类,依赖语言, V1/V2 多版本等
Method :请求方法
攻击方式: OPTIONS,PUT,MOVE,DELETE
效果:上传恶意文件,修改页面等
URL :唯一资源定位符
攻击方式:猜测,遍历,跳转
效果:未授权访问等
Params :请求参数
攻击方式:构造参数,修改参数,遍历,重发
效果:爆破,越权,未授权访问,突破业务逻辑等
Authorization :认证方式
攻击方式:身份伪造,身份篡改
效果:越权,未授权访问等
Headers :请求消息头
攻击方式:拦截数据包,改 Hosts ,改 Referer ,改 Content-Type 等
效果:绕过身份认证,绕过 Referer 验证,绕过类型验证, DDOS 等
Body :消息体
攻击方式: SQL 注入, XML 注入,反序列化等
效果:提权,突破业务逻辑,未授权访问等
4 、 API 检测项目
工具自动化:xray yakit
SOAP - WSDL 测试 InfoSystem
Postman 联动
SoapUI ReadyAPI
OpenApi - Swagger 测试
Postman 联动
https://github.com/lijiejie/swagger-exp

可以测接口地址遍历
注入
爆破验证码
v2版本无法爆破 数据包改成v1