任务五:Linux 操作系统安全配置- 1
任务环境说明:
✓ 服务器场景:LinuxServer:(开放链接)
✓ 用户名:root,密码:123456
✓ 数据库用户名:root,密码:123456
请对服务器 LinuxServer 按要求进行相应的设置,提高服务器的安全性。
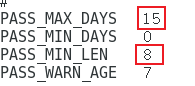
1.设置最小密码长度不少于 8 个字符,密码最长使用期限为 15 天。将
/etc/login.defs 配置文件中对应的部分截图;
进入文件,设置max_days为15(最长天数),min_len为8(最小长度)
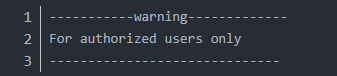
2.设置在用户登录系统时,会有"For authorized users only"提示信息,
将登录系统时系统弹出提示信息界面截图;
在/etc/issue文件下添加提示信息:
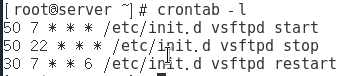
3.设置 root 用户的计划任务。每天早上 7:50 自动开启 vsftpd 服务,22 点 50 时关闭;每周六的 7:30 时,重新启动 vsftpd 服务。使用 crontab --l 查看计划任务,将回显结果截图;
输入crontab -u root -e 进入文件编辑页面,输入以下内容:
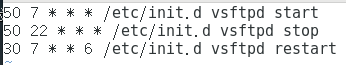
输入wq保存后,输入命令得到回显结果
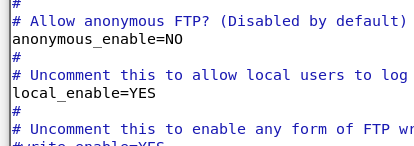
4.禁止匿名用户登录 vsftpd 服务,将/etc/vsftpd/vsftpd.conf 配置文件中 对应的部分截图;
将anonymous_enable设置为no即可:
5.限制客户端连接 vsftpd 服务时,同一个 IP 最多只能打开两个连接,将 /etc/vsftpd/vsftpd.conf 配置文中对应的部分截图;
将max_per_ip设置为2(因为我的虚拟机没有vsftpd,所以没有截图,根据题目来设置就好了)
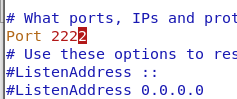
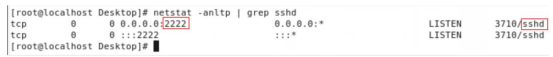
6.将 SSH 服务的端口号修改为 2222 ,使用命令 netstat -anltp | grep sshd 查看 SSH 服务端口信息,将回显结果截图;
进入/etc/ssh/sshd_config,设置端口号为2222,重启ssh服务,输入命令得到回显结果:
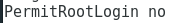
7.禁止 root 用户通过 SSH 远程登录,将/etc/ssh/sshd_config 配置文件中 对应的部分截图;
将permitrootlogin设置为no即可(注意去掉#)