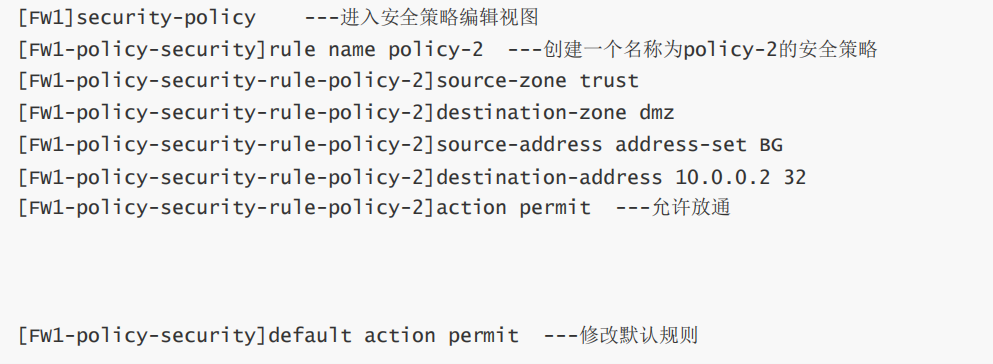
防火墙的核心任务--控制和防护 :
实现任务的手段--安全策略--防火墙通过安全策略识别流量并做出相应的动作
吞吐量--单位时间内防火墙处理的数据量
传统防火墙--1、包过滤防火墙
防火墙的安全策略在进行匹配时,自上而下,逐一匹配,匹配上则不再向下匹配。结尾默认隐含了一条拒绝所有的规则。
缺点 : 1、因为只关注三四层的数据,无法检测应用层,则无法充分识别安全风险。
2、逐包检测导致效率很低,可能成为网络的瓶颈
传统防火墙--2、应用代理防火墙
包过滤防火墙基于3-4层,通过检验报头进行规则表匹配。
应用代理防火墙工作七层,检查所有的应用层信息包,每个应用需要添加对应的代理服务。
优势:检查了应用层数据
劣势:检测效率低,配置运维难度极高,可伸缩性差
传统防火墙--3、状态检测防火墙
会话表技术--首包检测
工作2-4层
优势:只要检查3-4层能够保证效率,对tcp防御较好
劣势:应用层控制较弱,不检查数据区
IDS--侧重于风险管理的安全设备--存在一定的滞后性
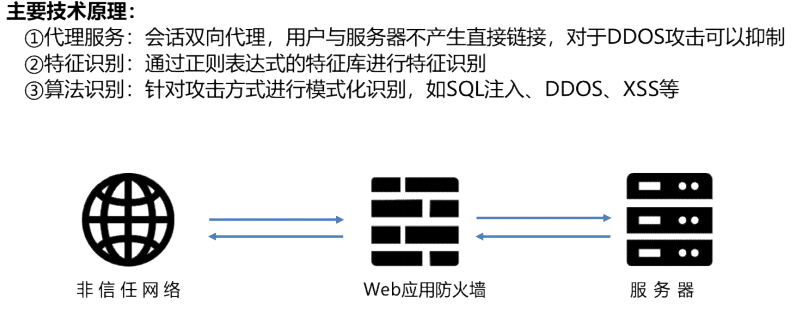
Web应用防火墙(WAF)--专门用来保护web应用
工作在7应用层
 UTM
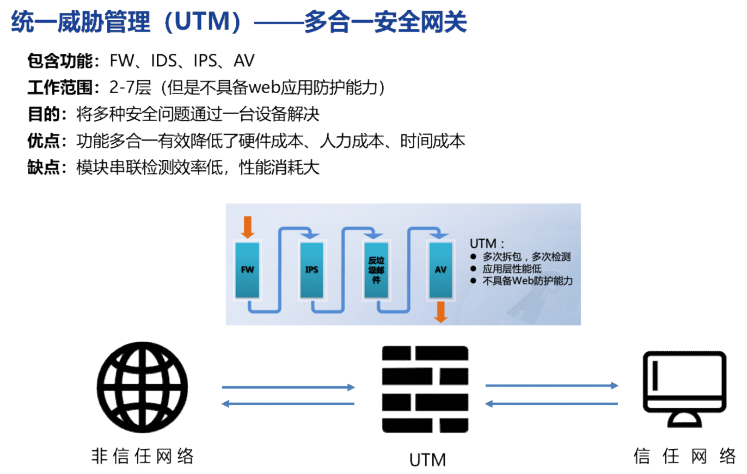
下一代防火墙(NGFW)--升级版的UTM
包含了:FW IDS IPS AV WAF
工作范围2-7层
与utm相比,增加了web应用防护功能,utm是串行处理机制,ngfw是并行处理机制,ngfw的性能更强,管理更高效。
本地认证 --- 用户名和密码信息存储在防火墙本地,由防火墙自身判断是否通过认证。
服务器认证 --- 对接第三方的服务器,用户信息存储在第三方服务器上,由防火墙将用户信息
推送给服务器,由服务器进行判断,并返回结果。防火墙根据结果做出登录与否的操作。
服务器认证/本地认证 --- 正常情况下,使用服务器认证,如果服务器认证成功,则直接登
录。如果服务器认证失败,则本地不重复认证。如果服务器连接失败,则使用本地认证。
防火墙编辑命令