作用:
根据预先定义好的规则对包进行过滤
主要控制的元素:
IP报头:源地址 目的地址
TCP报头:源端口 目的端口
标准访问控制列表
基于源IP地址过滤数据包,列表号:1-99
扩展访问控制列表
基于源IP地址、目的IP地址、指定协议、端口和标志来过滤数据包,控制列表号为:100-199
命名访问控制列表
允许在标准和扩展访问控制列表中使用名称代替表号
访问控制列表在接口应用的方向
Out(出):已经过路由器的处理,正离开路由器接口的数据包
In(入):已到达路由器接口的数据包,将被路由器处理
常用命令
创建ACL:access-list access-list-number {permit | deny } source source-wildcard
1-99 允许/拒绝 源地址 子网反掩码
Eg. Access-list 1permit 192.168.1.0 0.0.0.255
注:当配置ACL后,默认拒绝其他所有
删除ACL:no access-list access-list-number
将ACL应用于接口:ip access-group access-list-number {in |out }
在接口上取消ACL的应用:no ip access-group access-list-number {in | out }
实验
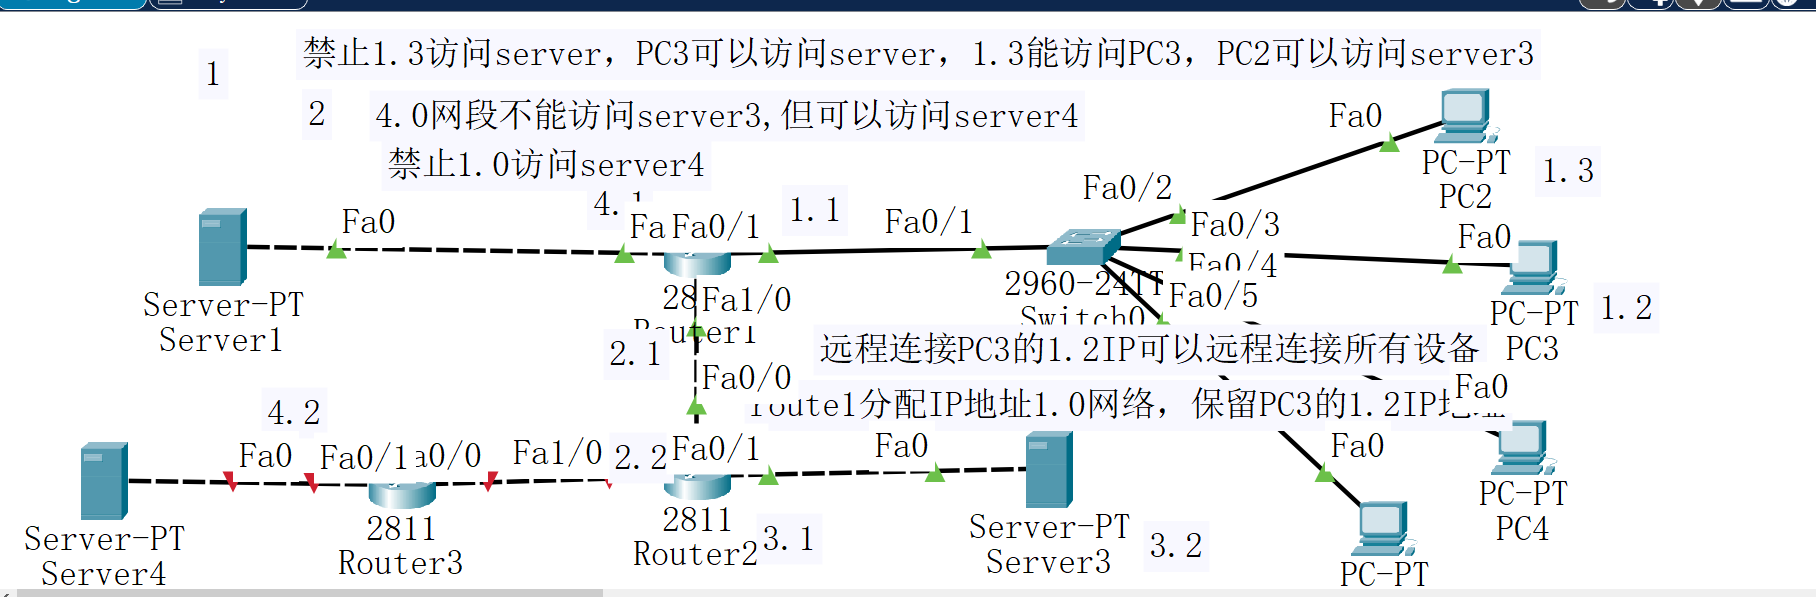
1.配置IP地址
①R1自动分配IP地址1.0网段
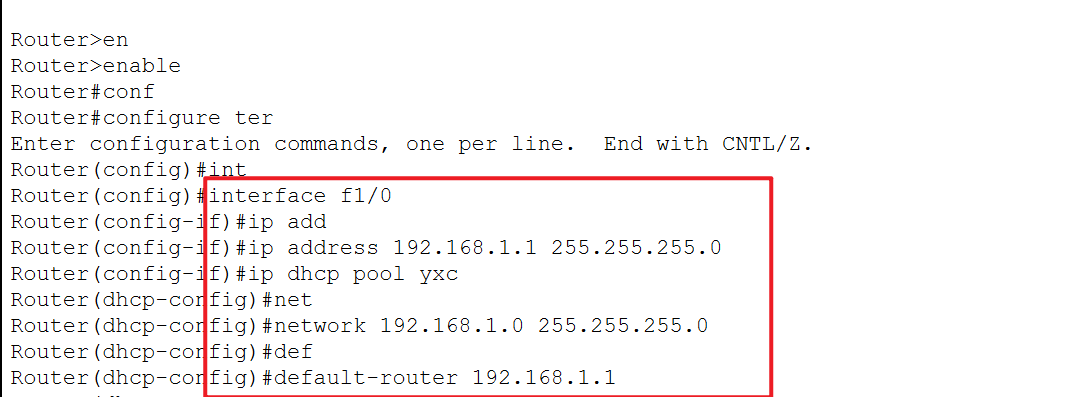
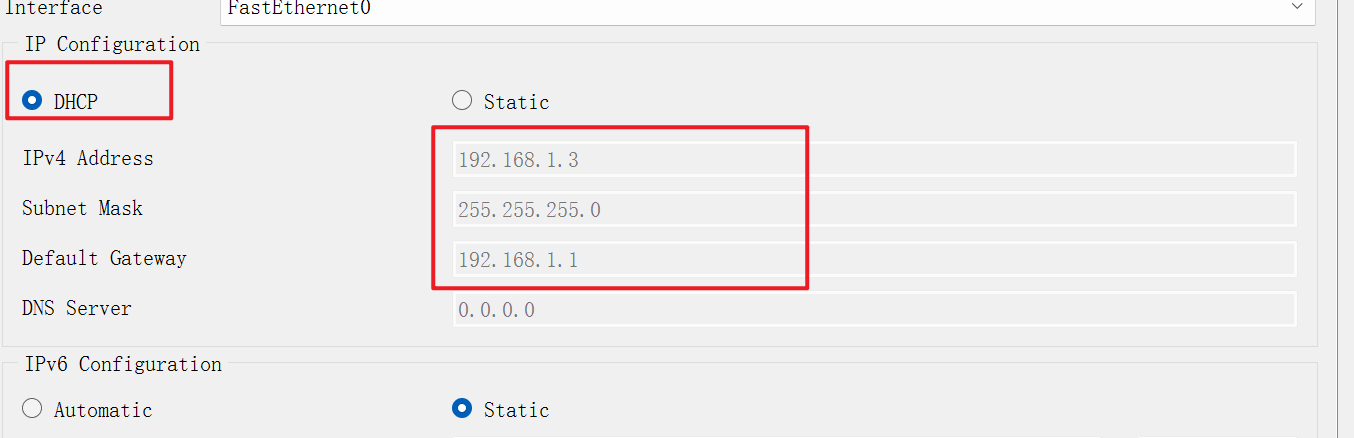
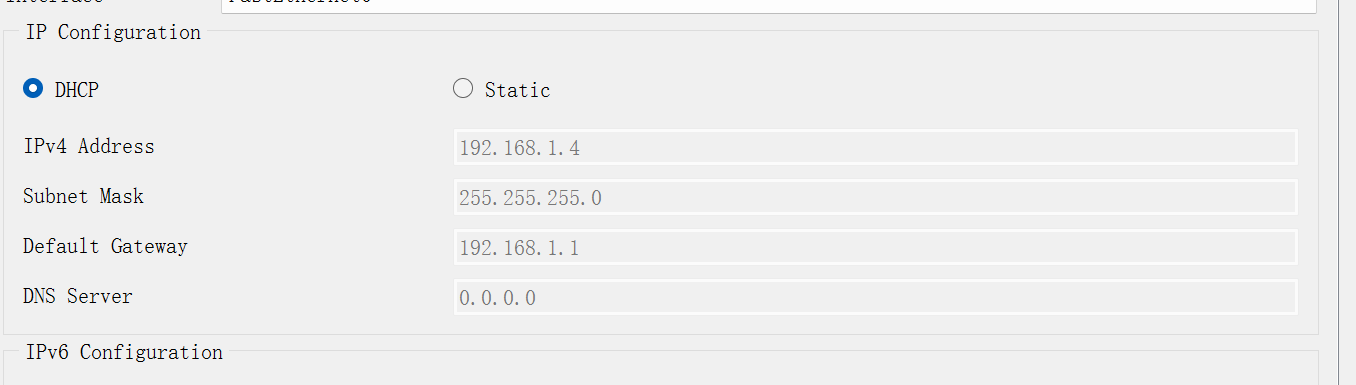
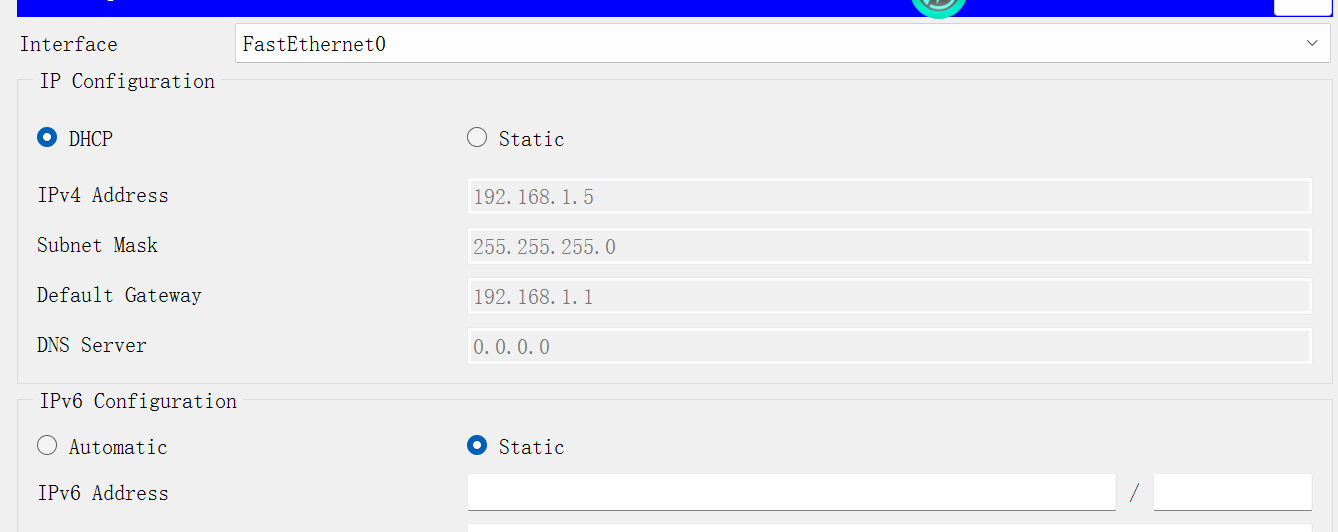
Router(config)#interface f1/0                                切换到接口f1/0
Router(config-if)#ip add 192.168.1.1 255.255.255.0           配置接口IP地址
Router(config-if)#ip dhcp pool yxc                           配置地址池
Router(dhcp-config)#network 192.168.1.0 255.255.255.0        配置网段
Router(dhcp-config)#default-router 192.168.1.1               设置网关
Router(config-if)#no shutdown                                开启接口
②保留地址192.168.1.2
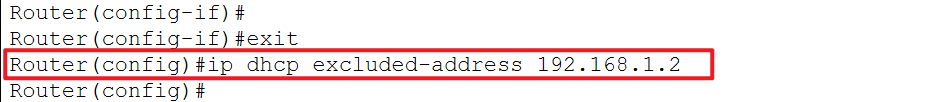
ip dhcp excluded-address 192.168.1.2 保留IP地址192.168.1.2③配置其他PC机IP地址
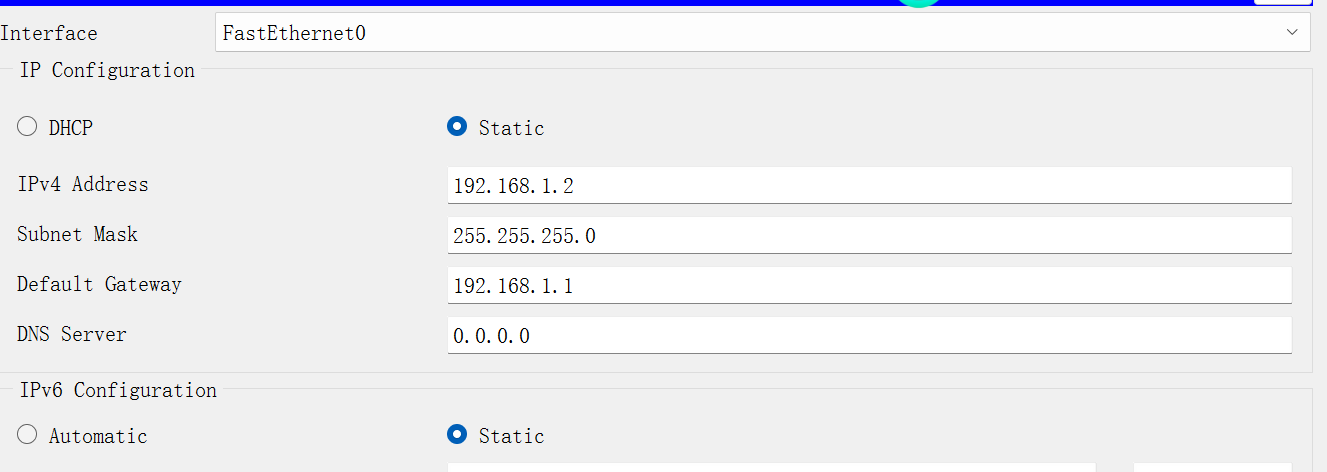
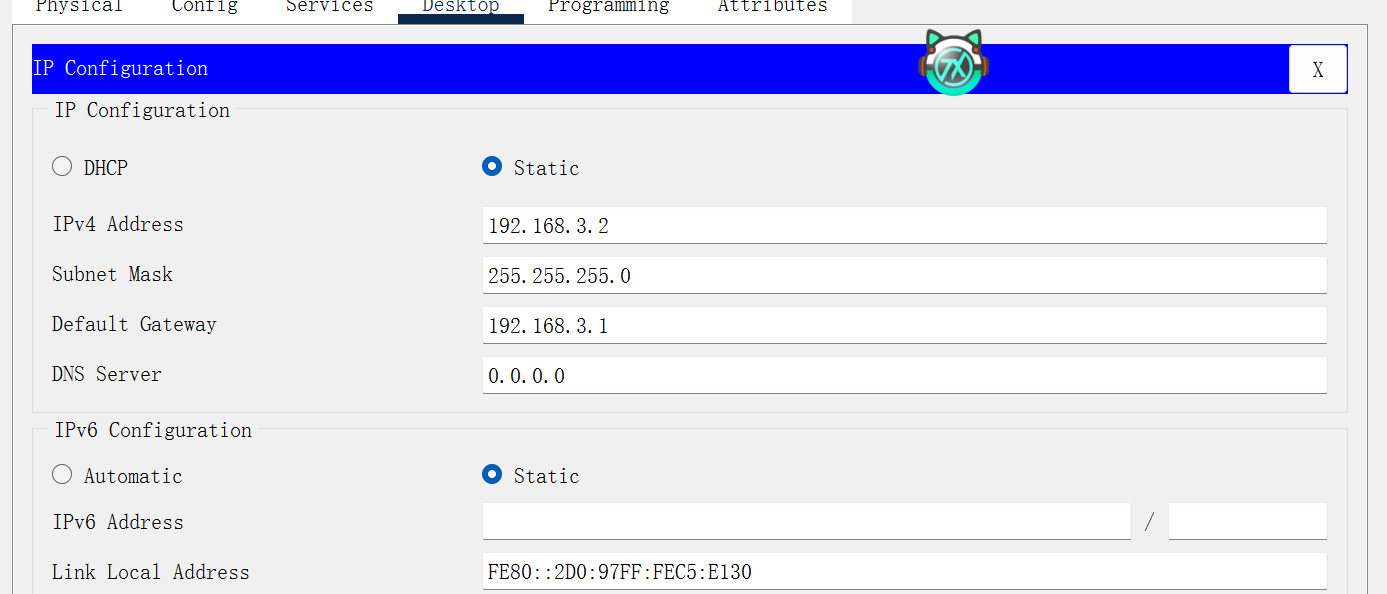
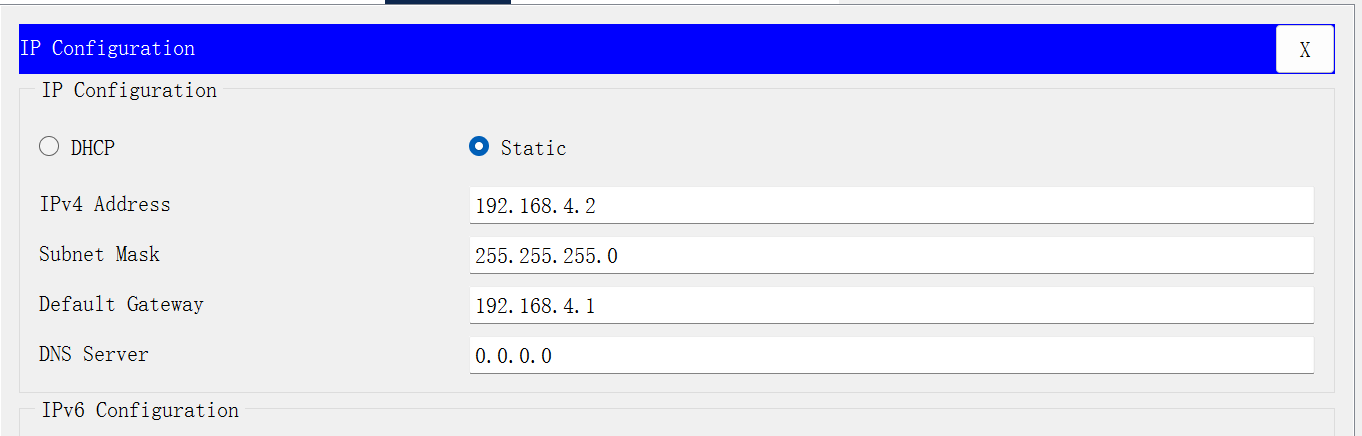
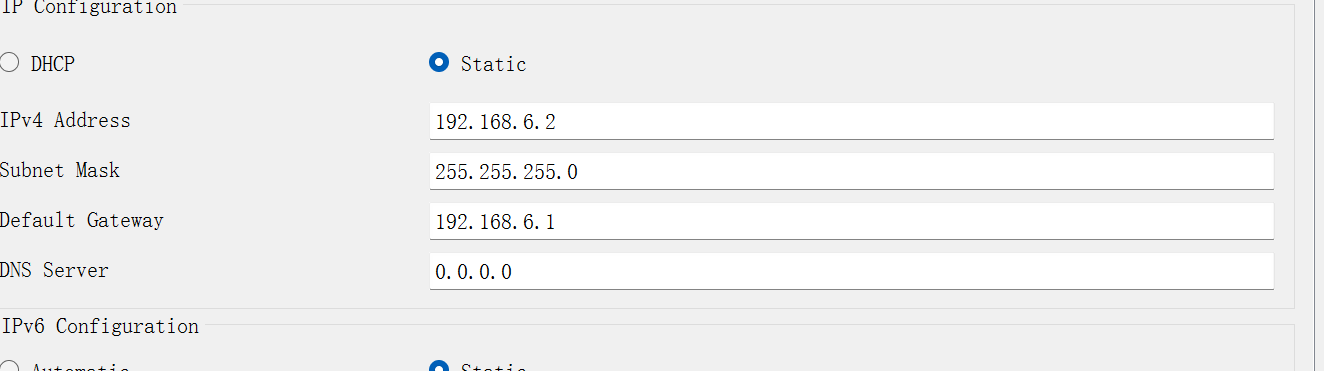
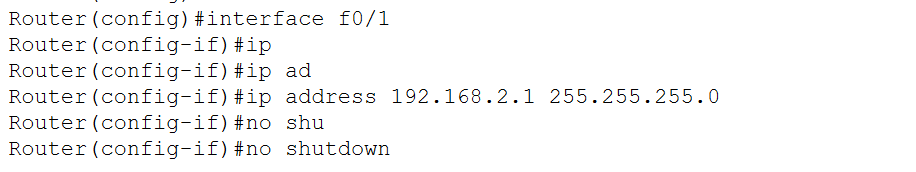
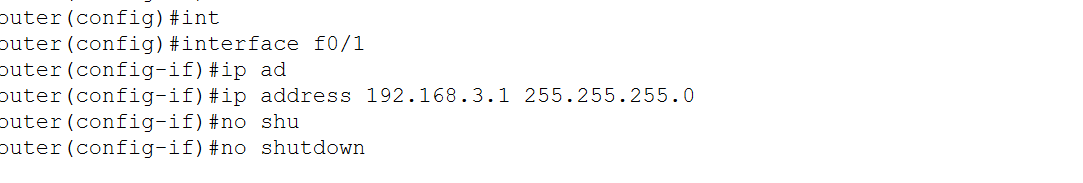
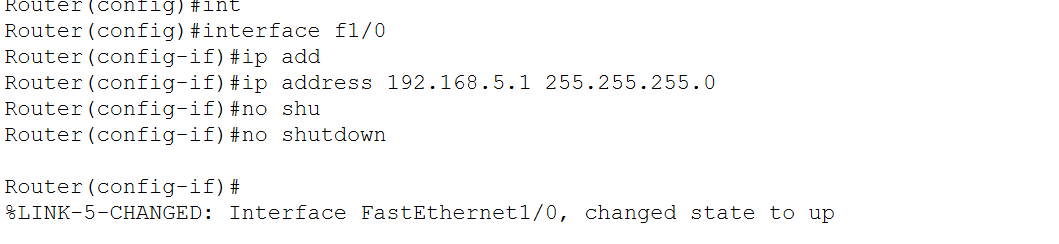
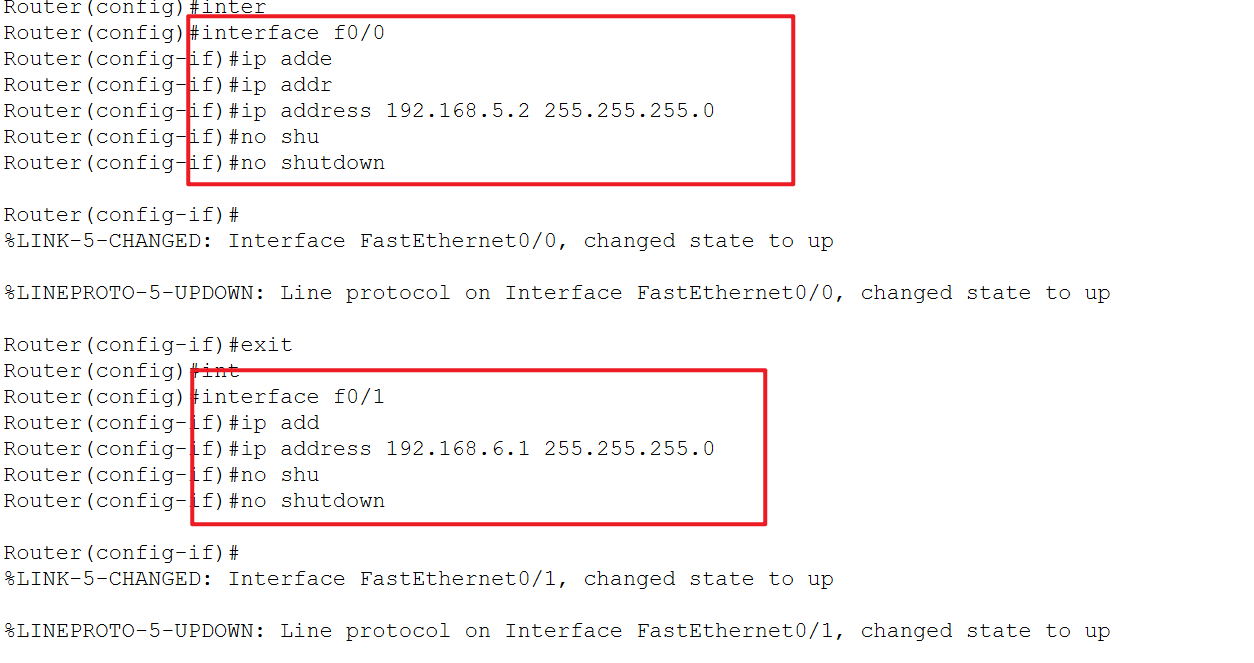
④配置路由器各接口配置IP
Router(config)#interface f0/0                                   切换接口
Router(config-if)#ip address 192.168.4.1 255.255.255.0          配置IP地址
Router(config-if)#no shutdown                                   开启接口
R1:
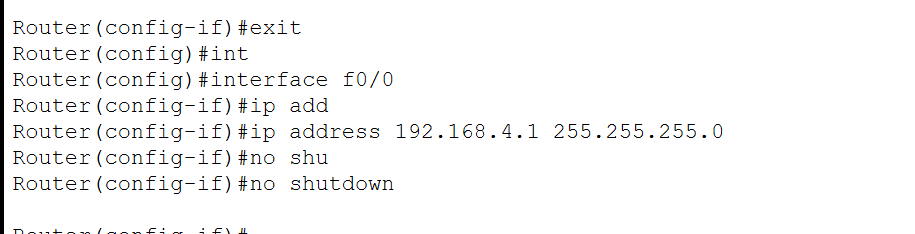
R2:
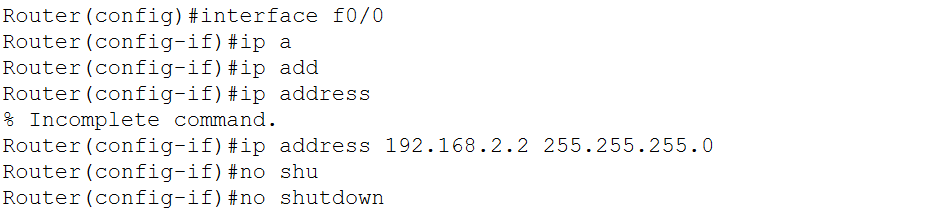
R3:
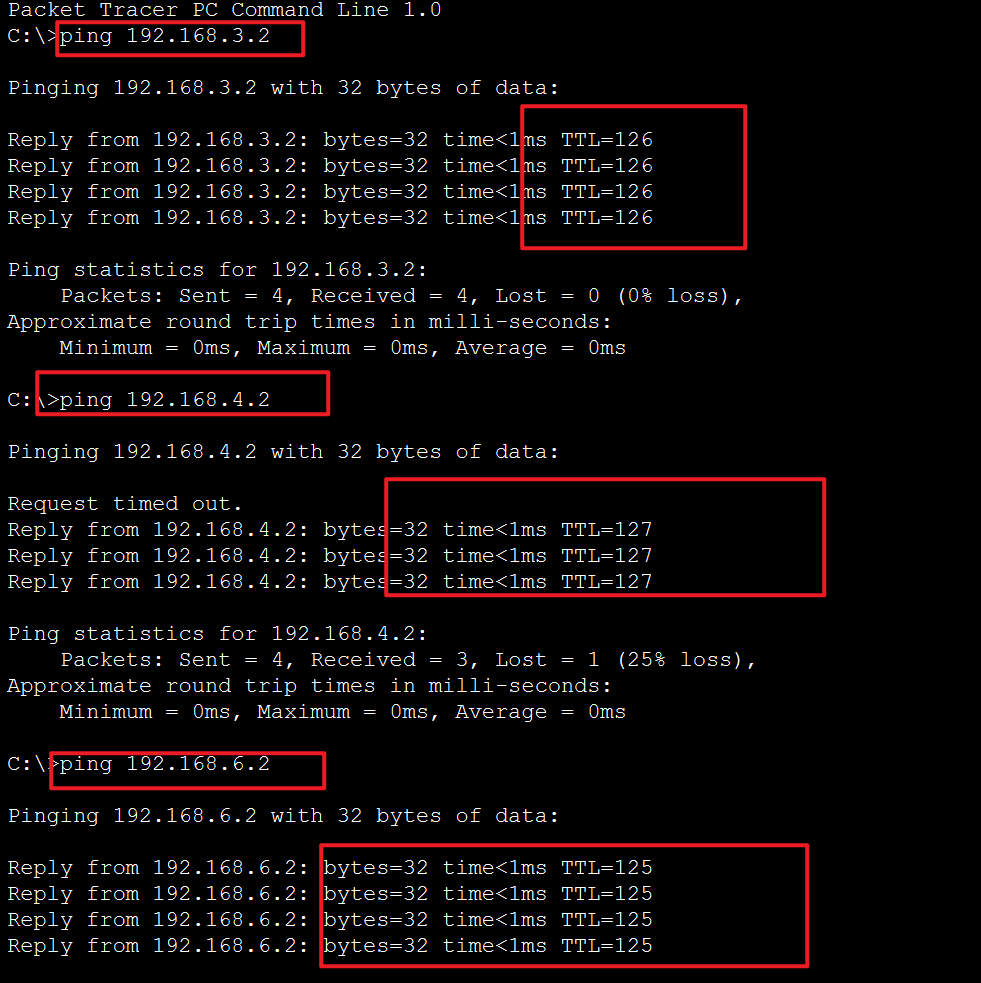
2.公布各个路由器地址实现互通
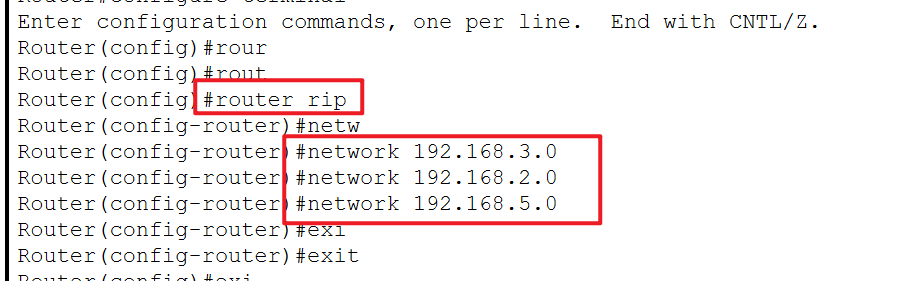
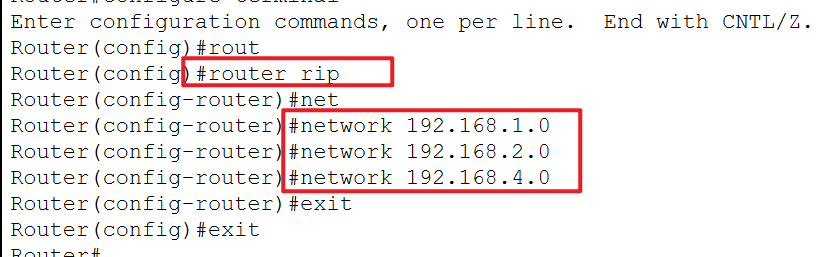
Router(config)#router rip                        启动rip功能
Router(config-router)#network 192.168.6.0        公布网段
Router(config-router)#network 192.168.5.0
R3: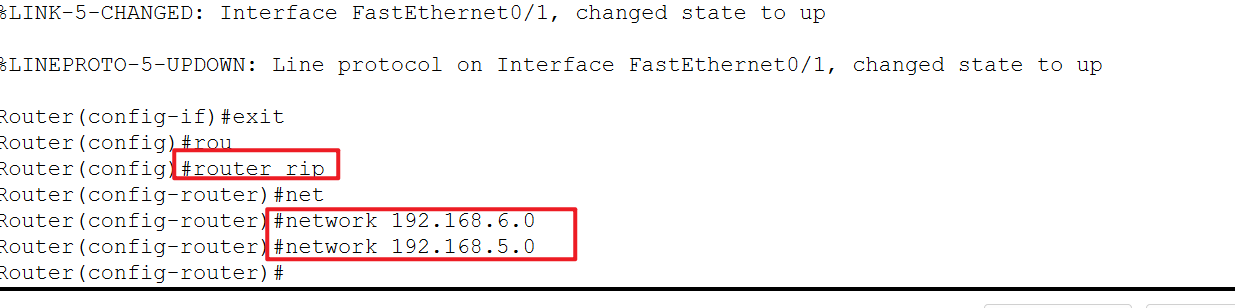
R2:
R1:
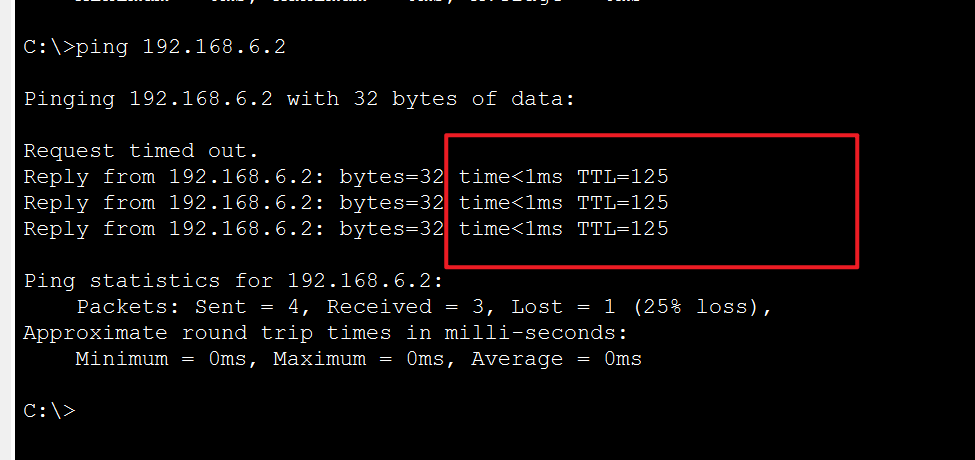
测试是否互通
3.禁止地址192.168.1.3访问S1,但可以访问S2;其他PC机均可以访问S1、S2;所有PC机可以互通
创建ACL并应用到接口
Router(config)#access-list 1 deny 192.168.1.3 0.0.0.0    创建ACL
Router(config)#access-list 1 permit any
Router(config)#interface f0/0                            切换到接口
Router(config-if)#ip access-group 1 out                  应用到此接口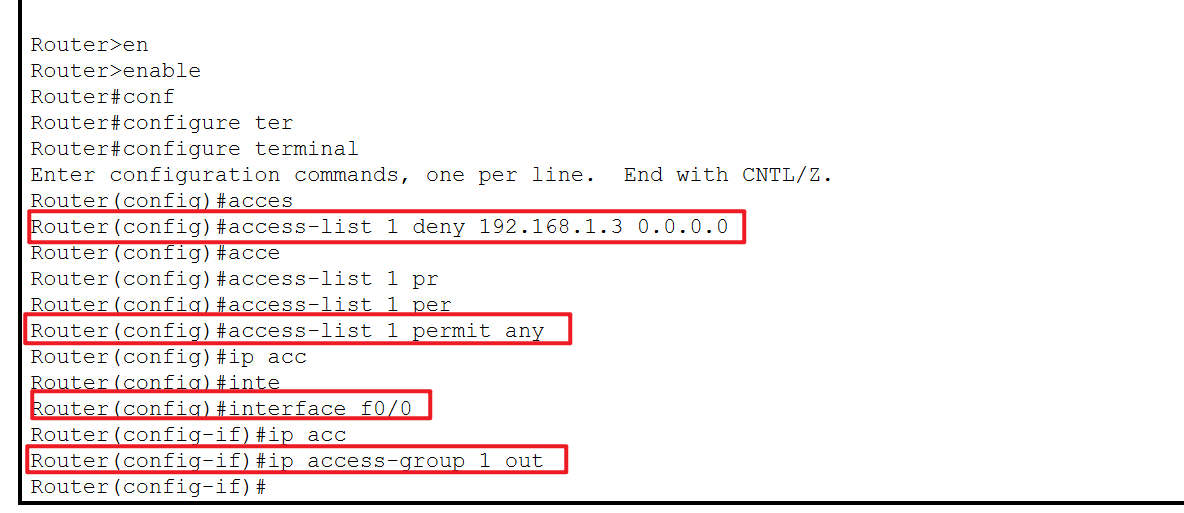
测试
①PC0(192.168.1.3)
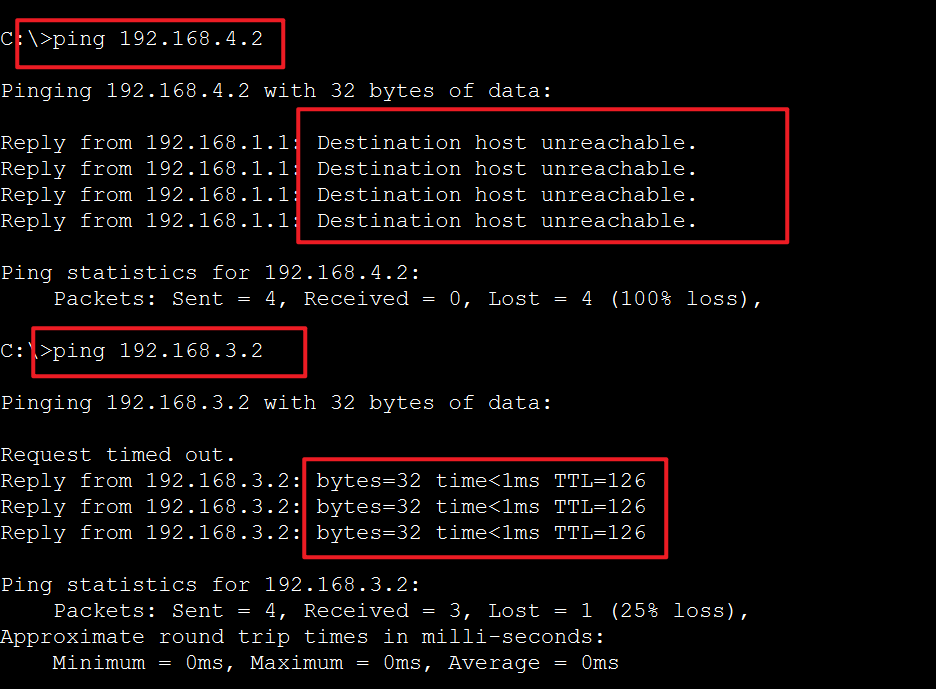
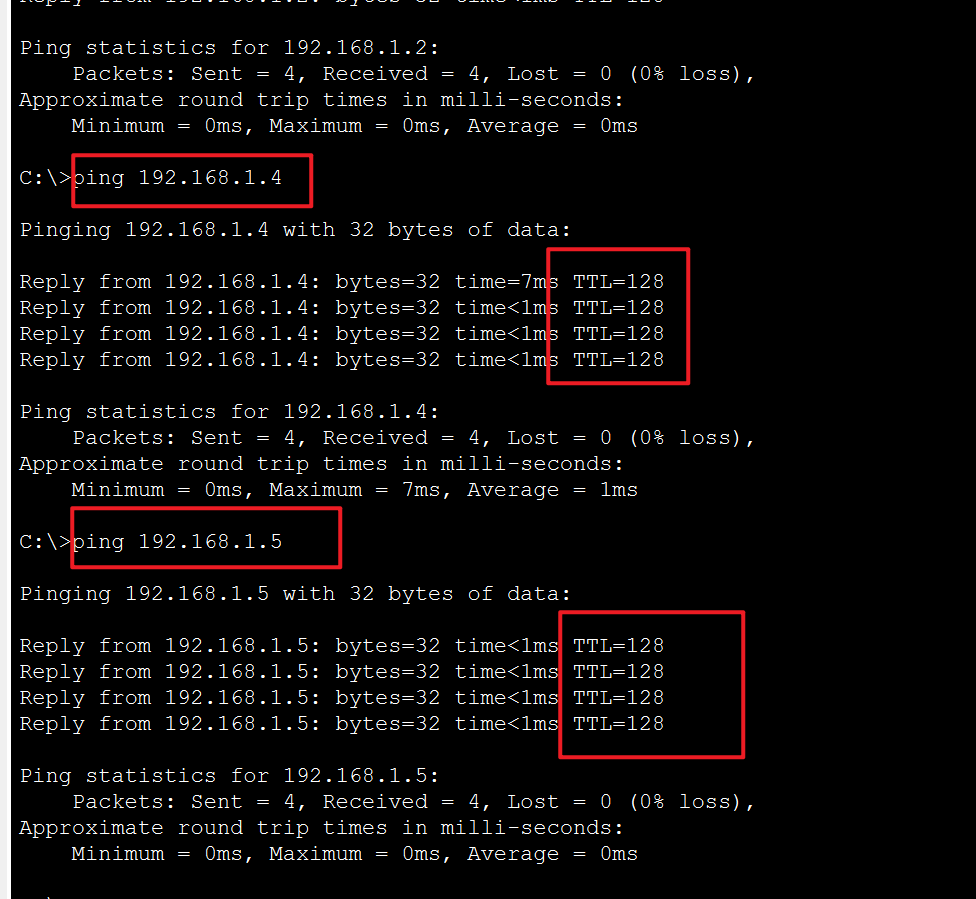
②PC1(192.168.1.2)
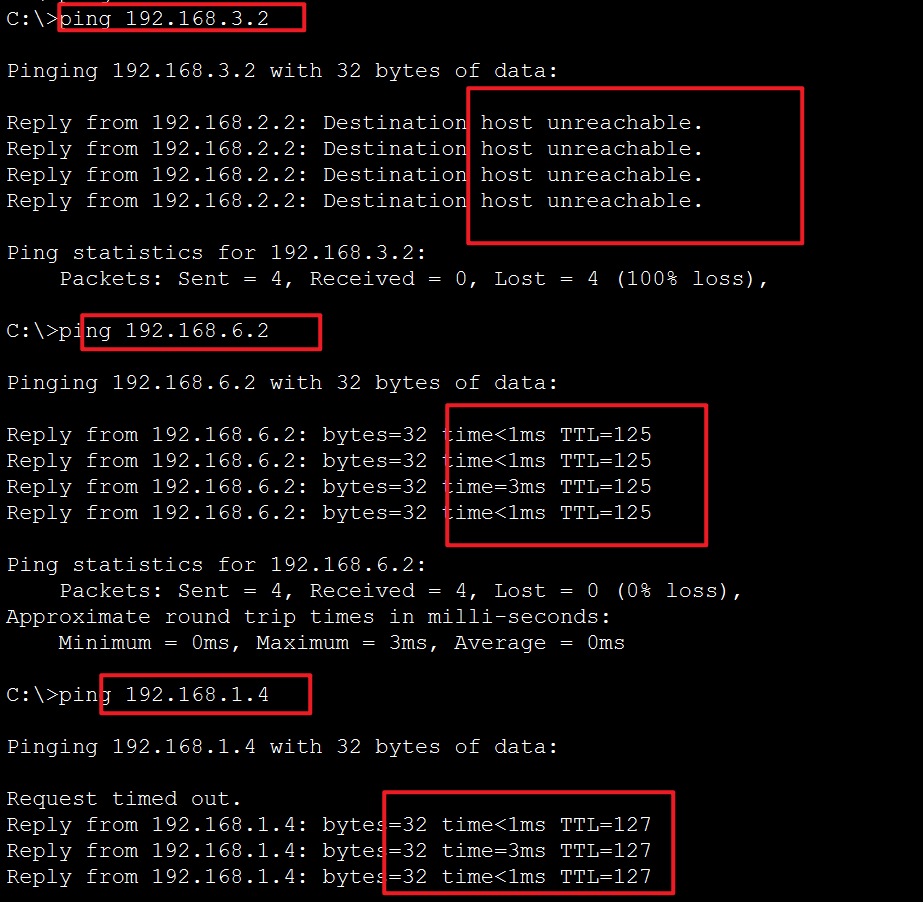
4.要求4.0网段不能访问S2,但可以访问S3
①创建ACL并应用到接口:在R1中配置
Router(config)#access-list 2 deny 192.168.4.0 0.0.0.255   创建ACL
Router(config)#interface f0/1                             切换接口
Router(config-if)#ip access-group 2 out                   应用到此接口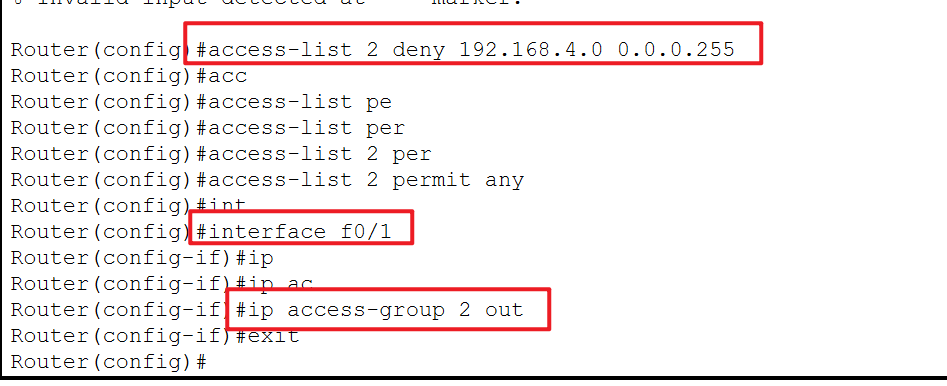
②测试
S1:
5.PC1(1.2地址) 远程连接所有设备
①设置远程连接(VTY)
Router(config)#line vty 0 4                     进入VTY配置模式
Router(config-line)#password 123.com            设置远程登录密码(明文密码)
Router(config-line)#login                       启用VTY功能
Router(config-line)#exit                        返回上一级
Router(config)#enable password 123.com          设置进入特权模式的密码(明文)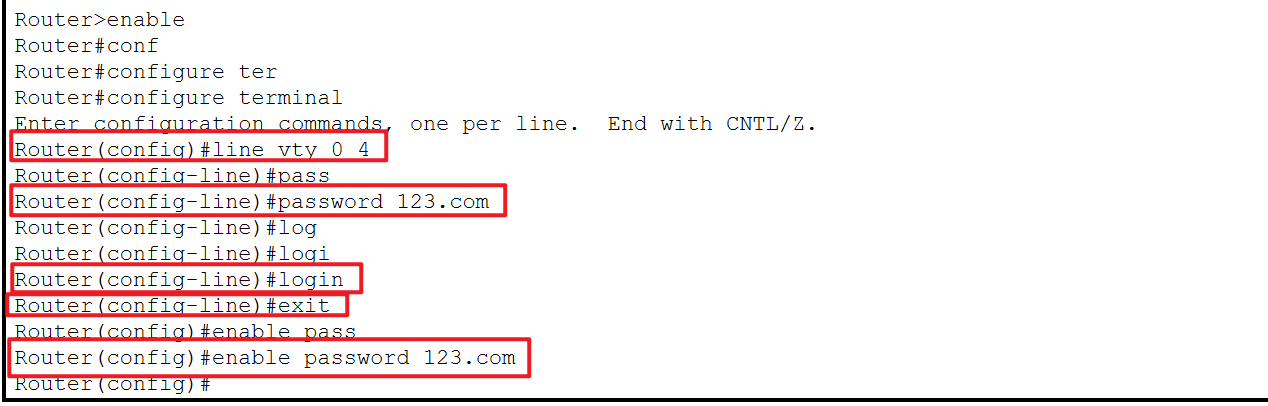
所有路由器都要配置
②登录远程
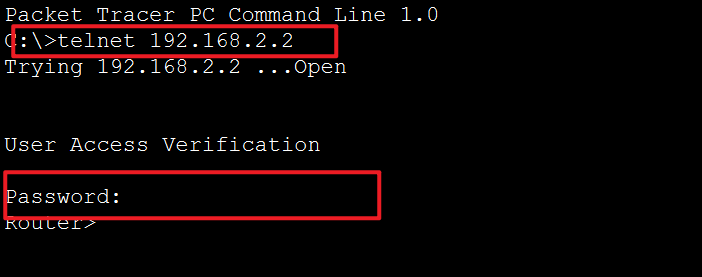
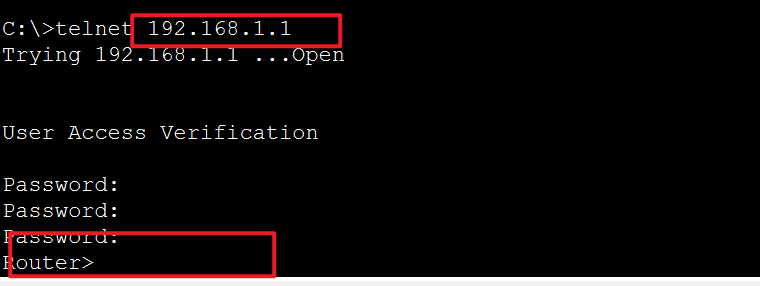
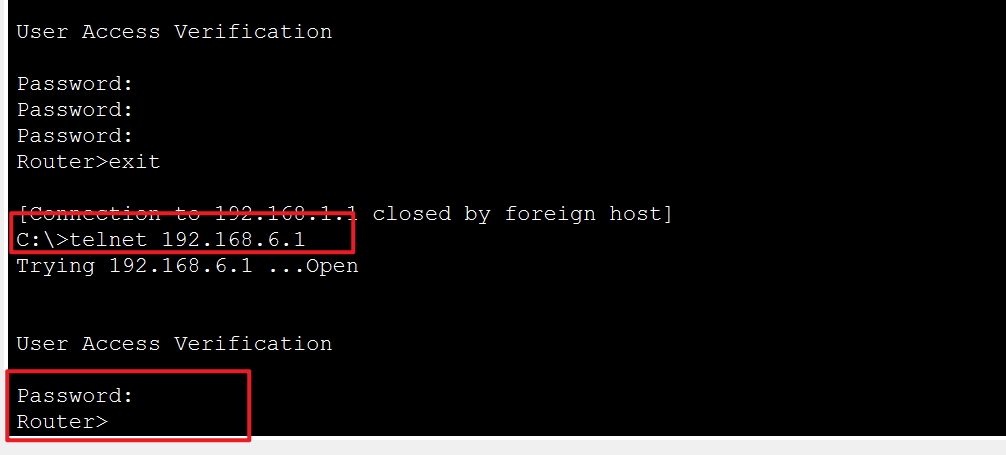
telnet 192.168.2.2 远程连接192.168.2.2