Goby 漏洞安全通告| NestJS DevTools /inspector/graph/interact 命令执行漏洞(CVE-2025-54782)

漏洞名称:NestJS DevTools /inspector/graph/interact 命令执行漏洞(CVE-2025-54782)

English Name:NestJS DevTools /inspector/graph/interact Command Execution Vulnerability (CVE-2025-54782)

CVSS core:

9.4

风险等级:

高风险

漏洞描述:

NestJS DevTools 是一个用于构建可扩展 Node.js 应用程序的流行开发工具集。其 /inspector/graph/interact 接口存在远程代码执行漏洞(CVE-2025-54782)。攻击者可以通过特制的代码注入在受影响的 NestJS DevTools 服务器上执行任意命令,可能导致服务器被完全控制、数据泄露和系统崩溃等严重后果。

该漏洞允许攻击者通过特制的代码注入在受影响的 NestJS DevTools 服务器上执行任意命令,可能导致服务器被完全控制、数据泄露和系统崩溃等严重后果。

FOFA自检语句:

header="devtools.nestjs.com" && body="for the request"

受影响版本:

version <0.2.1

漏洞检测工具:

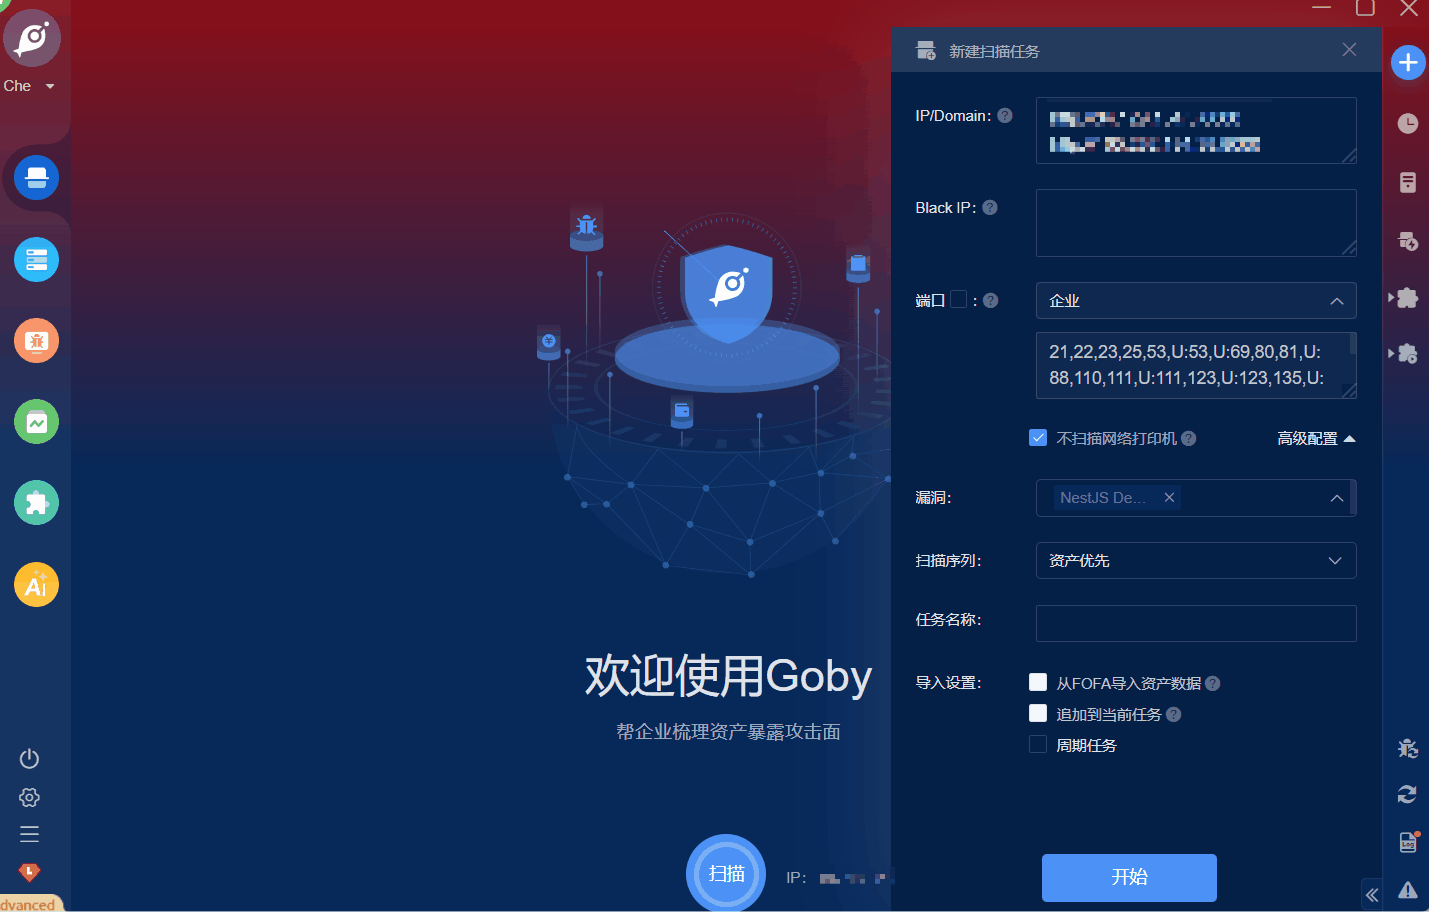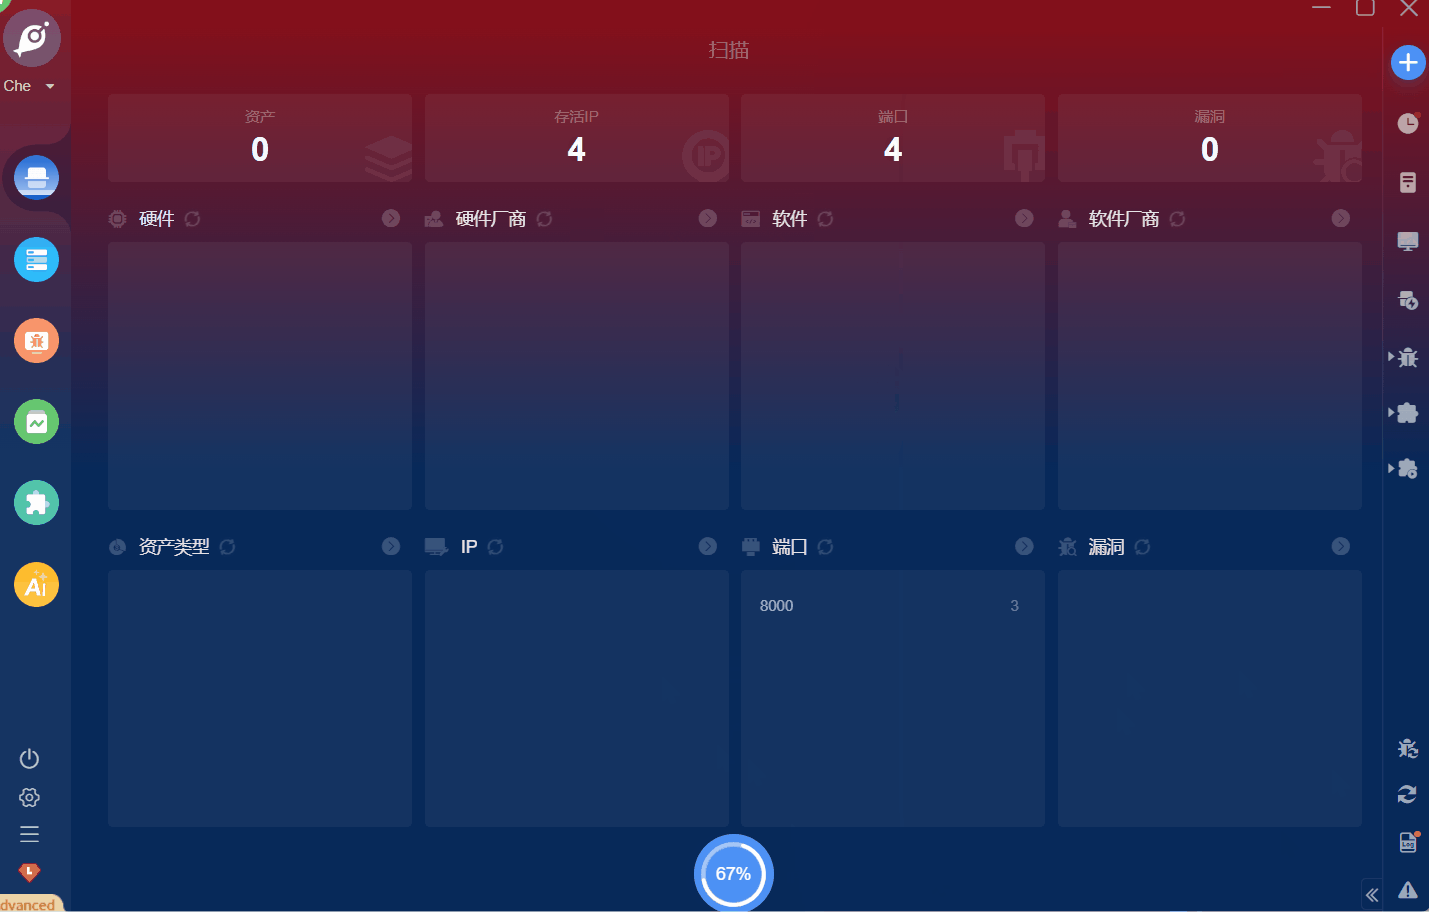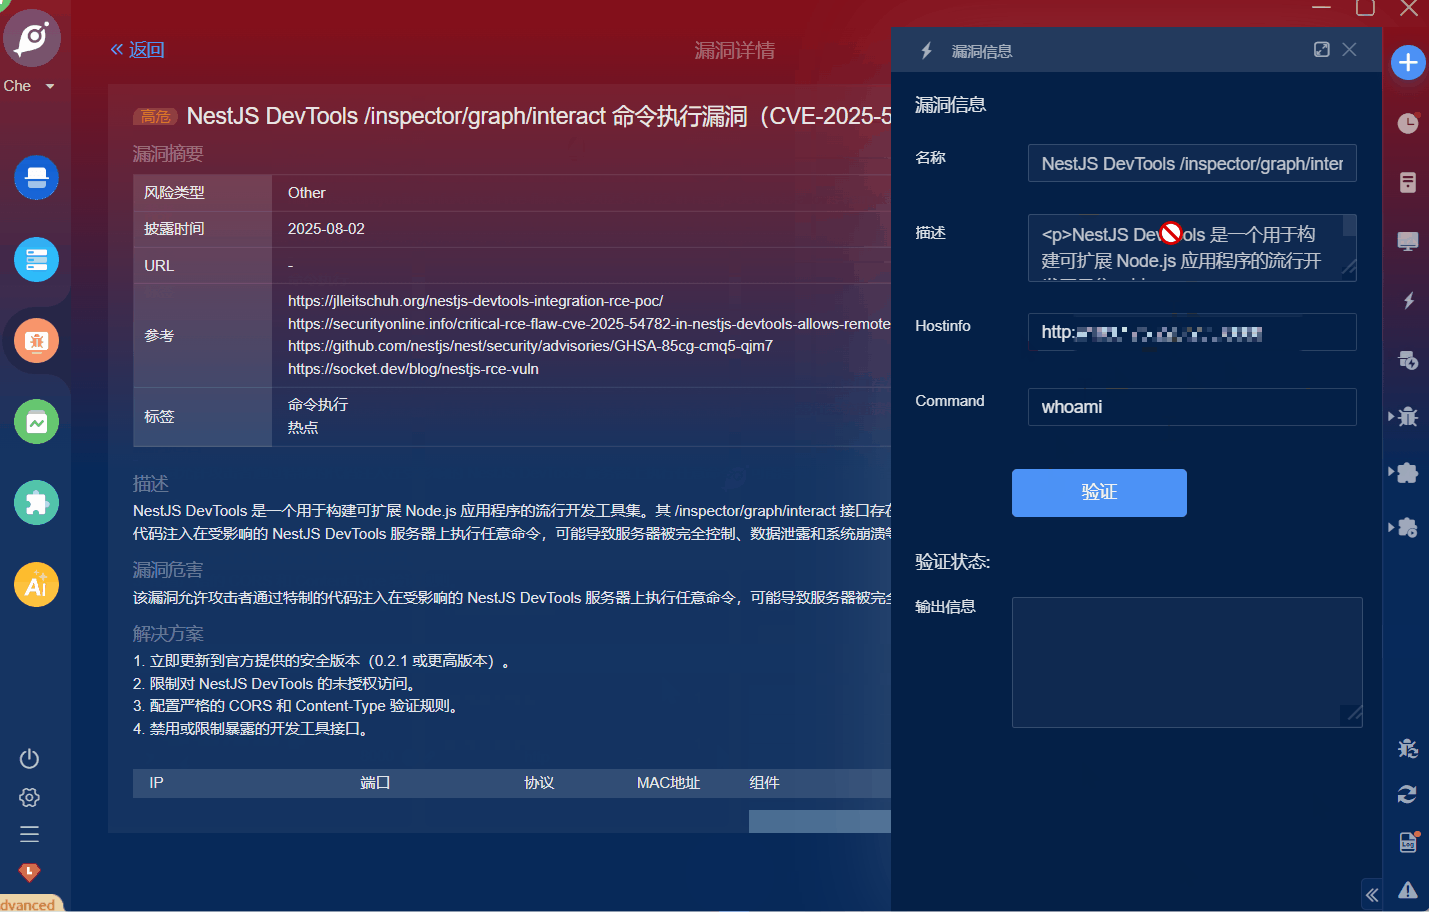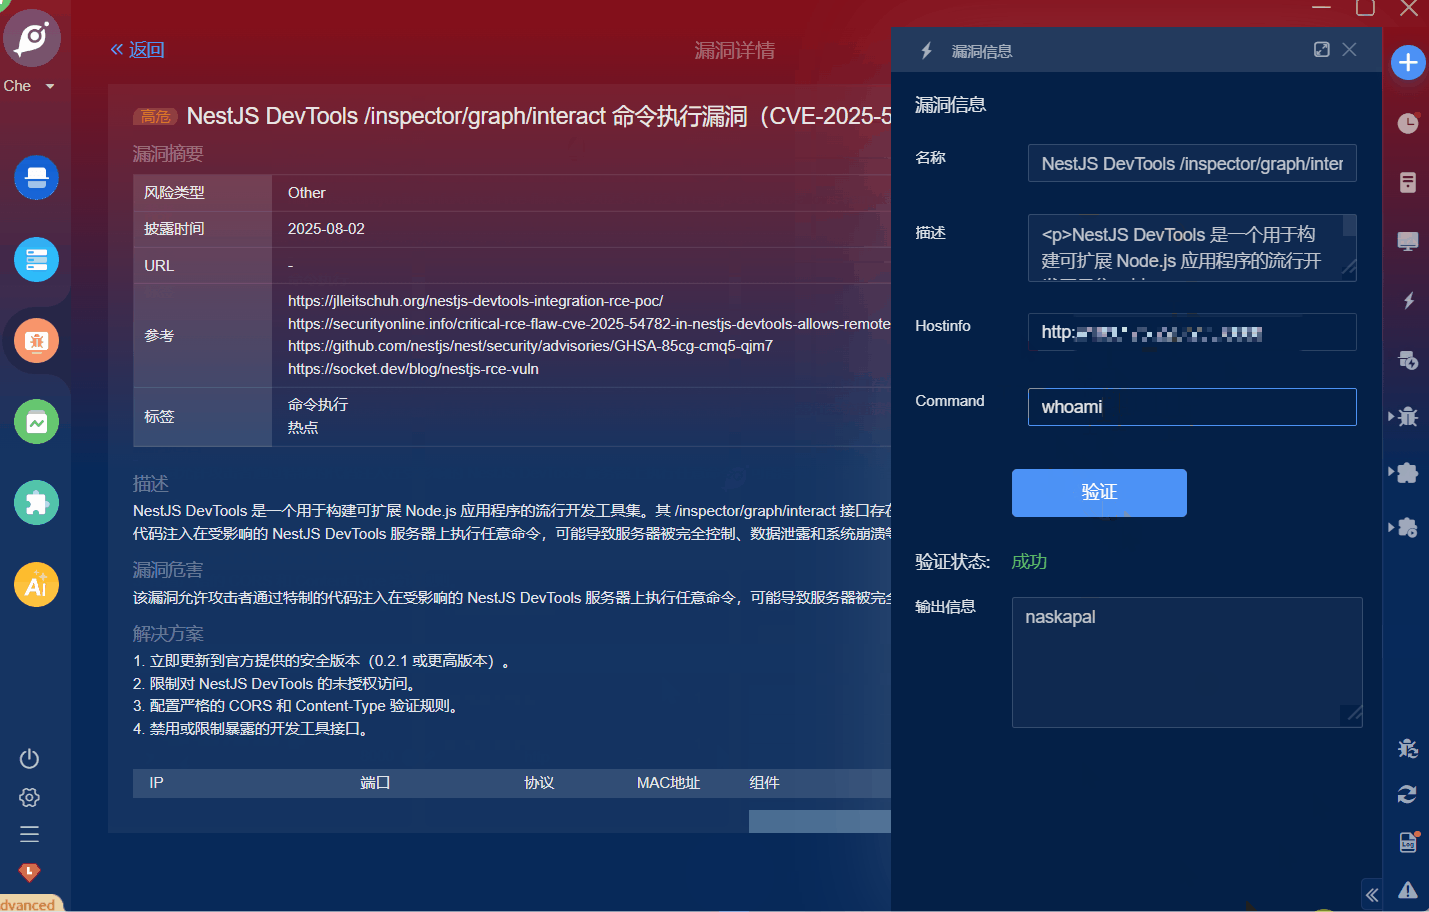
【Goby】-资产绘测及实战化漏洞扫描工具,实战漏洞验证效果如图所示(标准版及企业版已支持检测):
查看Goby更多漏洞:Goby历史漏洞合集

相关推荐
姜鱼问生8 小时前
uptime-kuma 从 docker run 迁移到 compose:数据卷的坑
安全·架构
Bruce_Liuxiaowei10 小时前
2026年10月第1周网络安全形势周报
安全·web安全
jimmyleeee10 小时前
大模型安全之三十八:AI 中的 DoS 攻击:当“拒绝服务”变成“拒绝钱包”
人工智能·安全
欣欣之王来了11 小时前
5G的行业应用:工业互联网、车联网、智慧医疗中的网络支撑
网络·学习·计算机网络·安全·教程
蜗牛互联网12 小时前
Computer Use公共预览的安全设计:应用、动作与数据三维门禁
java·人工智能·后端·安全·策略模式
王维同学13 小时前
ETW监控-KswordARK功能展示
c++·windows·安全
红红谈说15 小时前
论坛帖子审核链路怎么设计?内容安全与状态机的一次复盘
安全·状态机·内容审核·敏感词·异步审核
风123456789~21 小时前
【架构专栏】第18章 安全架构设计 1/3
安全·架构·安全架构
天远API21 小时前
零信任架构实战:基于天远运营商三要素简版V即时版查询构建自动化司乘安全绑定网关
人工智能·安全·架构·自动化
linux_cfan1 天前
videojs v10 源代码系列解读:34 · `createComposition`:类型安全的冲突检测
前端·安全