终端安全风险
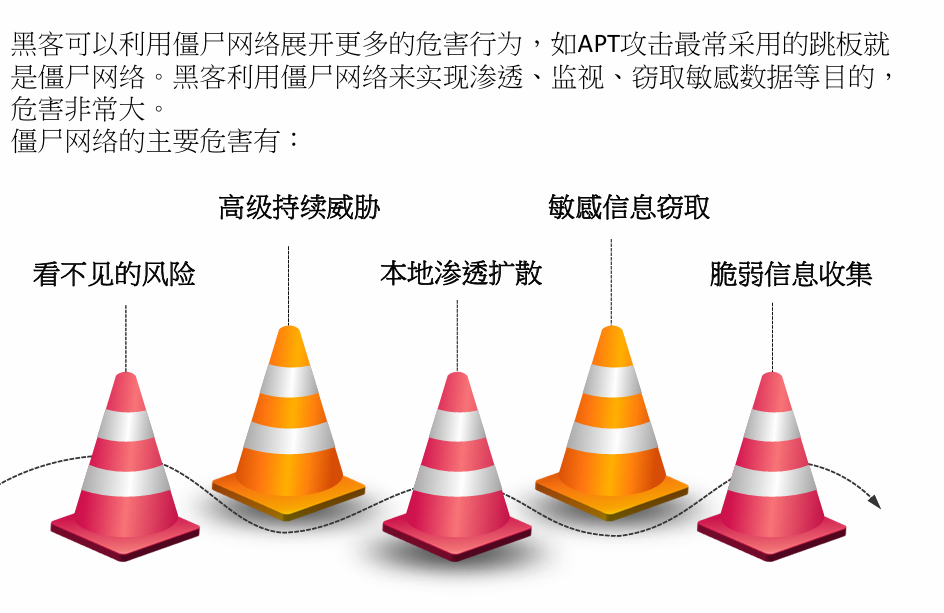
普通PC能遇到的基本上就是恶意代码入侵,信息泄露等。一般被蠕虫或者僵尸网络操控,其他没有什么大的价值。更多的是跳板或者僵尸网络的一部分。
终端安全检测和防御技术
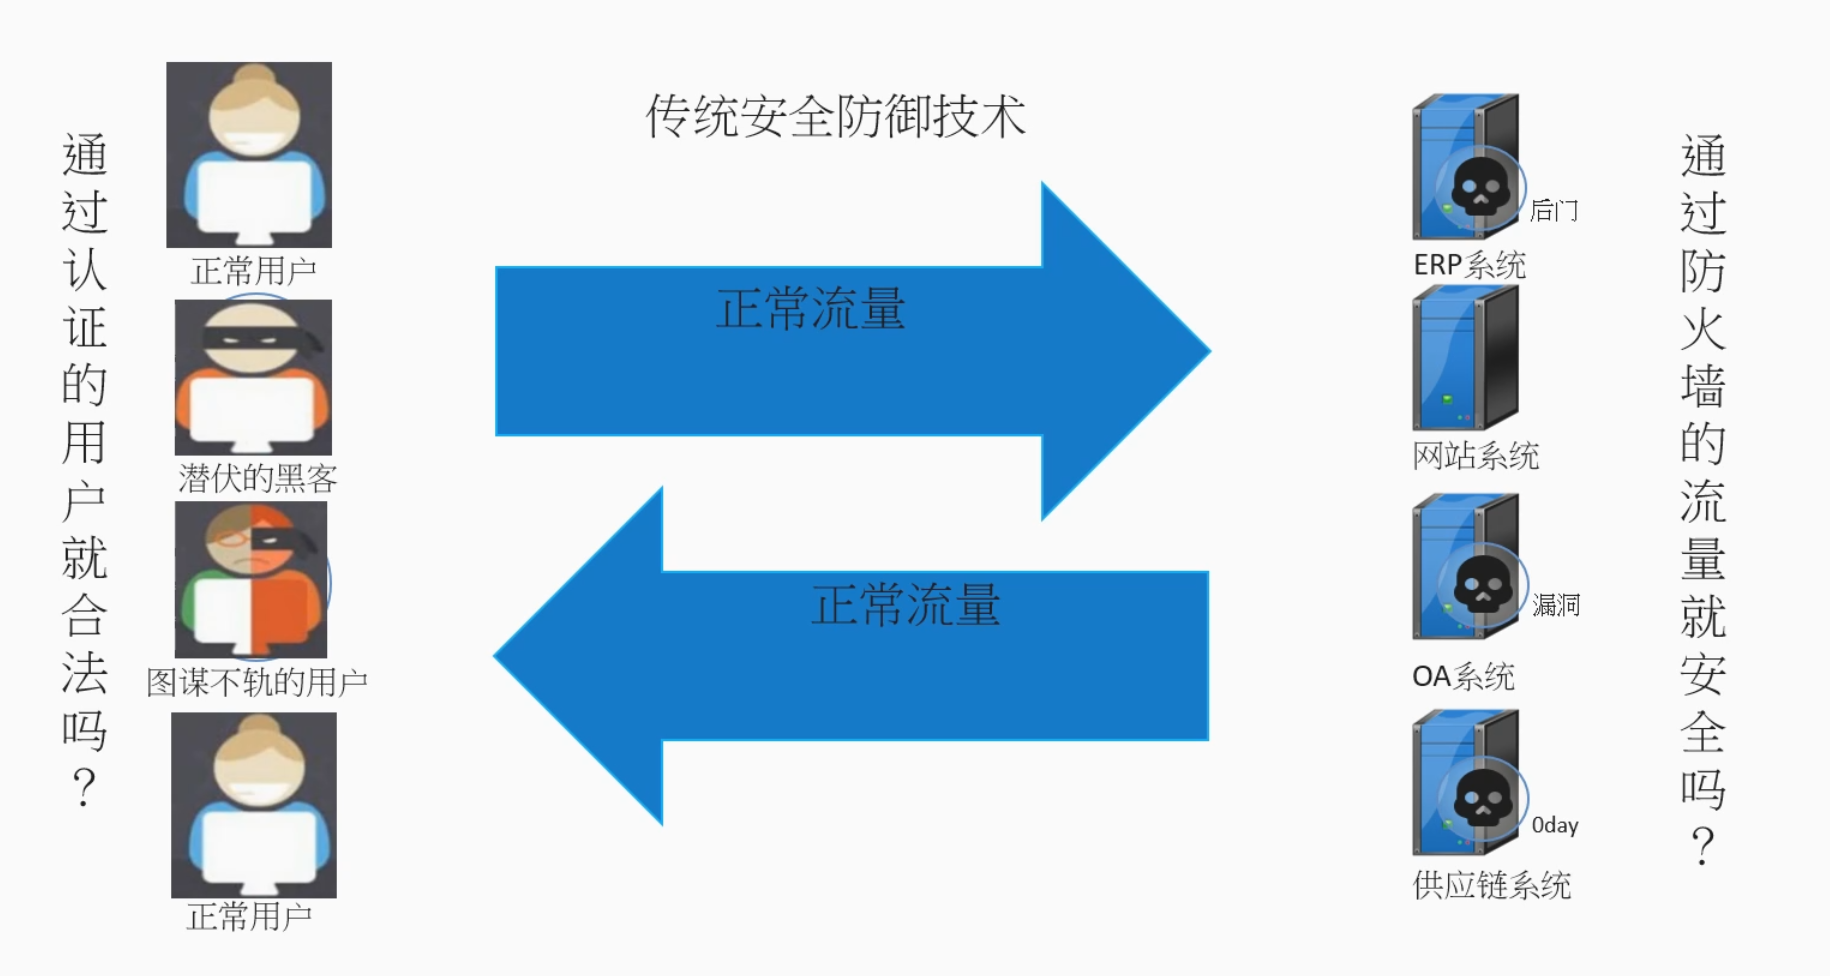
传统应用防火墙完成了对合法接入用户做认证。可以保留认证。
传统防火墙的局限性:
1.通过认证的用户不一定就合法
2.通过防护墙的流量也不一定就安全。
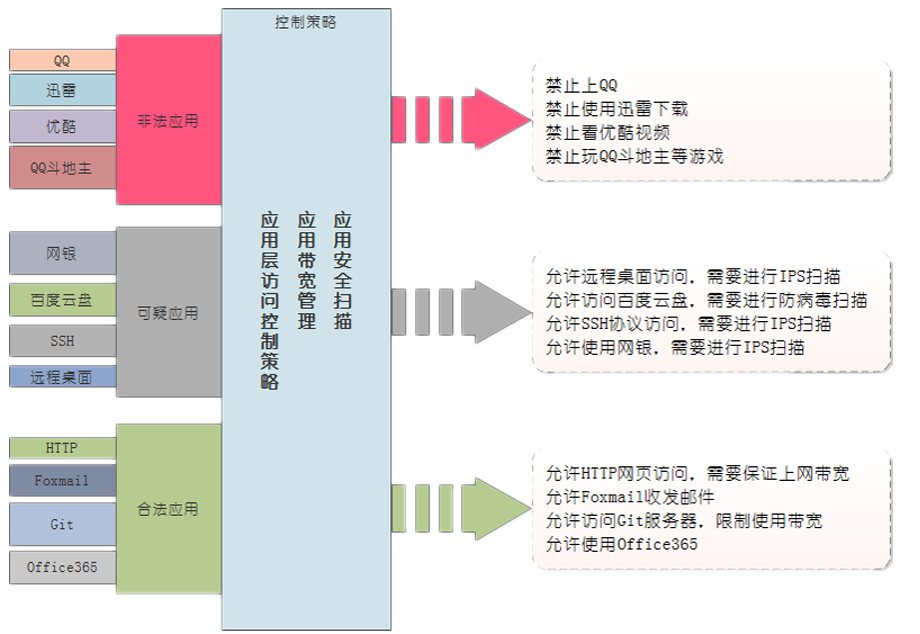
在安全的角度,将软件分为浏览器软件和其他软件,为什么要这样划分?是因为浏览器软件他请求连接的服务器是不确定的。而其他软件连接的服务器都是确定的。那么对于其他软件使用基于应用的控制策略就很合适,而对于浏览器就基于服务即五元组,就比较合适。
基于应用的控制策略
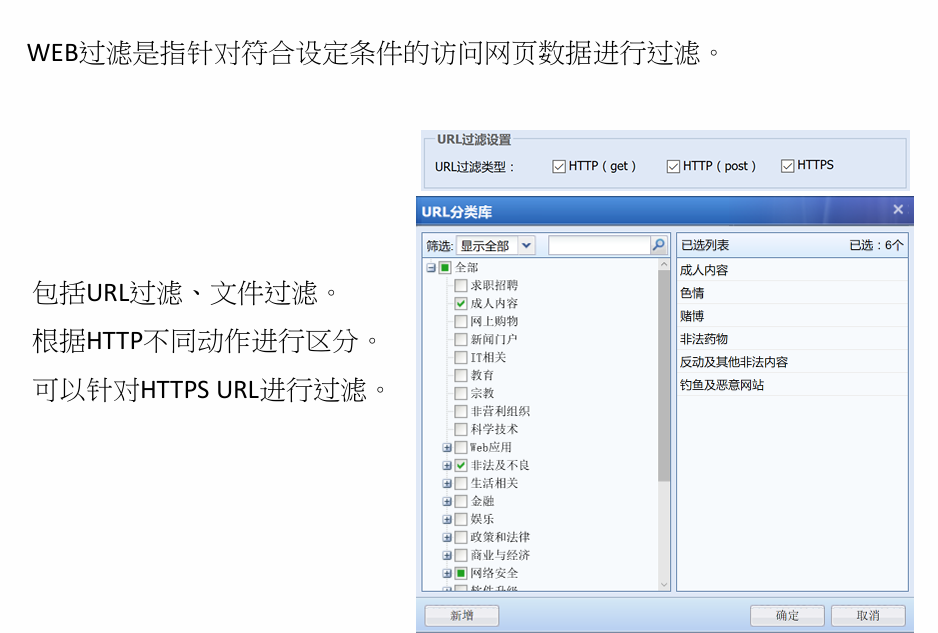
针对WEB过滤
网关杀毒技术
因为很多终端是无法安装杀毒软件的,比如工业系统。所以就需要网关杀毒技术。
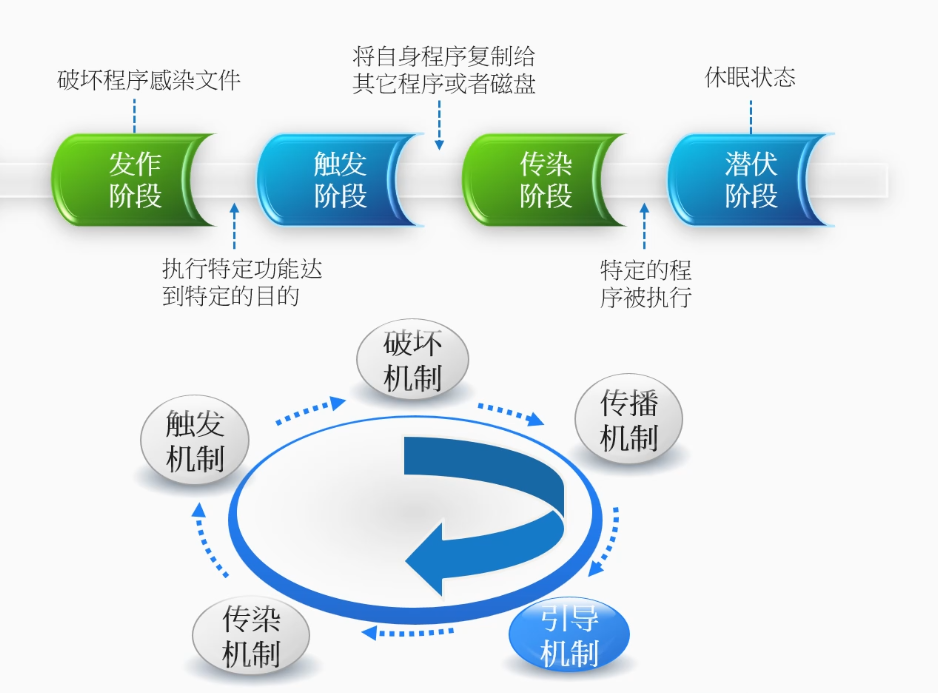
计算机病毒工作步骤
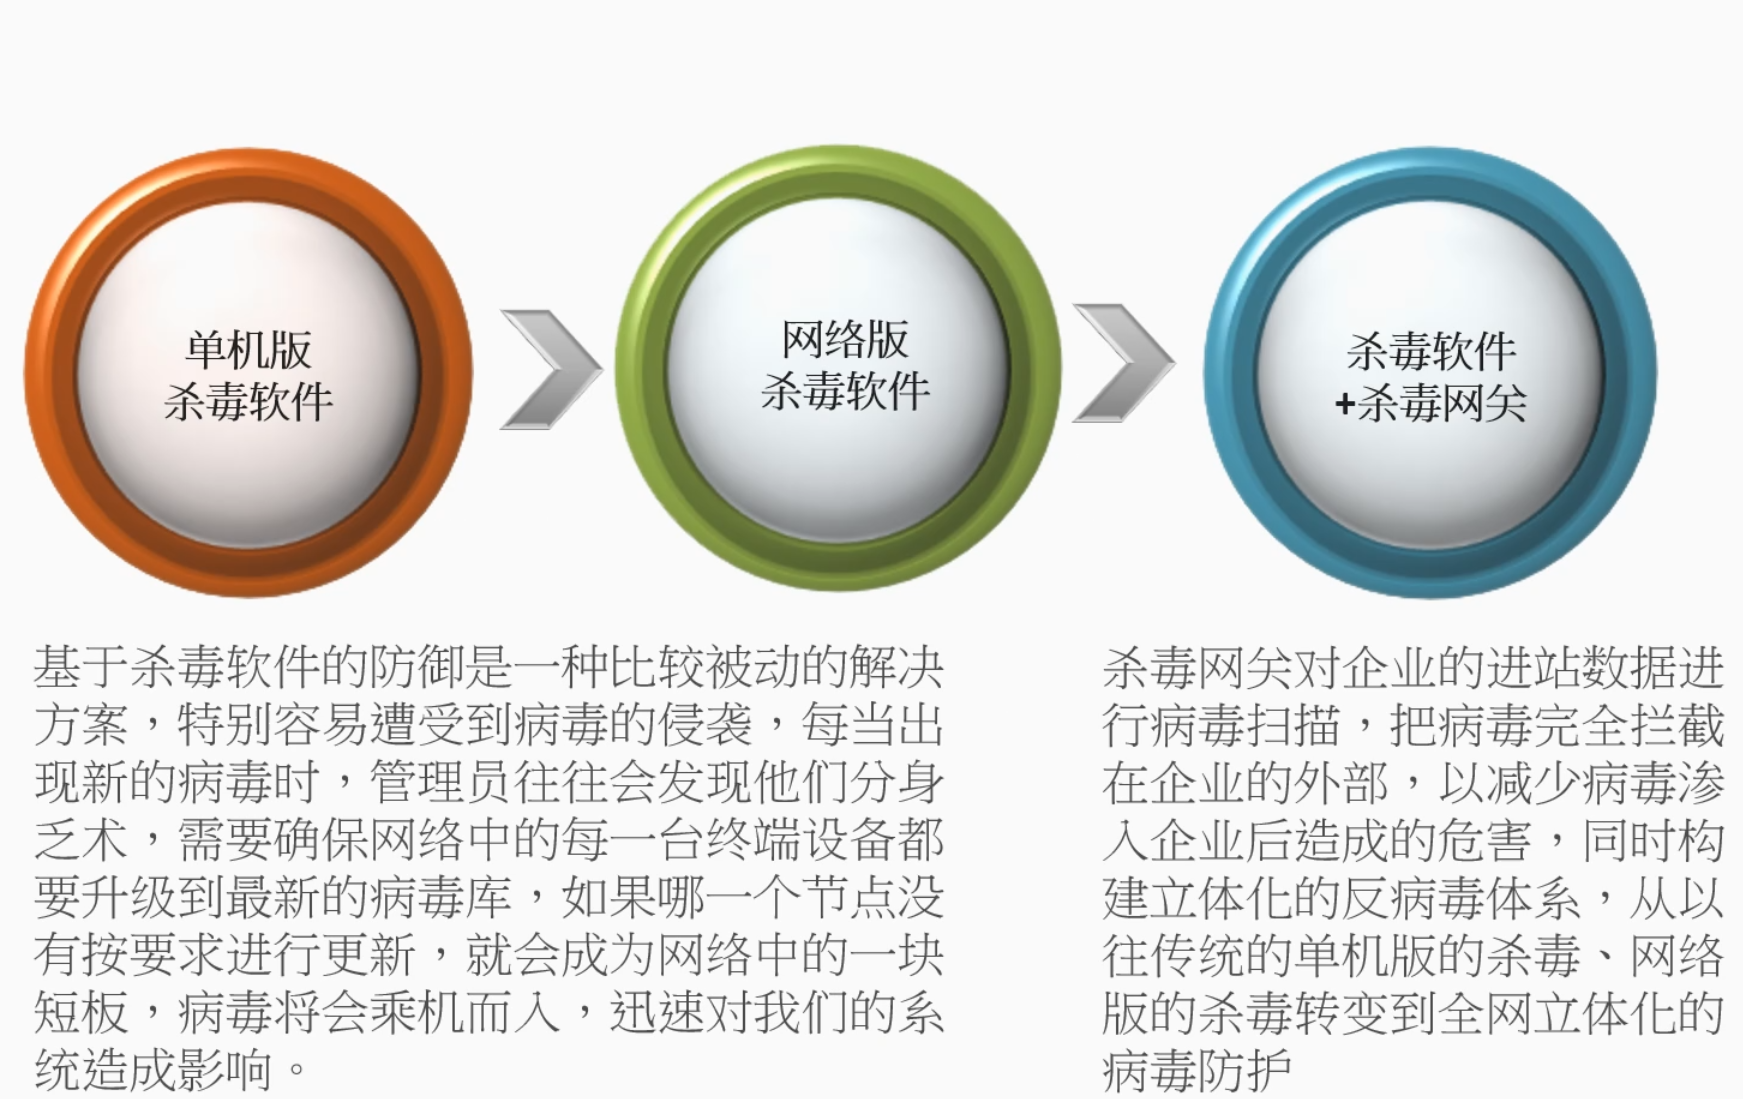
杀毒产品发展史
单机版没有办法实时更新规则库,就很不方便。
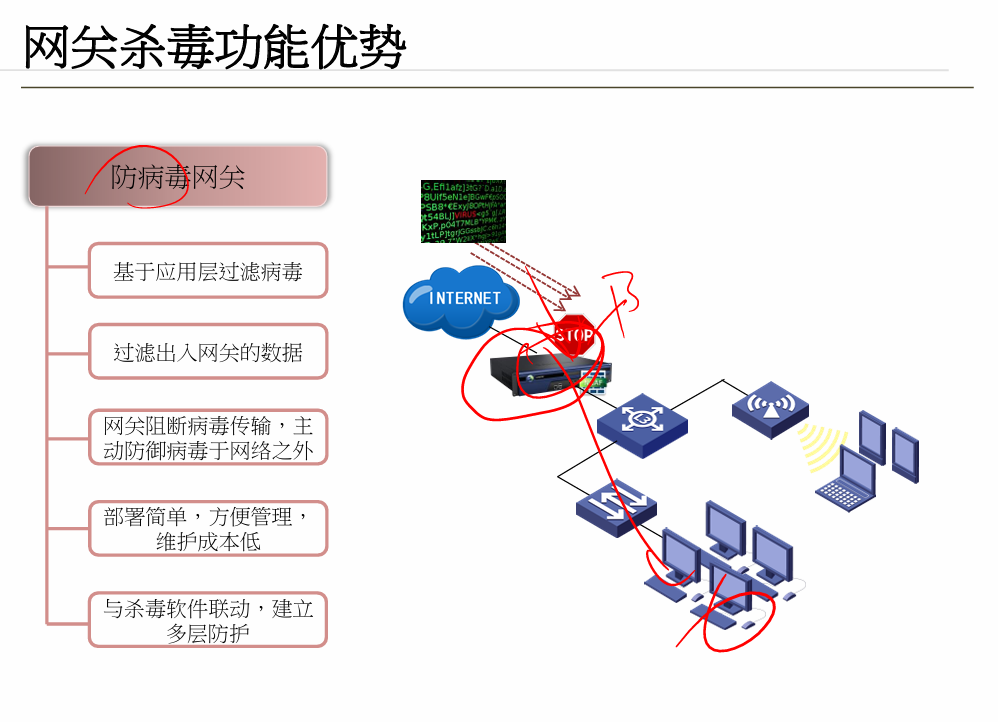
杀毒网关优势
1.基于应用层过滤病毒。
2.过滤出入网关的数据。
3.网关阻断病毒传输,主动防御病毒于网络之外
4.部署简单,方便管理,维护成本低
5.与杀毒软件联动,建立多层防护
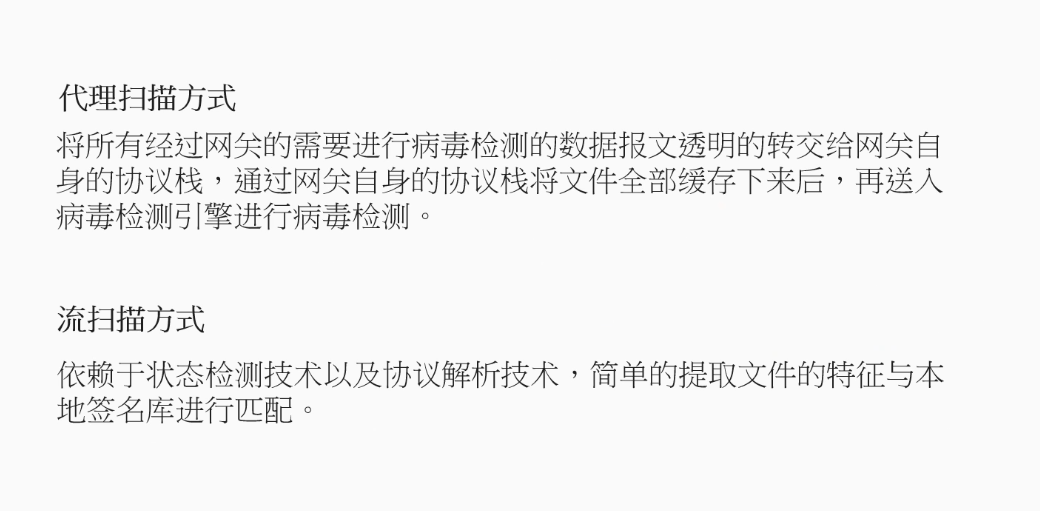
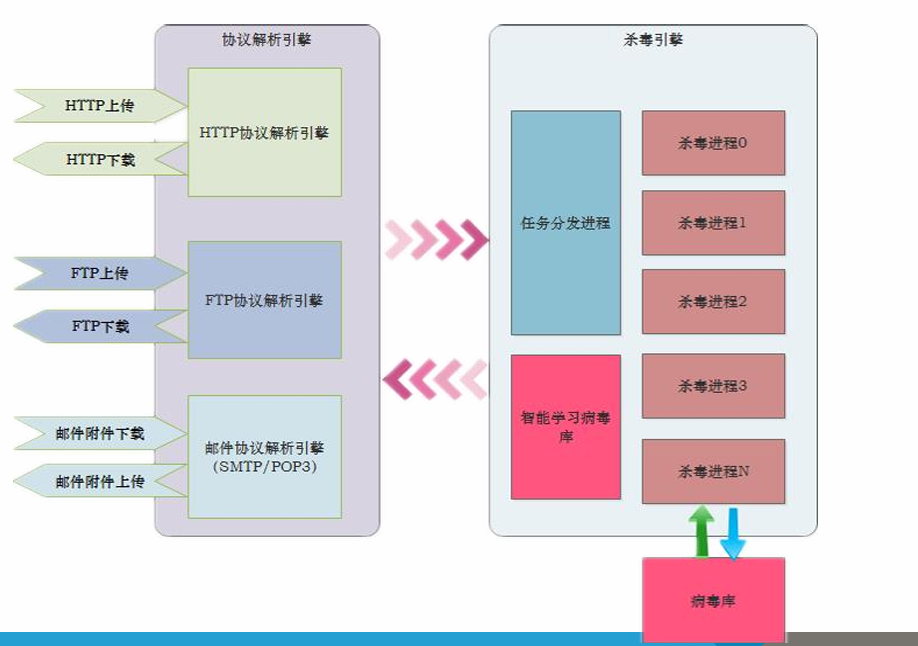
杀毒网关的两种实现方式:
代理扫描方式:将需要进行病毒检测的数据交给解析出来之后发送给杀毒引擎。
流扫扫描方式:简单的提取应用层的特征与本地签名库进行匹配。
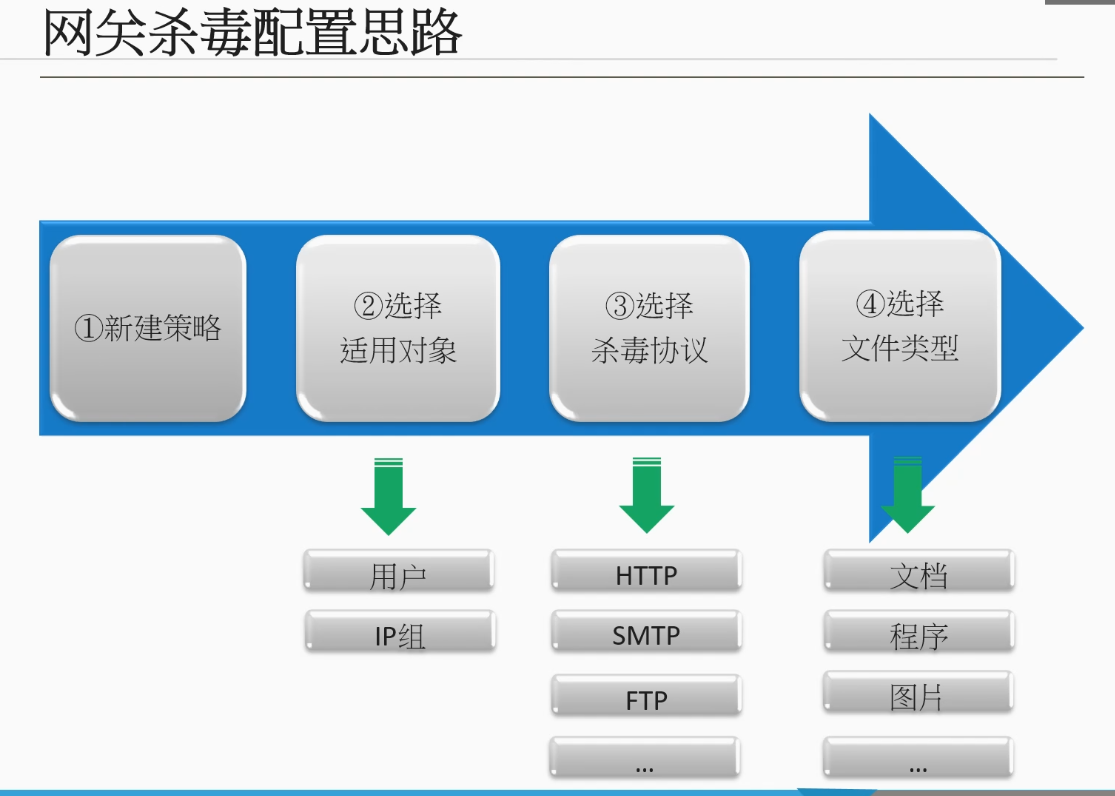
杀毒网关的配置思路
僵尸网络检测和防御技术
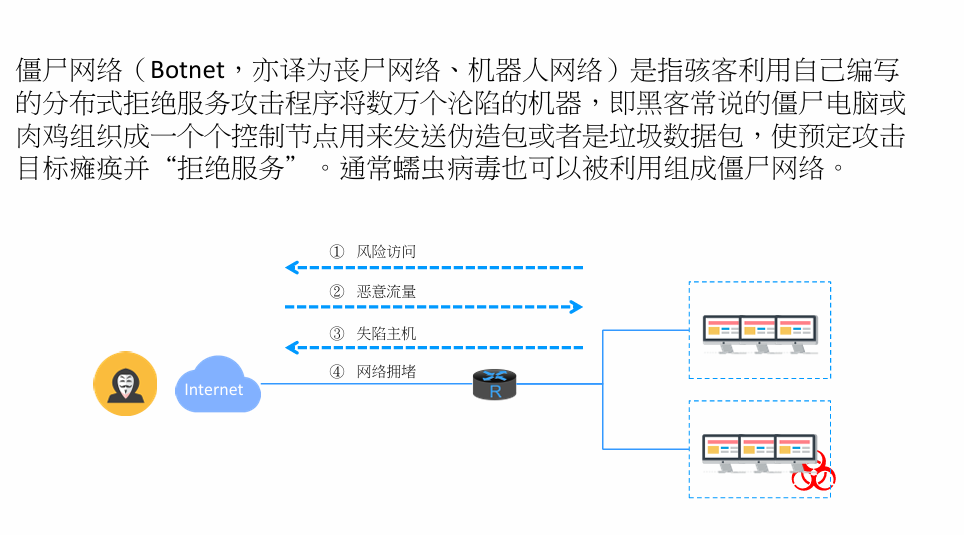
简介
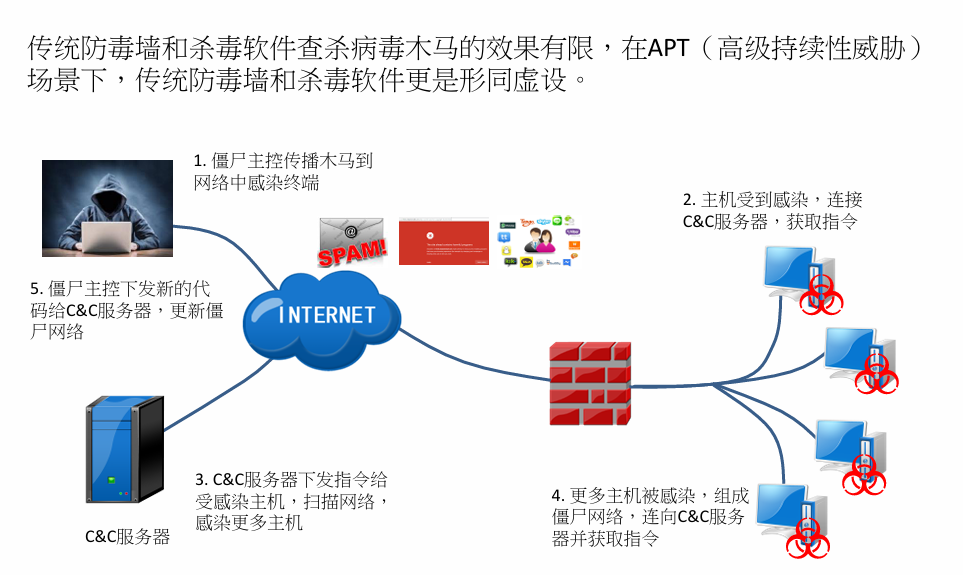
工作流程:
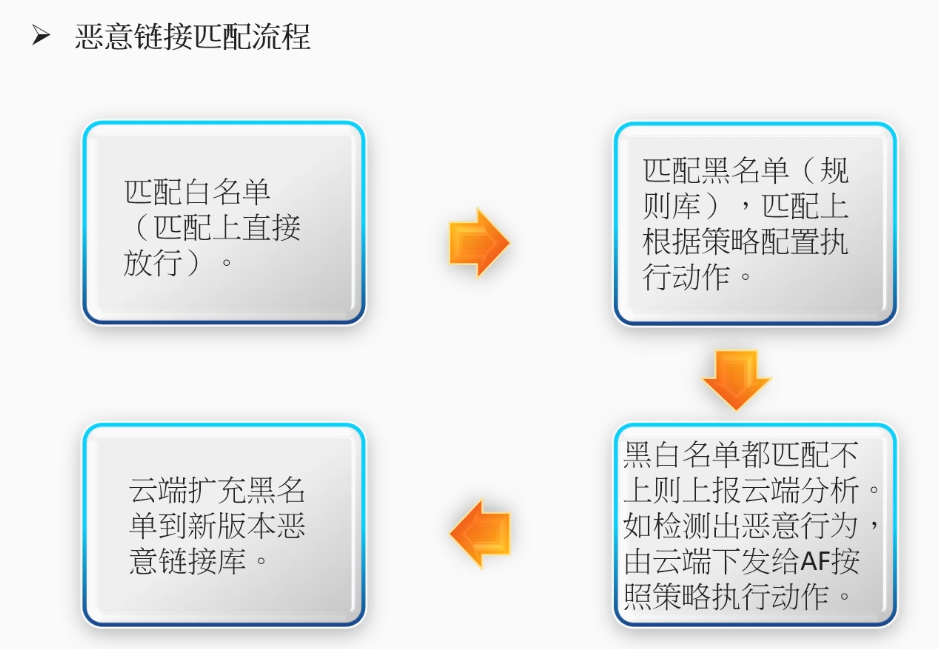
恶意连接匹配流程
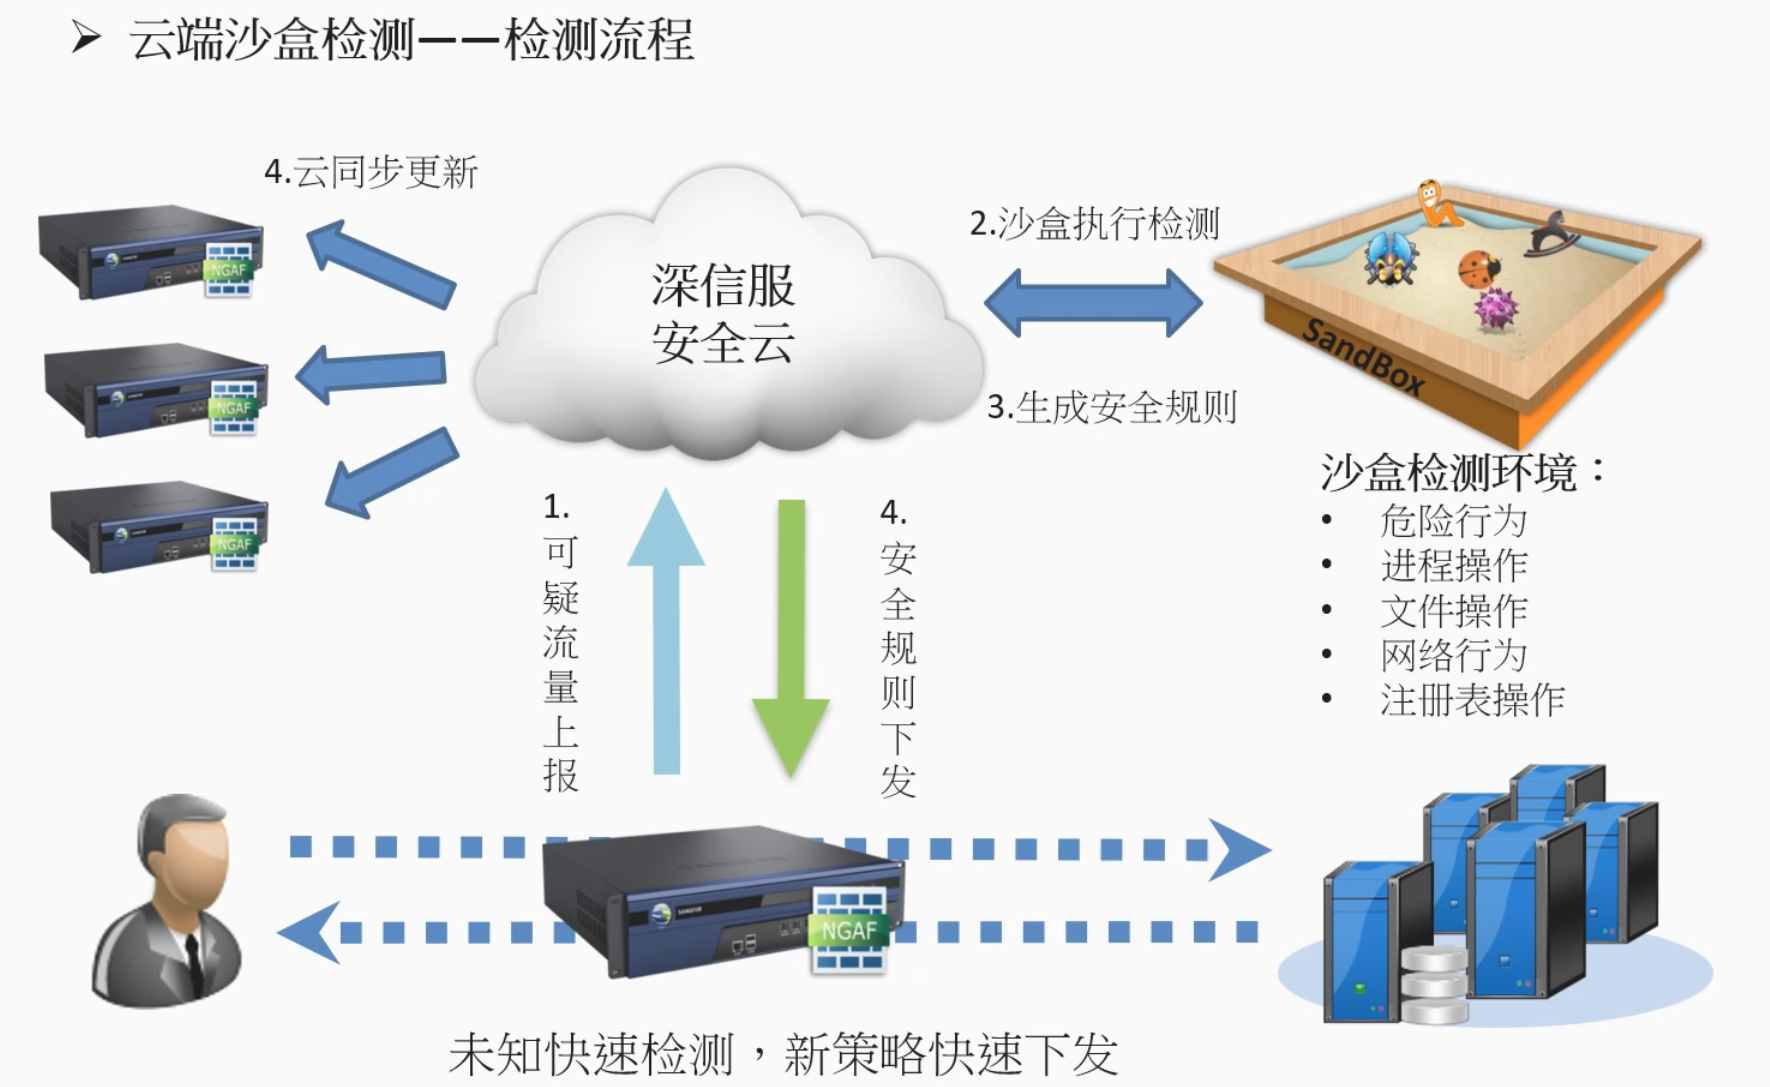
云杀箱检测
防御方向:
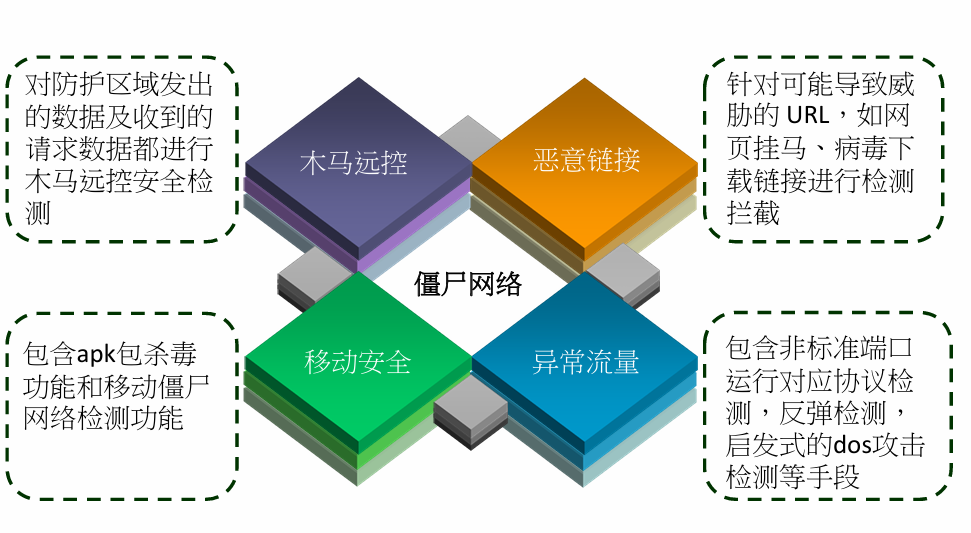
防御技术:
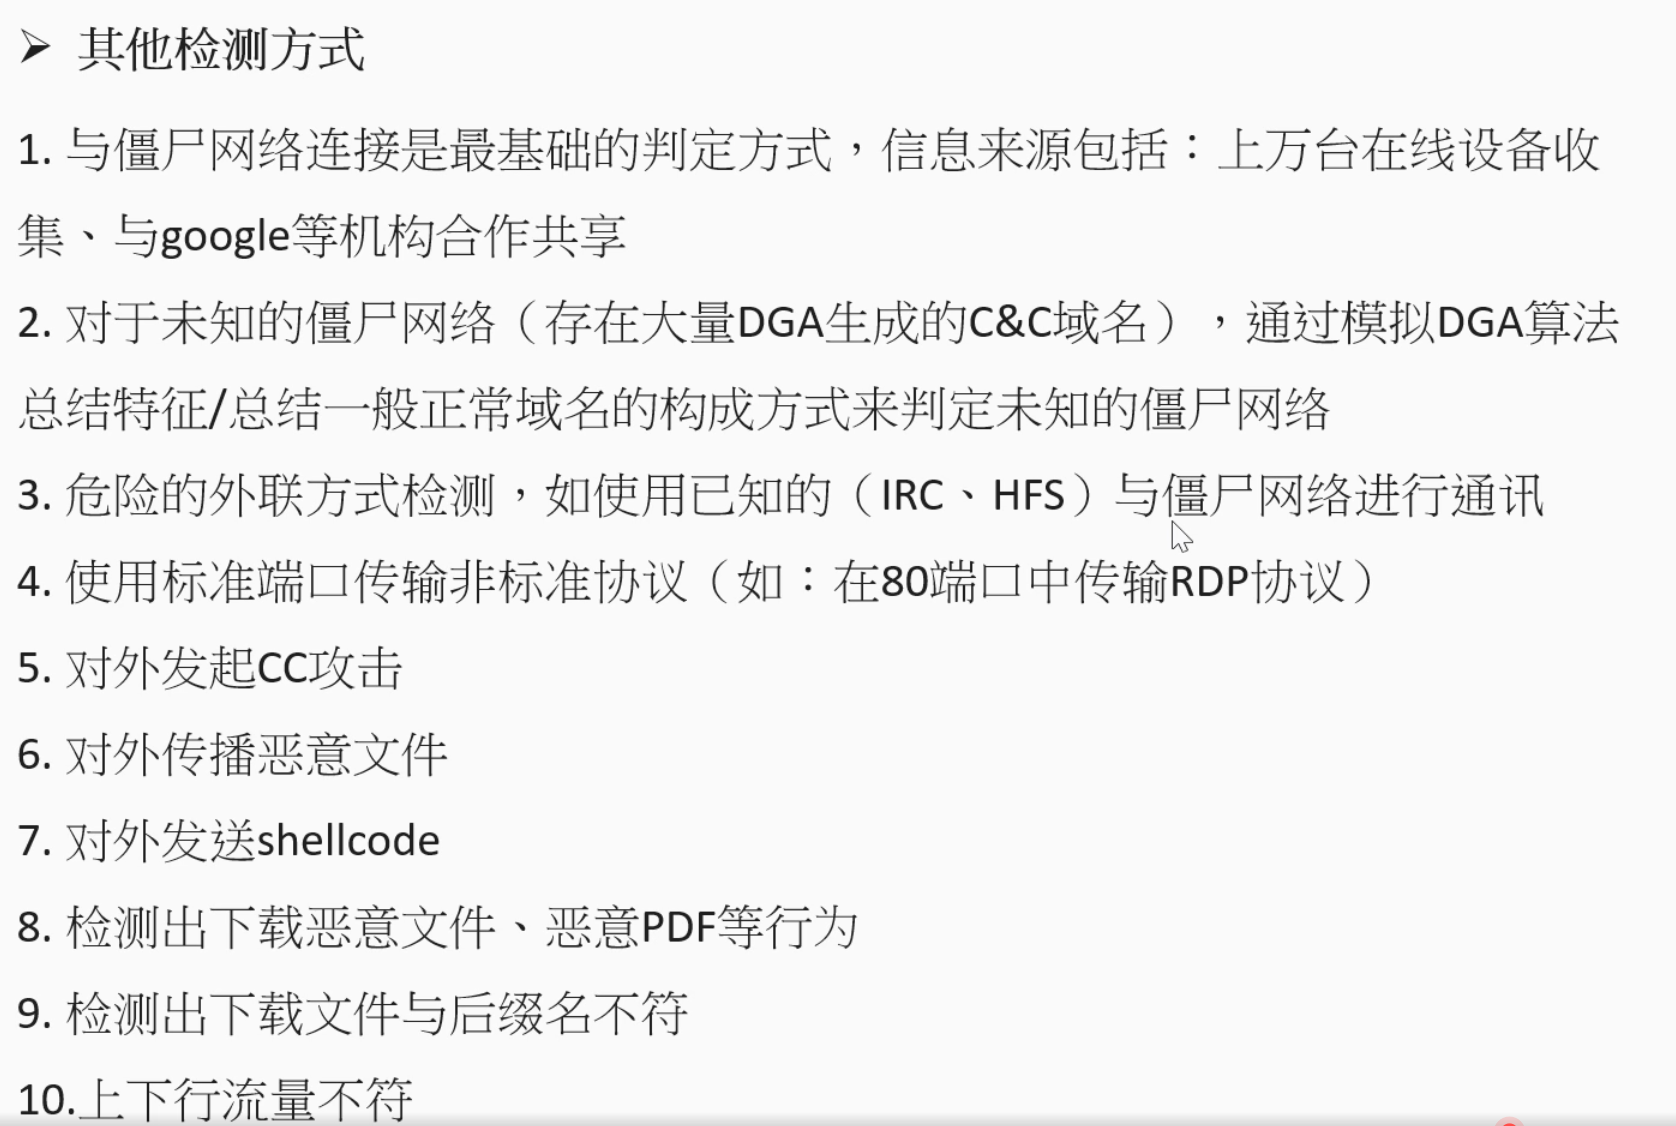
1.与google等机构进行共享,查看目标服务器是不是CC服务器。
2.使用DGA算法,判断未知域名是否为CC域名
3.危险的外联方式,比如(IRC\HFS)这种明显的僵尸网络连接方式。
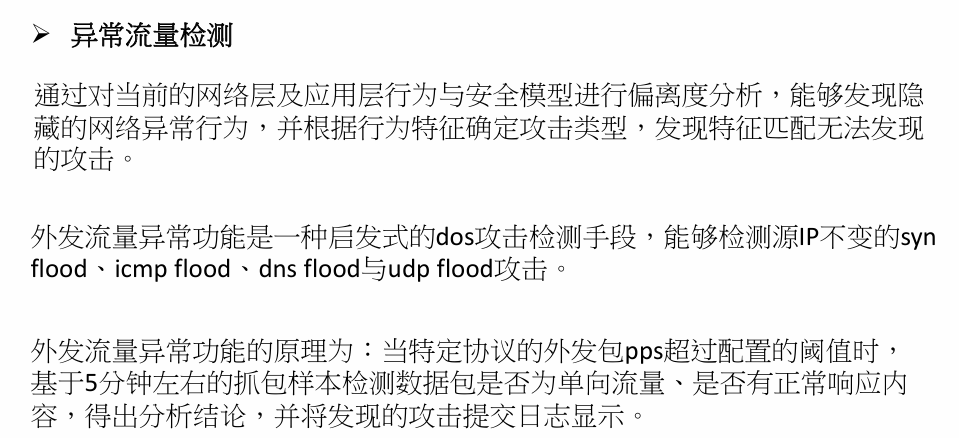
4.使用标准端口传输非标准协议(80端口不用来HTTP,用来做别的)
5.对外发起CC攻击,除非自己是黑客,除此之外就是被控制了。
6.对外传播恶意文件
7.对外发送shellcode
8.检测出下载恶意文件,恶意PDF等行为
9.检测出下载文件与后缀名不符。这个一般就是被上传的马
10.正常客户端都是下行流量多,上行流量少。如果出现上行流量大于下行流量。除非自己在上传东西,否则就gg。