【数据安全竞赛】BUUCTF·[Dest0g3 520迎新赛]StrangeTraffic

1.做题

题目为Dest0g3 520迎新赛 StrangeTraffic,数据分析题
下载附件得到一个含1088分组的流量包:
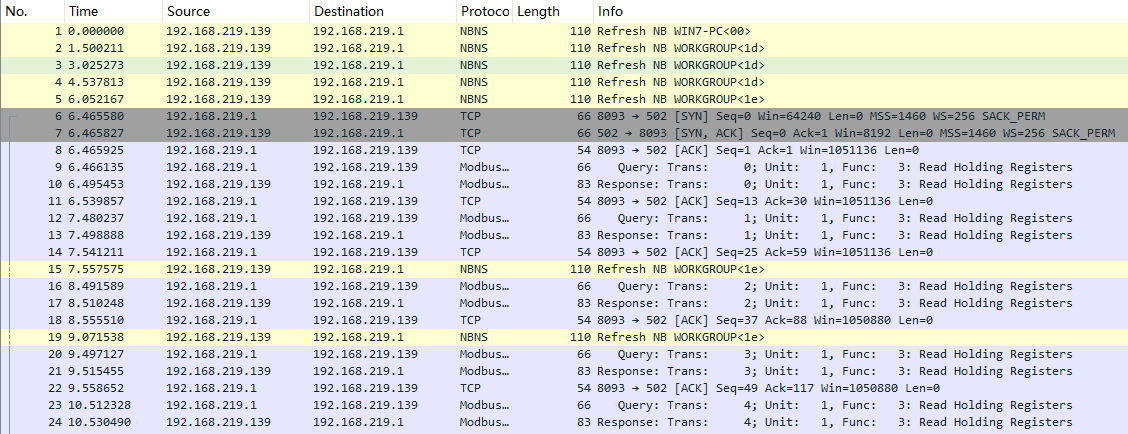
通过统计-协议分级可看出,Modbus/TCP协议的流量占比最多,追踪TCP流得到一个文件:
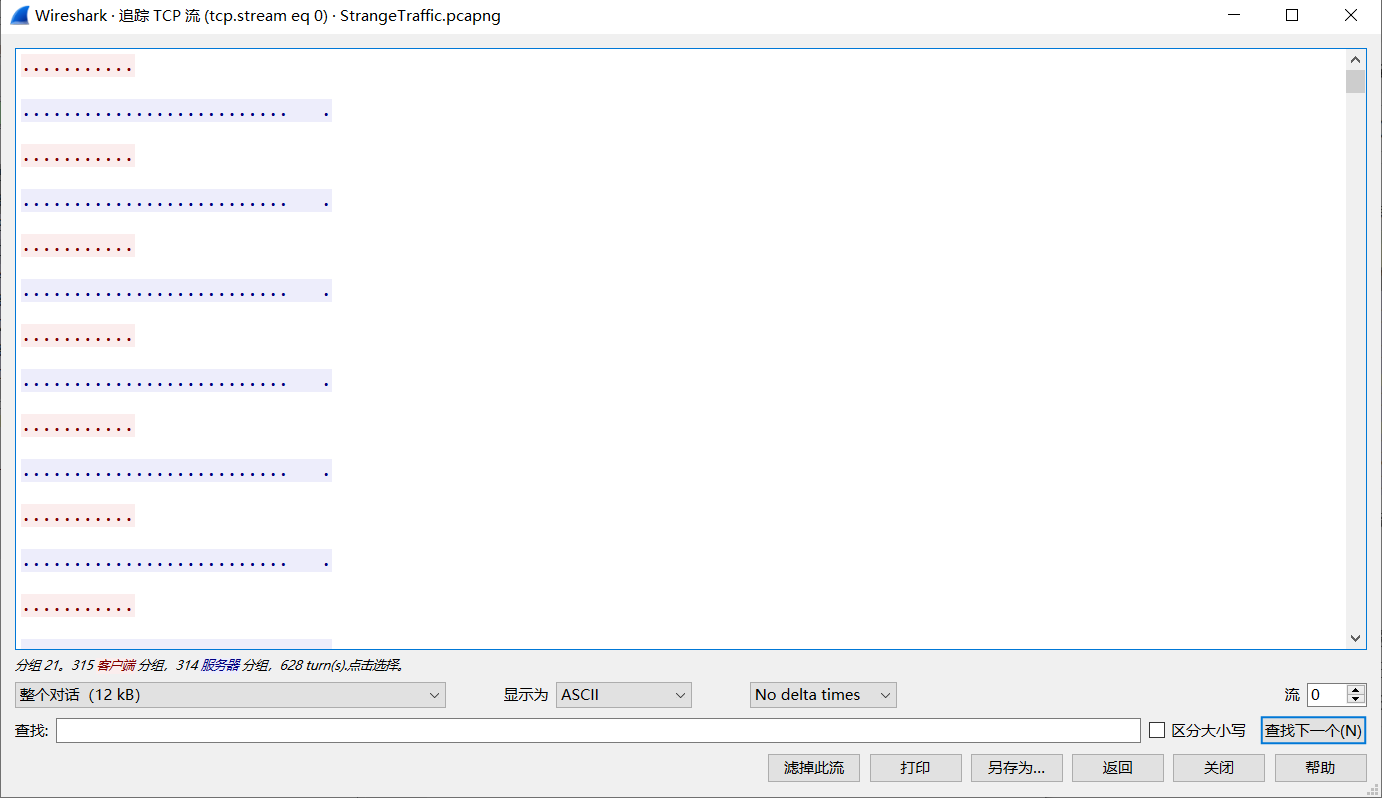
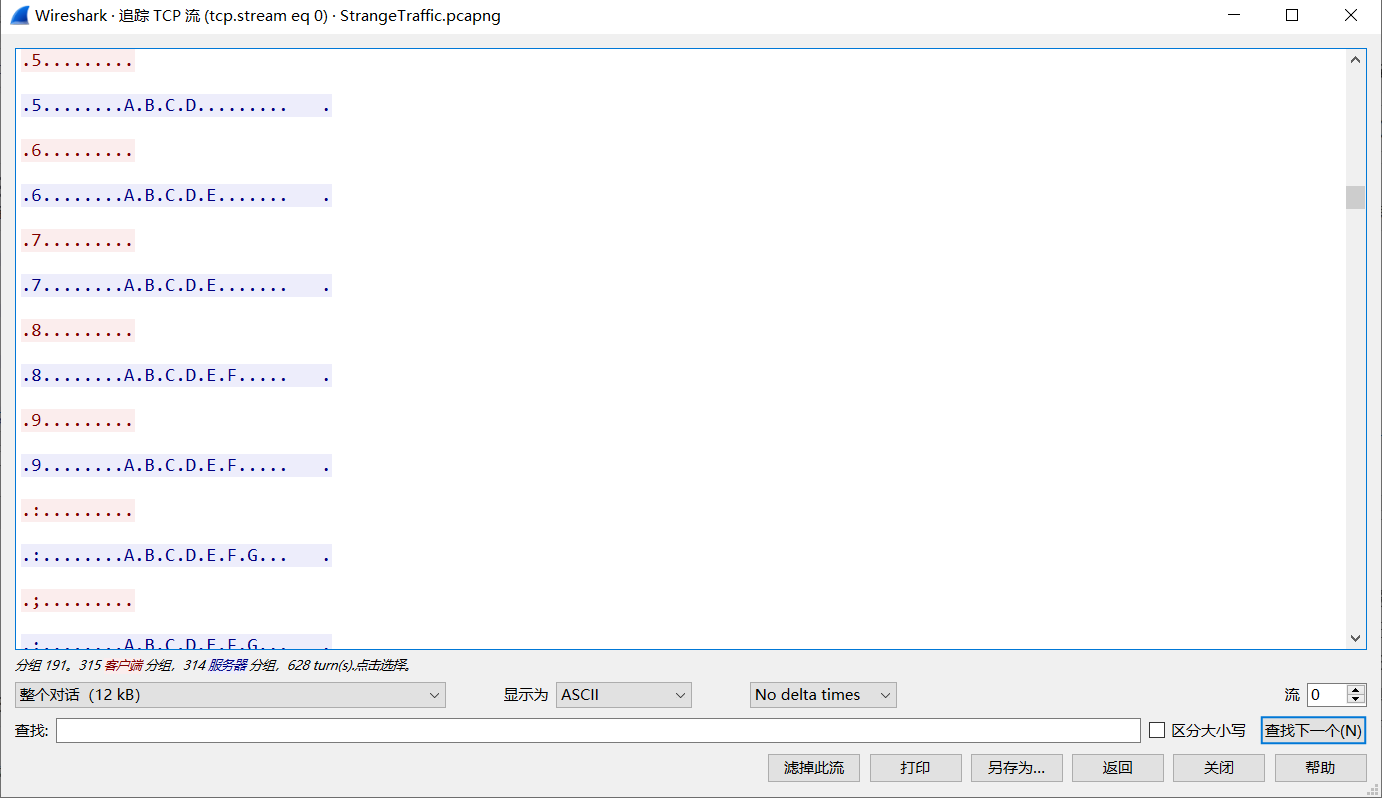
观察字符串的变化规律发现,蓝线之前是从点和空格变化到字符串"ABCDEFGHIJ",从画蓝线行开始后边从第一个字母A依次变化到最后一个字母:
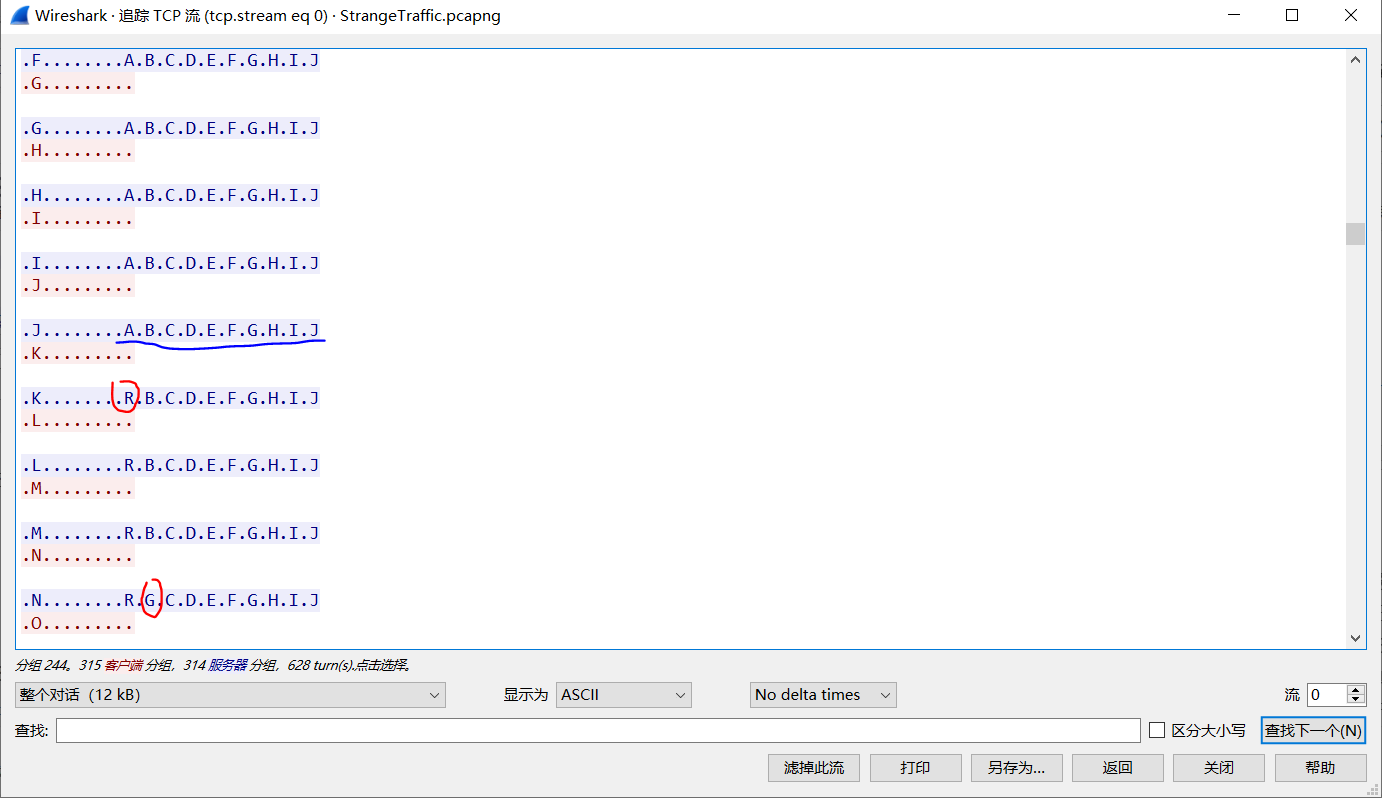
第一轮变化结束,得到字符串"RGVzdDBnM3",下一轮从R开始变化......
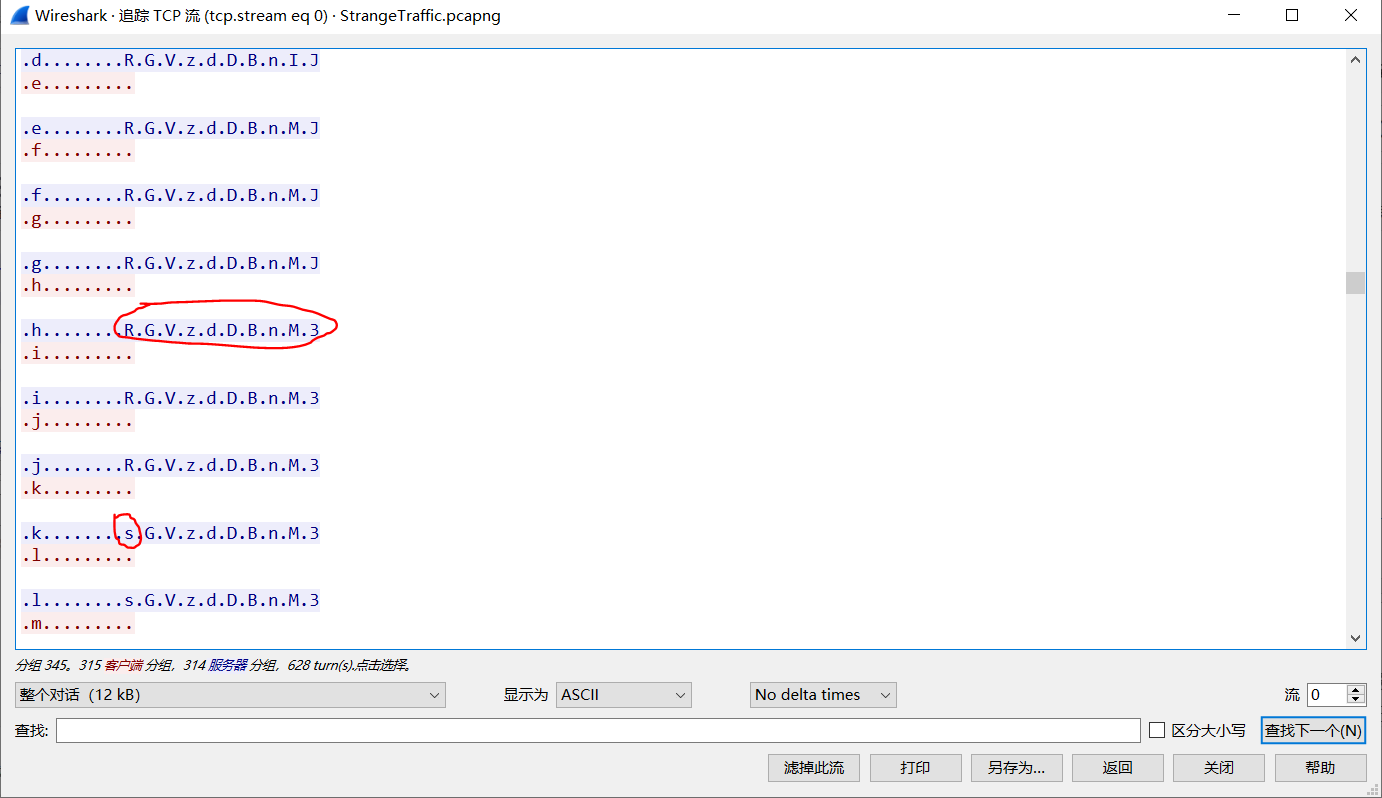
直至变化到第一个字母变回A后结束,得到字符串:

python 复制代码
ABCDEFGHIJRGVzdDBnM3szMUE1QkVBNi1GMjBELUYxOEEtRThFQS0yOUI0RjI1NzEwOEJ9ABCDEFGHIJ

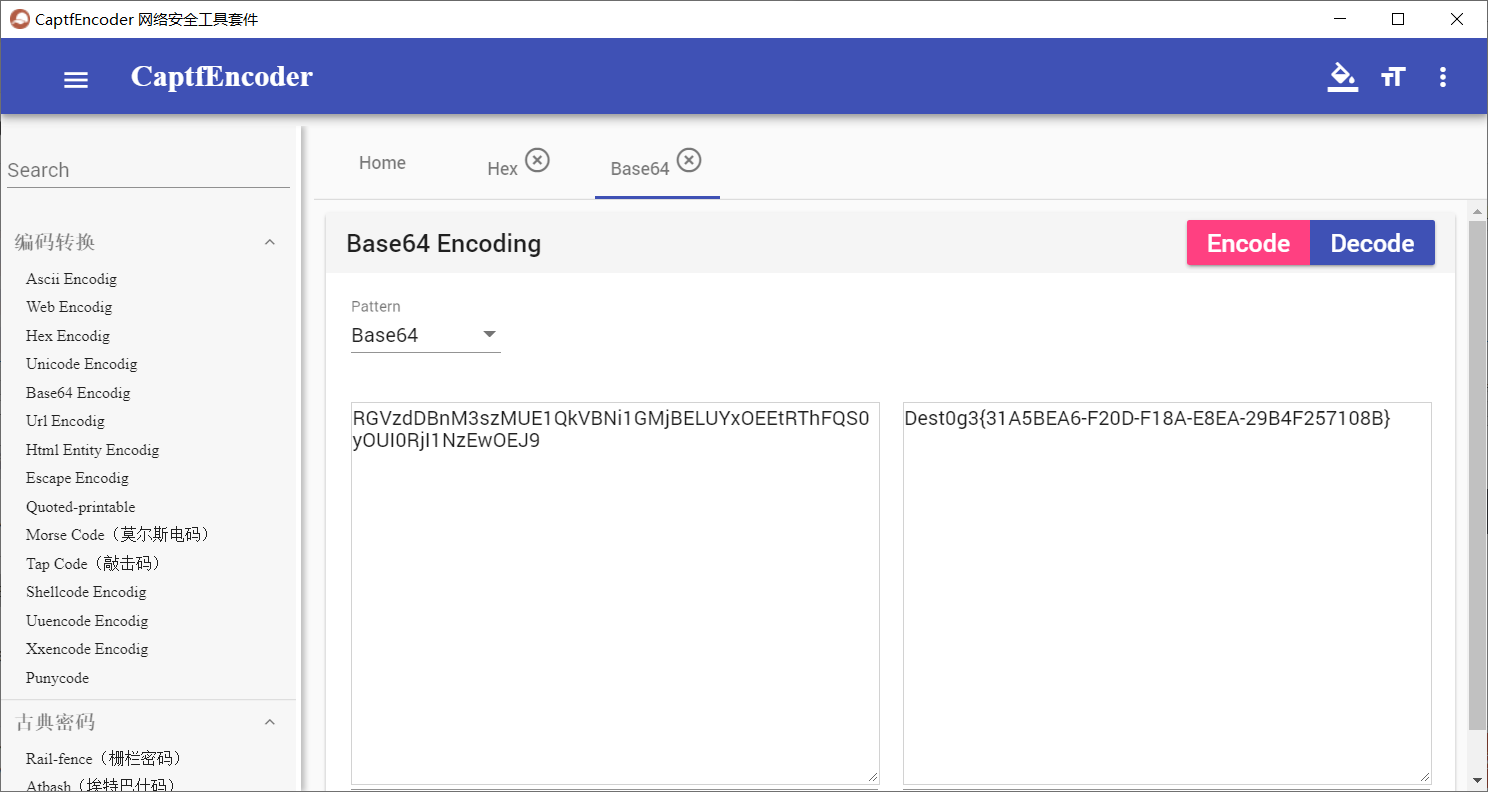
观察字符串发现前后都有"ABCDEFGHIJ",提取字符串单独分析,但中间的字符串看不出明显意义,推测为某种编码。中间字符串总长度为60,都为可打印字符串,使用CaptEncoder尝试Base64解码,得到:
2.知识点

  • 找规律题如何观察,找出变化规律,提取变化稳定的字符串。
  • base64编码特性,将三个字节任意字符使用四个字节的可打印字符"a-z,A-Z,0-9,+,/"表示,同时长度不足部分使用"="补足。
相关推荐
hengdonghui2 天前
Writeup 4 NUAACTF 2020 Wireshark 流量分析题
wireshark·ctf·misc·流量分析
hengdonghui3 天前
Writeup 4 0xGame 2021 - robot
web·ctf·信息泄露·robots.txt
hengdonghui6 天前
Writeup 4 Speak Softly Love
ctf·misc·osint(开源情报搜集)
其实防守也摸鱼8 天前
Cylab在线靶场——CTF中的通用技能
linux·数据库·学习·算法·靶场·ctf·学习网络安全
hengdonghui10 天前
Writeup 4 CTFHub injection
web·ctf·sql注入·整数型联合查询注入(有回显)
hengdonghui11 天前
Writeup 4 CTFHub weakphp
ctf·md5 绕过·.git 源码泄露·php 弱类型比较
hengdonghui13 天前
Writeup 4 ByteMe CTF 2026 The Vormir Ledger
ctf·osint
文章永久免费只为良心14 天前
Ctfshow_Web应用安全与防护_第二章_无字母数字命令执行
前端·python·安全·网络安全·渗透测试·ctf·红队渗透测试
hengdonghui14 天前
Writeup 4 ByteMe CTF 2026 Sacrifice
ctf·forensics
print_Hyon15 天前
【CTF-CRYPTO-教学-RSA】第八节:超大模数n反噬攻击,已知n、e、c求m(n超大,m的e次方仍小于n,c可直接开e次方得到结果)
ctf