- 应用场景
- 远程管理网络设备,支持本地和远程配置,通过 TCP 23 端口通信。
Telnet 协议(远程管理)
核心作用:让管理员能远程登录网络设备(如路由器、交换机)进行配置,不用到设备现场。
工作方式:
客户端:发起连接请求的设备,比如管理员的电脑。
服务器:被连接的网络设备(需开启 Telnet 服务)。
认证方式:
Password 认证:登录时只需密码,配置简单,例:authentication-mode password+ 设置密码。
AAA 认证:更安全,需用户名和密码,常用于企业网络。
配置示例:
服务器端:开启接口 IP(如10.1.1.1/24),配置 VTY 用户接口并启用密码认证。
客户端:用telnet 10.1.1.1命令连接,输入密码即可登录管理设备。
应用场景:企业 IT 人员远程维护设备,无需亲临机房,提高管理效率。
- 认证模式
- Password 认证 :仅需密码验证,配置命令如authentication-mode password,设置加密密码(set authentication password cipher)。
- AAA 认证 :提供更复杂的认证、授权和审计机制(文档未详述具体配置)。
二、Telnet 协议(远程设备管理)
- 核心功能
远程登录:通过 TCP 23 端口实现对网络设备的远程命令行管理。
认证机制:支持Password认证(简单密码)和AAA认证(用户名 + 密码,更安全)。 配置命令行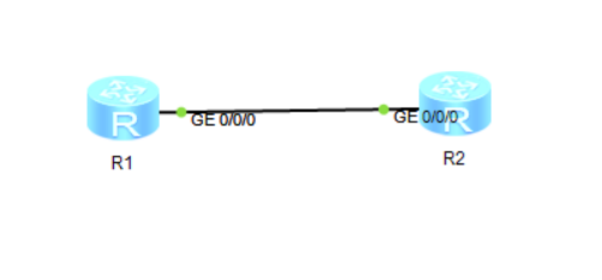
一、Password 认证方式
1. 配置路由器接口 IP 地址
目标:确保两台路由器接口 IP 互通。
- R1 配置:
|---------------------------------------------------------------------------------------------------------------------------------------------|
| system-view # 进入系统视图 interface GigabitEthernet 0/0/1 # 进入接口 ip address 192.168.1.1 24 # 设置IP地址(子网掩码24位) undo shutdown # 启用接口 quit # 返回上一级视图 |
- R2 配置:
|------------------------------------------------------------------------------------------|
| system-view interface GigabitEthernet 0/0/1 ip address 192.168.1.2 24 undo shutdown quit |
2. 配置 Telnet 密码认证
目标:在 R2 上启用 Telnet 并设置密码认证。
- R2 配置:
|------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| system-view user-interface vty 0 4 # 进入虚拟终端(支持0-4共5个并发连接) authentication-mode password # 设置认证方式为密码认证 i # 设置登录密码(加密格式) user privilege level 3 # 设置用户权限等级(3级为管理员权限) quit |
3. 测试 Telnet 连接
- R1 操作:
|---------------------------------------------------------------------------|
| quit # 退出系统视图到用户模式 telnet 192.168.1.2 # 发起Telnet连接 # 输入密码:huawei(注意区分大小写) |
成功登录后会显示 R2 的用户视图提示符(如<R2>)。
二、AAA 认证方式
1. 配置路由器接口 IP 地址(与 Password 方式不同网段)
目标:使用新网段确保配置隔离。
- R1 配置:
|-------------------------------------------------------------------------------------------|
| system-view interface GigabitEthernet 0/0/0 ip address 192.168.12.1 24 undo shutdown quit |
- R2 配置:
|-------------------------------------------------------------------------------------------|
| system-view interface GigabitEthernet 0/0/0 ip address 192.168.12.2 24 undo shutdown quit |
2. 配置 AAA 认证(用户名 + 密码)
目标:通过 AAA 服务器进行用户身份验证。
- R2 配置:
|------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| system-view telnet server enable # 启用Telnet服务 user-interface vty 0 4 authentication-mode aaa # 设置认证模式为AAA user privilege level 3 # 设置用户权限等级 protocol inbound telnet # 允许Telnet协议接入 quit aaa # 进入AAA视图 local-user admin password cipher admin123 # 创建用户(加密密码) local-user admin service-type telnet # 指定用户服务类型为Telnet local-user admin privilege level 3 # 设置用户权限等级 quit |
3. 测试 Telnet 连接
- R1 操作:
|--------------------------------------------------------------------------|
| quit telnet 192.168.12.2 # 发起Telnet连接 # 输入用户名:admin,密码:admin123(注意区分大小写) |
成功登录后进入 R2 的用户视图。
三、AAA 认证无法登录的故障排查
1. 检查 Telnet 服务状态
|--------------------------------------------------------------------------------------------|
| <R2> display telnet server status # 查看Telnet服务是否启用 # 预期输出:Telnet server has been enabled |
2. 验证 AAA 配置完整性
|-----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| <R2> display current-configuration section aaa # 查看AAA配置 # 预期输出应包含: aaa local-user admin password cipher %%... # 加密后的密码 local-user admin service-type telnet local-user admin privilege level 3 |
3. 检查 VTY 接口配置
|---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| <R2> display current-configuration section user-interface # 查看虚拟终端配置 # 预期输出应包含: user-interface vty 0 4 authentication-mode aaa user privilege level 3 protocol inbound telnet |
4. 排查 ACL 或防火墙限制
|-----------------------------------------------------------------------------------------------------|
| <R2> display acl all # 查看是否有ACL阻止Telnet端口(默认端口23) # 若存在限制规则,使用undo命令删除: undo acl number <ACL编号> |
5. 临时使用明文密码测试
|---------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| aaa undo local-user admin # 删除原有用户 local-user admin password simple admin123 # 创建明文密码用户(测试用) local-user admin service-type telnet local-user admin privilege level 3 quit |
6. 查看当前登录会话
|-----------------------------------------|
| <R2> display users # 检查是否有其他会话占用或异常连接 |
7. 重置用户配置
|------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| aaa undo local-user admin # 删除用户 local-user admin password cipher admin123 # 重新创建用户 local-user admin service-type telnet local-user admin privilege level 3 quit |
四、注意事项
- 权限等级 :user privilege level 3为管理员权限,可执行所有命令;若需限制权限,可设置为更低等级(如 1 级)。
- 密码安全 :生产环境中务必使用加密密码(cipher),避免明文密码(simple)。
- 接口连通性:配置前确保两台路由器接口 IP 可 ping 通,否则需检查子网掩码、网关或链路状态。
- 配置要点
- 启用接口 IP:如interface Ethernet 2/0/0配置 IP 地址。
- 配置 VTY 接口:user-interface vty 0 4(支持 0-4 共 5 个虚拟终端),设置认证模式和密码。
- 验证登录:客户端通过telnet IP地址连接,输入密码后登录设备。