实验-基本ACL
一、实验器材
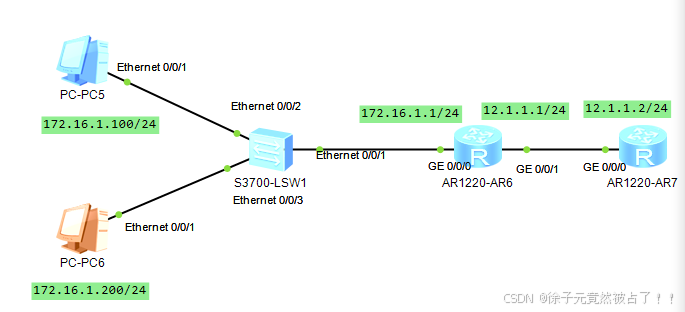
2个PC,2个路由器,1个交换机
二、拓扑图
三、实验步骤
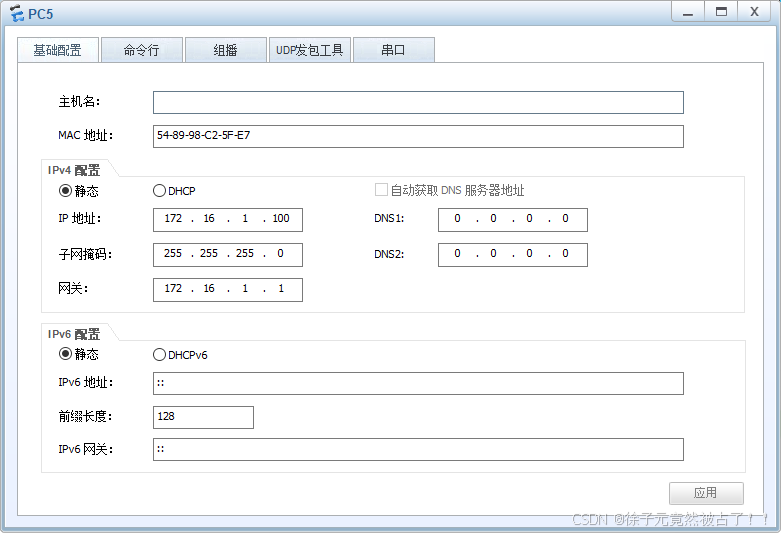
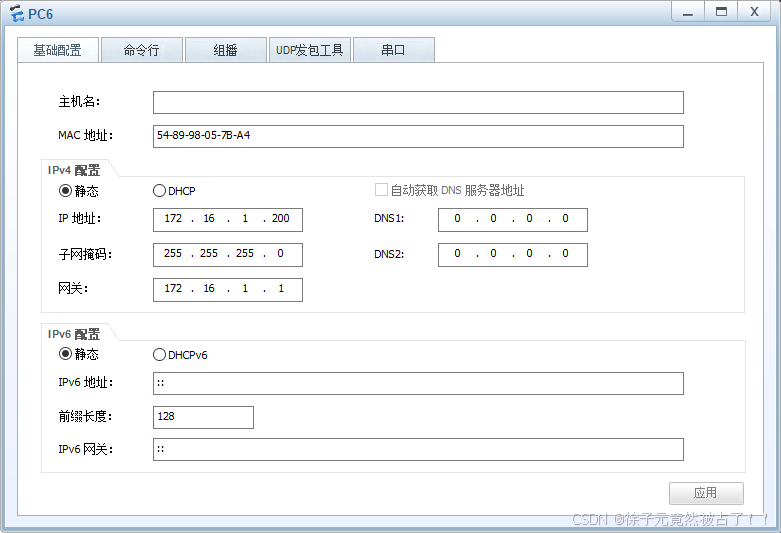
3.1、打通网络
AR6
bash
sy
int g0/0/0
ip address 172.168.1.1 24
int g0/0/1
ip address 12.1.1.1 24
AR7
bash
sy
int g0/0/0
ip address 12.1.1.2 24
quit
ip route-static 172.16.1.0 255.255.255.0 12.1.1.1
在AR7写了回包路由后,网络内的所有设备都能互相通信了。
3.2、基础ACL
- inbound(入站)
- 指流量从接口外部(如其他网络、设备)进入当前设备的方向。
- 例如:当在路由器的 Ethernet0/0/1 接口配置 inbound 策略时,所有从该接口接入并进入路由器的流量会受到该策略的控制。
- outbound(出站)
- 指流量从当前设备内部发送到接口外部的方向。
- 例如:在接口上配置 outbound 策略时,路由器通过该接口发送到外部网络的流量会被策略过滤或处理。
- bothbound(双向)
- 表示同时对 inbound 和 outbound 两个方向的流量生效,即同时控制进入和离开接口的流量。
- 该关键词在部分设备的配置中可能直接用于简化策略配置(无需分别配置入站和出站规则)。
bash
sy
acl 2000
rule 1 deny source 172.16.1.100 0
rule 2 permit source 172.16.1.200 0
# 允许所有未被其他规则匹配的流量。
rule permit
int g0/0/1
traffic-filter outbound acl 2000
设置一个acl,禁止源地址为172.16.1.100通过,放行源地址为172.16.1.200
测试后符合预设即可
四、重点
生产环境配置后没问题记得保存和配置备份