✅ 一、什么是 npm 依赖版本冲突?
当项目直接或间接依赖了同一个包(比如 lodash、react、axios)的多个不兼容的版本时,就产生了依赖版本冲突。
npm 会尝试解决这些依赖,生成一个 node_modules树,但有时无法完美解决,就会导致某些包拿到错误的版本,进而运行异常。
✅ 二、为什么会出现依赖版本冲突?
-
你的项目依赖 A 和 B,A 依赖 C@1.0.0,B 依赖 C@2.0.0
→ C 出现了两个版本,npm 会尽量安装两份,但有时会导致代码运行时使用了错误的版本。
-
依赖没有固定版本号,而是用了模糊版本(如 ^1.2.3,~1.2.3)
→ 不同时间安装或团队成员安装时,可能拉取到不同的兼容版本,导致不一致。
-
多层嵌套依赖(Dependency Tree 很深)
→ 比如 A → B → C@1,D → E → C@2,npm 会尽量分层安装,但可能导致运行时错误。
-
没有使用 lock 文件(如 package-lock.json 或 npm-shrinkwrap.json)
→ 导致不同环境(开发、测试、生产、CI)安装的依赖版本不一致。
✅ 三、如何发现依赖冲突?
1. 使用 npm ls <package-name>查看依赖树
示例:查看项目中 lodash 的依赖情况
npm ls lodash或查看所有依赖树(小心,输出可能很长):
npm ls🔍 输出中你可能会看到:
├── lodash@4.17.21
└─┬ some-package
   └── lodash@3.10.1
👉 这就表明你的项目依赖了 两个不同版本的 lodash,存在冲突风险。
2. 使用 npm dedupe尝试去重
npm 提供了一个命令,尝试将重复依赖提升到更高层级,减少重复安装:
npm dedupe🔧 作用: 让 npm 尽量把多个版本的同一个包合并为一个,安装在更靠近根的位置,减少 node_modules 嵌套和版本分裂。
⚠️ 注意: 并不是所有冲突都能自动解决,特别是当两个包 真的依赖了不兼容的版本 时。
✅ 四、如何解决依赖版本冲突?(核心方法)
✅ 方法 1:使用 npm ls定位冲突,手动协调版本
这是最根本的方式:
-
运行
npm ls <package>(如 react、lodash、axios) -
查看是否有多个版本共存
-
分析是哪些包导致了冲突(A 依赖 1.x,B 依赖 2.x)
-
尝试升级/降级你的直接依赖,使它们依赖同一个兼容版本
🔧 例如:
-
如果 A @1.0.0 依赖 react@16,B @2.0.0 依赖 react@18
-
你可以尝试升级 A 到支持 react@18 的版本,或寻找替代包
✅ 方法 2:使用 resolutions(仅限 Yarn 和 pnpm)
⚠️ npm 原生不支持 resolutions 字段 ,但 Yarn 和 pnpm 支持!
如果你用的是 Yarn(尤其是 Yarn Berry)或 pnpm ,可以通过
resolutions强制指定某个包的版本,覆盖所有嵌套依赖。
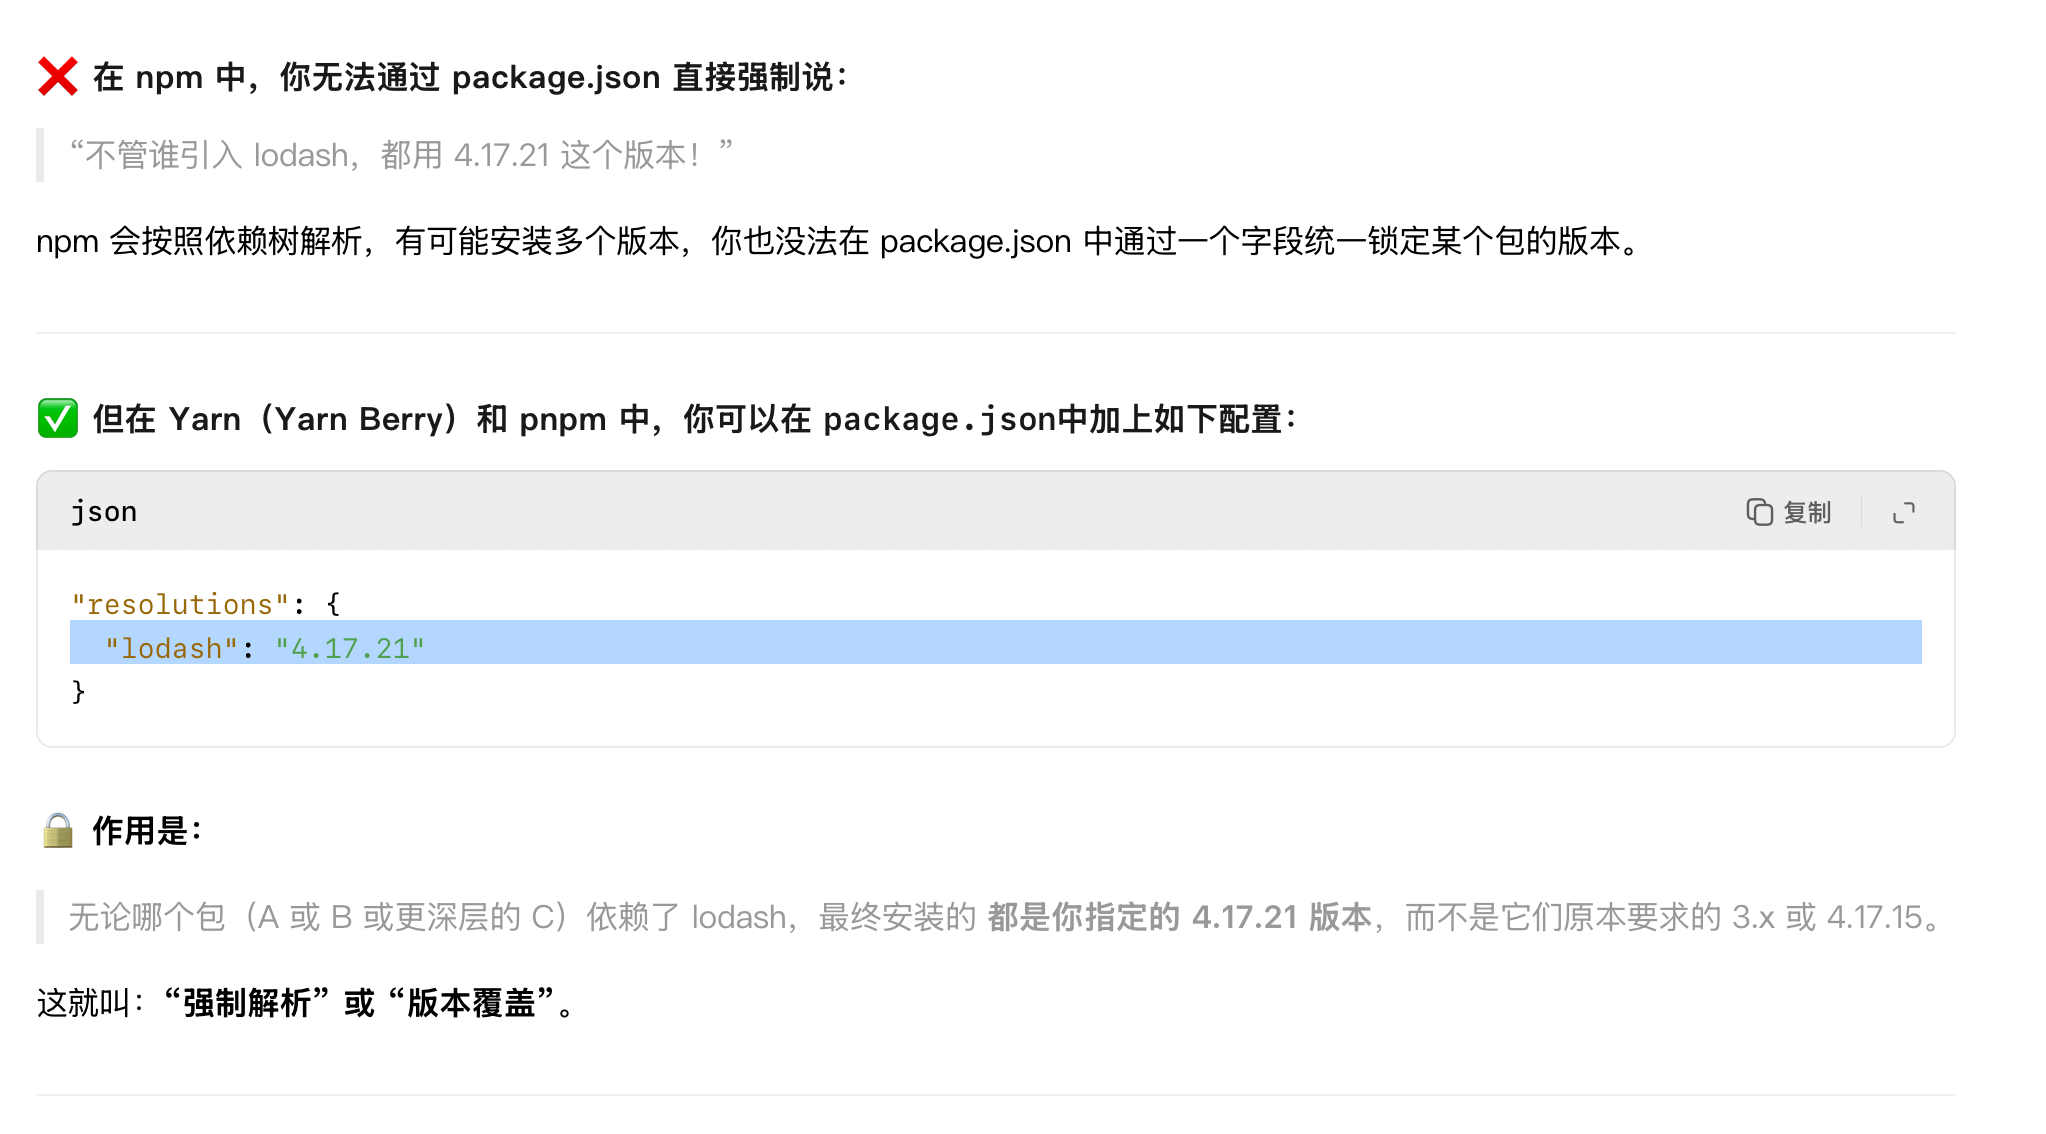
示例(Yarn / pnpm 的 package.json):
"resolutions": {
  "lodash": "4.17.21",
  "react": "18.2.0"
}
🔒 作用: 无论哪个包依赖了什么版本,最终安装的都会是你指定的版本。
✅ 如果你可以切换到 pnpm 或 Yarn,这是一个非常强大且推荐的解决方案!
✅ 方法 3:升级/降级你的直接依赖,以统一间接依赖版本
这是 最常用、最实际的解决方案(尤其在使用 npm 时)。
步骤:
-
找出冲突的包(如 lodash、react)
-
查看是哪些 直接依赖(你手动安装的包) 引入了不同版本
-
尝试升级这些包到一个新版,使其依赖同一个兼容的第三方库版本
-
或者找一个 替代的库,不依赖冲突版本
🔧 例如:
-
你用了
package-a@1.0.0→ 依赖react@16 -
你用了
package-b@2.0.0→ 依赖react@18 -
你可以尝试升级
package-a到支持 react@18 的版本
✅ 方法 4:使用 npm-force-resolutions(npm 用户的变通方案)
npm 原生不支持
resolutions,但社区提供了一个工具:npm-force-resolutions ,可以 在安装前修改 package.json,强行指定某些依赖版本。
使用步骤:
-
安装:
npm install npm-force-resolutions --save-dev
-
在
package.json中添加:"resolutions": {
"lodash": "4.17.21"
} -
修改
scripts:"scripts": {
"preinstall": "npx npm-force-resolutions"
} -
然后运行:
npm install
🔒 效果: 类似于 Yarn 的 resolutions,会在安装前强制修改依赖树。
⚠️ 这是一个 社区方案,不是官方功能,但能有效解决部分 npm 版本冲突问题。
✅ 五、如何预防依赖冲突?
1. 使用 package-lock.json 或 npm-shrinkwrap.json
-
保证团队、CI、部署时安装的依赖版本一致
-
不要随意删除 lock 文件
-
提交到 Git!
2. 尽量使用固定版本(而非 ^ 或 ~)
-
尤其对于核心依赖,推荐锁定版本(如
"react": "18.2.0") -
或者至少保证团队使用一致的版本范围
3. 定期更新依赖(但要有控制)
-
使用
npm outdated查看过期的包 -
使用
npm update或工具(如 npm-check-updates)有选择地更新 -
避免一次性更新太多包,容易引入冲突
4. 使用工具分析依赖
-
npm ls -
npm audit(检查安全漏洞) -
第三方工具如
depcheck、npm-check-updates、synp等
1. 什么是 npm?
npm 是 Node.js 的官方包管理工具 ,是前端/Node.js 开发中用来管理代码依赖和工具生态的核心工具。
它的主要功能包括:
安装、卸载、升级、管理 JavaScript 包/模块
管理项目的依赖(dependencies / devDependencies)
发布自己的 npm 包到 npm 官方仓库或私有仓库
通过 package.json 文件记录项目信息和依赖关系
运行脚本(scripts)、管理版本、配置别名等
2. npm 和 yarn / pnpm 有什么区别?
| 特性 | npm | yarn | pnpm |
|---|---|---|---|
| 开发者 | Node.js 官方 | 社区(独立) | |
| 安装机制 | 默认嵌套(后来支持扁平化) | 扁平化 + 缓存机制 | 硬链接 + 符号链接,节省磁盘空间 |
| 速度 | 较慢(早期),现在有改进 | 快(并行安装) | 最快(共享依赖,极少重复安装) |
| 一致性 | 早期有 node_modules差异问题 |
通过 yarn.lock保证一致性 |
通过 pnpm-lock.yaml保证一致性,更节省空间 |
| 离线模式 | 有限 | ✅ 支持 | ✅ 支持,更高效 |
| 命令差异 | npm install |
yarn/ yarn add |
pnpm install/ pnpm add |
| monorepo 支持 | 一般,可用 workspaces | ✅ 支持较好 | ✅ 支持非常好,更高效 |
✅ 现在趋势:
npm 是标配,大多数项目都用
yarn 适合需要稳定性和团队统一的项目
pnpm 适合注重安装速度和磁盘效率的大型项目/monorepo
3. npm 常用命令有哪些?
| 命令 | 说明 |
|---|---|
npm init |
初始化一个新项目,生成 package.json |
npm init -y |
快速初始化,使用默认配置 |
npm install或 npm i |
安装 package.json中的所有依赖 |
npm install <package>或 npm i <package> |
安装某个包(默认本地安装) |
npm install -g <package> |
全局安装某个包(如 nodemon、vue-cli) |
npm install --save <package>或 npm i <package> |
本地安装并保存到 dependencies(默认行为) |
npm install --save-dev <package>或 npm i -D <package> |
本地安装并保存为开发依赖(devDependencies) |
npm uninstall <package> |
卸载某个包 |
npm update <package> |
更新某个包 |
npm outdated |
检查哪些包有更新 |
npm run <script> |
执行 package.json中 scripts定义的命令 |
npm list |
查看当前安装的依赖树 |
npm list -g |
查看全局安装的包 |
npm cache clean --force |
清理 npm 缓存(谨慎使用) |
npm login/ npm logout |
登录/登出 npm 账号(用于发布包) |
npm publish |
发布当前包到 npm 仓库 |
4. npm install 和 npm ci 有什么区别?
| 特性 | npm install |
npm ci |
|---|---|---|
| 用途 | 日常开发安装依赖,根据 package.json 和 lock 文件尽可能安装 | 用于 CI/CD 环境,严格按照 lock 文件安装,确保一致性 |
| 依赖 lock 文件 | 优先使用 package.json,lock 文件仅作参考 |
必须存在 package-lock.json或 npm-shrinkwrap.json,严格按照它安装 |
| node_modules | 可能更新依赖版本(根据语义版本) | 完全删除旧的 node_modules,重新安装,保证干净和一致 |
| 速度 | 较快(适合开发) | 稍慢,但更可靠,适合自动化流程 |
| 适用场景 | 本地开发、添加新依赖 | CI/CD、部署、团队协作时保证依赖版本严格一致 |
✅ 最佳实践:
开发时用
npm installCI/CD 或 Docker 构建时用
npm ci,确保依赖版本严格一致,避免"在我机器上能跑"问题
5. npm 中的 dependencies 和 devDependencies 有什么区别?
| 依赖类型 | 说明 | 何时使用 |
|---|---|---|
| dependencies | 生产环境依赖,即项目运行时必须的包 | 如:react, vue, express, lodash |
| devDependencies | 开发环境依赖 ,仅在开发时需要,生产环境不需要 | 如:eslint, webpack, babel, jest, nodemon |
🔧 安装时指定:
npm install lodash --save          # 默认存入 dependencies
npm install eslint --save-dev      # 存入 devDependencies
✅ 意义: 部署生产环境时,可以通过
npm install --production只安装 dependencies,不安装 devDependencies,节省资源、提高安全性。
6. 什么是 package-lock.json?有什么作用?
package-lock.json 是 npm 自动生成的依赖锁定文件 ,用来 精确记录当前项目安装的每个依赖包的具体版本号和来源,包括依赖的依赖(嵌套依赖)。
✅ 作用:
-
保证团队协作、部署时安装的依赖版本完全一致,避免因语义版本(^ ~)导致的"在我机器上可以运行"问题
-
加快依赖解析和安装速度
-
锁定依赖树结构,让 node_modules 更确定
✅ 最佳实践:
不要手动修改 package-lock.json
提交到 Git 仓库中(和 package.json 一起)
部署或 CI 环境安装依赖时,优先使用它(npm ci)
7. npm install 时 ^ 和 ~ 有什么区别?
| 前缀 | 含义 | 示例:^1.2.3或 ~1.2.3 |
|---|---|---|
| ^(caret) | 允许更新次版本号和补丁版本(不更新主版本) 即:>=1.2.3且 <2.0.0 |
^1.2.3→ 可安装 1.3.0、1.9.9,但不能是 2.0.0 |
| ~(tilde) | 只允许更新补丁版本(不更新次版本和主版本) 即:>=1.2.3且 <1.3.0 |
~1.2.3→ 可安装 1.2.4,但不能是 1.3.0 |
🔒 推荐:
-
大多数情况下用 ^(默认),允许合理的向后兼容更新
-
如果你想要更严格,可以用 ~ 或直接指定版本号(如
1.2.3)
8. npm scripts(脚本)是怎么用的?
在 package.json中的 scripts字段,可以定义自定义命令,例如:
{
  "scripts": {
    "start": "node app.js",
    "dev": "vite",
    "build": "vite build",
    "test": "jest",
    "lint": "eslint ."
  }
}
运行方式:
npm run dev
npm run build
npm start      # start 是特殊脚本,可以直接用 npm start
🔧 npm run 会自动将 node_modules/.bin 加入 PATH,所以可以直接运行本地安装的工具(如 vite、eslint)
9. 如何发布自己的 npm 包?
基本流程:
-
注册 npm 账号 (https://www.npmjs.com/signup)
-
本地登录 npm:
npm login -
初始化你的包项目:
npm init填写 name、version、description 等
-
确保有
index.js或入口文件,并在 package.json 中指定main或exports -
发布包:
npm publish -
如需发布私有包或使用作用域包(@yourname/pkg),可使用 npm 私有仓库或付费功能
🔐 注意:
-
包名不能和已有包重复
-
每次发布版本号必须更新(遵循语义化版本:
major.minor.patch)
10. 如何解决 npm 安装慢、卡顿、失败等问题?
| 问题 | 解决方案 |
|---|---|
| 安装慢 | 使用国内镜像,比如淘宝镜像: npm config set registry https://registry.npmmirror.com |
| 安装失败 / timeout | 检查网络,重试,或切换镜像源 |
| 权限问题 | 不要用 sudo,推荐修复 npm 全局目录权限,或使用 nvm管理 Node.js |
| 依赖冲突 | 使用 npm ls查看依赖树,或用 npm dedupe尝试去重 |
| node_modules 冲突 / 损坏 | 删除 node_modules和 package-lock.json,然后重新 npm install |
11. npm 缓存相关问题
查看缓存位置:
npm config get cache清理缓存(谨慎使用):
npm cache clean --force一般不需要手动清理,npm 会自动管理。但在异常安装情况下可以尝试。