一篇吃透TCP/IP协议栈:从原理到实战!
在网络编程中,TCP/IP协议栈就像"交通规则",掌控着数据在网络中的传输。无论是开发服务器程序,还是排查网络问题,理解它都是必备技能------甚至各大公司笔试面试,它也是核心考点。这篇文章会从底层到上层,用通俗的语言+清晰的结构,带大家彻底搞懂TCP/IP协议栈。
一、先搞懂:TCP/IP协议栈的"四层结构"
TCP/IP不是单一协议,而是一套"协议家族",按功能分为四层。数据在传输时,会从应用层"打包"向下传递,到接收端再从数据链路层"解包"向上传递,每层都有明确分工:
| 协议层 | 核心作用 | 关键协议/技术 | 类比场景 |
|---|---|---|---|
| 应用层 | 处理具体业务(如网页、文件传输) | HTTP、HTTPS、FTP、DNS、自定义协议 | 快递包裹里的"商品" |
| 传输层 | 端到端(应用程序之间)的可靠传输 | TCP、UDP、端口号 | 给商品贴"收件人/寄件人姓名" |
| 网络层 | 跨网段找路径(主机之间) | IP、路由选择、NAT、ARP | 规划"快递运输路线" |
| 数据链路层 | 同一网段内的帧传输 | 以太网、MAC地址、MTU | 小区内"快递员跑腿送货" |
二、逐层拆解:每个层到底怎么工作?
2.1 最贴近用户的"应用层"
应用层是我们能直接接触的层,比如用浏览器访问网页(HTTP)、传文件(FTP),甚至自己写的Java Socket代码,都在这一层。
- 核心逻辑:为特定业务设计"数据格式"(即应用层协议)。比如HTTP协议规定"请求行+请求头+请求体"的格式,服务器和浏览器按这个格式沟通。
- 注意:应用层不关心数据怎么传,只关心"传什么内容"------具体的传输交给下层(传输层)处理。
2.2 负责"端到端"的传输层
传输层的目标是:让数据从"发送端的应用程序"准确传到"接收端的应用程序",核心靠端口号 和TCP/UDP协议。
2.2.1 先懂端口号:应用程序的"身份证"
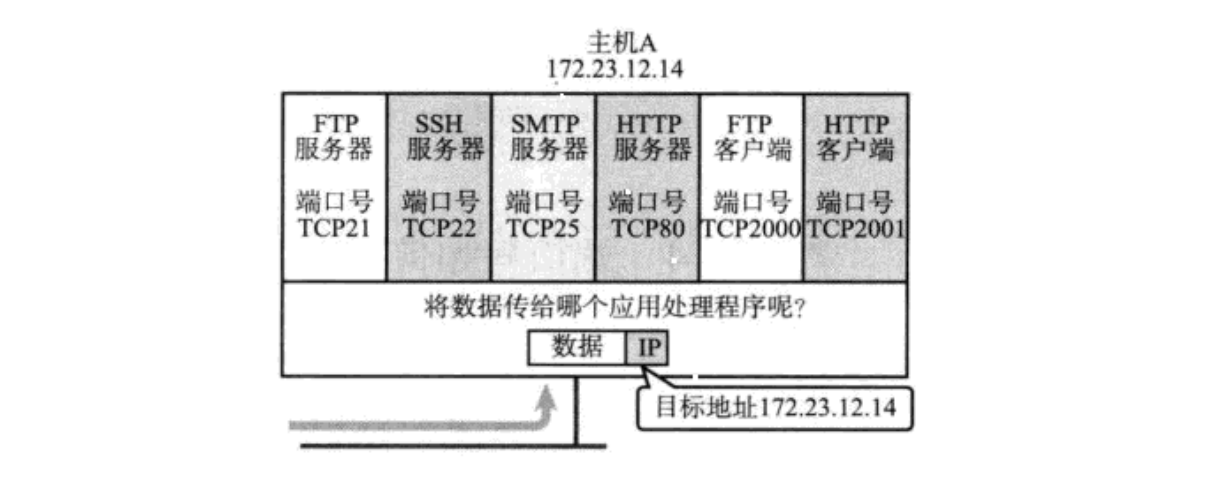
一台主机上可能同时跑着浏览器、微信、QQ,怎么区分数据该给哪个程序?答案是端口号。
-
定义:16位数字(范围0-65535),标识主机上的某个应用程序。
-
端口号划分:
- 0-1023:知名端口号(固定分配给常用服务),比如HTTP用80、HTTPS用443、SSH用22、FTP用21------自己写程序要避开这些端口。
- 1024-65535:动态端口号(操作系统给客户端程序分配,比如浏览器访问网页时,系统临时分配一个端口)。
-
关键问题(面试常考):
- 一个进程能绑定多个端口号吗?
✅ 可以。比如服务器程序可以同时监听80(HTTP)和443(HTTPS)端口。 - 一个端口号能被多个进程绑定吗?
❌ 不可以。端口号是"唯一标识",同一时间只能被一个进程占用。
- 一个进程能绑定多个端口号吗?
-
通信的"五元组":传输层靠"源IP+源端口+目的IP+目的端口+协议号"唯一确定一个通信。比如"192.168.1.100:2001 → 123.45.67.89:80(HTTP)",就能精准找到对应的通信。
2.2.2 UDP协议:简单但"不可靠"的传输
UDP就像"寄明信片"------写好地址直接发,不管对方收没收到。
-
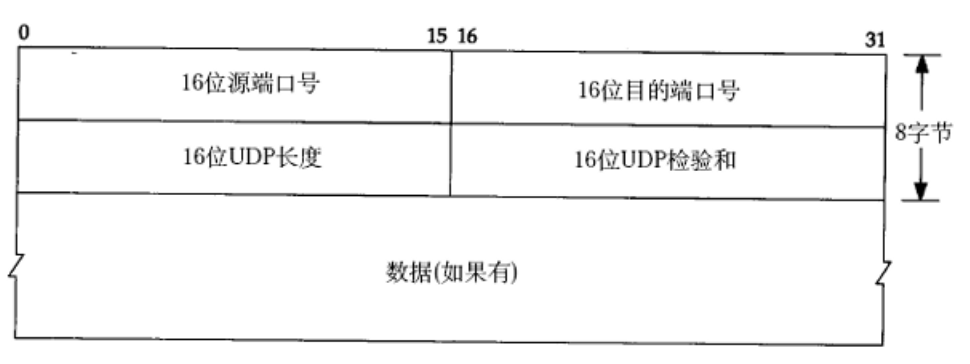
UDP头部格式(共8字节,非常简单):
字段 长度(位) 作用 源端口号 16 发送端应用程序的端口 目的端口号 16 接收端应用程序的端口 UDP长度 16 整个UDP数据包(头部+数据)的最大长度(最大64KB) UDP检验和 16 校验数据是否损坏(损坏则直接丢弃) -
UDP的3个核心特点:
- 无连接:不需要提前建立连接,知道对方IP和端口就能发。
- 不可靠:没有确认机制,数据丢了也不重发,也不通知应用层。
- 面向数据报:应用层给多少数据,UDP就原样发多少(不拆分、不合并)。比如发送端一次发100字节,接收端必须一次收100字节,不能分10次每次收10字节。
-
UDP的使用场景:对实时性要求高、能接受少量丢包的场景,比如视频通话、语音聊天、DNS解析。
2.2.3 TCP协议:复杂但"可靠"的传输
TCP就像"打电话"------先接通(建立连接),说话时对方会"嗯"(确认),没听清会让你重说(重传),挂电话还要说"再见"(断开连接)。它是服务器开发中最常用的协议(如HTTP/HTTPS基于TCP)。
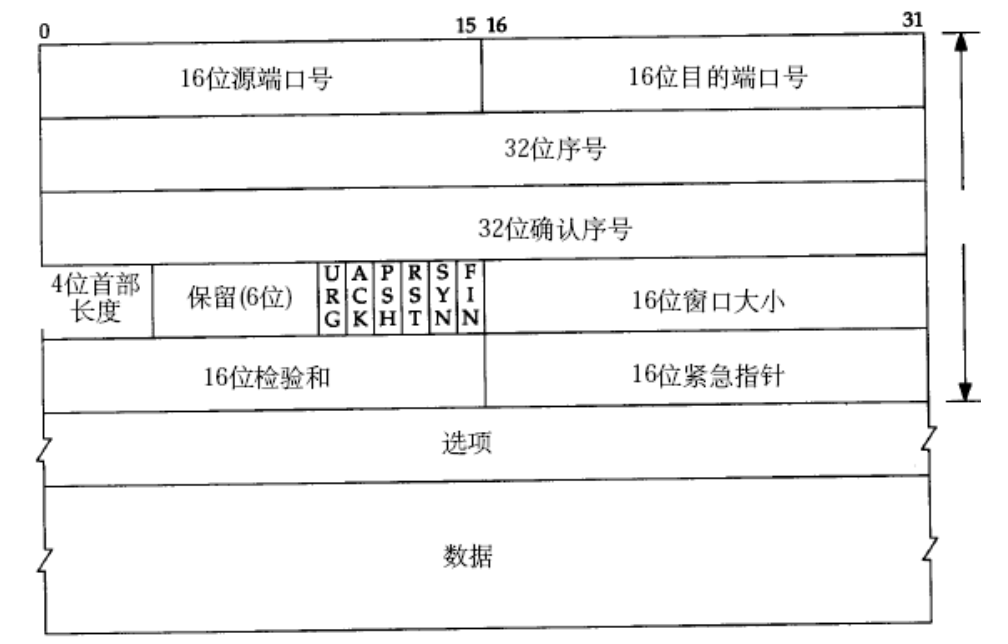
(1)TCP头部格式(重点字段)
TCP头部比UDP复杂,核心字段都是为了"可靠性"设计:
| 字段 | 长度(位) | 核心作用 |
|---|---|---|
| 源/目的端口号 | 16 | 标识应用程序(和UDP一样) |
| 32位序号 | 32 | 给每个字节编号,保证数据按序到达 |
| 32位确认序号 | 32 | 告诉对方"我已经收到了哪些数据,下次从这发" |
| 4位首部长度 | 4 | TCP头部的长度(最大60字节) |
| 6位标志位 | 6 | 控制连接(SYN建立、FIN关闭、ACK确认等) |
| 16位窗口大小 | 16 | 流量控制:告诉对方"我还能接收多少数据" |
| 16位检验和 | 16 | 校验数据是否损坏 |
(2)TCP的核心机制(可靠性+高性能)
TCP的复杂全在这些机制里,也是面试高频考点,我们用"小白能懂"的语言拆解:
| 机制 | 核心逻辑 | 类比场景 |
|---|---|---|
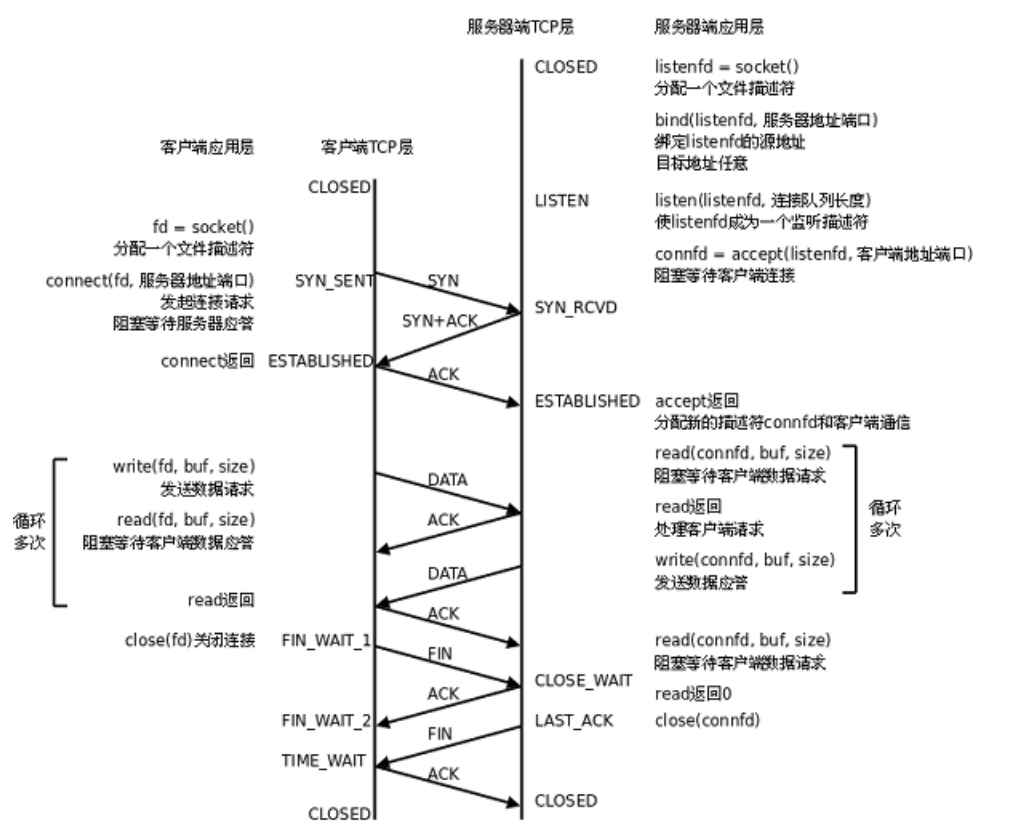
| 确认应答 | 接收端收到数据后,给发送端发"ACK",告诉对方"我收到了XX字节,下次从XX+1发"。 | 你给朋友发消息,朋友回复"收到" |
| 超时重传 | 发送端发完数据后,若超时没收到ACK,就重发数据。超时时间会动态调整(避免频繁重发或效率低)。 | 你叫朋友,没回应就再叫一次 |
| 三次握手 | 建立连接的过程(确保双方都能发/收数据): 1. 客户端发"SYN"(请求连接) 2. 服务器回"SYN+ACK"(同意连接+确认) 3. 客户端回"ACK"(确认收到) | 打电话:"喂,能听到吗?"→"能,你呢?"→"我也能" |
| 四次挥手 | 断开连接的过程(确保双方数据都发完): 1. 客户端发"FIN"(我要关了) 2. 服务器回"ACK"(知道了,等我发完数据) 3. 服务器发"FIN"(我也发完了,关吧) 4. 客户端回"ACK"(知道了,关) | 挂电话:"我挂了啊"→"好,等我说完"→"说完了,挂吧"→"好" |
| 滑动窗口 | 不用等一个数据的ACK,一次发多个数据(窗口大小=最多能发的未确认数据量),提高效率。 | 快递一次送10个包裹,不用送1个等1个签收 |
| 流量控制 | 接收端通过"窗口大小"告诉发送端"我缓冲区快满了,你慢点发",避免接收端处理不过来。 | 你告诉快递员"我家放不下了,明天再送" |
| 拥塞控制 | 发送端先"慢启动"(先发少量数据探路),再根据网络情况调整发送速度,避免网络拥堵。 | 开车先慢开,确认路况好再加速 |
| 延迟应答 | 接收端不立刻回ACK,等一会儿(比如200ms),凑个大窗口再回,提高吞吐量。 | 你收到多个快递,等全到了再一起确认签收 |
| 捎带应答 | ACK和应用层数据一起发(比如服务器回"数据+ACK"),减少网络包数量。 | 你给朋友回消息时,顺便说"之前的消息收到了" |
(3)TCP的"粘包问题"(小白必懂)
TCP是"面向字节流"的------应用层看到的是一串连续的字节,不知道"哪里是一个完整的包",这就是粘包。
-
为什么会粘包?
比如发送端分两次发"Hello"和"World",TCP可能因为缓冲区满了,把两个包合并成"HelloWorld"发出去;或者接收端没及时读,两个包存在缓冲区里,一次读出来。
-
怎么解决粘包?
核心是"明确包的边界",3种常用方案:
- 定长包:每个包固定大小(比如每次发100字节,不够补0)。
- 包头带长度:在包的开头加一个"长度字段"(比如4字节),告诉接收端这个包有多长。
- 分隔符:用特殊字符(比如"\n")分隔包(注意分隔符不能和数据冲突)。
2.2.4 TCP vs UDP:怎么选?
| 对比维度 | TCP | UDP |
|---|---|---|
| 连接方式 | 面向连接(三次握手) | 无连接 |
| 可靠性 | 可靠(确认、重传、排序) | 不可靠 |
| 传输效率 | 低(头部大、机制多) | 高(头部小、无额外机制) |
| 适用场景 | 文件传输、网页、登录(需可靠) | 视频、语音、DNS(需实时) |
2.3 负责"找路"的网络层
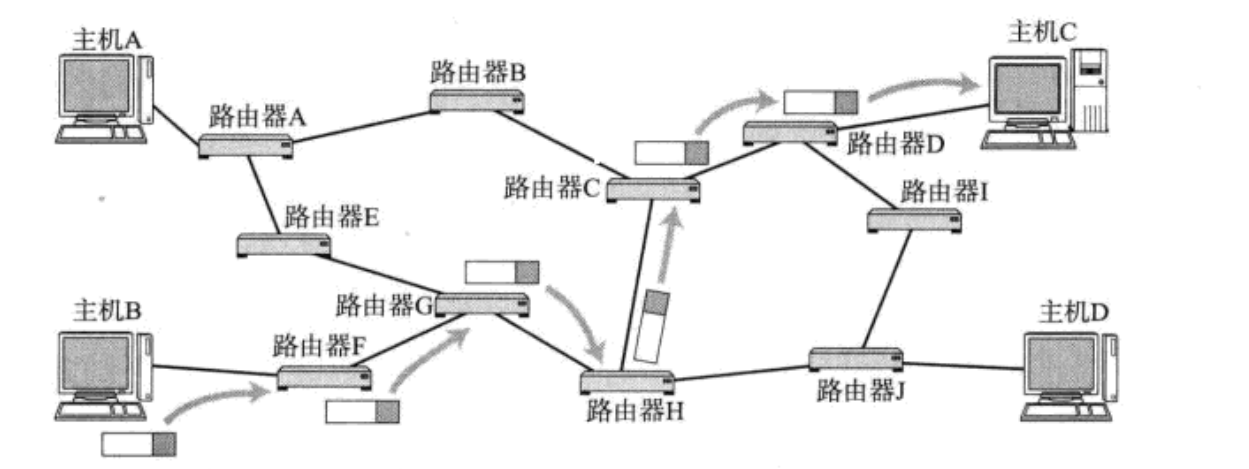
传输层解决了"端到端",但数据要跨网段(比如家里的电脑访问百度服务器),就需要网络层找路径------核心是IP协议 和路由选择 。
2.3.1 IP协议:给数据"贴地址标签"
IP协议的作用是给数据报(IP包)贴"源IP"和"目的IP",就像快递的"寄件人地址"和"收件人地址"。
-
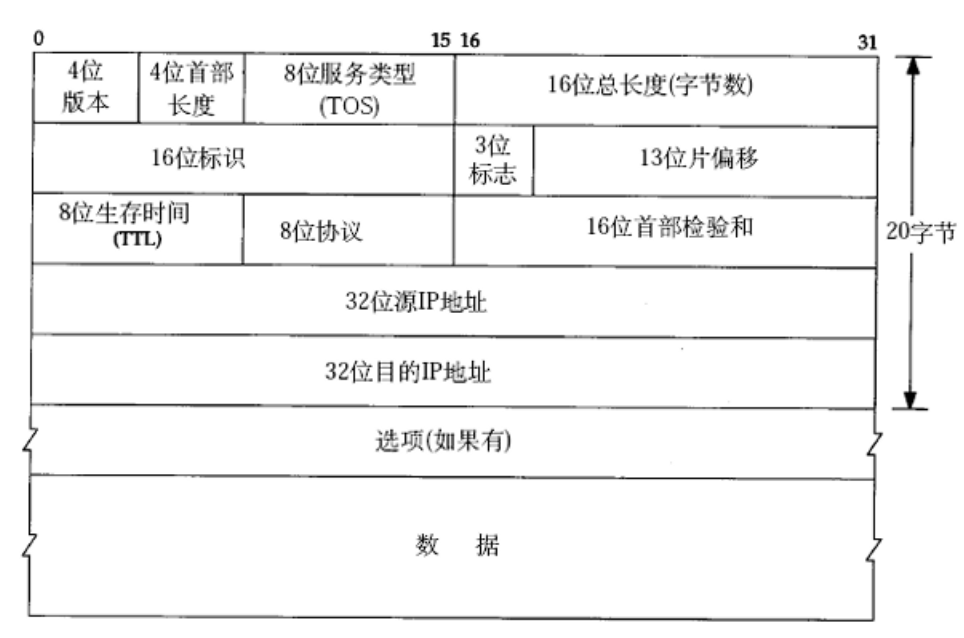
IP头部格式(核心字段) :
字段 长度(位) 作用 版本号 4 IPv4(32位地址)或IPv6(128位地址) 总长度 16 IP包的总大小(最大65535字节) TTL(生存时间) 8 防止IP包无限循环(每过一个路由器减1,到0丢弃) 协议号 8 标识上层协议(6=TCP,17=UDP) 源/目的IP地址 32(IPv4) 发送端和接收端的IP地址
- IPv4地址不够用?3个解决方案 :
- 动态分配IP:只给正在联网的设备分配IP(比如家里的路由器,手机连WiFi才分配IP)。
- NAT技术:局域网用"私有IP",访问外网时路由器把私有IP换成"公网IP"(后面详细说)。
- IPv6:用128位地址(理论上够给地球上每粒沙子分配IP),但目前还在普及中。
2.3.2 IP地址的"网段划分"
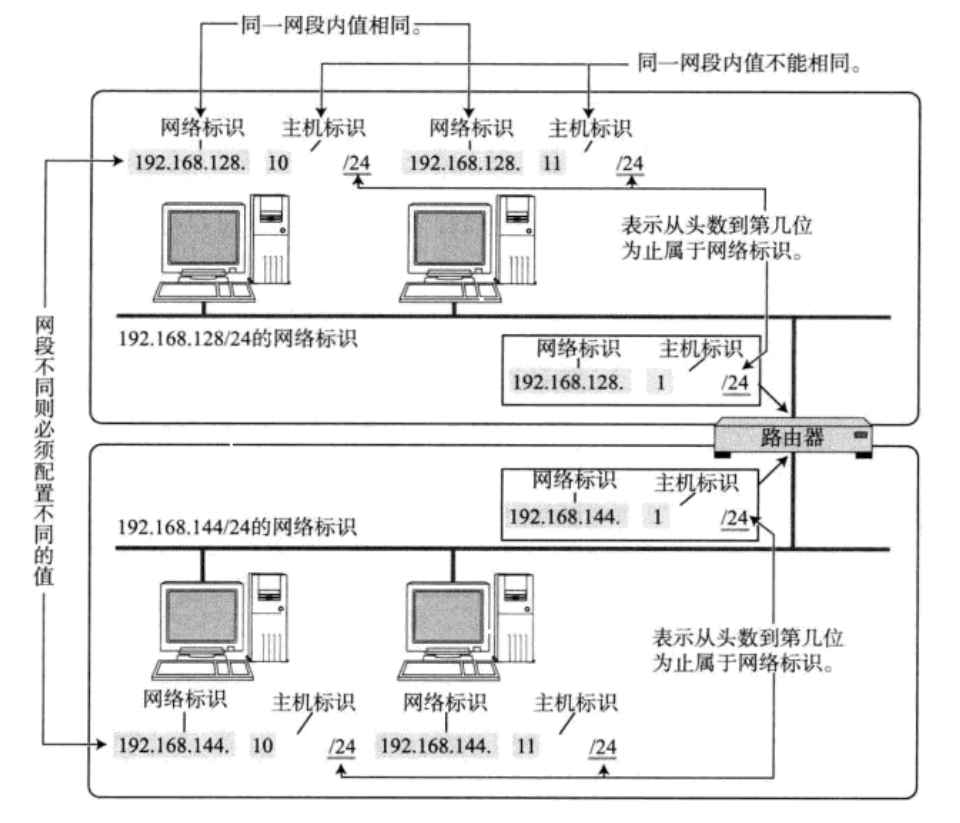
IP地址(IPv4)是32位数字(比如192.168.1.1),分为"网络号"(网段标识)和"主机号"(网段内的主机标识)。
-
怎么分网络号和主机号?用子网掩码
子网掩码是32位数字,"1"对应网络号,"0"对应主机号。比如:
- IP地址:192.168.1.100
- 子网掩码:255.255.255.0(二进制11111111.11111111.11111111.00000000)
- 网络号:IP & 子网掩码 = 192.168.1.0(网段标识)
- 主机号:剩下的8位(0-255,0和255是特殊地址,实际可用254个主机)。
-
私有IP地址(局域网专用)
不用申请,局域网内可自由使用,不同局域网的私有IP可以重复:
- 10.0.0.0 ~ 10.255.255.255(A类)
- 172.16.0.0 ~ 172.31.255.255(B类)
- 192.168.0.0 ~ 192.168.255.255(C类,家里路由器常用)
2.3.3 NAT技术:私有IP"借"公网IP上网
家里的电脑用的是私有IP(比如192.168.1.100),怎么访问外网(比如百度的公网IP 180.101.49.11)?答案是NAT(网络地址转换)。
-
NAT的工作原理:
- 局域网内的主机(192.168.1.100:1025)访问百度(180.101.49.11:80)时,路由器把"源IP:端口"换成"公网IP:端口"(比如202.100.50.6:1025),并记录在"NAT转换表"里。
- 百度返回数据时,目标IP是202.100.50.6:1025,路由器查转换表,把目标IP换成192.168.1.100:1025,发给主机。
-
NAPT(端口复用):多个局域网主机共用一个公网IP,靠"IP+端口"区分。比如主机A(192.168.1.100:1025)和主机B(192.168.1.101:1026)访问百度,路由器会分配不同的公网端口(202.100.50.6:1025 和 202.100.50.6:1026)。
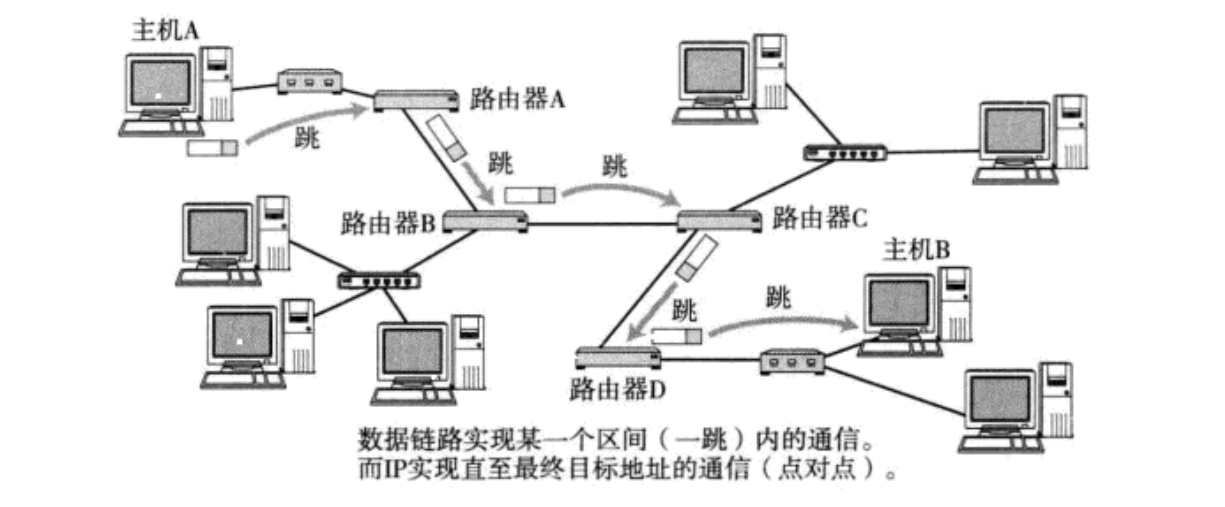
2.3.4 路由选择:数据怎么跨网段?
数据从源主机到目的主机,可能要经过多个路由器(比如家里→小区路由器→运营商路由器→百度服务器),这个"找路"的过程就是路由选择。
-
核心:路由表
每个路由器和主机里都有一张"路由表",记录"目的网段→下一跳路由器→出口接口"。比如:
目的网段 下一跳路由器 出口接口 192.168.1.0/24 直接连接 eth0 0.0.0.0/0(默认) 192.168.0.1 eth1 -
路由过程(类比快递):
- 主机要发数据到202.100.50.6(公网IP),查路由表,发现没有匹配的网段,走"默认路由",把数据发给下一跳路由器192.168.0.1。
- 路由器192.168.0.1查自己的路由表,把数据发给下一个路由器,依次传递,直到到达目的主机。
2.4 最底层的"数据链路层"
数据链路层负责"同一网段内"的数据传输,比如家里的电脑到路由器,核心是以太网 、MAC地址 和ARP协议。
2.4.1 以太网:局域网的"传输标准"
以太网是最常用的局域网技术,规定了"怎么传数据"(比如用双绞线、传输速率100M/1000M)。
-
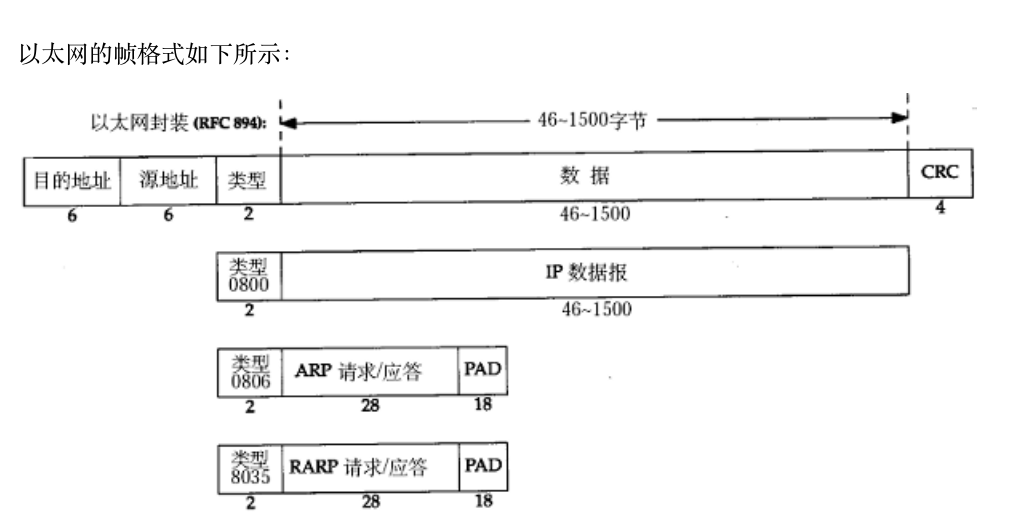
以太网帧格式 (数据链路层的"包"叫"帧"):
字段 长度(字节) 作用 目的MAC地址 6 接收端网卡的硬件地址 源MAC地址 6 发送端网卡的硬件地址 类型字段 2 上层协议(0x0800=IP,0x0806=ARP) 数据 46-1500 上层数据(IP包等) CRC校验 4 校验帧是否损坏(损坏则丢弃)
2.4.2 MAC地址:网卡的"身份证"
MAC地址是6字节(48位)的硬件地址,比如08:00:27:03:fb:19,由网卡厂商固化,全球唯一(虚拟机的MAC地址可能重复)。
-
IP地址 vs MAC地址 (面试常考):
对比维度 IP地址 MAC地址 作用范围 跨网段(全局地址,比如全国快递地址) 同一网段(局部地址,比如小区门牌号) 归属层 网络层 数据链路层 可变性 可修改(比如手动设置IP) 不可修改(固化在网卡)
2.4.3 ARP协议:IP地址"转"MAC地址
同一网段内传输数据,需要知道对方的MAC地址,但应用层只知道对方的IP地址------ARP协议就是解决"IP→MAC"的映射。
- ARP工作流程 (比如主机A要和主机B通信):
- 主机A知道主机B的IP(192.168.1.101),但不知道MAC,于是发"ARP请求帧"(广播,目的MAC是FF:FF:FF:FF:FF:FF),问"谁是192.168.1.101?请告诉我你的MAC地址"。
- 同一网段内的所有主机都收到这个请求,只有主机B(IP匹配)回"ARP响应帧"(单播),告诉主机A"我的MAC是08:00:27:03:fb:19"。
- 主机A把"192.168.1.101→08:00:27:03:fb:19"存到"ARP缓存表"(过期时间20分钟),下次通信直接用。
2.4.4 MTU:数据的"最大尺寸限制"
MTU(最大传输单元)是数据链路层对"帧数据"的最大限制,以太网的MTU是1500字节(即IP包最大1500字节)。
- MTU的影响 :
- 如果IP包超过MTU,会被"分片"(分成多个小IP包),到接收端再重组。
- UDP包如果超过1472字节(1500-20IP首部-8UDP首部),会被分片,一旦有一个分片丢失,整个UDP包就废了。
- TCP会在建立连接时协商"MSS(最大段大小)",MSS=MTU-IP首部-TCP首部(以太网中MSS=1460字节),避免分片。
三、实战场景:浏览器输入URL后,TCP/IP怎么工作?
看完理论,我们用一个实际场景串联所有层------输入www.baidu.com后,数据怎么传输?
- 应用层:浏览器解析URL,知道要访问百度的HTTP服务,先通过DNS解析"www.baidu.com"到公网IP(比如180.101.49.11)。
- 传输层:浏览器发起TCP连接(三次握手),和百度服务器的80端口(HTTP)建立连接,然后发送HTTP请求("GET / HTTP/1.1")。
- 网络层:操作系统给HTTP请求加IP头部(源IP是你的私有IP,目的IP是180.101.49.11),然后通过路由表找下一跳(家里的路由器)。
- 数据链路层:路由器把IP包加以太网帧头部(源MAC是路由器LAN口MAC,目的MAC是下一个路由器的MAC,通过ARP获取),发往运营商路由器。
- 百度服务器接收:数据从数据链路层向上解包(拆帧→拆IP包→拆TCP段),应用层处理HTTP请求,返回HTML数据,再按原路传回浏览器,最后浏览器渲染HTML,显示网页。
四、总结:TCP/IP协议栈核心脑图
最后用一张脑图帮你梳理所有知识点,方便记忆:
数据流 数据段 数据包 数据帧 应用层
Application Layer 传输层
Transport Layer 网络层
Network Layer 数据链路层
Data Link Layer 物理传输 HTTP/HTTPS FTP DNS 处理业务逻辑 TCP: 可靠传输 UDP: 不可靠传输 端口号寻址 端到端通信 IP协议 路由选择 NAT转换 跨网段寻路 MAC地址 ARP协议 以太网 同一网段传输
写在最后
TCP/IP协议栈是网络编程的"基石",刚开始学可能觉得复杂,但只要结合"场景类比"(比如快递、打电话),逐层拆解,就能慢慢理解。建议大家多动手实践(比如用Wireshark抓包看TCP三次握手),理论+实践结合,才能真正掌握。
如果这篇文章帮到你,欢迎点赞+收藏,有问题可以在评论区留言~