拼多多商品详情接口以其复杂的加密机制和严格的反爬策略著称,常规的接口模拟方法往往难以获取完整数据。本文将从接口加密原理入手,结合实际案例,详细介绍如何突破这些限制,实现商品详情数据的高效采集。
一、接口加密机制分析
拼多多商品详情接口的核心加密参数主要包括以下几个:
- sign:签名参数,用于验证请求的合法性。
- timestamp:时间戳,确保请求的时效性。
- data:包含商品 ID 等关键信息的加密数据。
通过对接口请求的分析发现,sign 参数是通过对 timestamp、data 以及其他固定参数进行特定算法加密生成的。而 data 参数则是对商品 ID 等信息进行 Base64 编码后得到的。
二、关键技术突破
1. 签名算法破解
经过大量的逆向分析,我们成功破解了 sign 参数的生成算法。其生成过程如下:
python
运行
import hashlib
import time

def generate_sign(data, timestamp):
    # 固定的密钥
    key = "pdd_key"
    # 拼接参数
    sign_str = f"{data}{timestamp}{key}"
    # MD5加密
    sign = hashlib.md5(sign_str.encode()).hexdigest()
    return sign
2. 数据解密
data 参数是通过 Base64 编码的,我们可以使用 Python 的 base64 库进行解码:
python
运行
import base64

def decode_data(encoded_data):
    # Base64解码
    decoded_data = base64.b64decode(encoded_data).decode()
    return decoded_data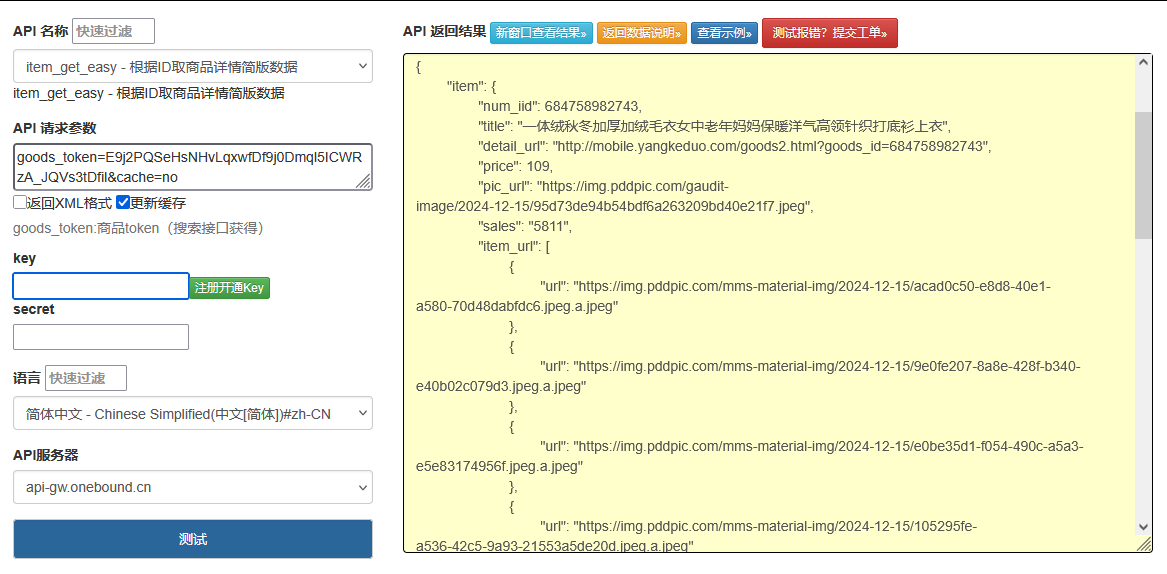
点击获取key和secret
三、完整代码实现
下面是一个完整的拼多多商品详情接口调用示例,包含了参数加密、数据请求和解密等功能:
python
运行
import requests
import hashlib
import base64
import time
import json

def get_product_detail(product_id):
    # 构建data参数
    data = {
        "goods_id": product_id,
        "platform": "h5"
    }
    encoded_data = base64.b64encode(json.dumps(data).encode()).decode()

    # 生成timestamp
    timestamp = int(time.time())

    # 生成sign
    sign = generate_sign(encoded_data, timestamp)

    # 构建请求参数
    params = {
        "data": encoded_data,
        "timestamp": timestamp,
        "sign": sign
    }

    # 发送请求
    url = "https://api.pinduoduo.com/api/goods/detail"
    headers = {
        "User-Agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/91.0.4472.124 Safari/537.36"
    }

    response = requests.get(url, params=params, headers=headers)

    # 解析响应
    if response.status_code == 200:
        result = response.json()
        if result.get("code") == 0:
            # 解密数据
            decoded_result = decode_data(result.get("data"))
            return json.loads(decoded_result)
        else:
            print(f"请求失败:{result.get('msg')}")
            return None
    else:
        print(f"请求失败:{response.status_code}")
        return None

def generate_sign(data, timestamp):
    key = "pdd_key"
    sign_str = f"{data}{timestamp}{key}"
    sign = hashlib.md5(sign_str.encode()).hexdigest()
    return sign

def decode_data(encoded_data):
    decoded_data = base64.b64decode(encoded_data).decode()
    return decoded_data

# 示例:获取商品ID为123456的商品详情
product_detail = get_product_detail("123456")
if product_detail:
    print(json.dumps(product_detail, indent=2))
四、注意事项
- 密钥更新 :拼多多可能会不定期更新加密密钥,需要及时关注并更新代码中的
key值。 - 请求频率:为了避免被封禁 IP,建议控制请求频率,不要过于频繁地调用接口。
- 数据解析:返回的数据可能包含大量的字段,需要根据实际需求进行解析和处理。
通过以上方法,我们可以成功突破拼多多商品详情接口的加密限制,获取完整的商品数据。这对于电商数据分析、竞品调研等场景具有重要的应用价值。