思维导图
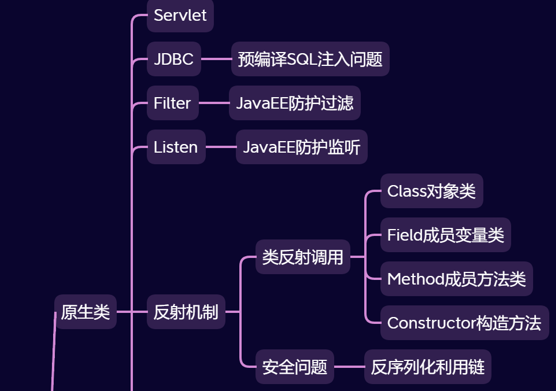
知识点:
1、JavaEE-JDBC-SQL预编译
2、JavaEE-HTTP-Filter过滤器
3、JavaEE-对象域-Listen监听器
章节点
3、Java:
功能:数据库操作,文件操作,序列化数据,身份验证,框架开发,第三方库使用等.
框架库:MyBatis,SpringMVC,SpringBoot,Shiro,Log4j,FastJson等
技术:Servlet,Listen,Filter,Interceptor,JWT,AOP,待补充
安全:SQL注入,RCE执行,反序列化,脆弱验证,未授权访问,待补充
安全:原生开发安全,第三方框架安全,第三方库安全等,待补充
演示案例:
JavaEE-预编译-SQL
JavaEE-过滤器-Filter
JavaEE-监听器-Listen
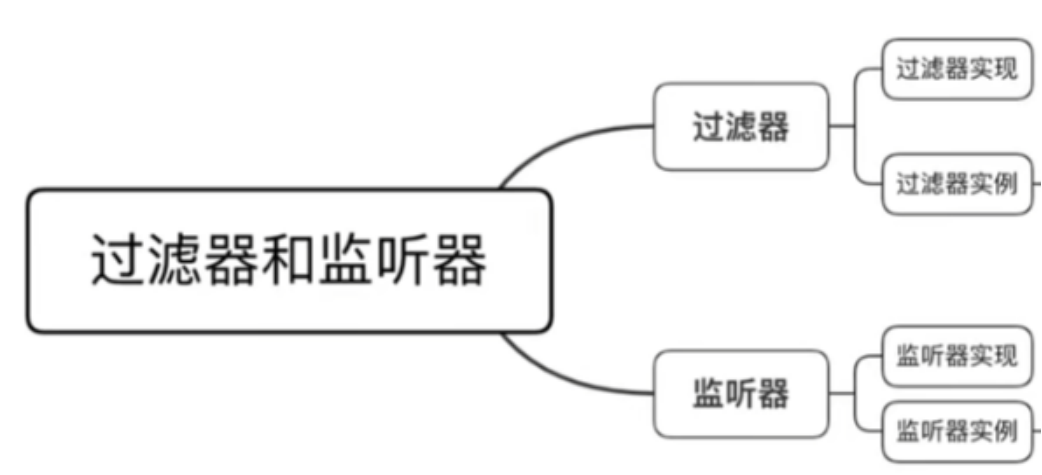
JavaEE-预编译-SQL
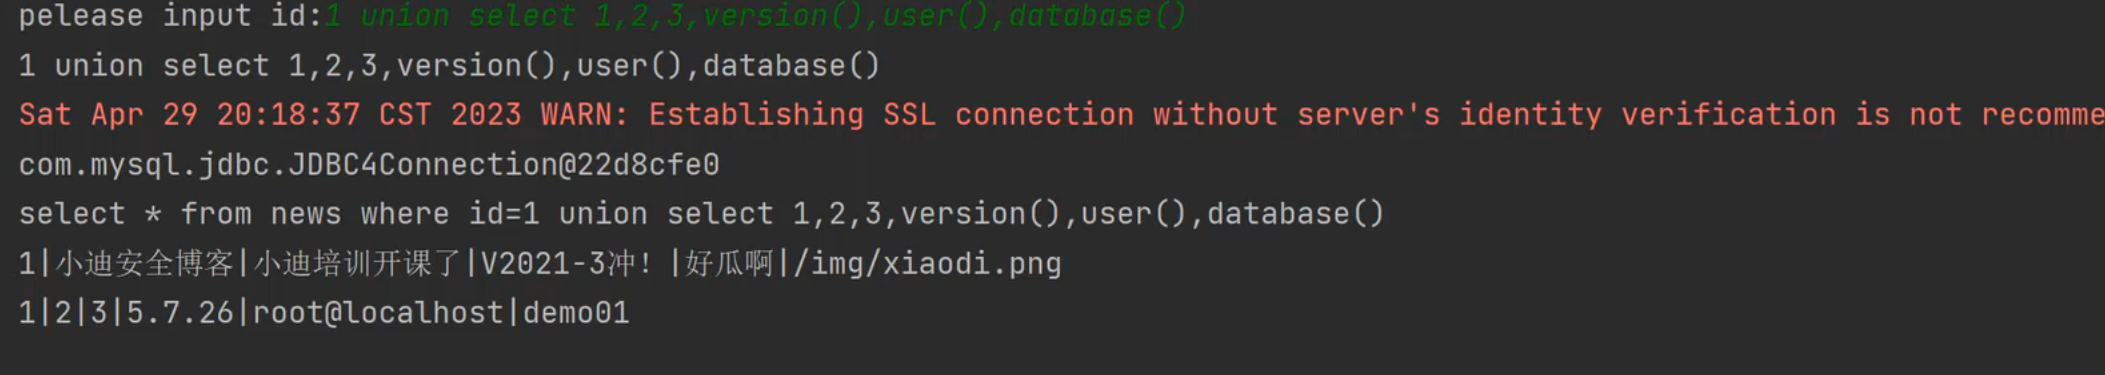
- 不安全的写法,没有预编译:
java
String sql="select * from news where id="+s;
System.out.println(sql);
Statement statement=connection.prepareStatement();
ResultSet resultSet=statement.executeQuery();
前面可以进行SQL注入
- 预编译SQL语句并执行,预防SQL注入问题
java
String safesql="select * from news where id=?";
PreparedStatement preparedStatement=connection.prepareStatement();
preparedStatement.setString(1,s);
ResultSet resultSet=preparedStatement.executeQuery();
union后面的直接忽视了,无法进行SQL注入。

预编译后固定死查询逻辑,会忽视你后面SQL注入的语句
JavaEE-过滤器-Filter
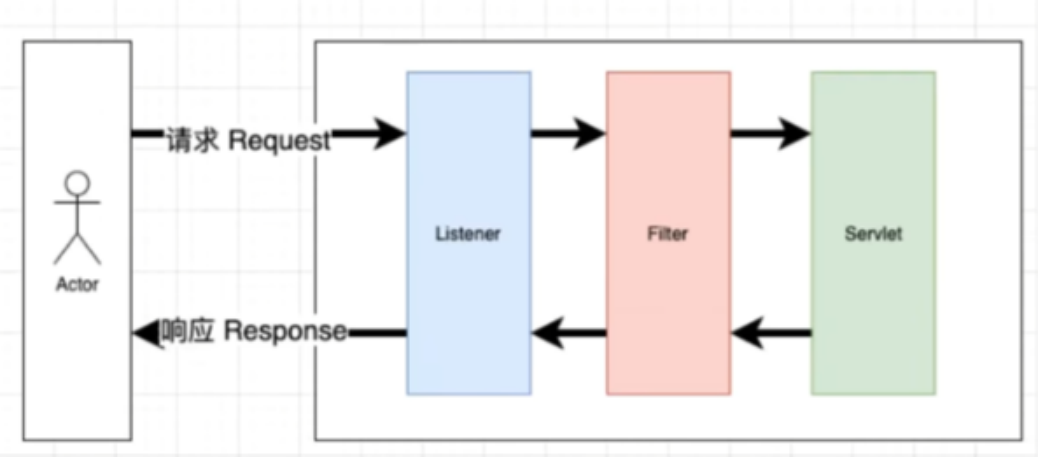
定义: Filter被称为过滤器,过滤器实际上就是对Web资源进行拦截,做一些处理后再交给下一个过滤器或Servlet处理,通常都是用来拦截request进行处理的,也可以对返回的 response进行拦截处理。开发人员利用filter技术,可以实现对所有Web资源的管理,例如实现权限访问控制、过滤敏感词汇、压缩响应信息等一些高级功能。
- 创建过滤器
- 过滤器内置方法
init doFilter destroy - 过滤器触发流程
java
@WebFilter("/xss")
<filter>
    <filter-name>xssFilter</filter-name>
    <filter-class>com.example.filter.xssFilter</filter-class>
</filter>
<filter-mapping>
    <filter-name>xssFilter</filter-name>
    <url-pattern>/xss</url-pattern>
</filter-mapping>- 过滤器安全场景
Payload检测,权限访问控制,红队内存马植入,蓝队清理内存马等
内存马参考:https://mp.weixin.qq.com/s/hev4G1FivLtqKjt0VhHKmw
小迪代码:
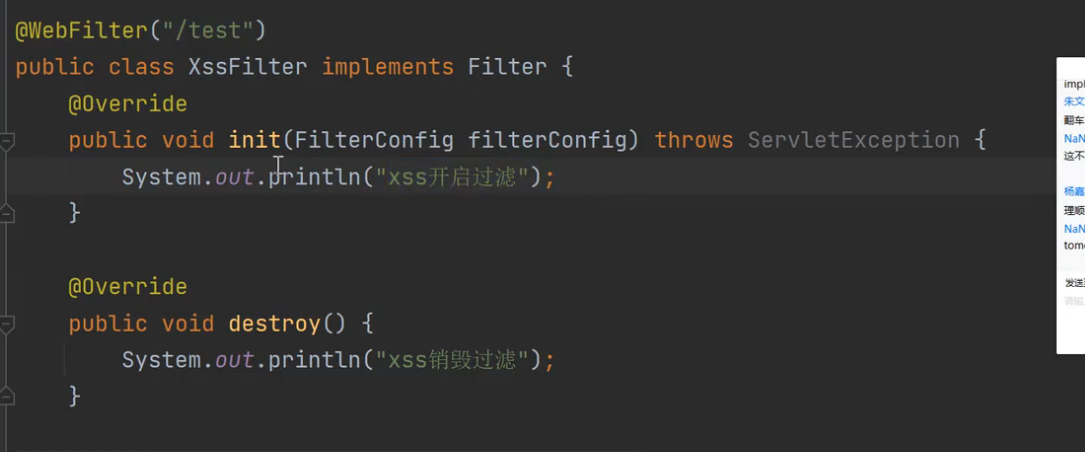
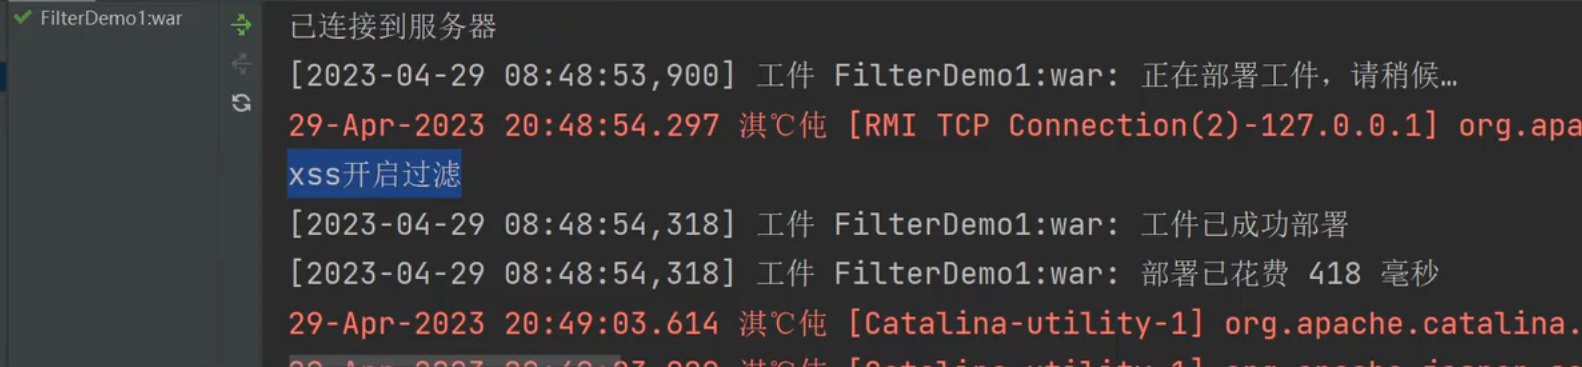
启动中间件→"xss开启过滤",访问"/test"→"xss正在过滤",关闭中间件→"xss销毁过滤"
JavaEE-监听器-Listen
参考:https://blog.csdn.net/qq_52797170/article/details/124023760
-
监听ServletContext、HttpSession、ServletRequest等域对象创建和销毁事件
-
监听域对象的属性发生修改的事件
-
监听在事件发生前、发生后做一些必要的处理
1、创建监听器
2、监听器内置方法
3、监听器触发流程@WebListener
.......
4、监听器安全场景
代码审计中分析执行逻辑触发操作,红队内存马植入,蓝队清理内存马等
补充:session是指客户端与服务器之间持续交互的状态信息,通过唯一标识、状态存储、客户端关联三个机制解决HTTP协议无状态特性。比cookie更安全