一、iptables的源地址转换
在开始这个实验之前我们需要准备三台设备并且需要将防火关闭
1.nat模式 192.168.137.100(nat主机) 网关:192.168.137.200
2.nat模式 192.168.137.200 和 仅主机模式 192.168.126.200 (路由器)
3.仅主机模式 192.168.126.100 (hostonly主机) 网关:192.168.126.200
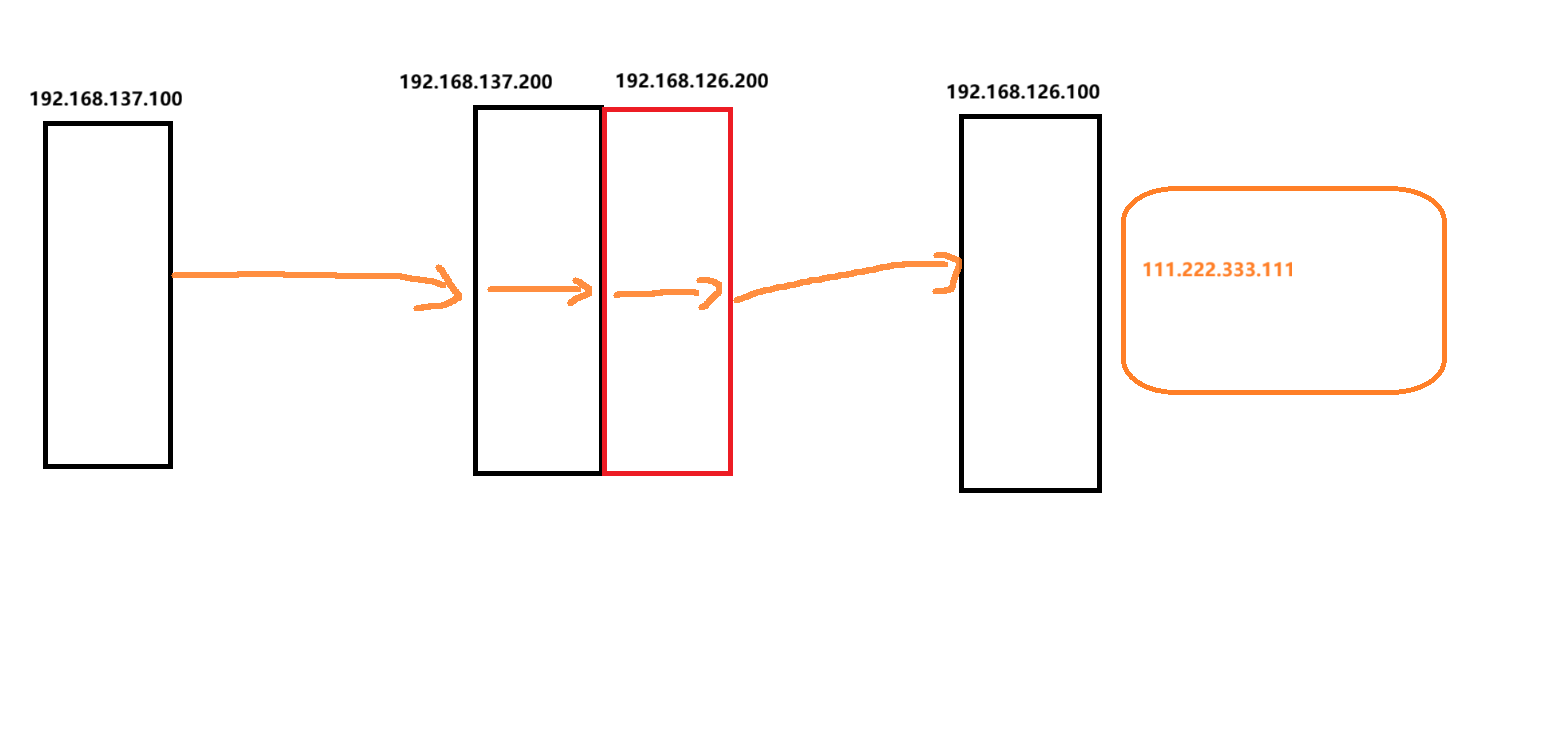
此实验的功能效果:由上图所示,主机A137.100链接主机B126.100,但是B查看是哪个IP链接的它时,显示的是111.222.333.111 而不是 192.168.137.100
只需要三步
1、 将路由器内核转发功能开起
需要去编辑 /etc/sysctl.conf,在内容中加入 net.ipv4.ip_forward=1 这代表着打开内核转发功能
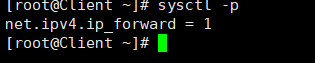
写入内容后 需要使用 sysctl -p 加载内容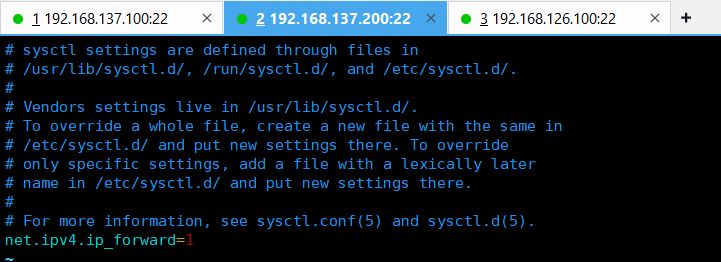
2、 在路由器上设置源地址转换
所有从ens224接口 出去 的数据包,其源地址IP转换为 111.222.111.222

3、使用nat主机连接hostonly主机 查看自己的ip是什么
这个时候就发现 连接的IP为 111.222.111.222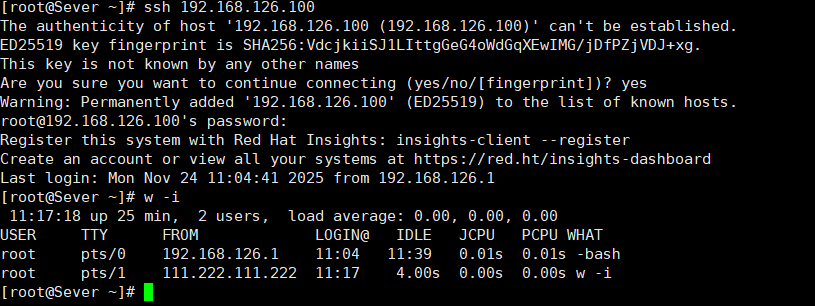
二、iptables的目标地址转换
在开始这个实验之前我们需要准备三台设备并且需要将防火关闭
1.nat模式 192.168.137.100(nat主机) 网关:192.168.137.200
2.nat模式 192.168.137.200 和 仅主机模式 192.168.126.200 (路由器)
3.仅主机模式 192.168.126.100 (hostonly主机) 网关:192.168.126.200
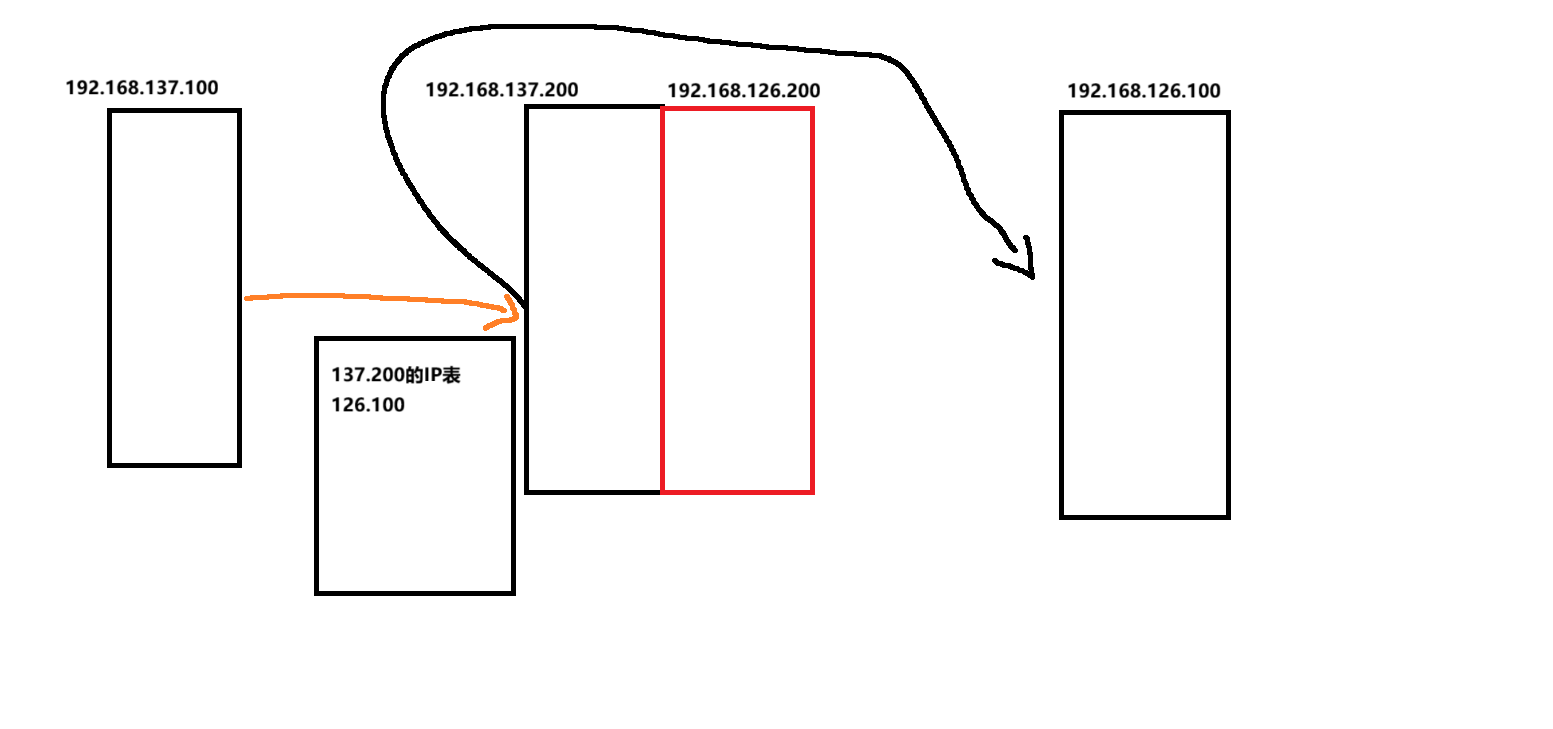
此实验的效果:如图所示,主机A去连接192.168.137.200这个设备后,查看当前的IP地址不说192.168.137.200 而是192.168.126.100
只需要三步
一、将路由器内核转发功能开起
二、在路由器上设置目标地址转换
所有到达ens160接口的数据包,将其目标地址转换成192.168.126.100

三、远程链接验证是否目标转换
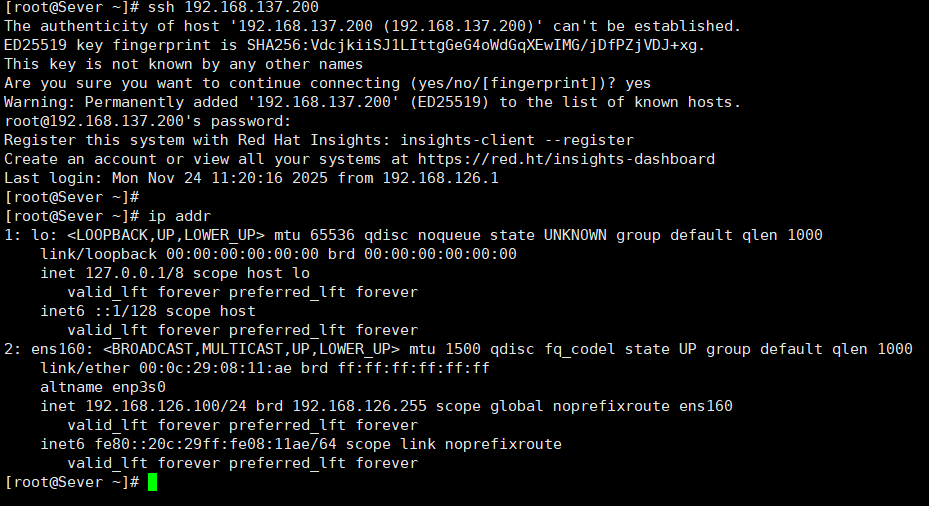
这时候很明显能看到 我连接是137.200 但查看ip表 是192.168.126.100
源地址转换和目标地址转换的区别:
源地址转换是在不同网段中实现转换 POSTROUTING 意为 在即将转发前实现源地址转换
目标地址转换是在相同的网段中实现转换 PREROUTING 意为 到达主机 但未进入路由前 实现目标地址转换