Wireshark是最流行的开源网络协议分析工具(Network Protocol Analyzer),用于:
- 捕获网络数据包
- 实时或离线分析通信内容
- 调试网络问题
- 安全审计
下载安装
https://www.wireshark.org/download.html
除安装路径外,其他默认即可。
界面概览
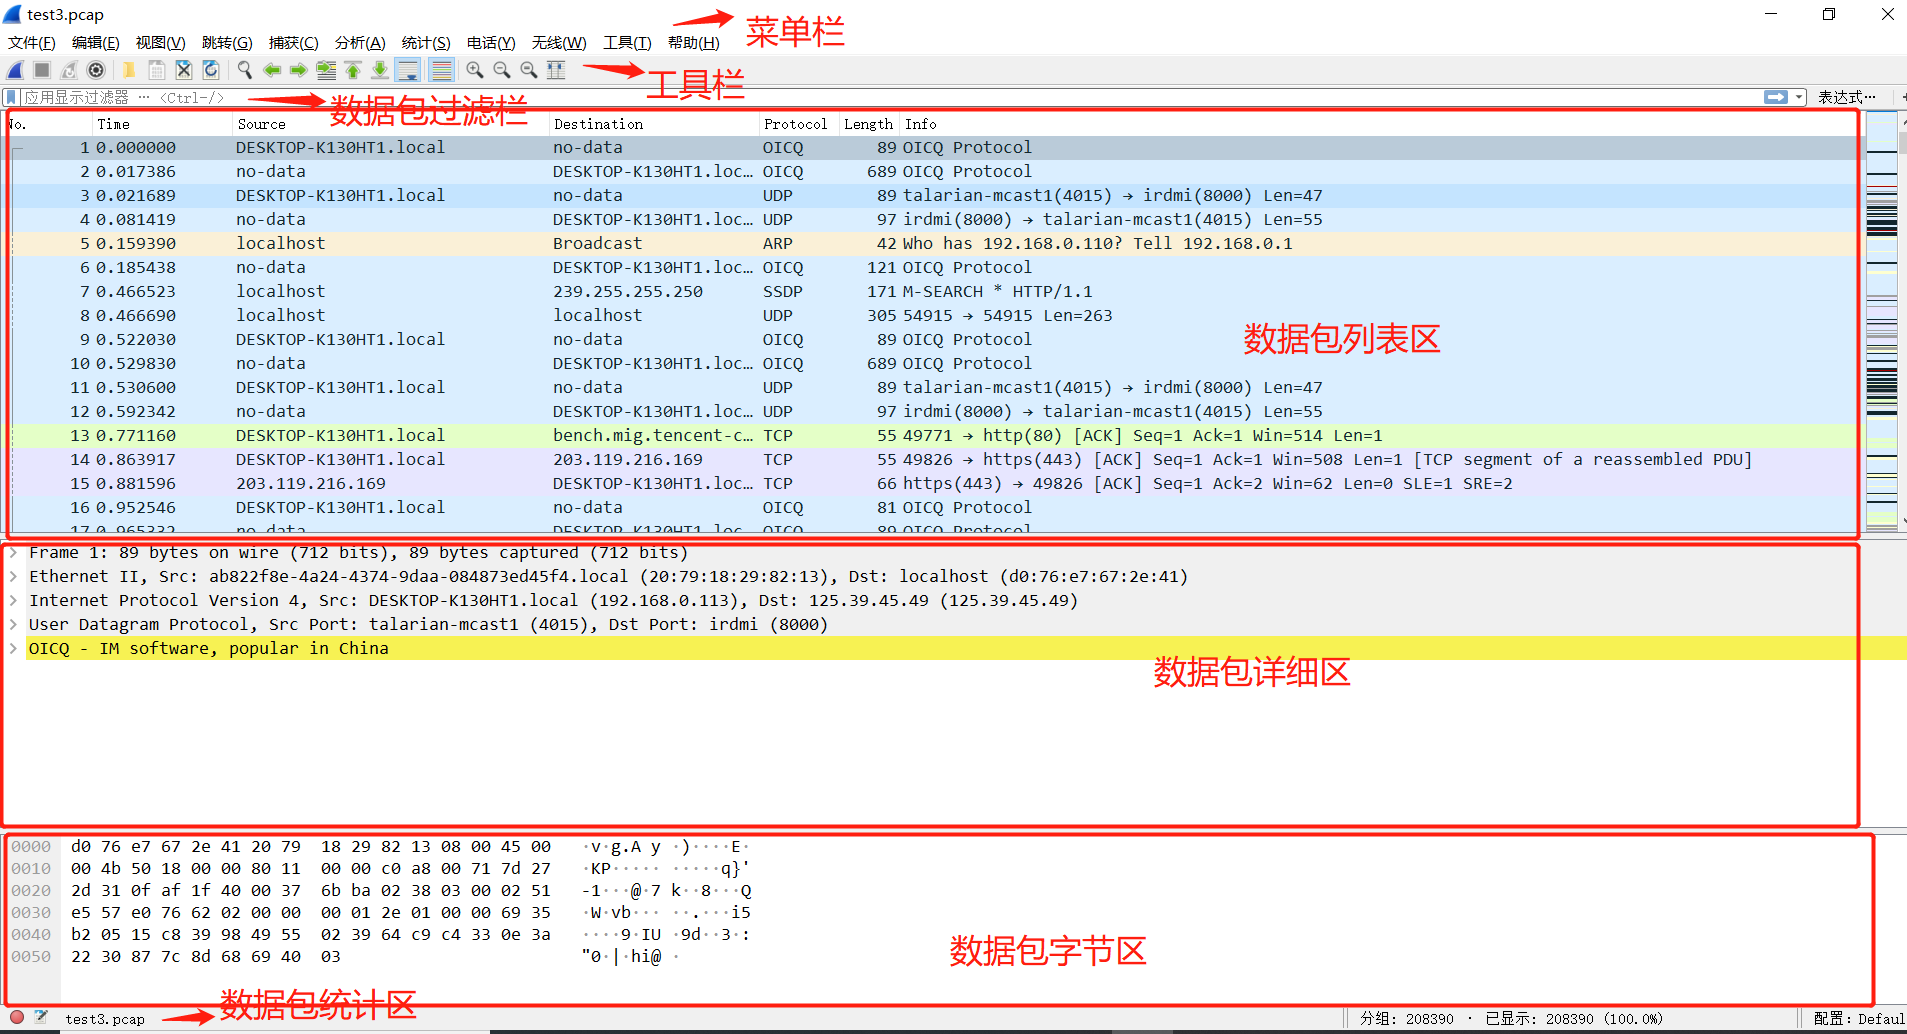
核心功能
| 功能 | 说明 |
|---|---|
| 实时抓包 | 监听网卡流量,捕获所有经过的数据包 |
| 协议解析 | 自动识别并分层解析协议(物理层 → 应用层) |
| 过滤器 | 强大的显示过滤和捕获过滤 |
| 流量统计 | 会话列表、端点统计、协议分布、IO 图形等 |
| 流追踪 | 追踪 TCP/UDP/HTTP/WebSocket 等完整会话 |
| 导出与导入 | 支持 .pcap/.pcappng格式 |
| 着色规则 | 自定义颜色标记关键包 |
抓包分析
- 选择网卡
ip -a查看下
-
使用捕获过滤器抓包
host 192.168.1.100
tcp port 80
host www.example.com and port 443
-
复现问题后,停止抓包
-
使用显式过滤器定位,举例场景如下:
| 场景 | 过滤表达式 |
|---|---|
| 只看 HTTP 流量 | http |
| 只看 WebSocket | websocket |
| 查找包含 "login" 的包 | frame contains "login" |
| 查看 TCP 重传 | tcp.analysis.retransmission |
| 查看 DNS 请求 | dns |
| 查看与某 IP 的通信 | ip.addr == 192.168.1.100 |
| 查看特定端口 | tcp.port == 8080 |
| 查看 HTTP 4xx 错误 | http.response.code >= 400 |
- 深入分析单个数据包
Packet List:所有包列表(时间、源/目的、协议、长度、信息);
Packet Details:分层解析(Frame → Ethernet → IP → TCP → HTTP);
Packet Bytes:原始十六进制 + ASCII 内容
- 追踪完整会话
对 TCP/HTTP/WebSocket 等协议:
右键任意相关数据包;
选择 Follow **→**TCP Stream;
弹出窗口显示 双向完整通信内容
- 统计与诊断
- Statistics → Conversations:查看所有会话(IP:Port 对),按流量排序;
- Statistics → Endpoints:查看活跃主机;
- Statistics → Protocol Hierarchy:协议分布占比