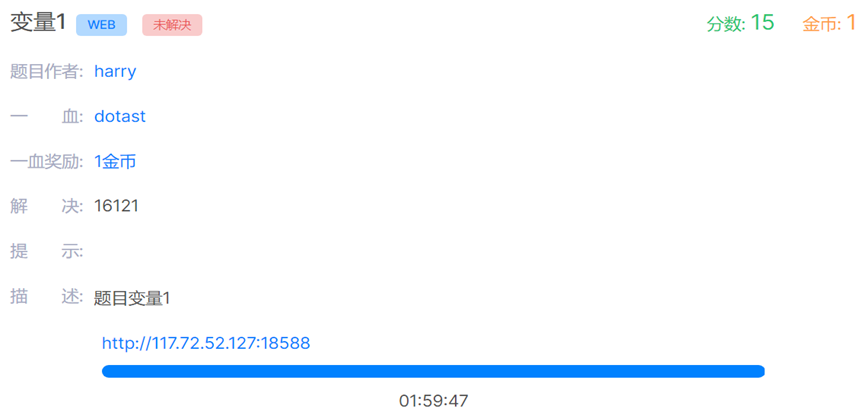
Web12-变量1

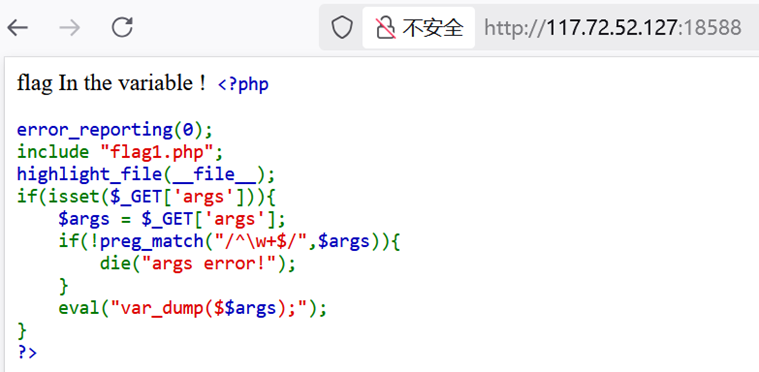
打开网址,是一段php代码,分析代码:

bash 复制代码
1、通过GET参数动态打印指定变量的值
2、使用正则/^\w+$/限制参数只能包含字母、数字、下划线
3、eval("var_dump($$args);")存在变量变量注入

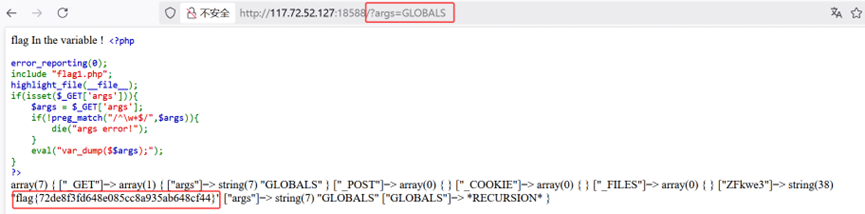
利用PHP的超全局变量GLOBALS。当传入args=GLOBALS时,代码会执行var_dump(GLOBALS),从而打印出当前脚本作用域中的所有全局变量,包括从flag1.php文件引入的flag变量。

args="GLOBALS",所以args就变成了GLOBALS,而$GLOBALS是一个包含所有全局变量的数组。通过打印这个数组,我们可以直接看到flag变量的值,无需猜测具体的变量名。

构造payload:

bash 复制代码
http://1117.72.52.127:18588/?args=GLOBALS
相关推荐
kingx31 小时前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
不庸.1 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
kingx31 天前
Bugku 3122 谷歌小恐龙题解:纯离线逆向 Vault 的 AES-GCM 加密资源(附 Python 解密器)
java·逆向·ctf·bugku·aes-gcm
kingx32 天前
Bugku 326 Baby-heap1 题解:glibc 2.23 堆溢出到 FSOP 劫持 _IO_list_all(附完整 exp)
pwn·ctf·glibc·堆溢出·fsop
FungLeo2 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
hengdonghui2 天前
Writeup 4 0xGame 2021 · command (WEB)
web·ctf·rce(远程代码执行)
0xBADCODE3 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
迪康Defender5 天前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
科技小登5 天前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
是真的小外套5 天前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全