防火墙技术-综合应用实验
某企业采用防火墙作为出口安全网关,企业内网有两个部门:市场部和研发部,PC1代表市场部的主机,PC2代表研发部的主机。市场部和研发部不在同一栋大楼,而且交换机只有两台,一台是二层交换机3700,给市场部用,另一台是三层交换机5700,给研发部用,要求市场部全天可以上公网,研发部8:00到17:00不能上公网。所有上公网的数据流,在防火墙上配置NAT出接口方式转换。
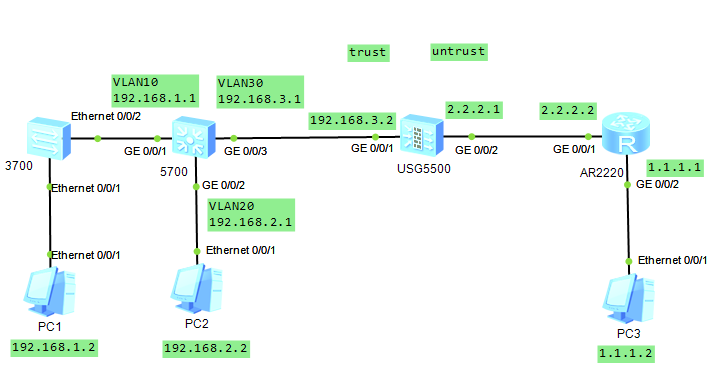
要求:在8:00-17:00,PC1可以连通PC3,PC2不可以连通PC3
除8:00-17:00之外的时间段,PC1和PC2都可以连通PC3
在FW1上能看到NAT转换成功。
任务一:
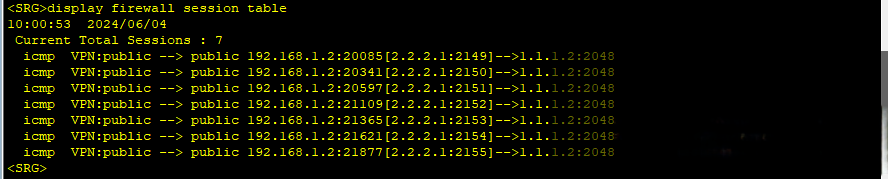
要求截图PC机、交换机、防火墙、路由器所有配置,并且在防火墙上分别设置时间早上7点、晚上9点、上午10点,截图PC1和PC2连通PC3情况,以及在防火墙上的抓包情况。
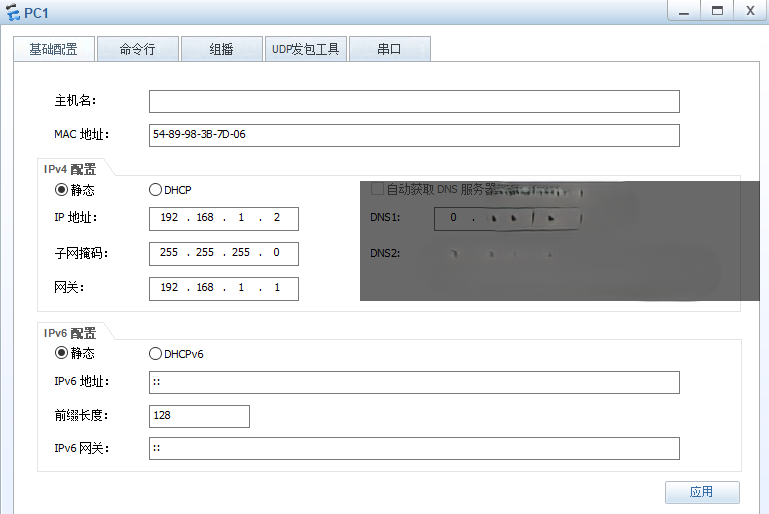
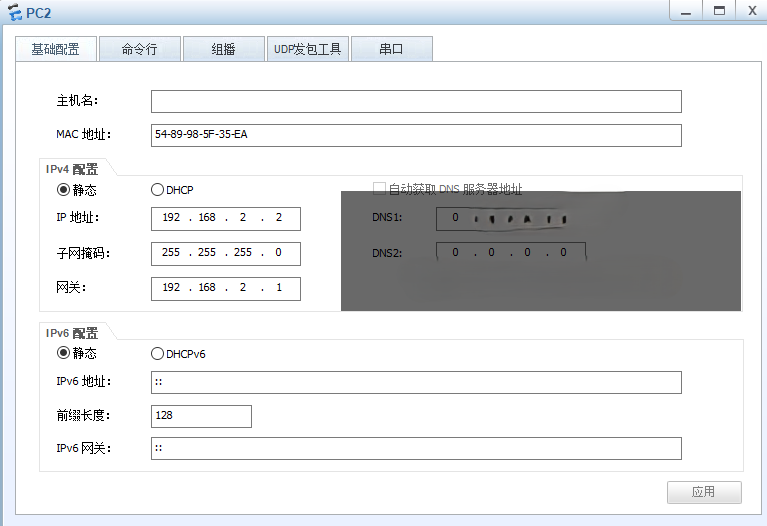
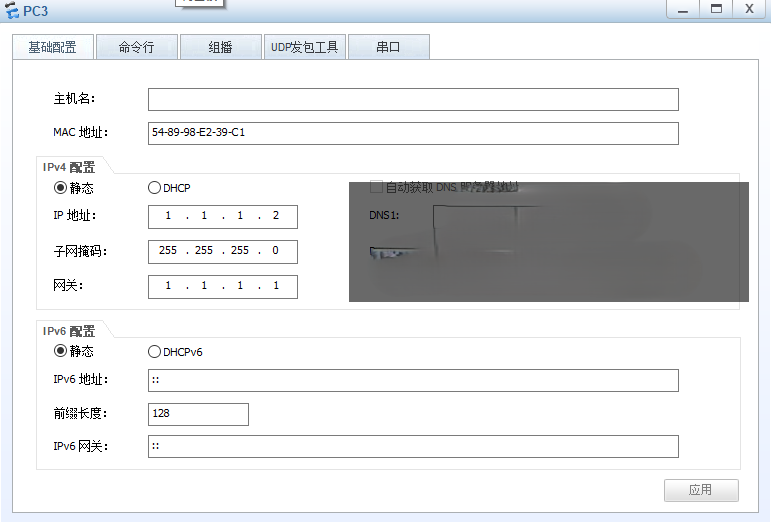
1、配置PC1、PC2、PC3
2、三层交换机5700
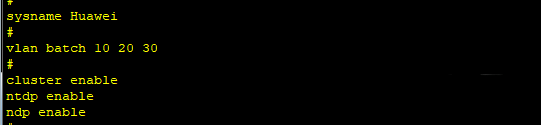
配置VLAN,建三个VLAN
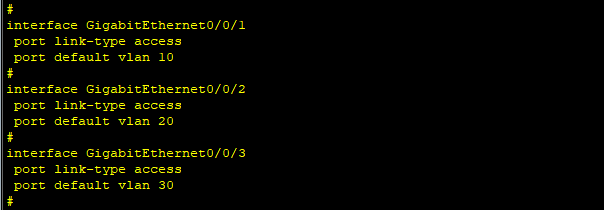
配置端口,将三个端口与对应VLAN绑定
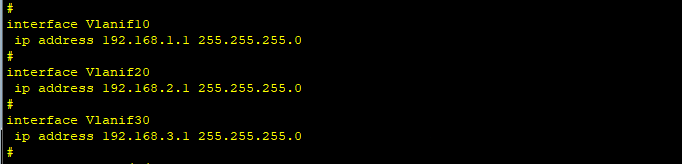
配置三个VLANIF的IP地址
配置出公网的静态路由
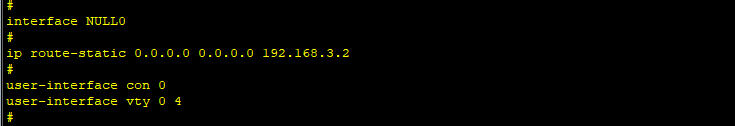
3、配置防火墙
配置接口IP
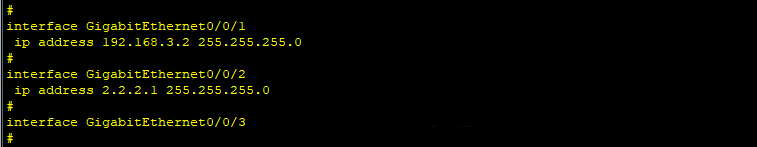
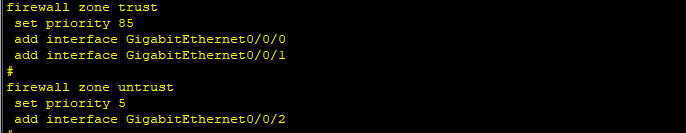
接口加入安全区域
配置时间段参数
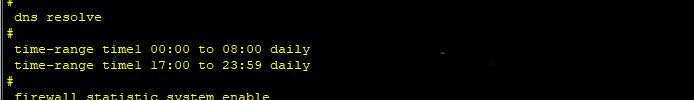
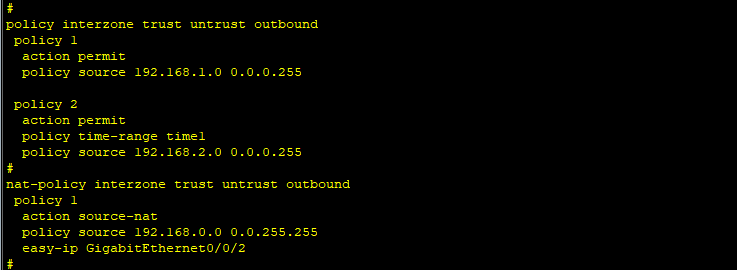
配置安全策略,配置出接口方式的源NAT策略,使得私网用户借用防火墙的公网接口IP地址来访问公网
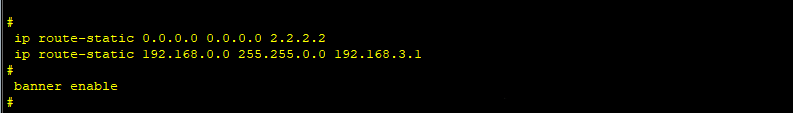
在FW1上配置出公网的缺省路由,使得私网流量可以正常转发到ISP的路由器 。在FW1上配置回程路由,使得从ISP的路由器回送的流量能够送到私网
4、配置路由器
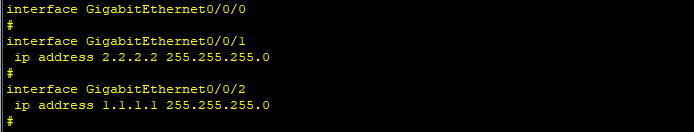
配置接口的IP地址
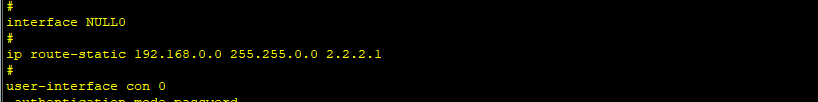
配置回程路由
5、测试一(7:00)
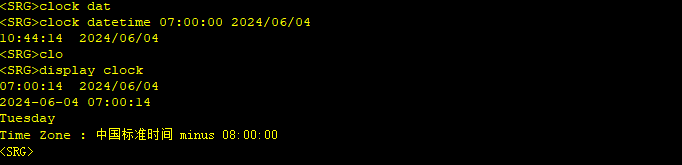
在防火墙上设置时间为早上7点,查看时间设置是否成功
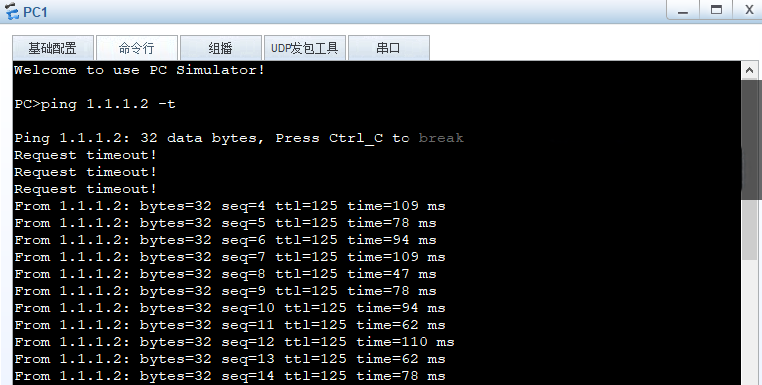
PC1 PING PC3 能通
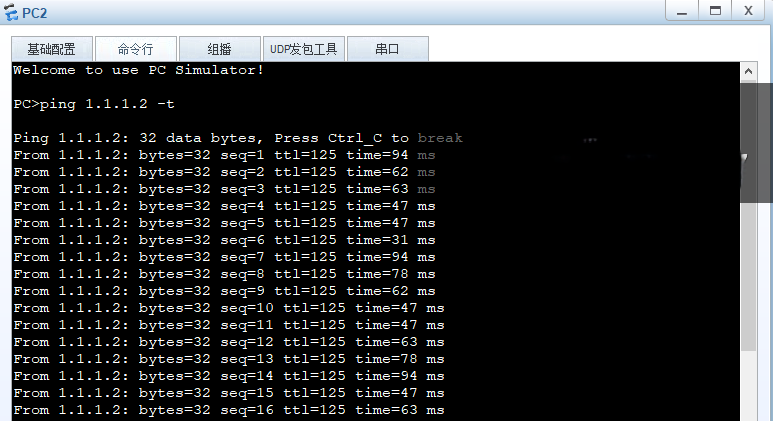
PC2 PING PC3 能通
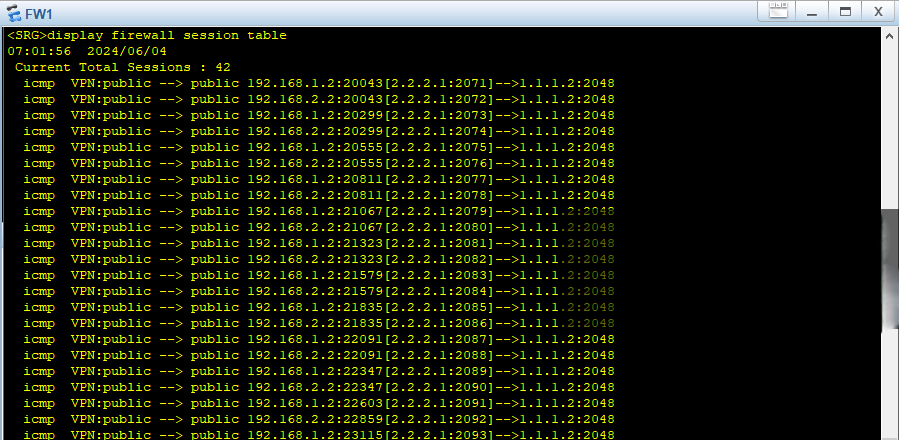
在防火墙上抓包,NAT成功转换。
6、测试二(21:00)
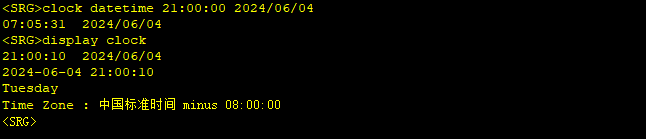
在防火墙上设置时间为晚上9点,查看时间设置是否成功
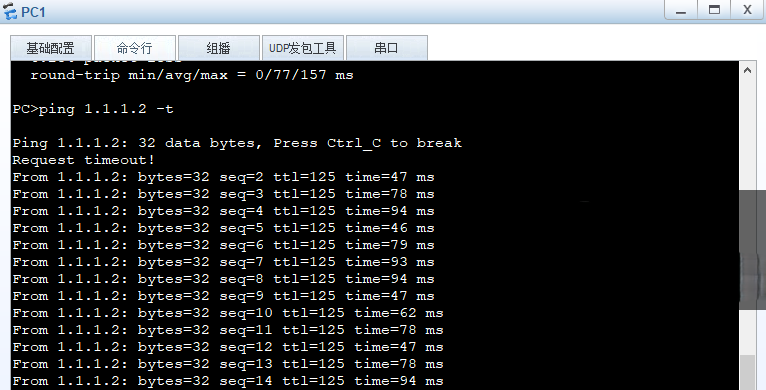
PC1 PING PC3 能通
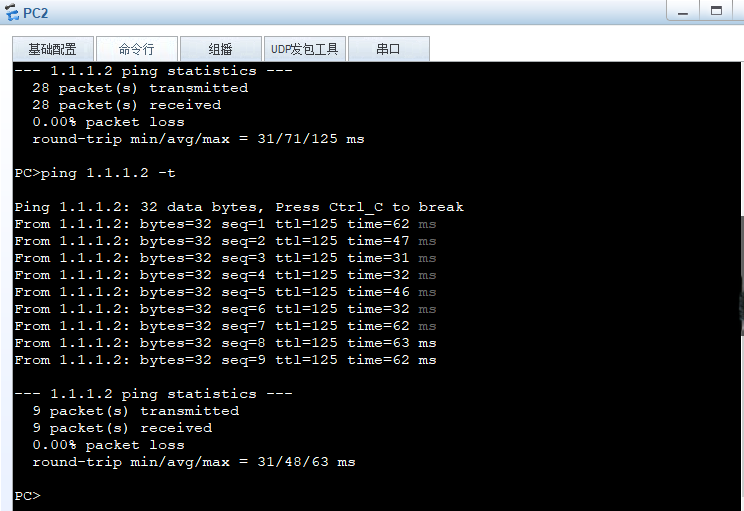
PC2 PING PC3 能通
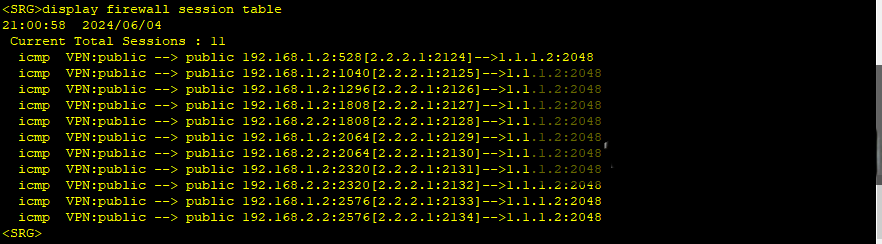
在防火墙上抓包,NAT成功转换。
7、测试三(10:00)
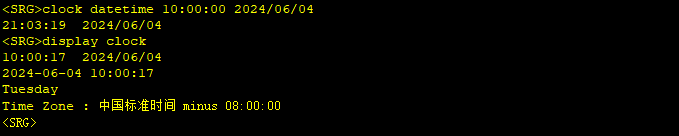
设置防火墙时间为上午10点, 查看时间设置是否成功:
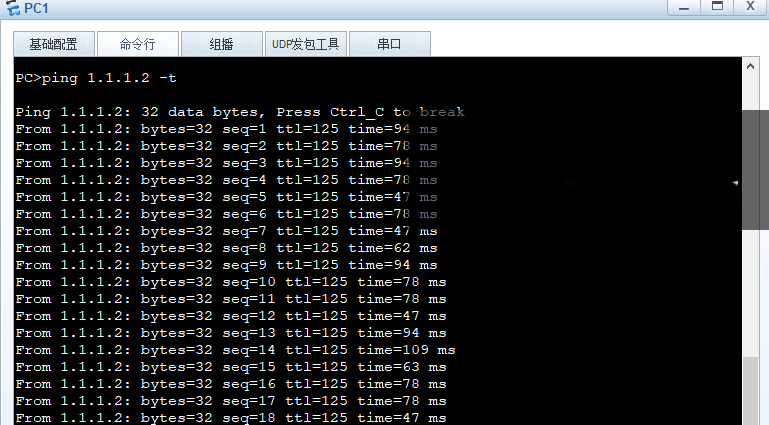
PC1 PING PC3 能通
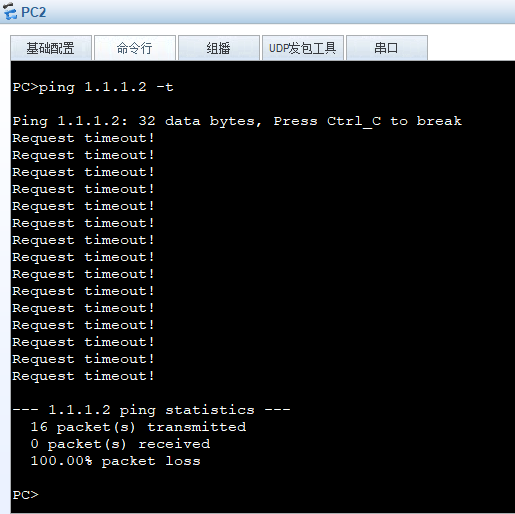
PC2 PING PC3 不能通
在防火墙上抓包 ,只有PC1的包