MISC8-Linux2

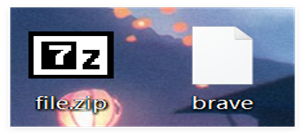
下载文件,是一个未命名的文件

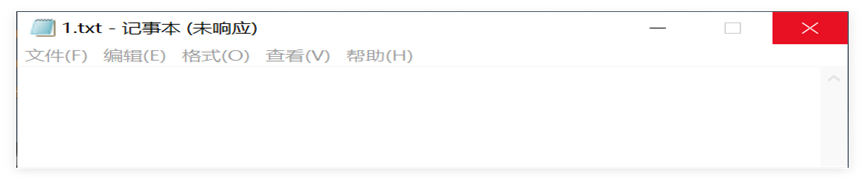
改为txt文件看一下,估计数据量有点大,长时间未响应
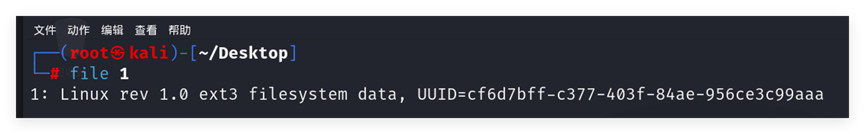
直接使用kali的file命令查看文件类型,是一个linux系统的ext3文件系统分区
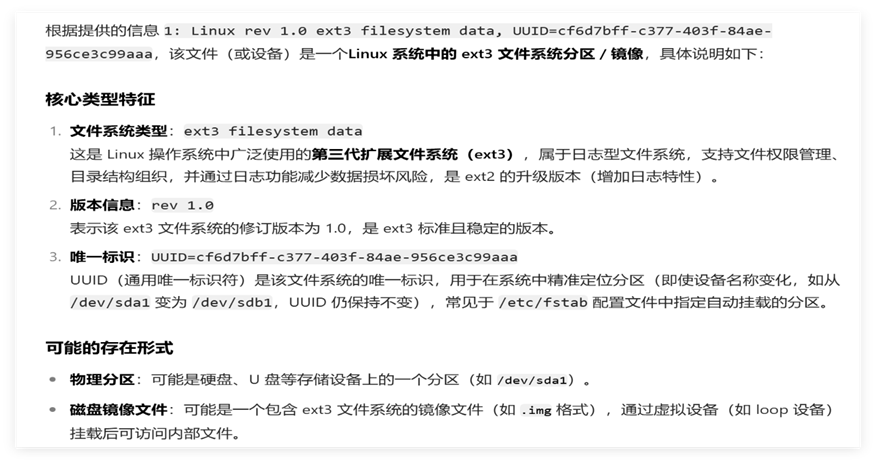
(1)方法一:系统分区或者镜像,将文件改为.zip文件

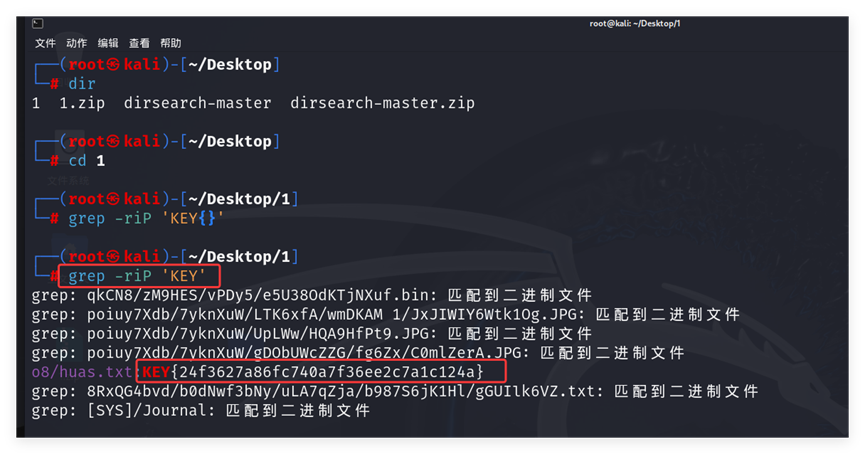
改为zip文件,打开有很多文件夹
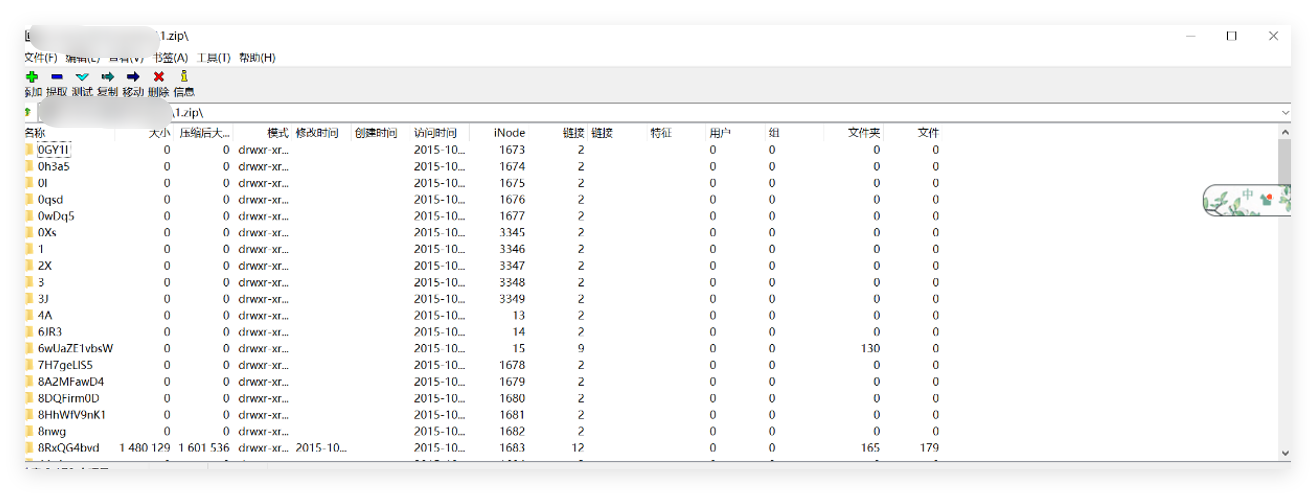
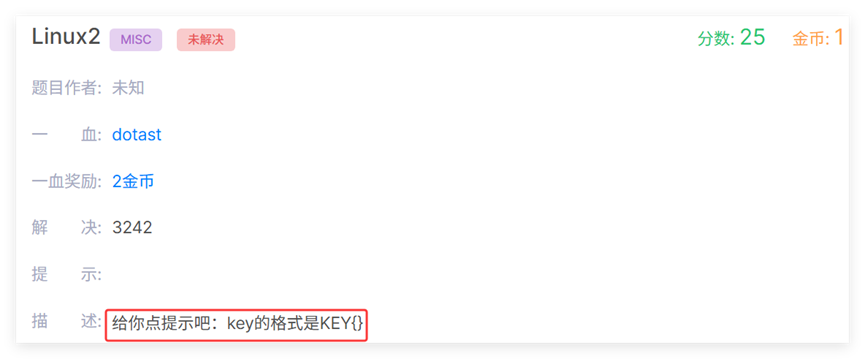
将文件夹复制到kali中,使用grep命令进行字符匹配(这里用题目给的KEY提示,其他的可以用flag)

bash 复制代码
grep -riP 'KEY'

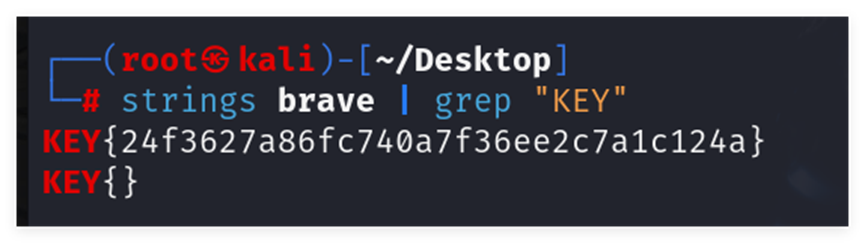
(2)方法二:不用改什么后缀,直接对原文件使用strings命令匹配字

bash 复制代码
strings brave | grep "KEY"

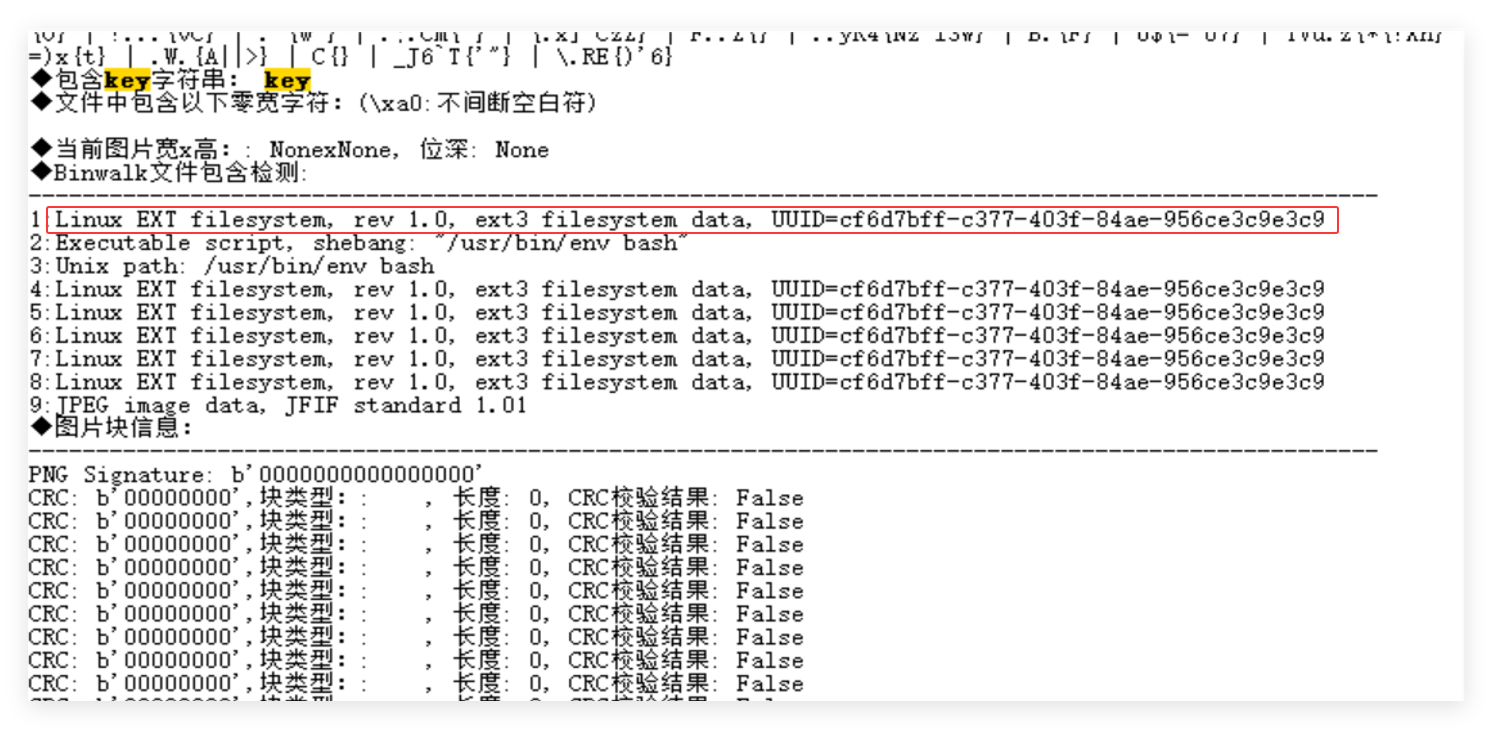
(3)方法三:放入010查看分析

对于不知名文件,没有头绪皆可010

前面也看不出什么头
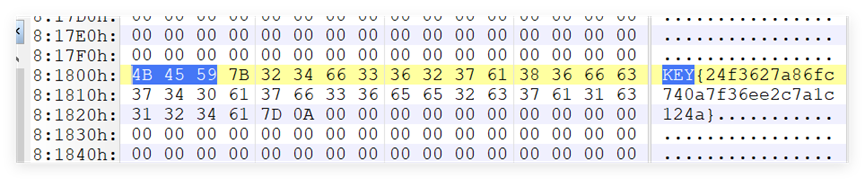
直接搜索关键词KEY得出flag
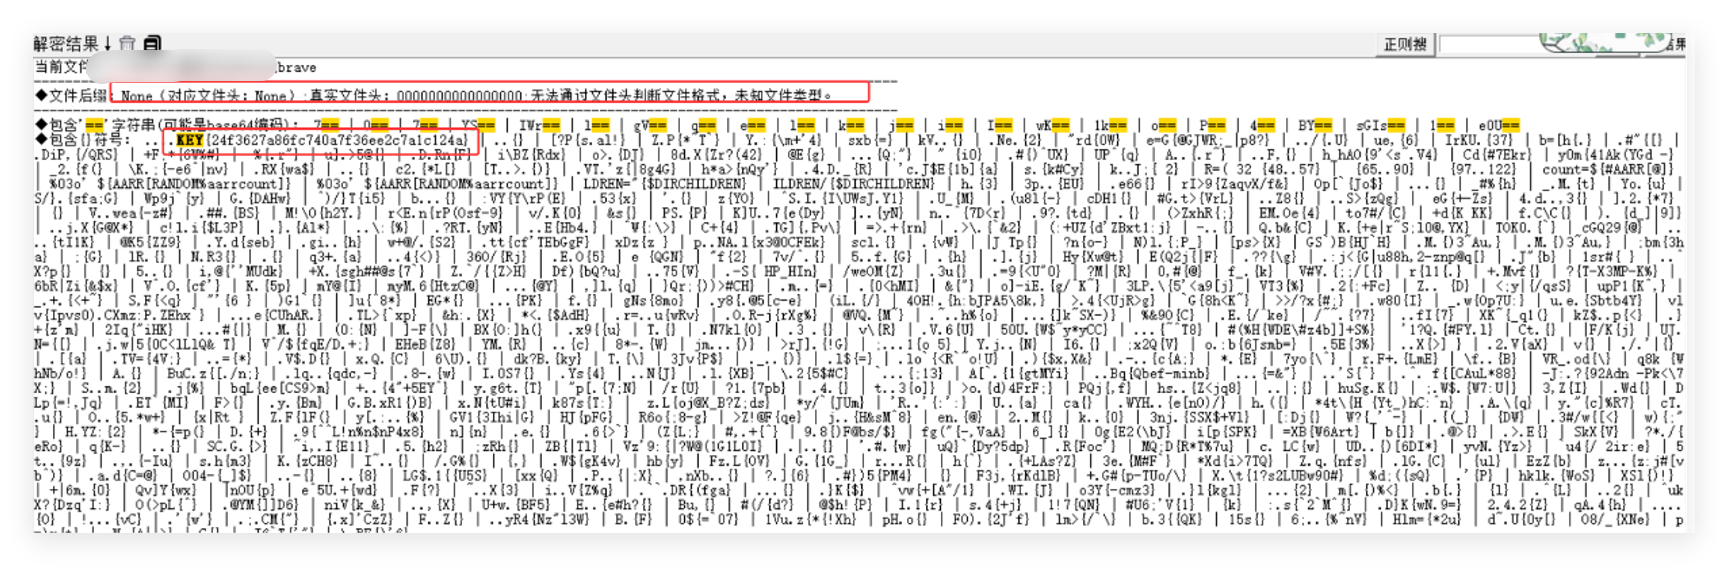
(4)方法四:随波逐流

依旧我们强大的老朋友------随波逐流、
相关推荐
kingx34 小时前
DASCTF 简单的逆向:ZIP 包裹 PE32 的 strncmp 校验分析
静态分析·ctf·逆向工程·pe32
kingx317 小时前
DASCTF Word-For-You 留言板 SQL 注入从探测到出 flag
web安全·网络安全·ctf·sql注入·手工注入·留言板·ctf战报
print_Hyon9 天前
【CTF-CRYPTO-教学-XOR】第二节:只有密文没有任何线索,暴力破解
ctf
kingx311 天前
Bugku 真题 Vigenère XOR(UMDCTF 2022)WriteUp:汉明距离 + 逐列频率破重复密钥 XOR
ctf·bugku·汉明距离·维吉尼亚
lone wolf00711 天前
bugku web题文件包含2
ctf
hengdonghui13 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui14 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计
kingx314 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
kingx315 天前
Bugku 3122 谷歌小恐龙题解:纯离线逆向 Vault 的 AES-GCM 加密资源(附 Python 解密器)
java·逆向·ctf·bugku·aes-gcm
kingx316 天前
Bugku 326 Baby-heap1 题解:glibc 2.23 堆溢出到 FSOP 劫持 _IO_list_all(附完整 exp)
pwn·ctf·glibc·堆溢出·fsop