Web14-game1

网页是一个盖楼的游戏界面,随便玩一下,看完的过程中游戏是否有提示
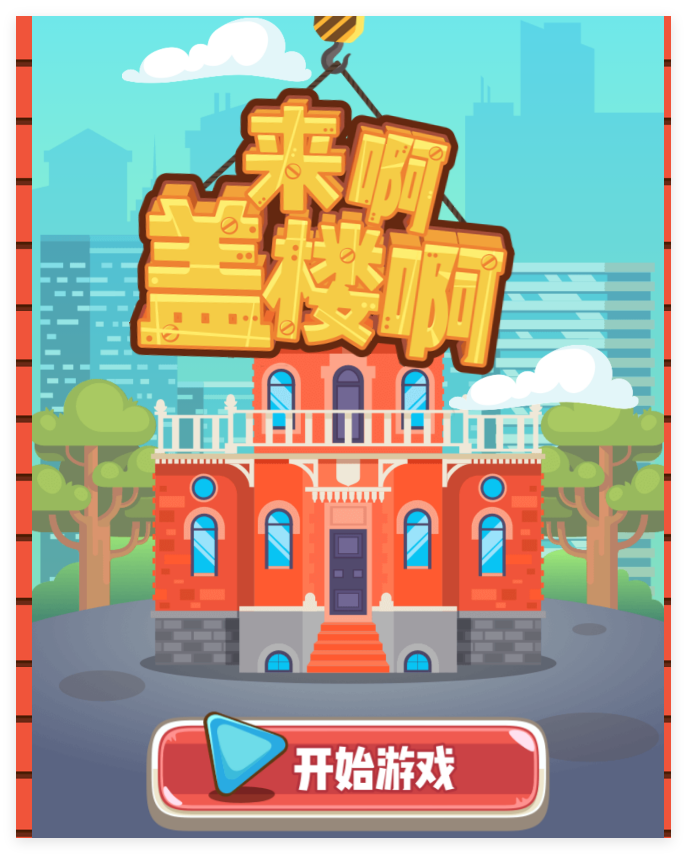
玩的过程中没有什么游戏提示,并且按照以往的经验,这种有分数的游戏一般是需要修改分数的参数,使其超过某个阈值才能拿到flag
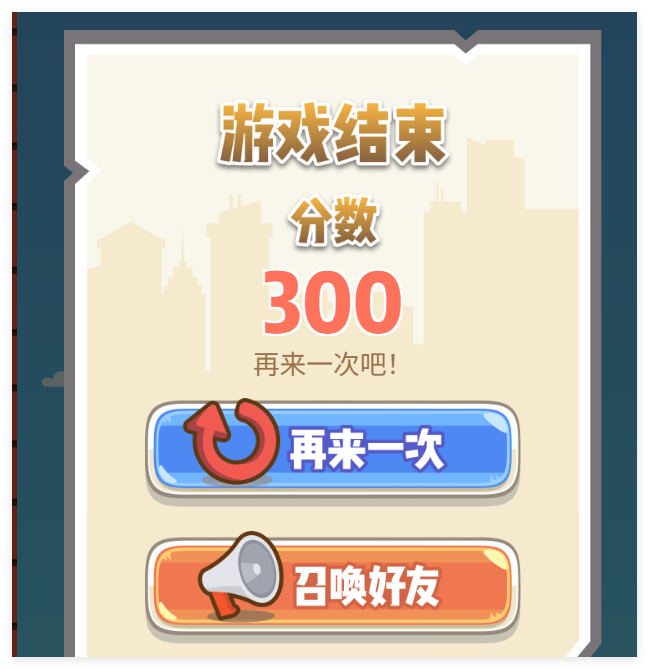
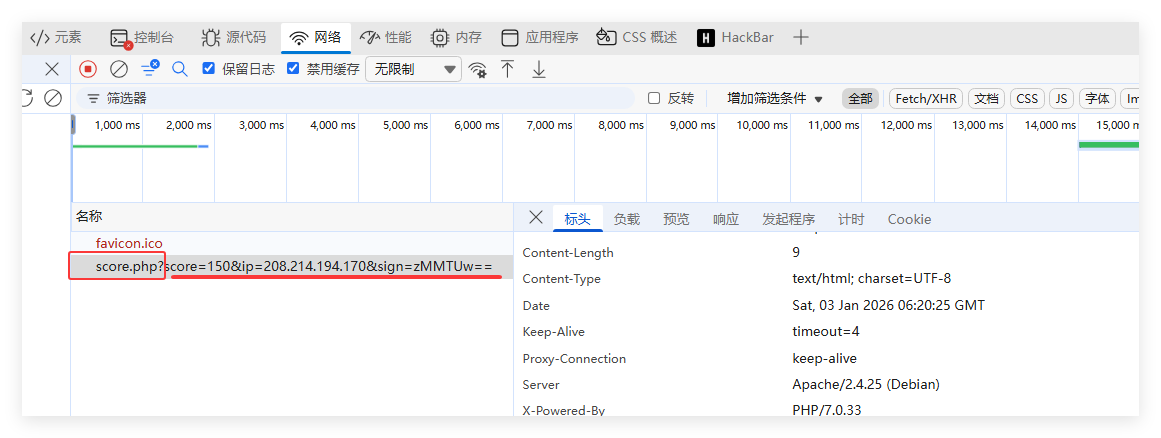
在游戏结束的时候,检查查看网络,发现有一个score.php,响应里面包含score、ip、sign三个参数
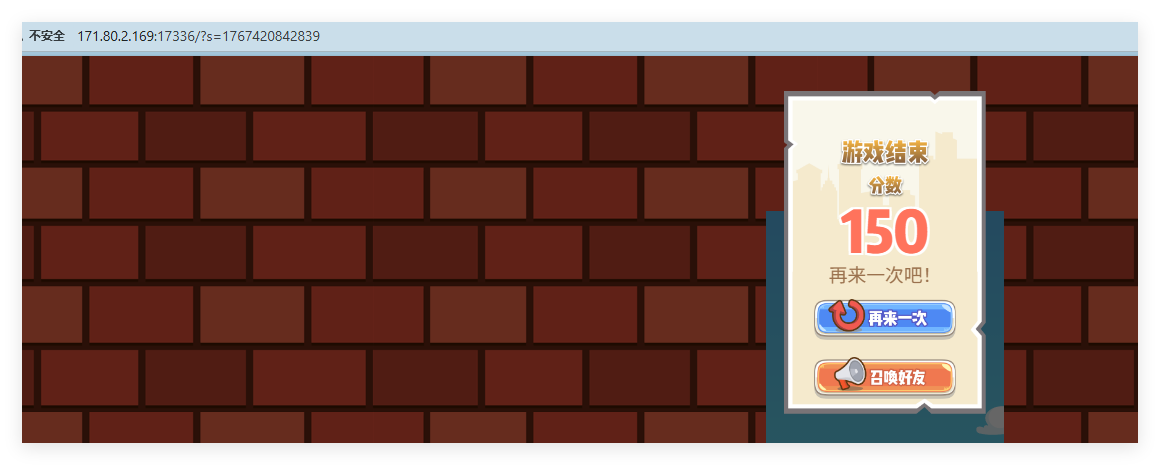
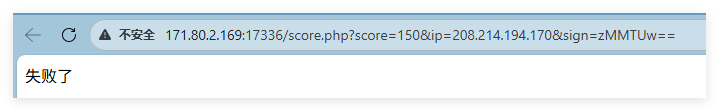
点击访问这个score.php页面,显示"失败了",应该游戏分数不够
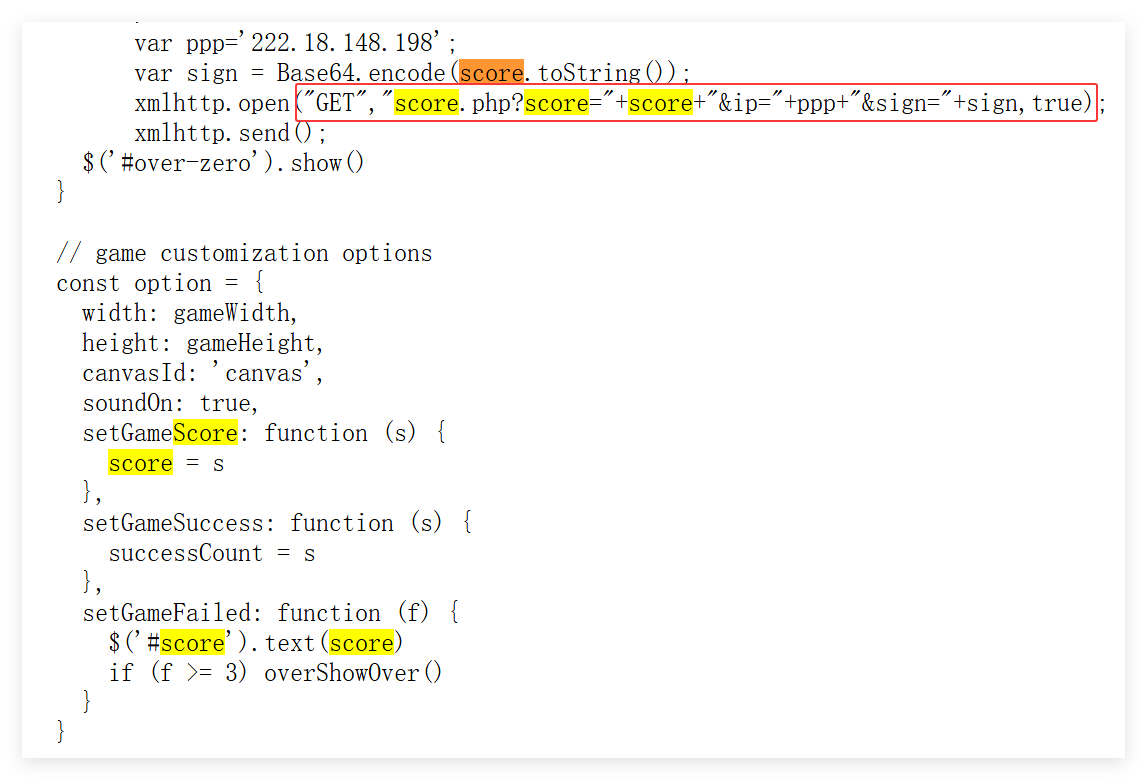
查看源代码,找到和这三个参数相关的代码进行分析
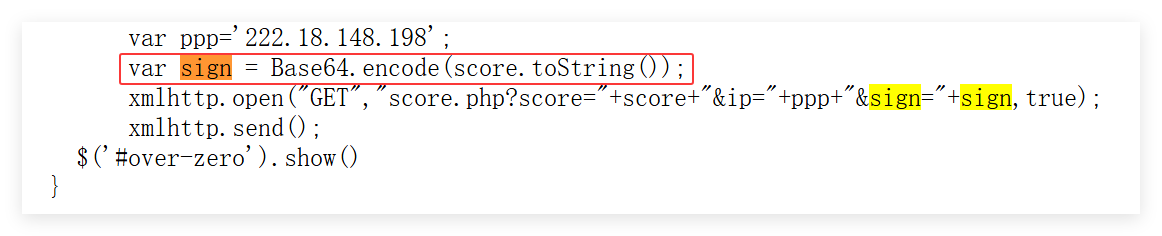
并且将之前得到的分数150进行base64编码
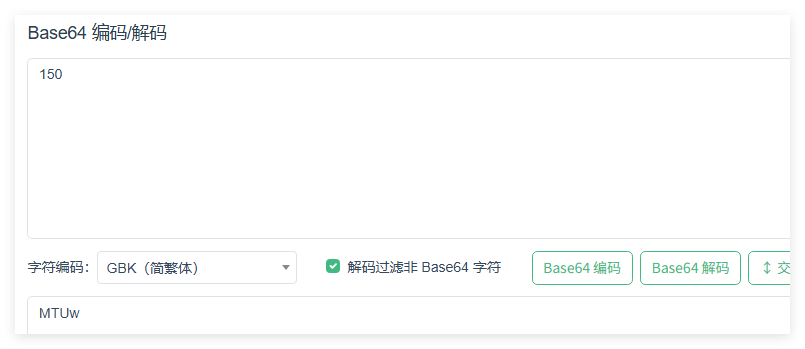
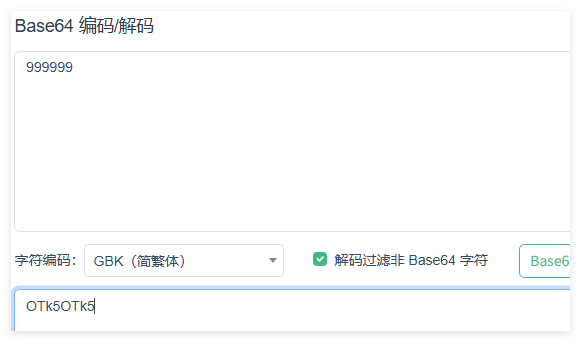
经分析,可以发现sign参数的构成为:sign=固定的zM+score的base64编码+==

可以将分数score参数的值设置为999999,并且搭配对应的sign:sign=zMOTk5OTk5==
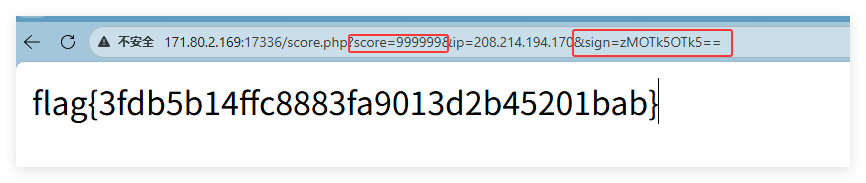
构造payload再次访问score.php,最终得到flag

bash 复制代码
http://171.80.2.169:17336/score.php?score=999999&ip=208.214.194.170&sign=zMOTk5OTk5==
相关推荐
web安全成长日记10 小时前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
pps-key1 天前
网络攻防入门:从“黑客梦”到合法实操(生存篇)
开发语言·web安全·php
博闻善行3 天前
CTF之web篇(入门篇)
web安全·网络安全
云水一下3 天前
XSS-Labs 靶场通关全记录(上):XSS 的前世今生与基础反射型实战(Level 1–10)
web安全·xss·xss-labs
print_Hyon4 天前
【CTF-CRYPTO-教学-XOR】第二节:只有密文没有任何线索,暴力破解
ctf
kingx35 天前
Bugku 真题 Vigenère XOR(UMDCTF 2022)WriteUp:汉明距离 + 逐列频率破重复密钥 XOR
ctf·bugku·汉明距离·维吉尼亚
lone wolf0075 天前
bugku web题文件包含2
ctf
不庸.7 天前
WPScan 实战入门:从 Docker 靶场到弱密码爆破
运维·安全·web安全·docker·容器·安全性测试·wpscan
hengdonghui8 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui8 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计