宽字节注入详解

一、背景:

在以前的网站的,有部分网站的编码方式为gbk,而数据库的编码为utf-8。其中最重要的特定是gbk为两个字节表示一个汉字 ,而utf-为三个字节表示一个汉字 ,这种差异性就能创造注入的可能。 同时Web 应用为了防御 SQL 注入,会对用户输入中的特殊字符(如 ')进行**转义,**如'则转义成 " \' ",它们在十六进制下为%5c%27,而这在gbk编码环境下,如果我们再在前面加一个字节,如%df这就会与%5c又重新构成一个汉字,这就把%27也就是那个 " ' "逃逸出来了吗?

不过当今环境很难实现这种情况了,毕竟只要全部统一为同一种编码方式就能防御了,但也不妨我们研究研究。

二、靶场测试

这里我门就sqli靶场的Less32关来举例。
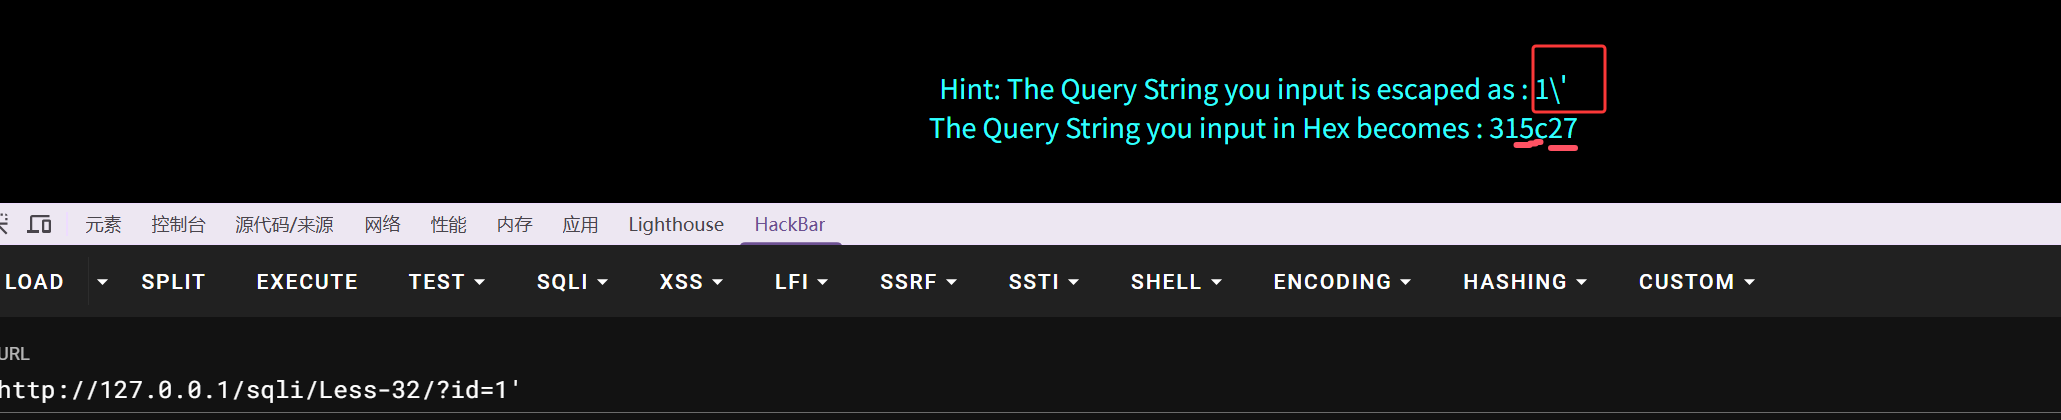
我们只加了一个 ' 观察一下,发现经过了转义,那么我们在在前面加一个字节试一试,毕竟在gbk环境下两个字节就能使其构成汉字。
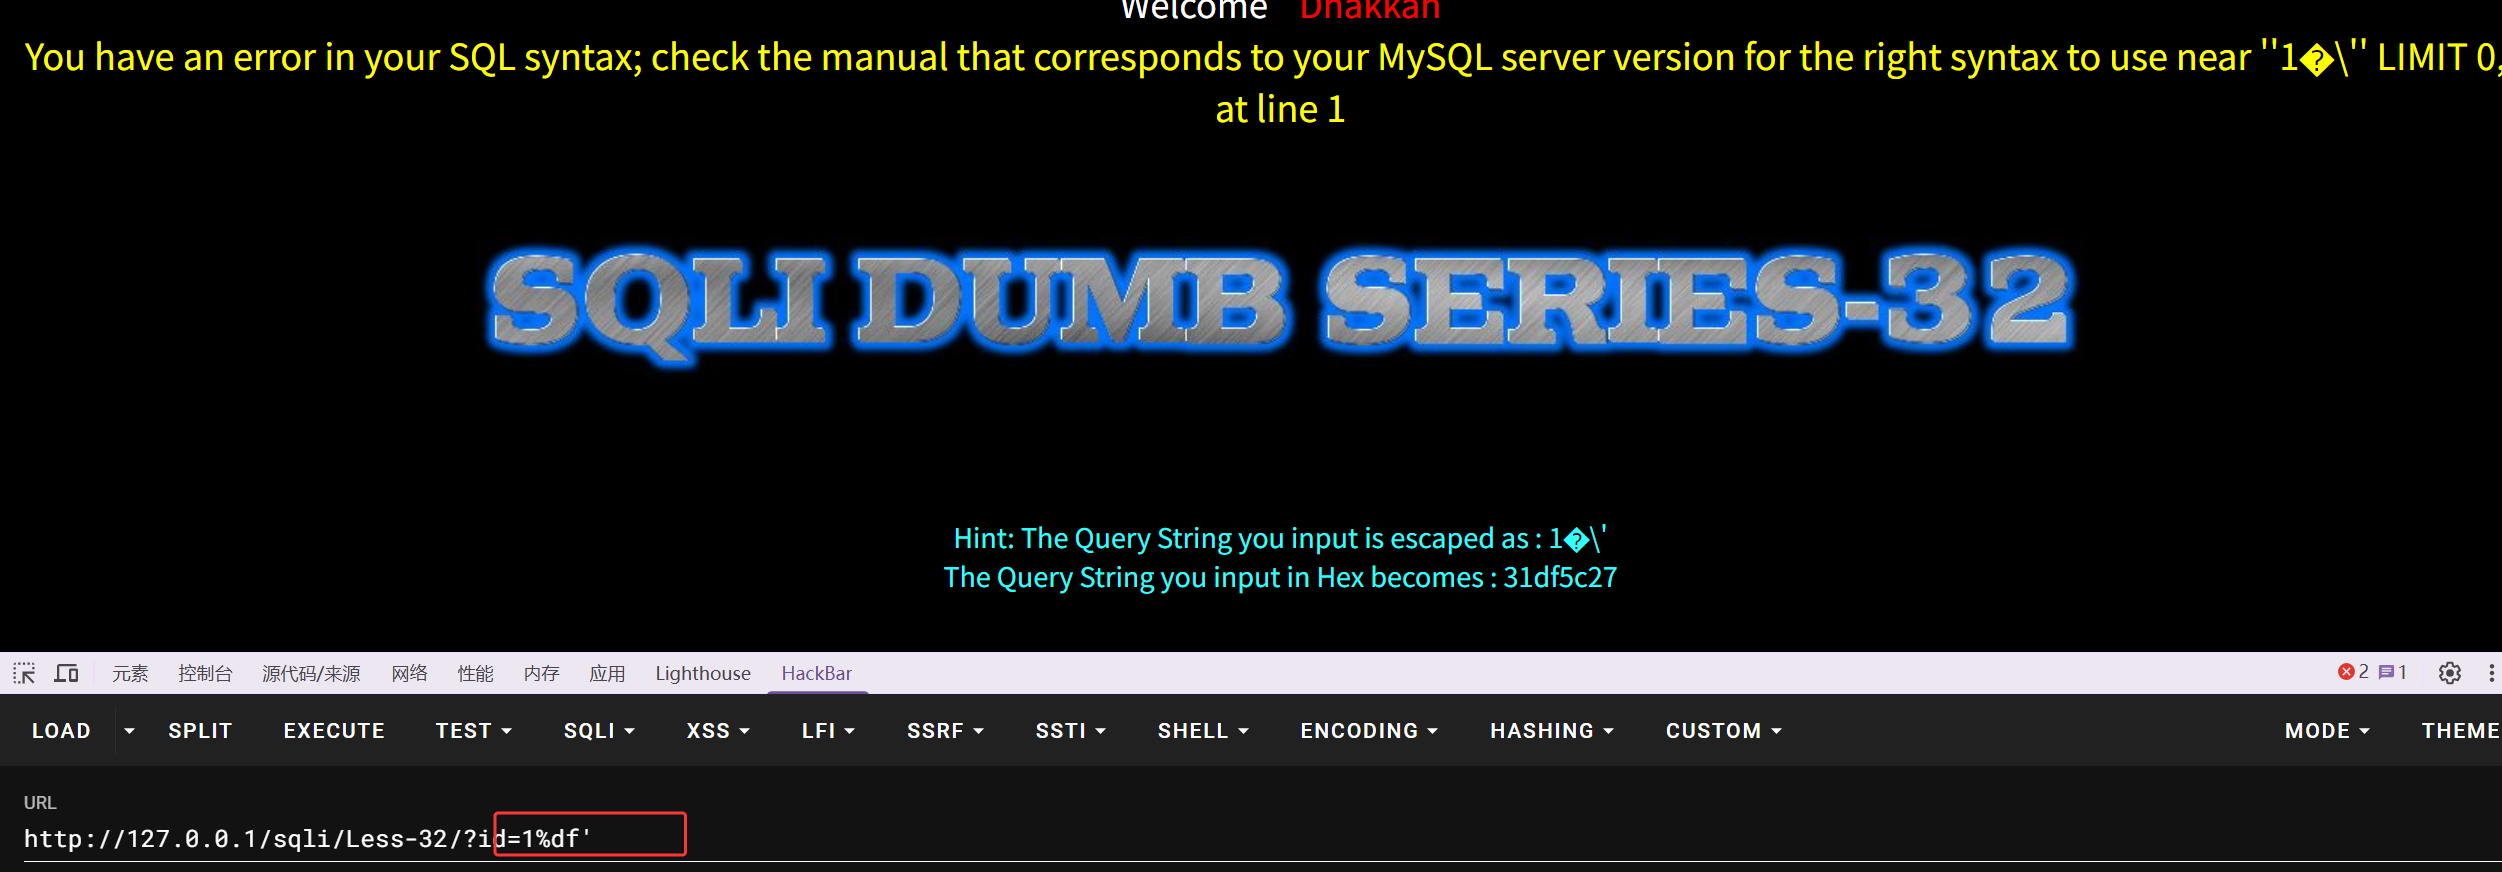
结果是出现了报错,如何才能出现报错?说明语法出了问题,这也就意味着我们成功实现把 ' 逃逸出来无法正常实现闭合。%df%5c 他们在gbk编码中表示繁体的"运",那么这个%27的单引号就成功逃逸。
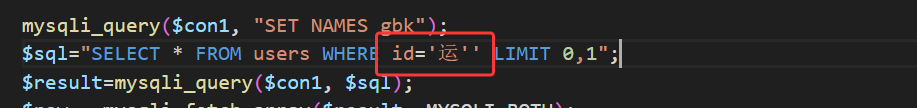
在原程序中就类似于图中情况。
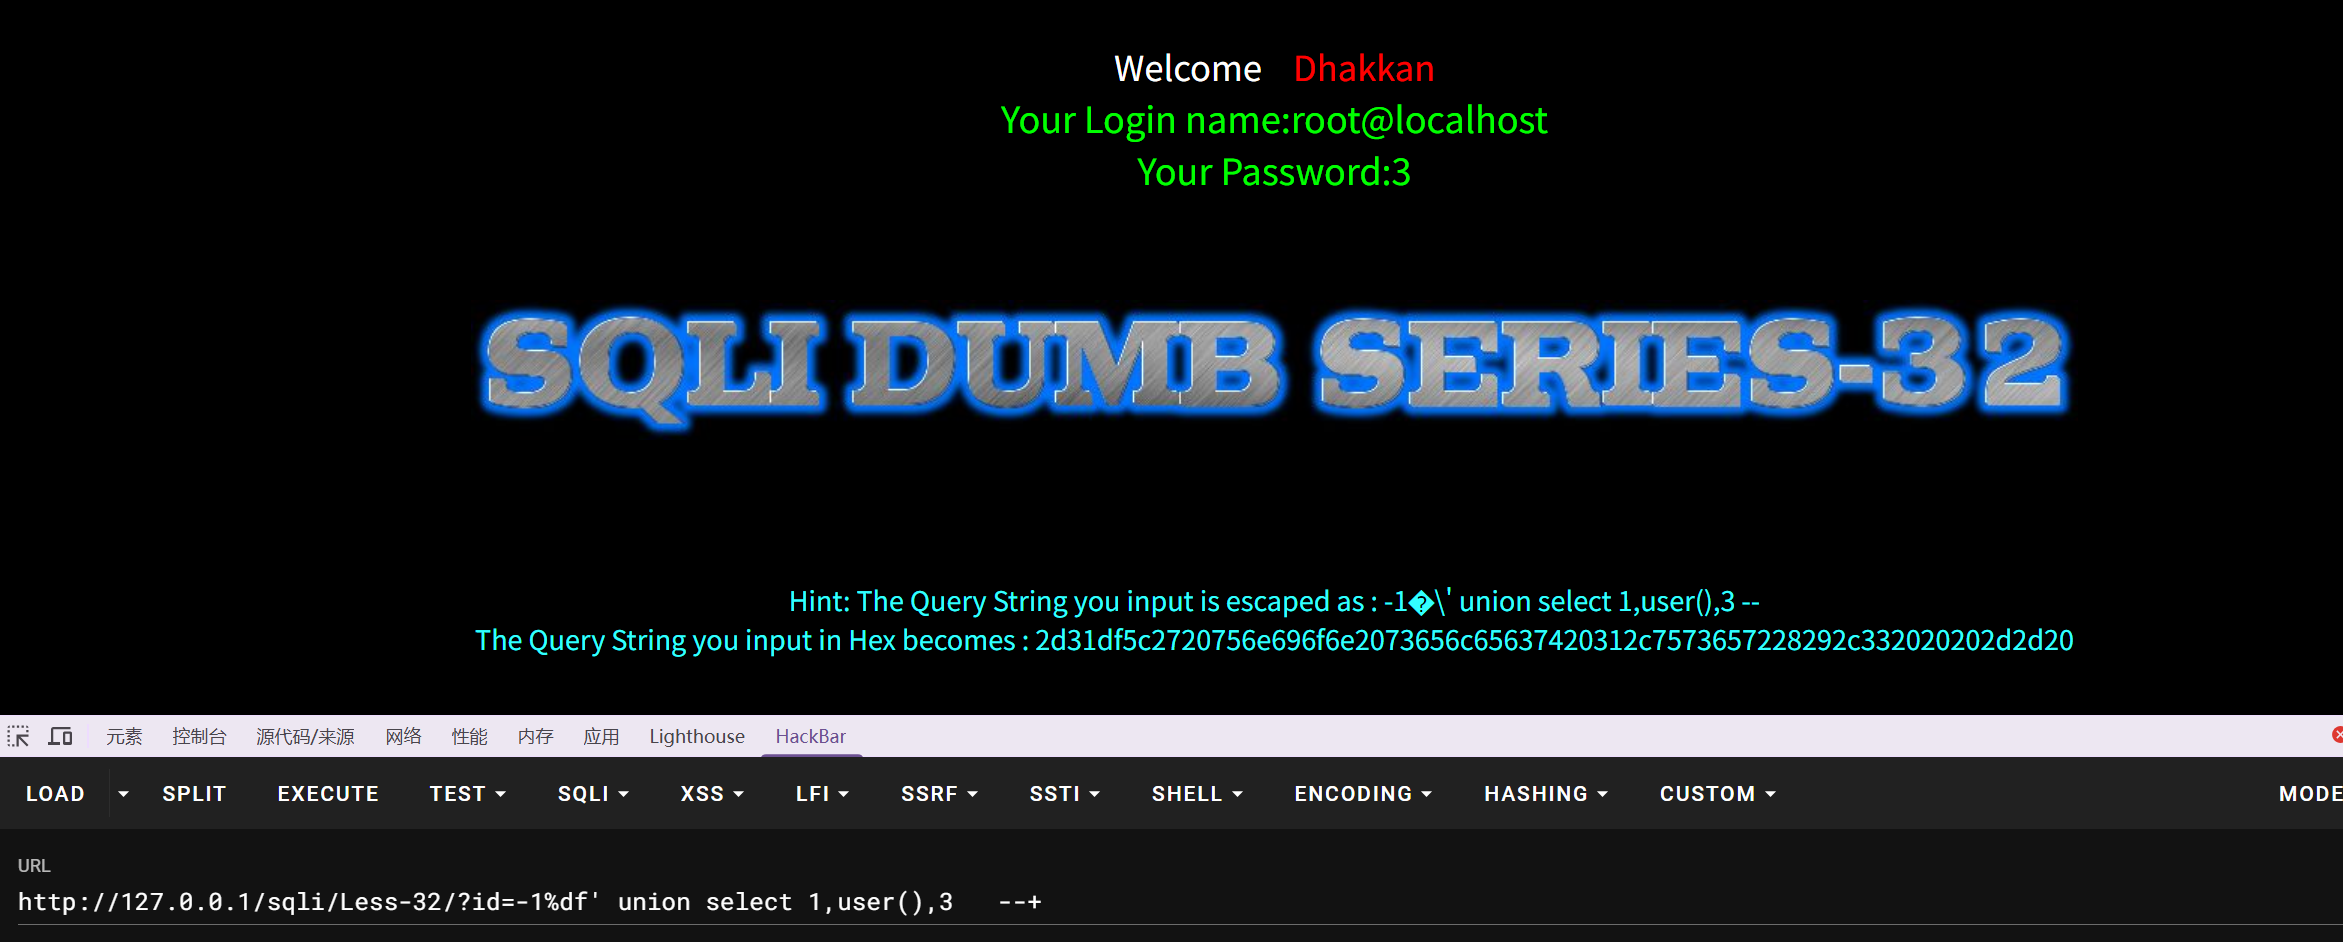
当成功实现逃逸之后的注入步骤就相当的基础了,至此就实现了宽字节注入。

相关推荐
泡海椒8 小时前
JQuick-SQL 快速开始:注册内存表并执行查询
数据库·windows·sql
roman_日积跬步-终至千里10 小时前
【数据Agent论文·查询与语义|06】RAT-SQL:怎样把问题、表和字段真正关联起来?
数据库·sql·数据分析
roman_日积跬步-终至千里14 小时前
【数据Agent论文·查询与语义|11】EntSQL:给了业务文档,模型为何还是写不对SQL?
数据库·人工智能·sql·数据分析
l1t16 小时前
修改两处,让SQLite求解数独SQL在datafusion上运行
服务器·数据库·sql
roman_日积跬步-终至千里17 小时前
【数据Agent论文·查询与语义|09】Spider 2.0:从生成SQL走向完成企业工作流
数据库·sql·数据分析
曦夜日长17 小时前
MySQL系统篇,数据库基础(二):数据库概念、SQL 分类与存储引擎
数据库·sql·mysql
泡海椒17 小时前
JQuick-SQL AST 解析:从 SQL 文本到强类型节点
数据库·sql
泡海椒18 小时前
JQuick-SQL 模块架构:从 SQL AST 到分布式执行
分布式·sql·架构
l1t18 小时前
duckdb、clickhouse、datafusion、cedardb、tableauhyperapi 5种分析型数据库执行递归求数独SQL比较
数据库·sql·clickhouse
泡海椒19 小时前
JQuick-SQL Worker 生命周期:端口、启动与关闭规范
数据库·sql