一、场景说明
乙方需要调用甲方的系统的接口,甲方要求乙方凭借有效的accessToken访问,具体方式是甲方要求乙方通过OAuth2.0方式获取甲方的授权码后换取甲方的accessToken进行访问
二、步骤解析
1.准备参数
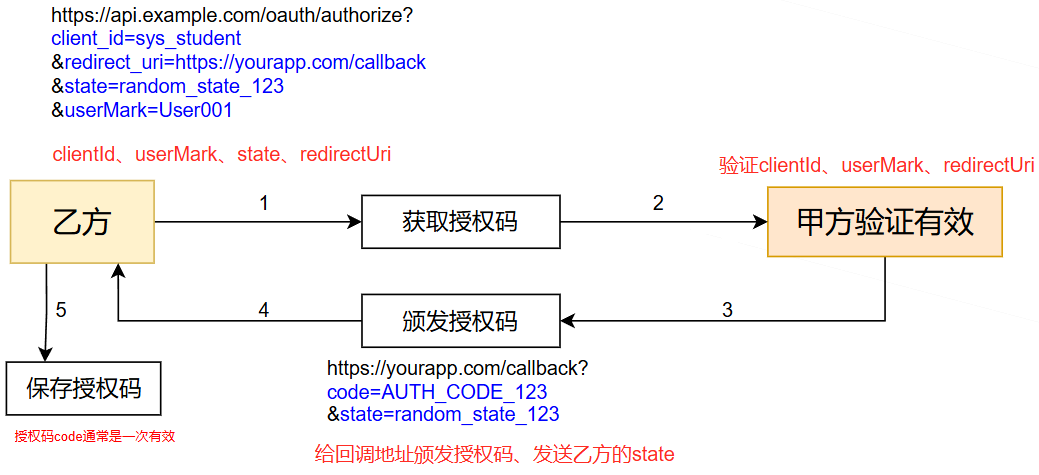
乙方需要准备clientId、userMark、state、redirectUri,调用甲方的接口获取授权码code,其中clientId、userMark由甲方提供 ,state(验证参数)、redirectUri(回调地址)由乙方提供
2.获取授权码
甲方鉴定clientId、userMark有效后 ,会通过调用乙方提供的redirectUri发送一个授权码code以及state,乙方需要保存这个code
3.获取接口accessToken
乙方拿着code、clientId、userMark、state ,调用甲方的接口,获取accessToken
4.使用接口accessToken
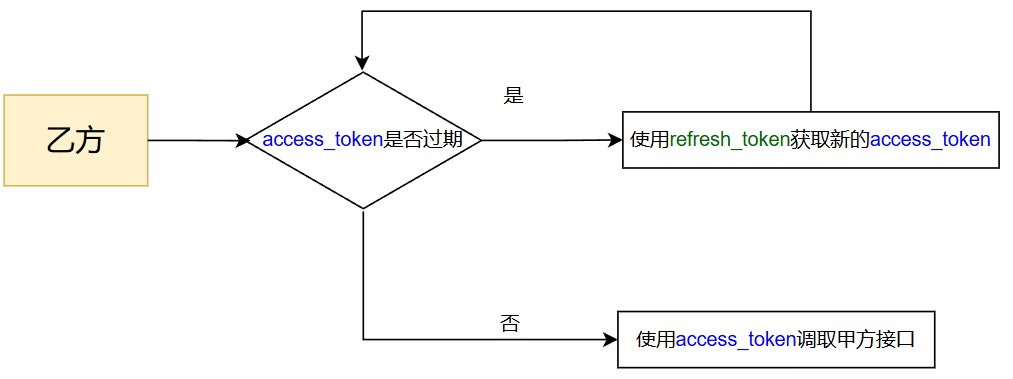
乙方凭借accessToken调用甲方的接口
5.补充说明
为了完善程序,甲方应该提供refreshToken接口(accessToken过期可以重新刷新)、校验accessToken是否有效接口、作废accessToken接口
三、图片解析
1.准备参数和获取授权码
2.获取accessToken
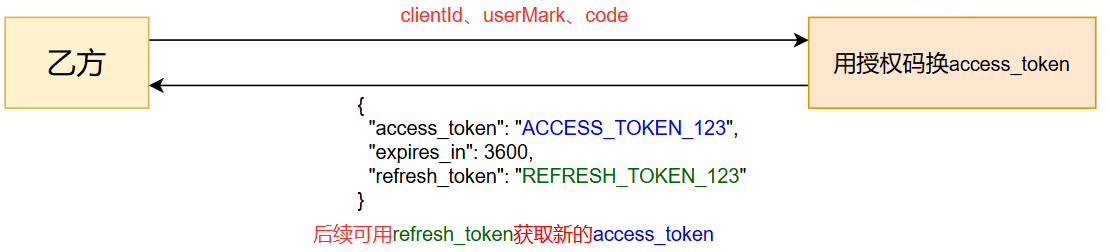
3.使用accessToken