Nginx服务优化
1、配置nginx隐藏版本号
bash
server_tokens off; ##添加,关闭版本号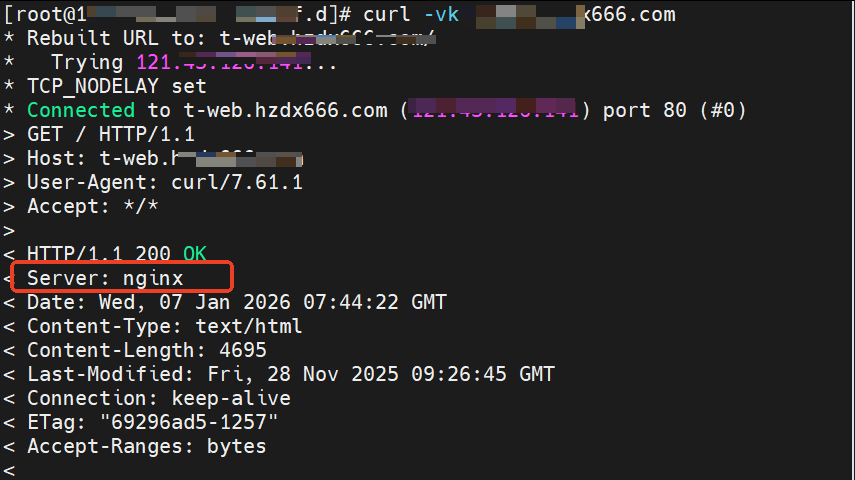
2、配置Nginx网页缓存时间
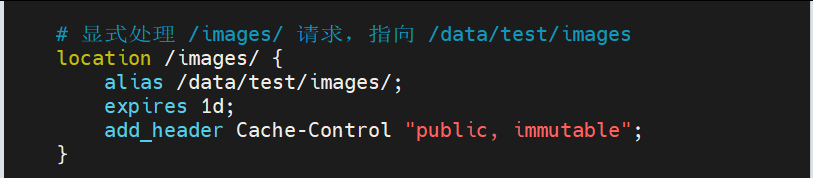
当Nginx将网页数据返回给客户端后,可设置缓存的时间,以方便在日后进行相同内容的请求时直接返回,避免重复请求,加快了访问速度,一般针对静态网页设置,对动态网页不设置缓存时间。
设置方法:修改配置文件,在http段、或者server段、或者location段加入对特定内容的过期参数 expires 缓存时间;
3、配置Nginx实现连接超时
为避免同一客户端长时间占用连接,造成资源浪费,可设置相应的连接超时参数,实现控制连接访问时间。
bash
Keepalive_timeout 服务端超时时间 客户端超时时间; ##设置连接保持超时时间
Client_header_timeout ##指定等待客户端发送请求头的超时时间
Client_body_timeout ##设置请求体读超时时间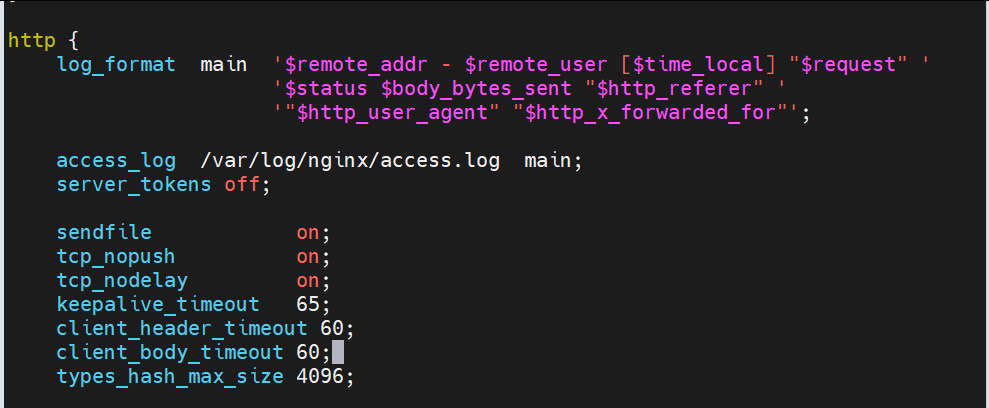
配置Nginx实现防盗链
一般都要配置防盗链功能,以避免网站内容被非法盗用,造成经济损失
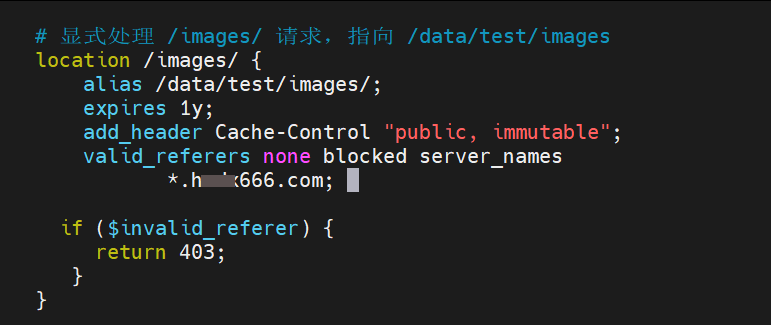
Nginx防盗链功能也非常强大。默认情况下,只需要进行简单的配置,即可实现防盗链处理
防盗链可以防止其他网站直接链接到你的资源(如图片、视频等),从而节省带宽和提高网站的安全性。Nginx防盗链主要通过ngx_http_referer_module模块实现。
Referer头的功能和用途
HTTP Referer 是Header的一部分,当浏览器向Web服务器发送请求的时候,一般会带上Referer,告诉服务器请求是从哪个页面链接过来的。服务器可以借此获得一些信息用于处理,例如防止未经允许的网站盗链图片、文件等。
bash
valid_referers :设置信任的网站,可以正常使用图片;
none:允许没有http_refer的请求访问资源(根据Referer的定义,它的作用是指示一个请求是从哪里链接过来的,如果直接在浏览器的地址栏中输入一个资源的URL地址,那么这种请求是不会包含 Referer 字段的),如 http://www.abc.com/game.jpg
我们使用 http://www.abc.com 访问显示的图片,可以理解成 http://www.abc.com/game.jpg 这个请求是从 http://www.abc.com 这个链接过来的。
blocked:允许不是http://开头的,不带协议的请求访问资源;
*.abc.com:只允许来自指定域名的请求访问资源,如 http://www.abc.com

if语句:如果链接的来源域名不在valid_referers所列出的列表中,$invalid_referer为true,则执行后面的操作,即进行重写或返回 403 页面。