政策原文《国家互联网信息办公室关于《互联网应用程序个人信息收集使用规定(征求意见稿)》公开征求意见的通知》:mp.weixin.qq.com/s/epF6mh-Oc...
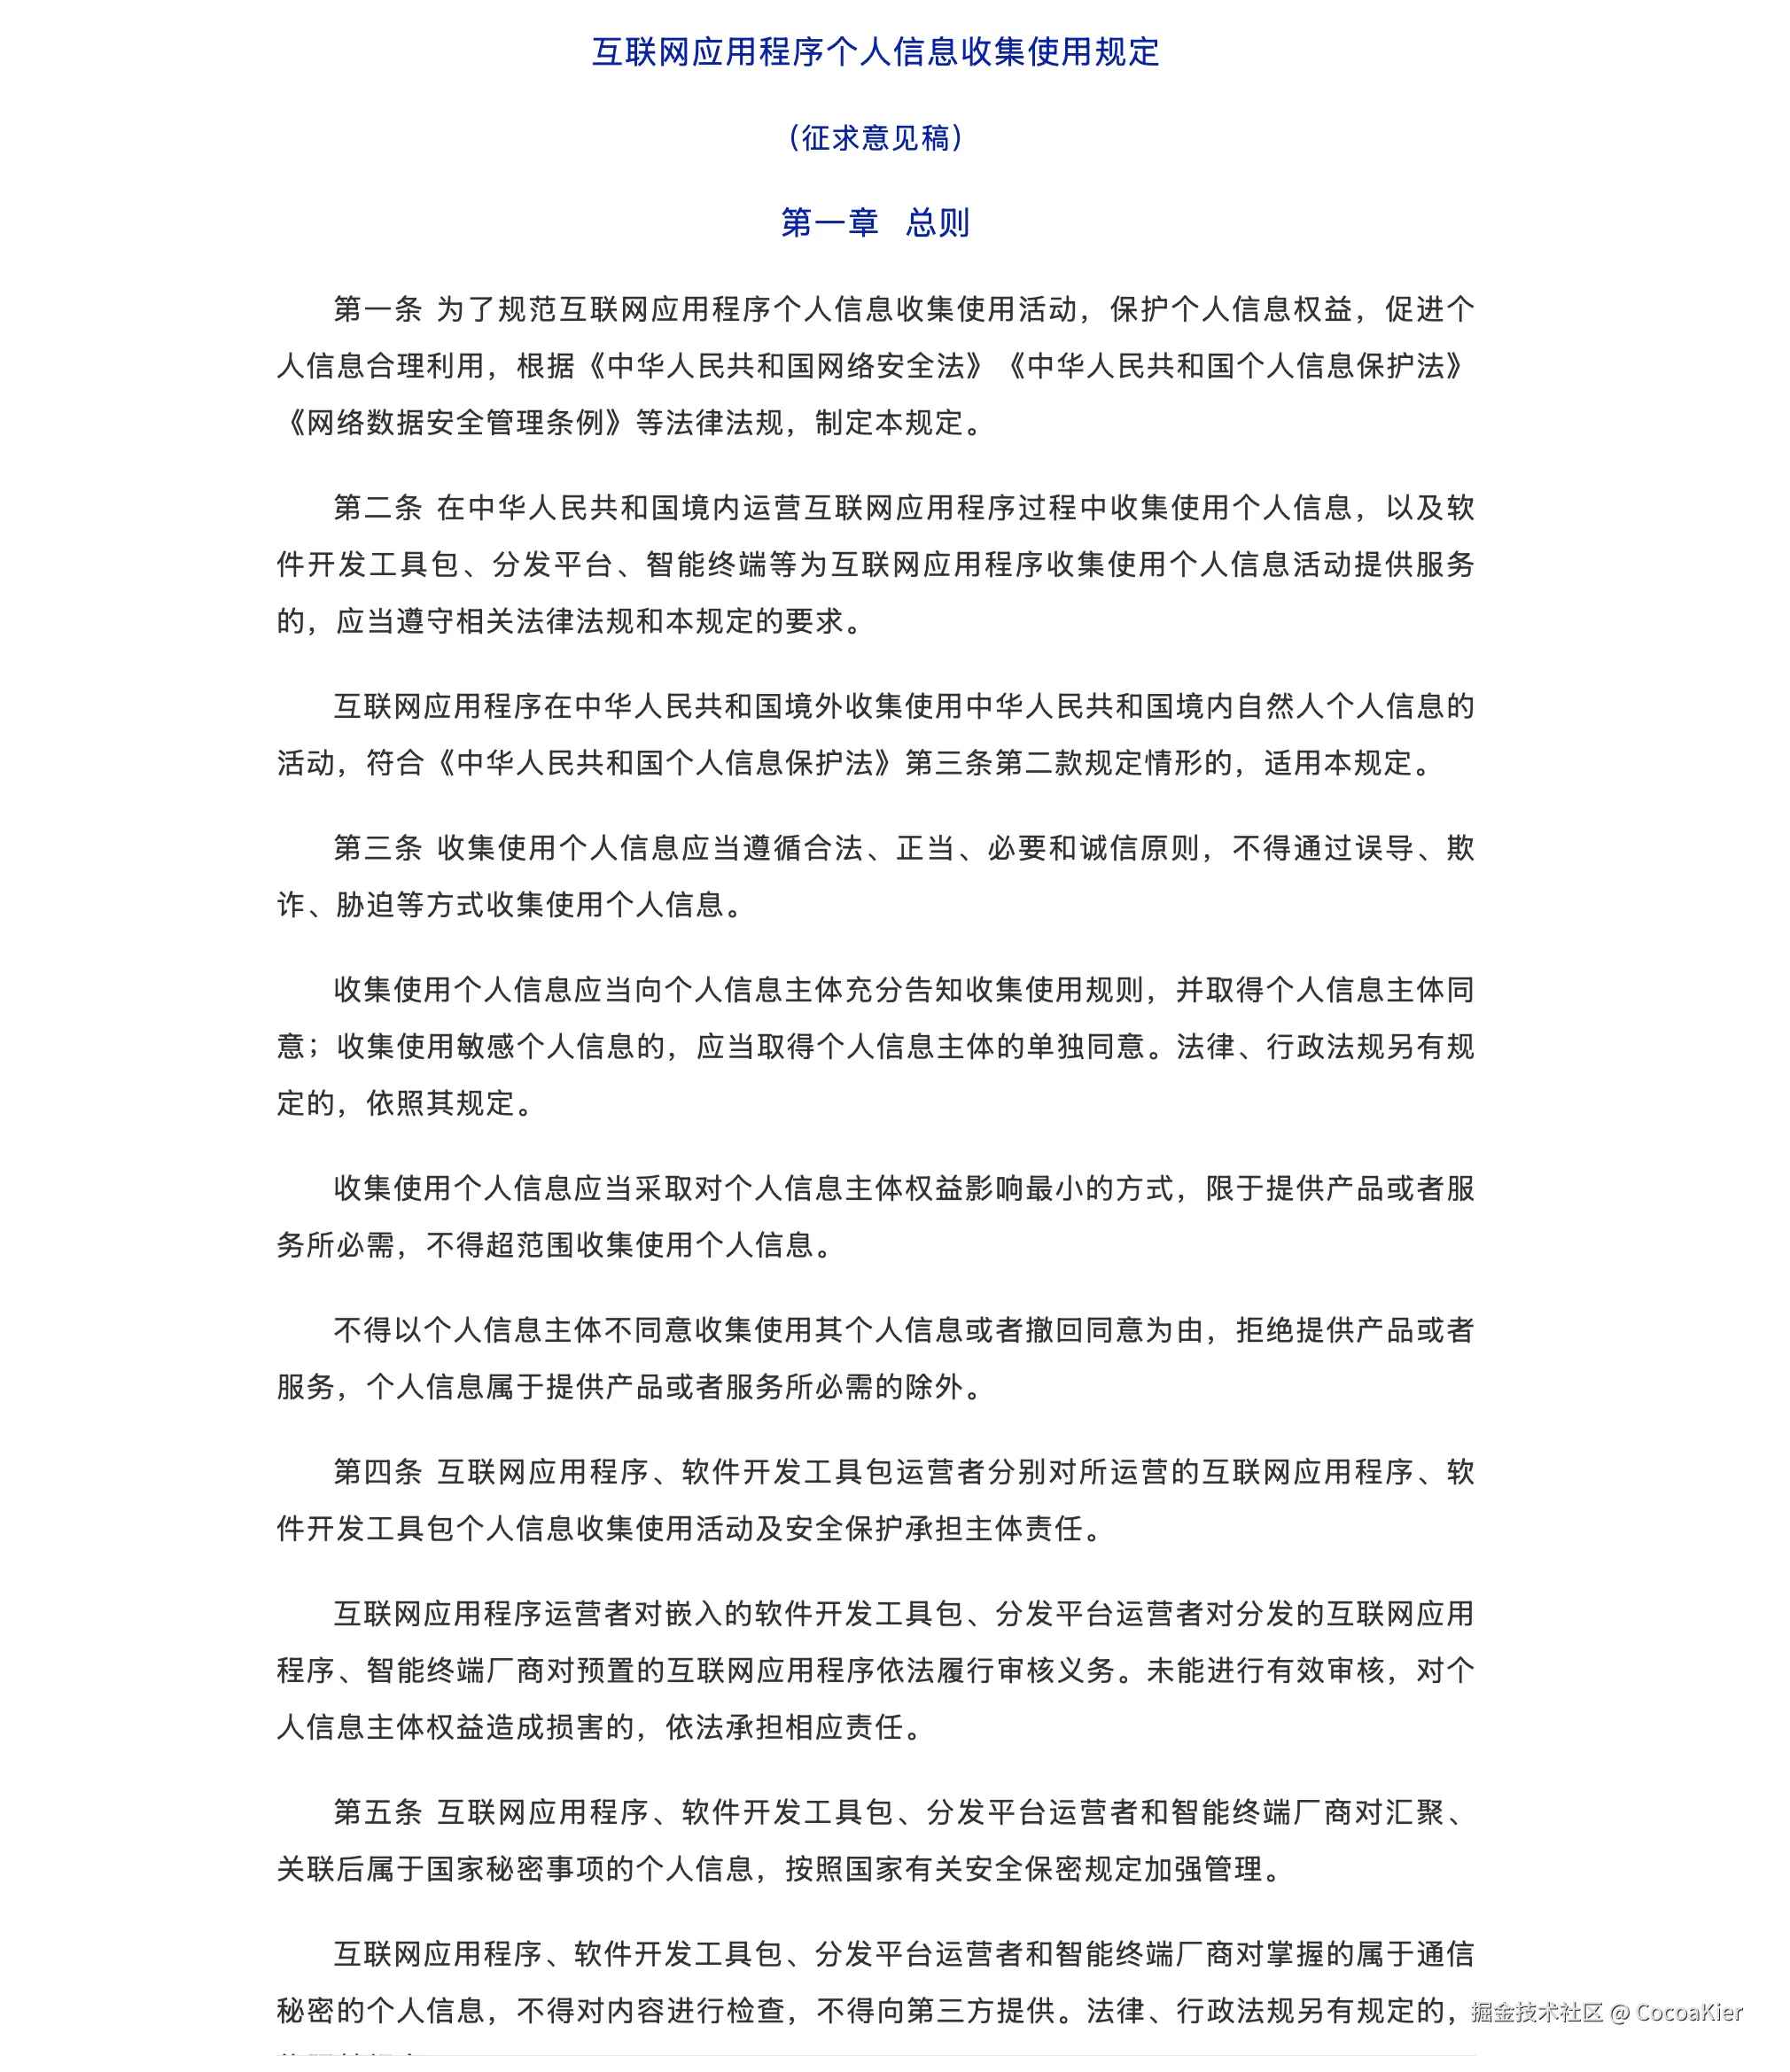
一句话总结:这次的新政细化了隐私合规规则,堵住了一些规则漏洞,进一步保护用户隐私。对于大部分开展正规业务的开发者来说,无需特别的改动。后续可按渠道平台(华为、小米等)要求,做进一步调整。
内容概览 :
1、明确禁止"无关场景调用相机/麦克风",直击"偷听偷拍"乱象。------旧规:仅原则性要求"不得超范围收集",但未明确哪些行为算违规。
2、位置权限分级管理:区分"实时定位"与"单次定位" ------旧规:仅笼统要求"最小必要"。
3、进一步强化了不允许获取用户全部相册权限,必须使用系统系框架Android SAF,只能获取用户授权后的部分照片。
4、操作系统厂商,需提供"精细化授权"选项,如 "仅本次允许""仅今天允许"。
5、生物识别信息(人脸、指纹等)原则上只能本地存储,不能上传。除非法律允许或用户单独同意。
6、App运营者对第三方SDK负连带审核义务。用户向App提出对SDK的数据权利请求(如删除),App必须转达并督促SDK响应,不能再以"这是第三方SDK行为,与我无关"推责。
7、账号注销流程进一步简化:不得强制用户提供额外身份证明(如手持身份证、学历证明等)。堵住了一些App以"安全验证"为名设置注销门槛的做法。
下面是详细介绍
一、首次 明确禁止"无关场景调用相机/麦克风" ------ 直击"偷听偷拍"乱象
- 旧规:仅原则性要求"不得超范围收集",但未明确哪些行为算违规。
- 新规(第14条) :
- 必须"用户主动选择使用拍照、语音、录音录像等功能时"才能调用相机/麦克风;
- 禁止在用户停止使用相关功能后继续调用;
- 禁止在无关场景(如浏览商品页、看新闻)调用音视频权限。
实质变化 :这是首次以部门规章形式将"后台静默调用麦克风/摄像头"直接定性为违规。此前企业常以"预加载""性能优化"为由辩解,今后不再成立。
二、位置权限分级管理:区分"实时定位"与"单次定位"
- 旧规:仅笼统要求"最小必要"。
- 新规(第14条) :
- 实时定位类(导航、外卖) → 调用频率必须"限于业务最低频度";
- 单次定位类(搜索、推荐、广告) → 仅允许调用一次,且需用户进入界面或主动刷新;
- 原则上禁止申请"后台持续获取位置"权限(除非法律另有规定或确需)。
实质变化:终结了"只要用户开了定位,App就可高频后台上报位置"的灰色操作。例如,电商App在首页展示附近门店,只能触发一次定位,不能持续追踪。
三、强制使用系统级存储访问框架(如Android SAF)
- 新规(第14条) :
- 用户上传图片/文件时,若系统提供标准存储访问框架(如Android的Storage Access Framework) ,App 不得再索要"相册""存储"全权限。
- 即使因文件编辑/备份获得存储权限,也不得访问用户未主动选择的其他文件。
实质变化:推动从"粗放式读取整个相册"转向"按需访问单个文件",大幅降低隐私泄露面。这要求开发者重构文件上传逻辑。
四、操作系统需提供"精细化授权"选项(开发者需适配)
- 新规(第14条) :
- 操作系统在弹窗征得用户同意时,应提供基于时间、频度、精度的授权选项(如"仅本次允许""仅今天允许""模糊位置")。
实质变化 :虽然责任在OS厂商,但开发者需确保App能兼容这些细粒度授权(例如用户选择"仅本次允许位置",下次使用需重新申请)。否则功能将异常。
五、生物识别信息默认本地处理,禁止网络传输
- 新规(第15条) :
- 人脸、指纹等生物特征信息,默认应在终端设备本地处理和存储;
- 不得通过网络传输至服务器 ,除非:
- 法律法规明确允许;或
- 用户单独书面同意(且目的充分必要)。
实质变化:许多App当前将人脸照片上传服务器进行比对(如刷脸登录),今后必须评估是否真有必要。若非必要,必须改为本地验证(如Face ID/指纹API)。
六、SDK责任穿透:App运营者对第三方SDK负连带审核义务
- 新规(第19条) :
- App运营者必须审核嵌入的SDK,确保其行为符合公示规则;
- 用户向App提出对SDK的数据权利请求(如删除),App必须转达并督促SDK响应。
实质变化:不能再以"这是第三方SDK行为,与我无关"推责。开发者需建立SDK准入机制,并保留沟通记录。
七、账号注销流程进一步简化(禁止设置障碍)
- 新规(第18条) :
- 注销后15个工作日内必须删除或匿名化数据;
- 不得强制用户提供额外身份证明(如手持身份证、学历证明等);
- 若使用统一账号体系(如微信/QQ登录),必须支持单App注销,不影响其他服务。
实质变化:堵住了一些App以"安全验证"为名设置注销门槛的做法。