之前一篇文章已经对简单的文件上传绕过做出总结:
文件上传绕过保姆篇,这篇主要是一些更高级的绕过,算是平时未涉及的一些补充
文件上传数据流绕过
利用 Windows NTFS 文件系统的备用数据流(Alternate Data Streams,ADS)特性 :
在 NTFS 文件系统中,一个文件除了默认的主数据流($DATA)外,还可以附加多个命名数据流 。这些流可以独立存储数据 ,但在常规操作(如 dir、文件大小查看、文本编辑器)中通常不可见。
关键的语法是:
# 写入文件备用数据流:此时文件为空
Echo 111 > test.txt:1.txt
# 写入默认的主数据流:此时相当于写入文件内容
Echo test > test.txt
# 显示写入主数据流,文件存在内容
Echo 222  > test.txt::$data
其中 ::$DATA 代表默认的主数据流。例如:test.php 实际等价于 test.php::$DATA
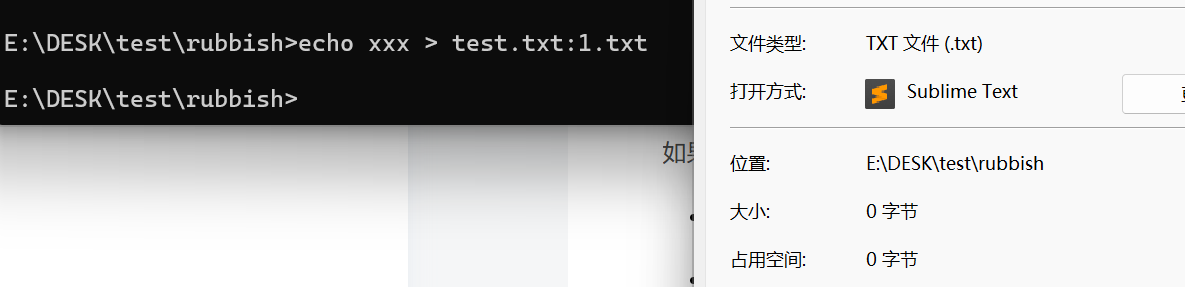
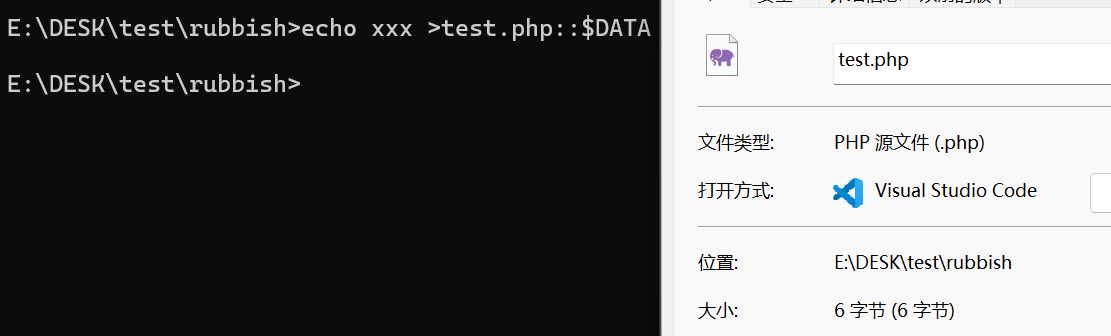
文件名后缀 ::$DATA 绕过扩展名检查
很多上传过滤逻辑是用正则、字符串函数来提取文件后缀的。例如后端代码:
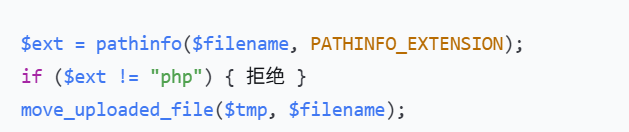
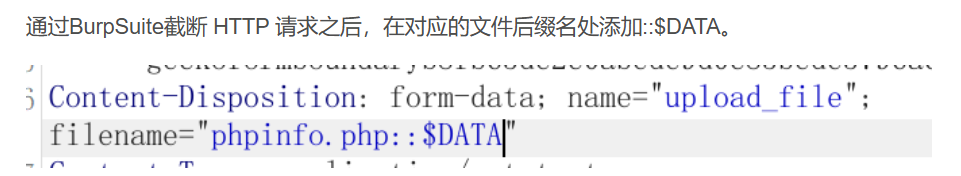
如果攻击者上传的文件名是 shell.php::$DATA(也就是前篇文章提出的)
-
Windows 在创建文件时会自动去掉末尾的
::$DATA,最终落盘的文件名还是shell.php。 -
但上面的
pathinfo可能提取到::$DATA作为扩展名,或者认为后缀是空,从而通过校验。
利用 ADS 隐藏 Webshell 并包含执行
攻击者可以上传一个完全合法的图片文件(例如 pic.jpg),但将 Webshell 代码写到它的 ADS 中:pic.jpg:shell.php
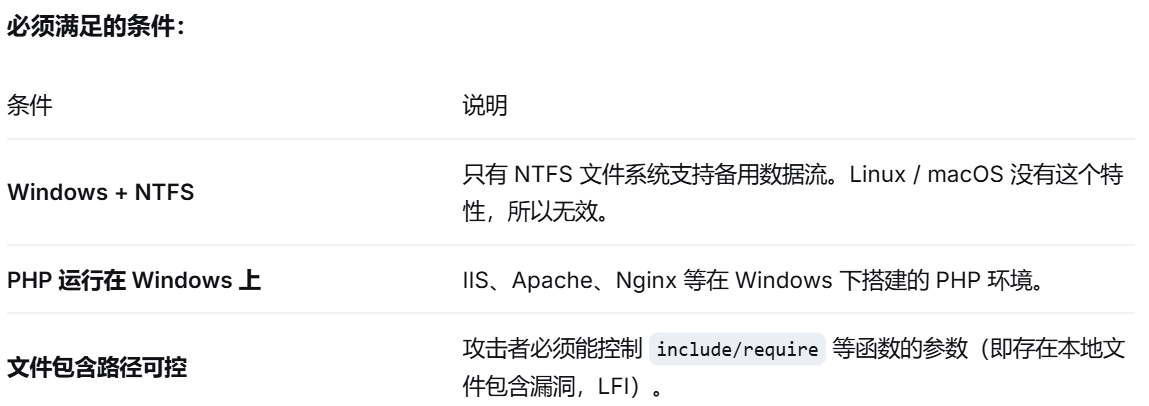
如果服务器存在文件包含漏洞 ,并且 include 函数能处理 ADS 路径(某些 PHP 版本 + Windows 环境),就可以这样执行:include 'uploads/pic.jpg:shell.php';
此时 PHP 会读取 ADS 中的 shell.php 内容并解析,从而在不破坏主文件(图片)的情况下执行恶意代码。
绕过内容检测(配合 NTFS 流)
一些上传接口会检查文件头(如 getimagesize)。攻击者可以:
-
上传一个正常的图片,其 ADS 中嵌入 PHP 代码。
-
或者利用文件名
test.php:image.jpg上传,一些解析库可能只读取默认流(图片)内容来判断类型,从而放过 PHP 代码。