工具介绍
MPET (Multi-Protocol Exploitation Toolkit) 是一款专业的多协议安全测试工具,基于 Wails 框架构建的现代化桌面应用。它提供了对 25+ 种主流服务协议的连接测试、未授权访问检测、弱口令检测和漏洞利用能力,是安全研究人员和渗透测试工程师的得力助手。
🎯 核心优势
- 🚀 高效批量: 支持 CSV、Fscan、Lightx 等多种格式批量导入,支持拖拽上传
- 🔍 智能检测: 自动识别导入结果的未授权访问和弱口令漏洞
- 📊 可视化报告: 一键导出 Markdown 格式漏洞报告,支持自动生成漏洞截图
- 🎨 现代界面: Vue 3 + Ant Design Vue 打造的精美 UI
- 🔐 代理支持: 内置 SOCKS5 代理,支持认证
- 💾 数据管理: SQLite 数据库存储,支持漏洞信息自定义
- 🌐 跨平台: 一次构建,Windows/Linux/macOS 全平台运行
功能特性
核心功能
- ✅ 多协议支持: 覆盖 25+ 种主流服务协议(数据库、文件传输、消息队列、容器编排等)
- ✅ 智能导入: 支持 CSV、Fscan 1.8.4、Fscan 2.1.1、Lightx 结果文件自动识别和导入
- ✅ 批量操作: 批量导入、批量连接、批量删除、批量导出
- ✅ 未授权检测: 自动检测 Redis、MongoDB、Docker、Kubernetes 等服务的未授权访问
- ✅ 弱口令检测: 自动识别扫描工具结果中的弱口令,支持自定义凭据测试
- ✅ 命令执行: SSH、Docker、Kubernetes 容器命令执行
- ✅ 文件浏览: FTP、SFTP、SMB 文件浏览和下载
- ✅ 远程桌面: VNC、RDP 屏幕截图获取
- ✅ 实时监控: 实时显示连接状态和详细日志
- ✅ 漏洞报告: 自动生成 Markdown 格式漏洞报告,包含截图和修复建议
- ✅ 漏洞管理: 内置漏洞信息库,支持自定义编辑
高级特性
- 🔧 代理穿透: 全局 SOCKS5 代理配置,支持代理认证
- 🎨 主题切换: 亮色/暗色主题自由切换
- 📋 多格式导入: 支持 CSV、Fscan、Lightx 等多种格式自动识别
- 🎯 拖拽上传: 直接拖拽文件到窗口即可导入,无需点击按钮
- 🔍 智能解析: 自动识别未授权访问和弱口令,无需手动标注
- 🔄 自动刷新: 实时更新连接状态
- 🎯 智能筛选: 按类型、IP、用户名、状态、消息内容筛选
- 📊 分页展示: 支持自定义每页显示数量
- 🖼️ 截图导出: 自动截取连接详情用于报告生成
支持的协议
数据库服务 (9种)
| 协议 | 默认端口 | 检测能力 | 特殊功能 |
|---|---|---|---|
| Redis | 6379 | 未授权访问、弱口令 | 命令执行、数据读取 |
| MySQL | 3306 | 弱口令 | 数据库查询 |
| PostgreSQL | 5432 | 弱口令 | 数据库查询 |
| SQL Server | 1433 | 弱口令 | 数据库查询 |
| Oracle | 1521 | 弱口令 | 多服务名尝试 |
| MongoDB | 27017 | 未授权访问、弱口令 | 数据库操作 |
| Memcached | 11211 | 未授权访问 | 缓存读取 |
| Elasticsearch | 9200 | 未授权访问 | API 调用、数据查询 |
| Etcd | 2379 | 未授权访问 | 配置读取 |
文件传输服务 (4种)
| 协议 | 默认端口 | 检测能力 | 特殊功能 |
|---|---|---|---|
| FTP | 21 | 未授权访问、弱口令 | 文件浏览、下载 |
| SFTP | 22 | 弱口令 | 文件浏览、下载 |
| SMB | 445 | 未授权访问、弱口令 | 共享浏览、文件下载 |
| SSH | 22 | 弱口令 | 命令执行、文件操作 |
远程管理服务 (3种)
| 协议 | 默认端口 | 检测能力 | 特殊功能 |
|---|---|---|---|
| RDP | 3389 | 弱口令 | 屏幕截图 |
| VNC | 5900 | 未授权访问、弱口令 | 屏幕截图 |
| WMI | 135 | 弱口令 | Windows 管理 |
消息队列服务 (3种)
| 协议 | 默认端口 | 检测能力 | 特殊功能 |
|---|---|---|---|
| RabbitMQ | 5672 | 弱口令 | 消息队列操作 |
| MQTT | 1883 | 未授权访问、弱口令 | 消息订阅发布 |
| Kafka | 9092 | 未授权访问 | 消息队列操作 |
容器与编排服务 (2种)
| 协议 | 默认端口 | 检测能力 | 特殊功能 |
|---|---|---|---|
| Docker | 2375 | 未授权访问 | 容器管理、命令执行 |
| Kubernetes | 8080/10250 | 未授权访问 | Pod 管理、命令执行 |
其他服务 (4种)
| 协议 | 默认端口 | 检测能力 | 特殊功能 |
|---|---|---|---|
| Zookeeper | 2181 | 未授权访问 | 配置读取 |
| ADB | 5555 | 未授权访问 | Android 设备管理 |
| JDWP | 8000 | 未授权访问 | Java 调试 |
| RMI | 1099 | 未授权访问 | Java 远程调用 |
截图展示
主界面
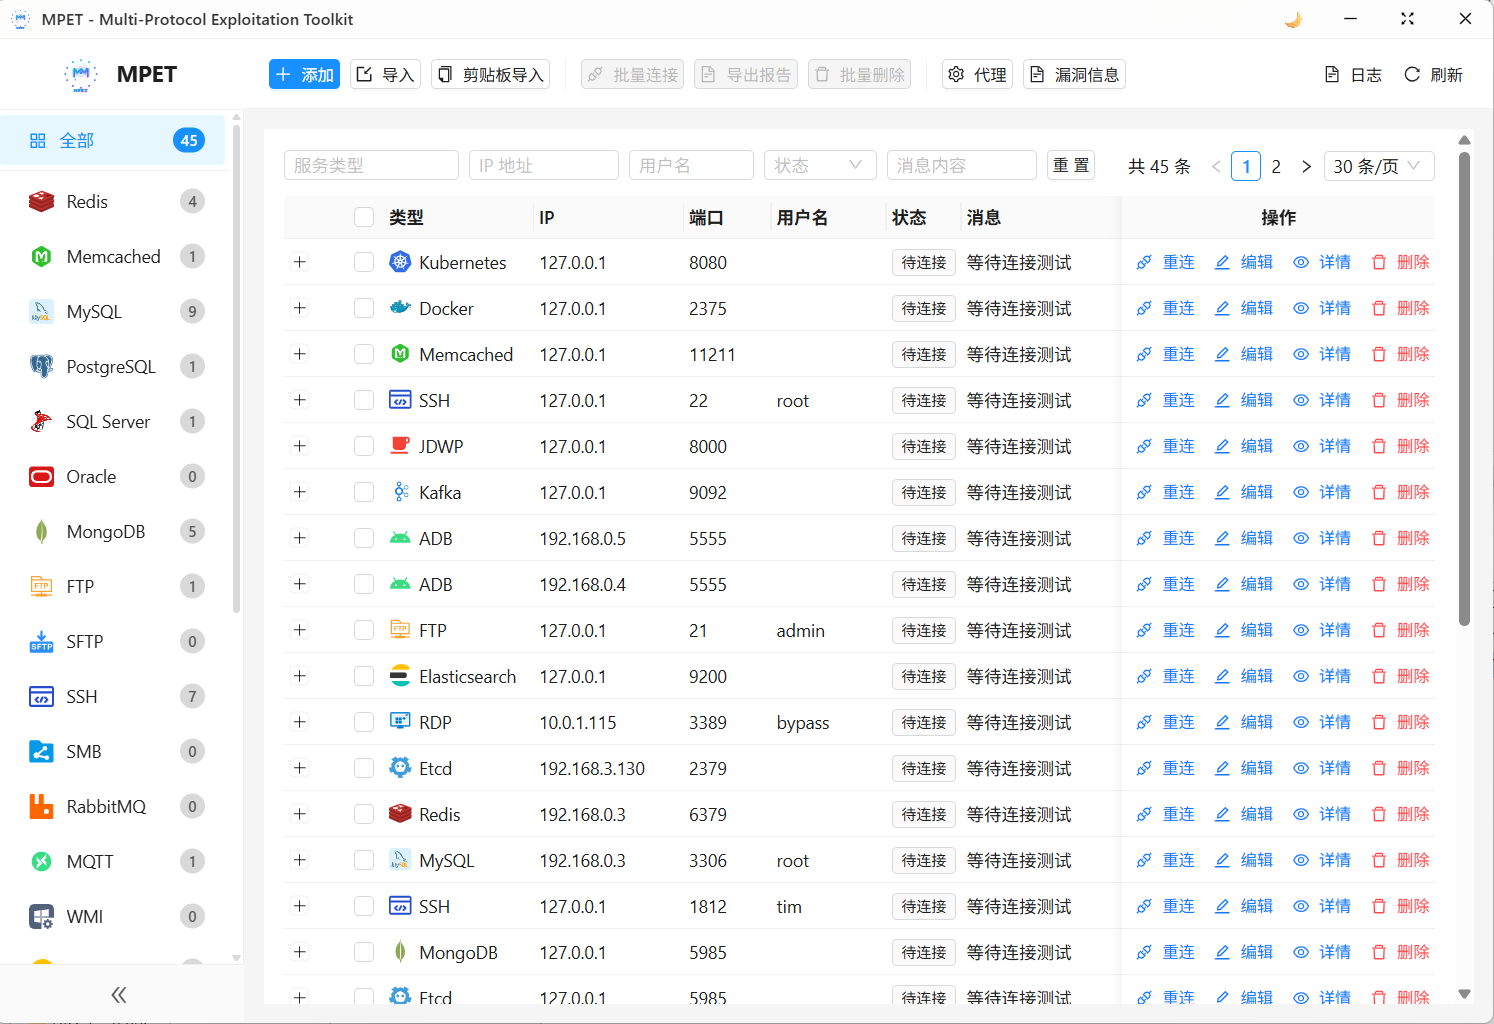
连接详情
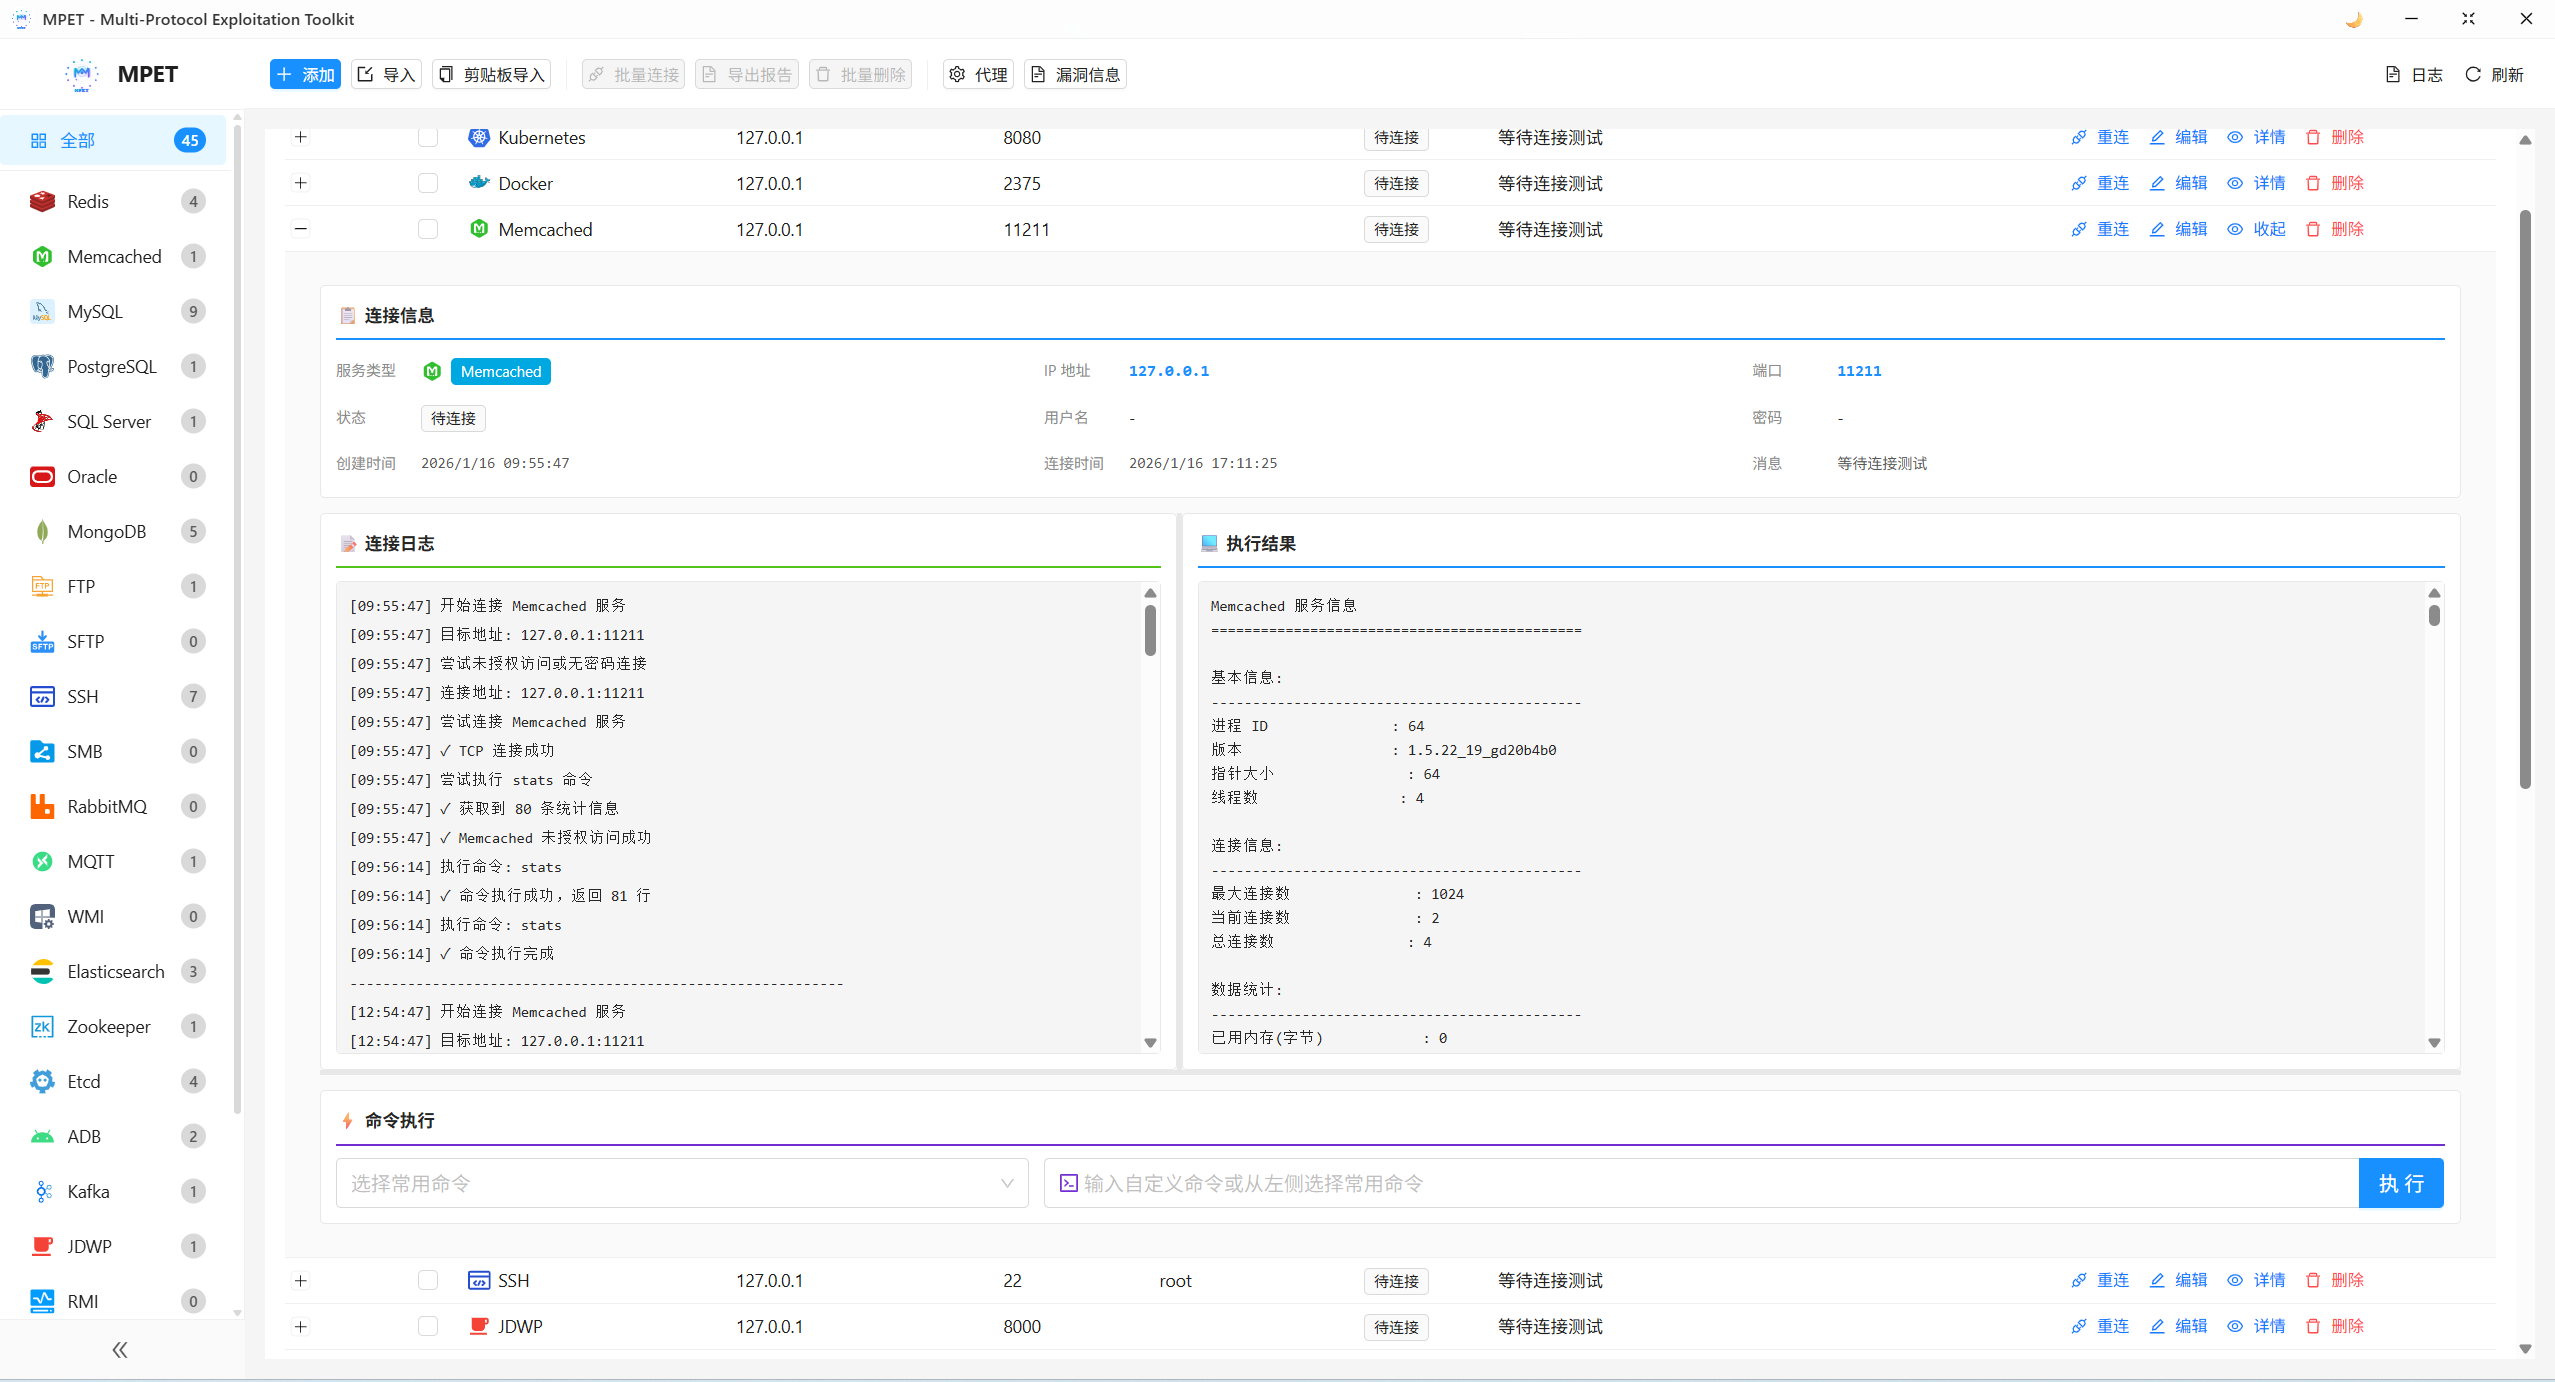
文件浏览器
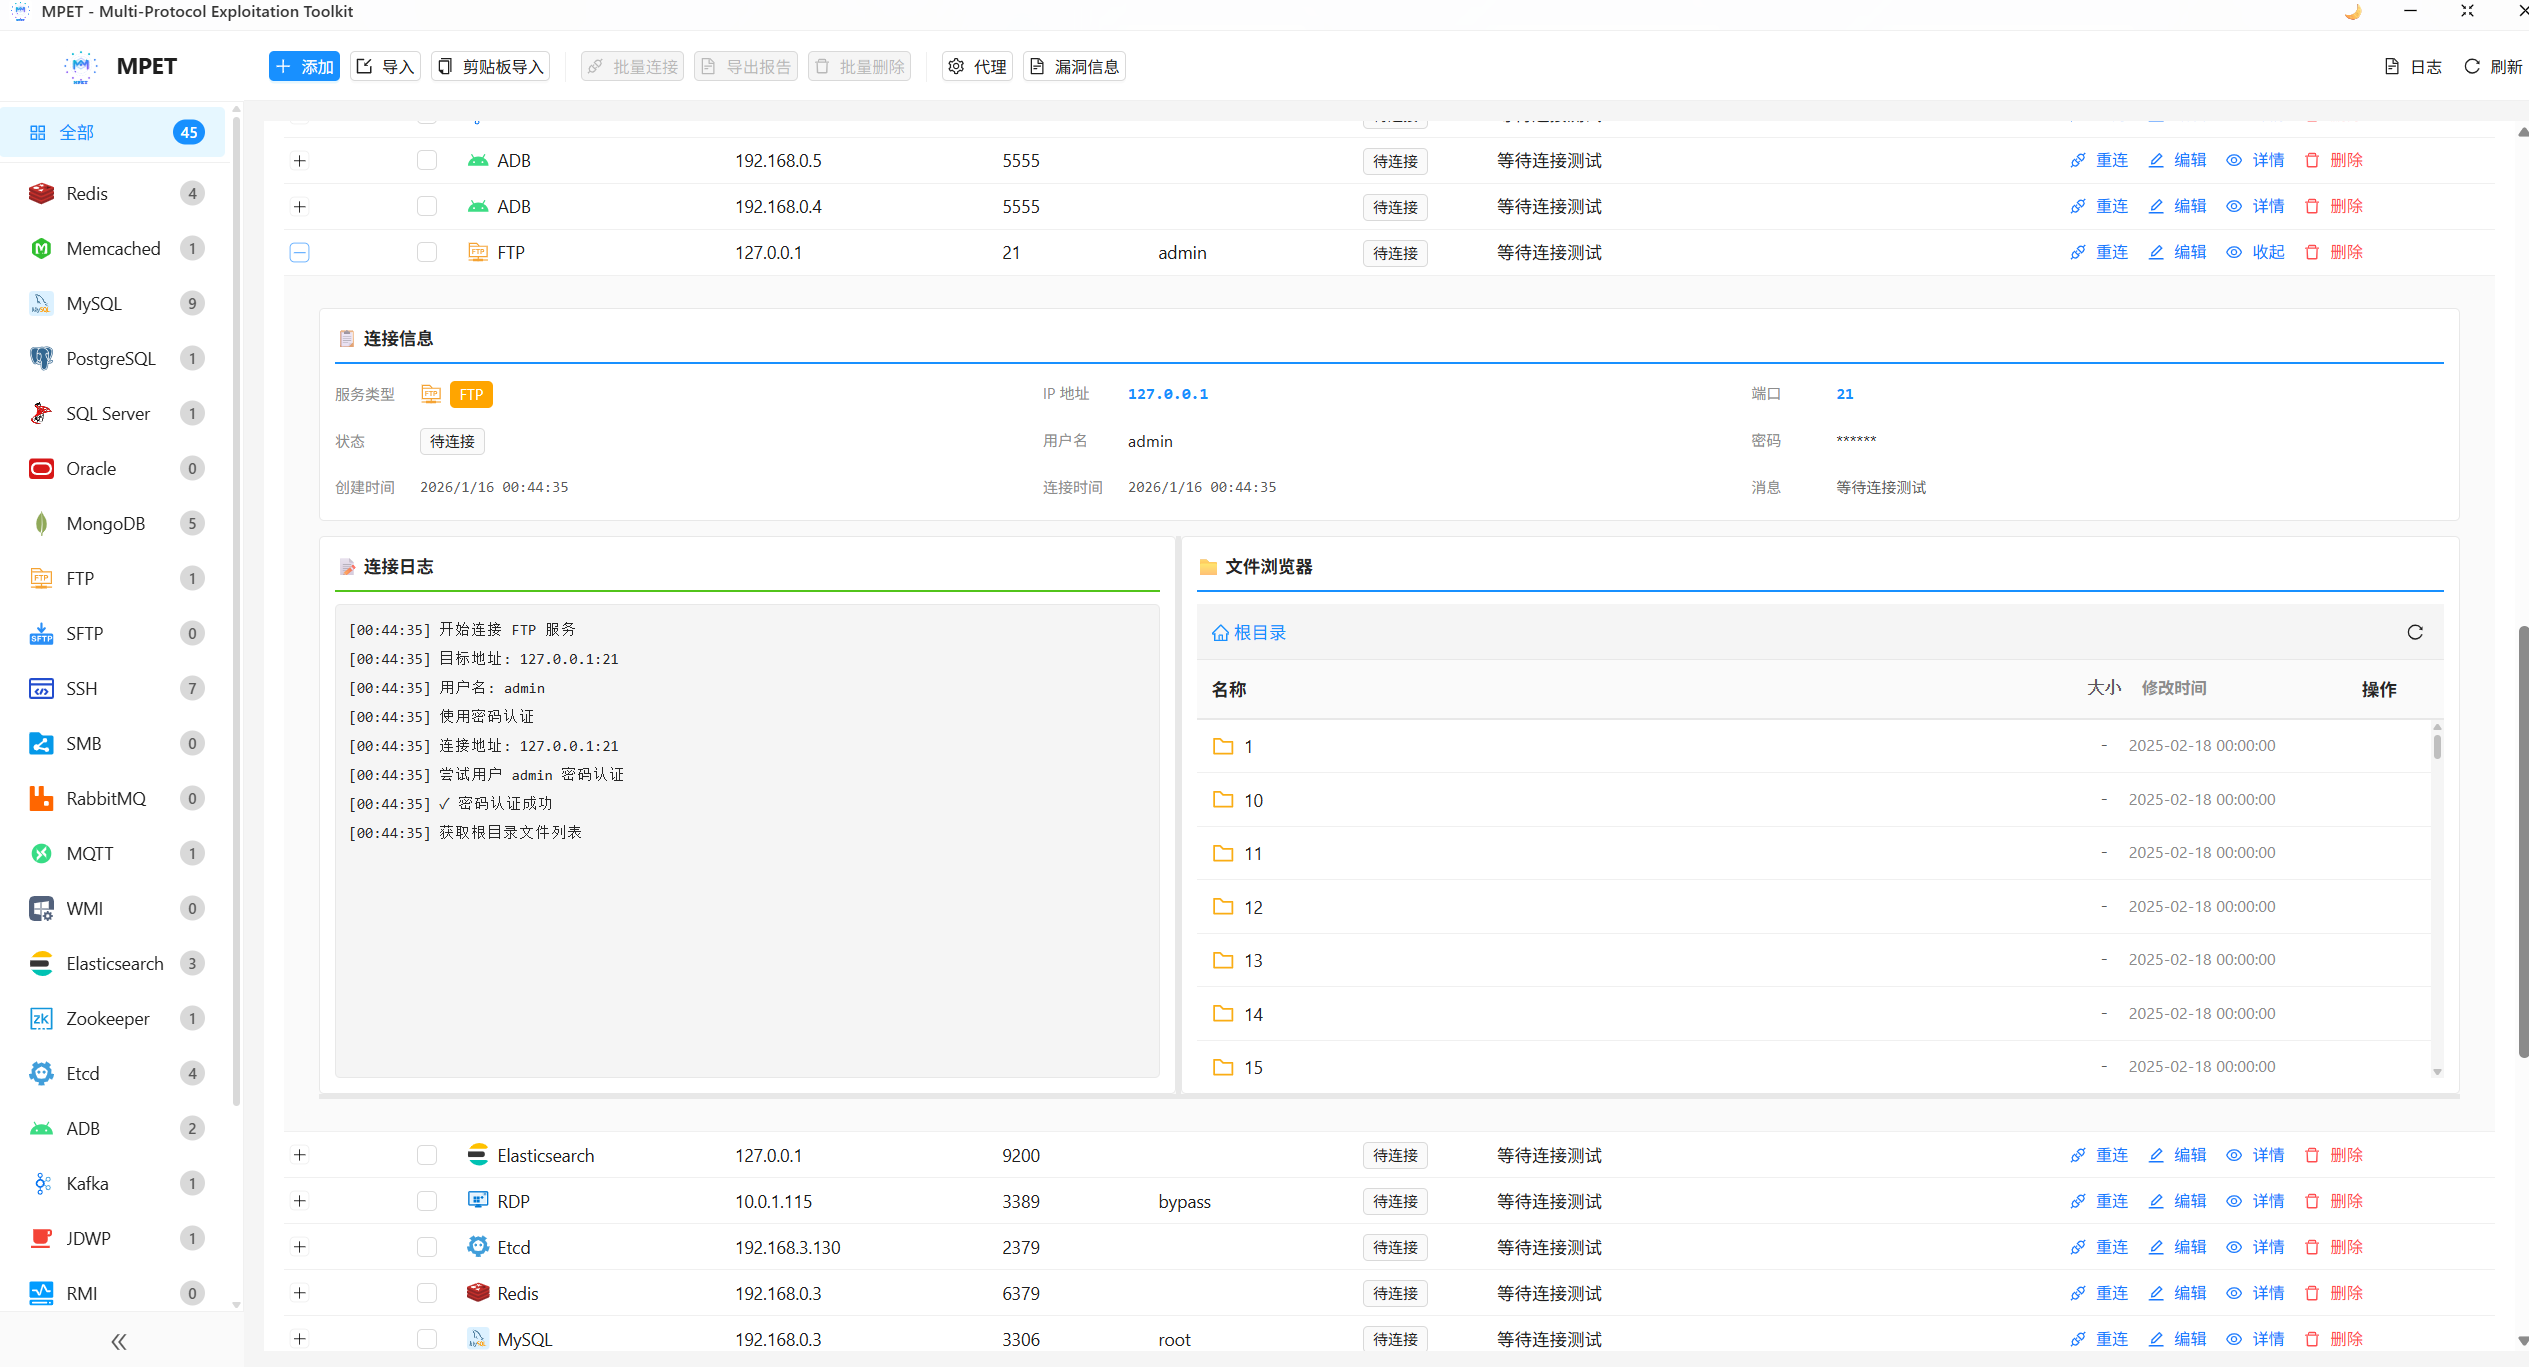
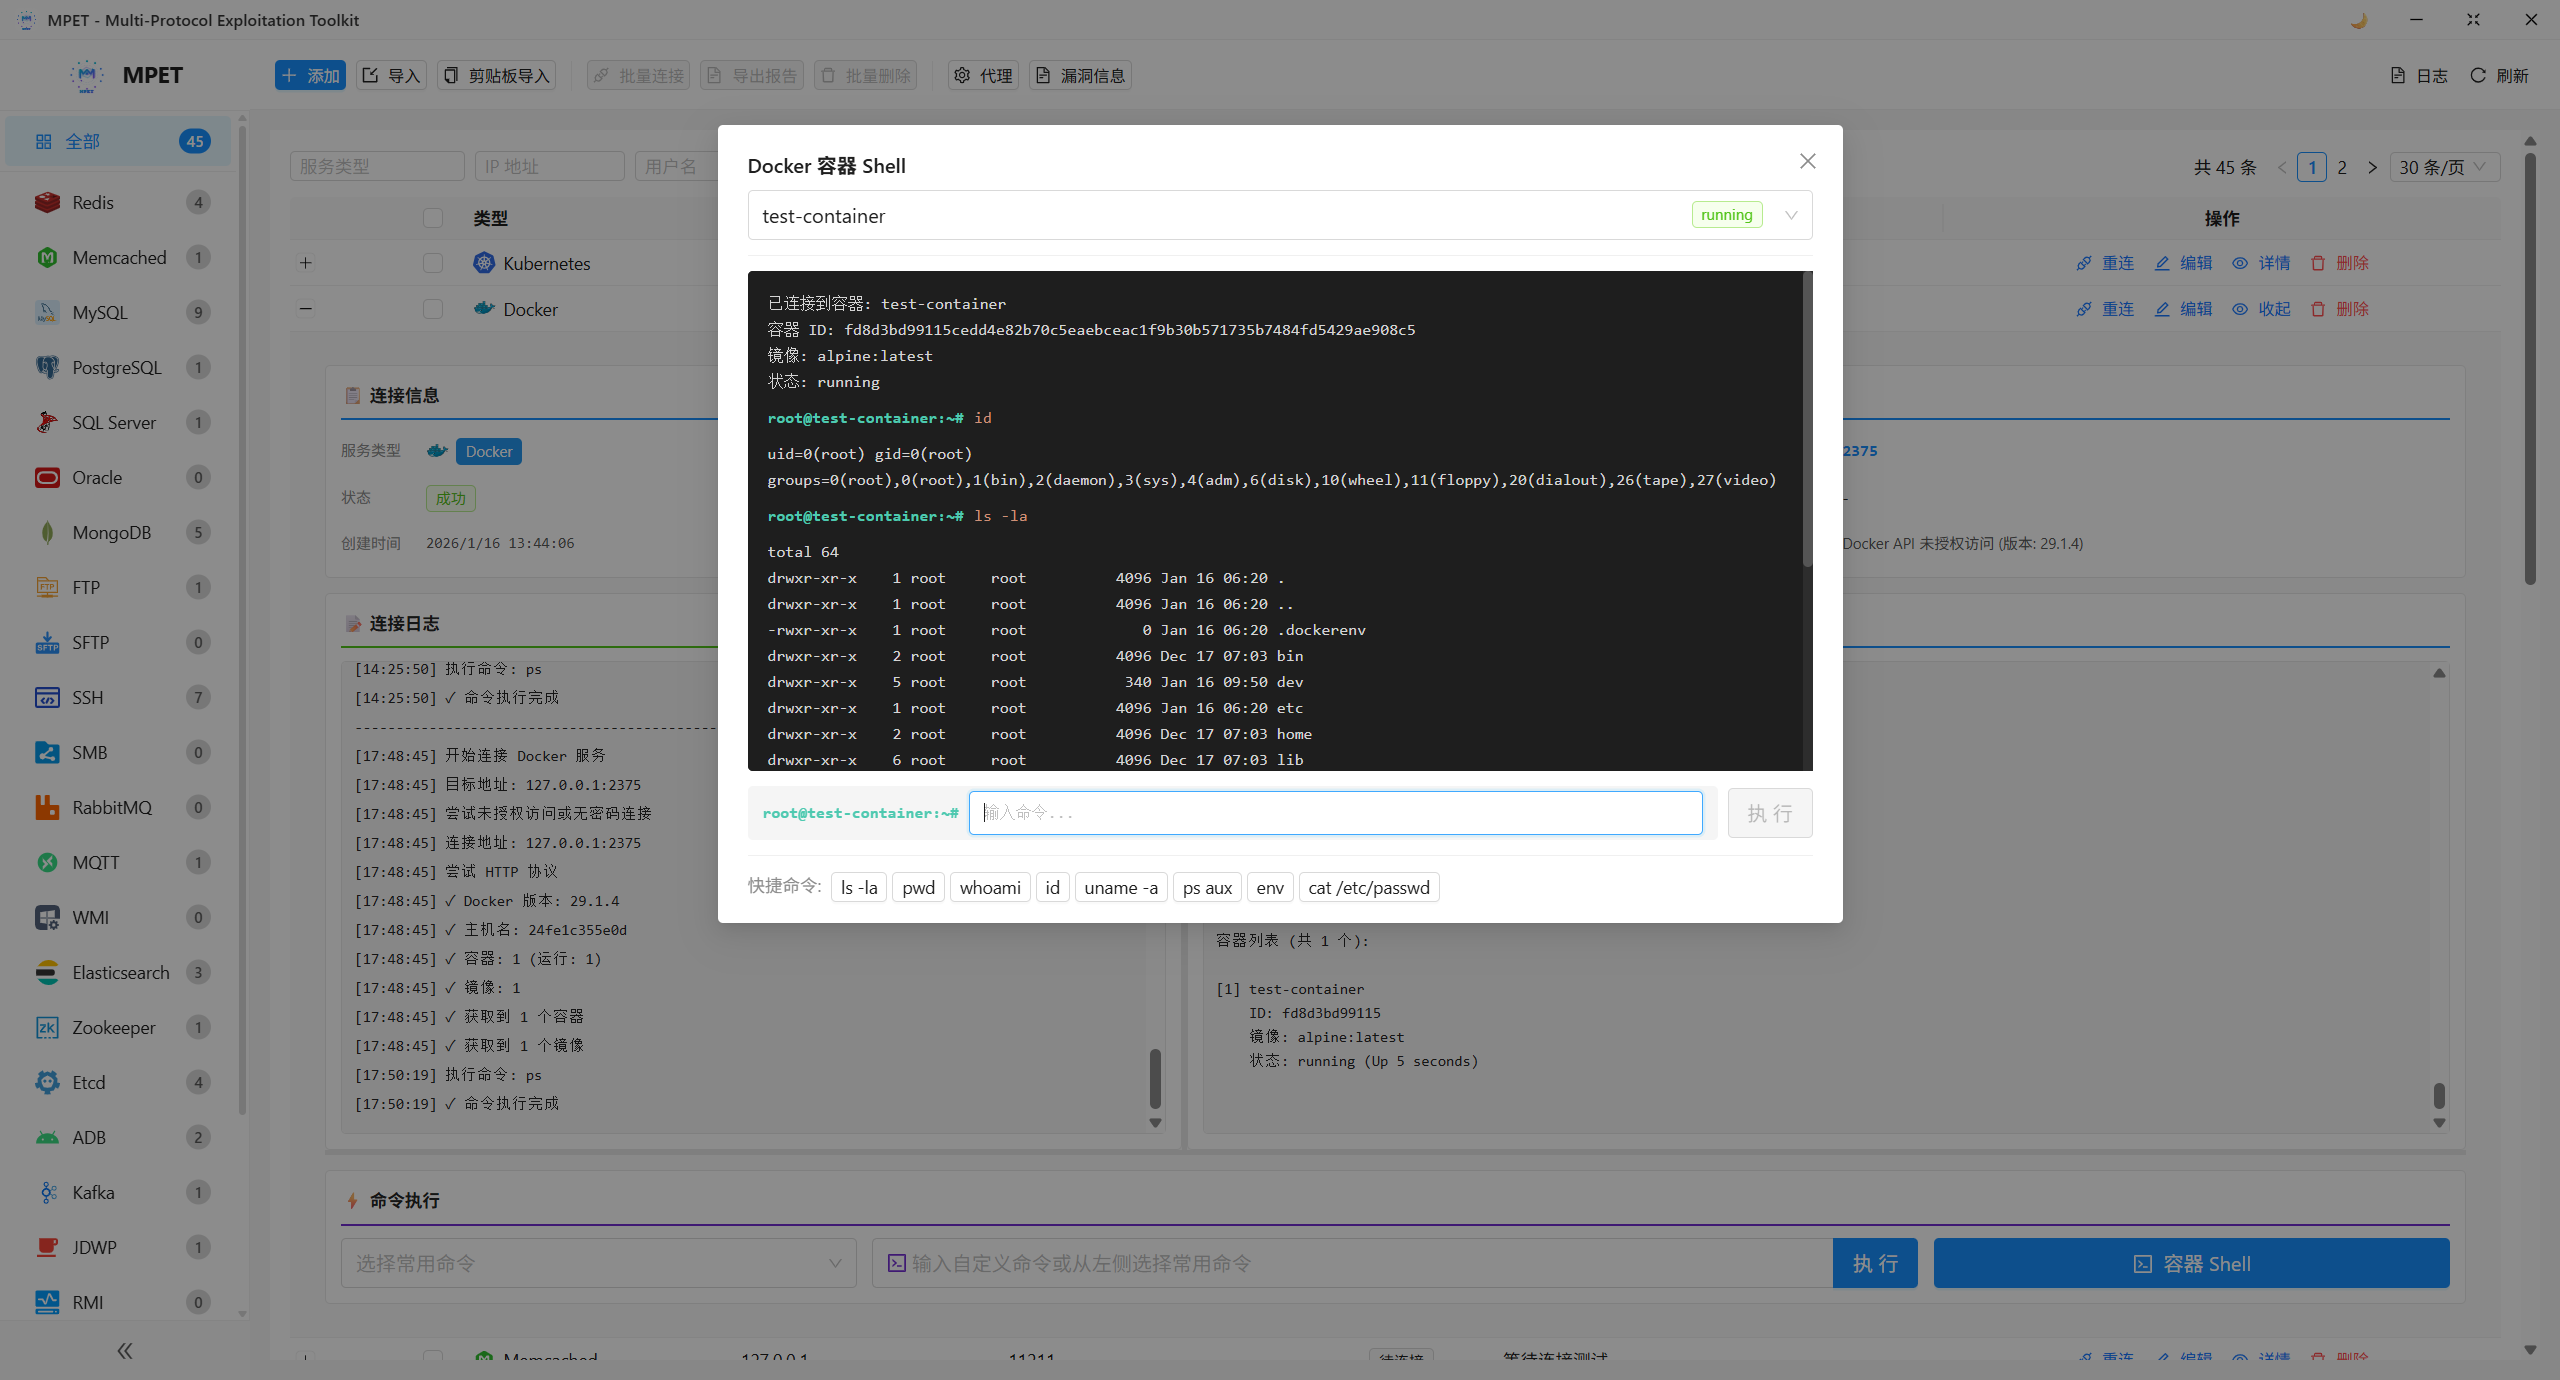
Docker Shell
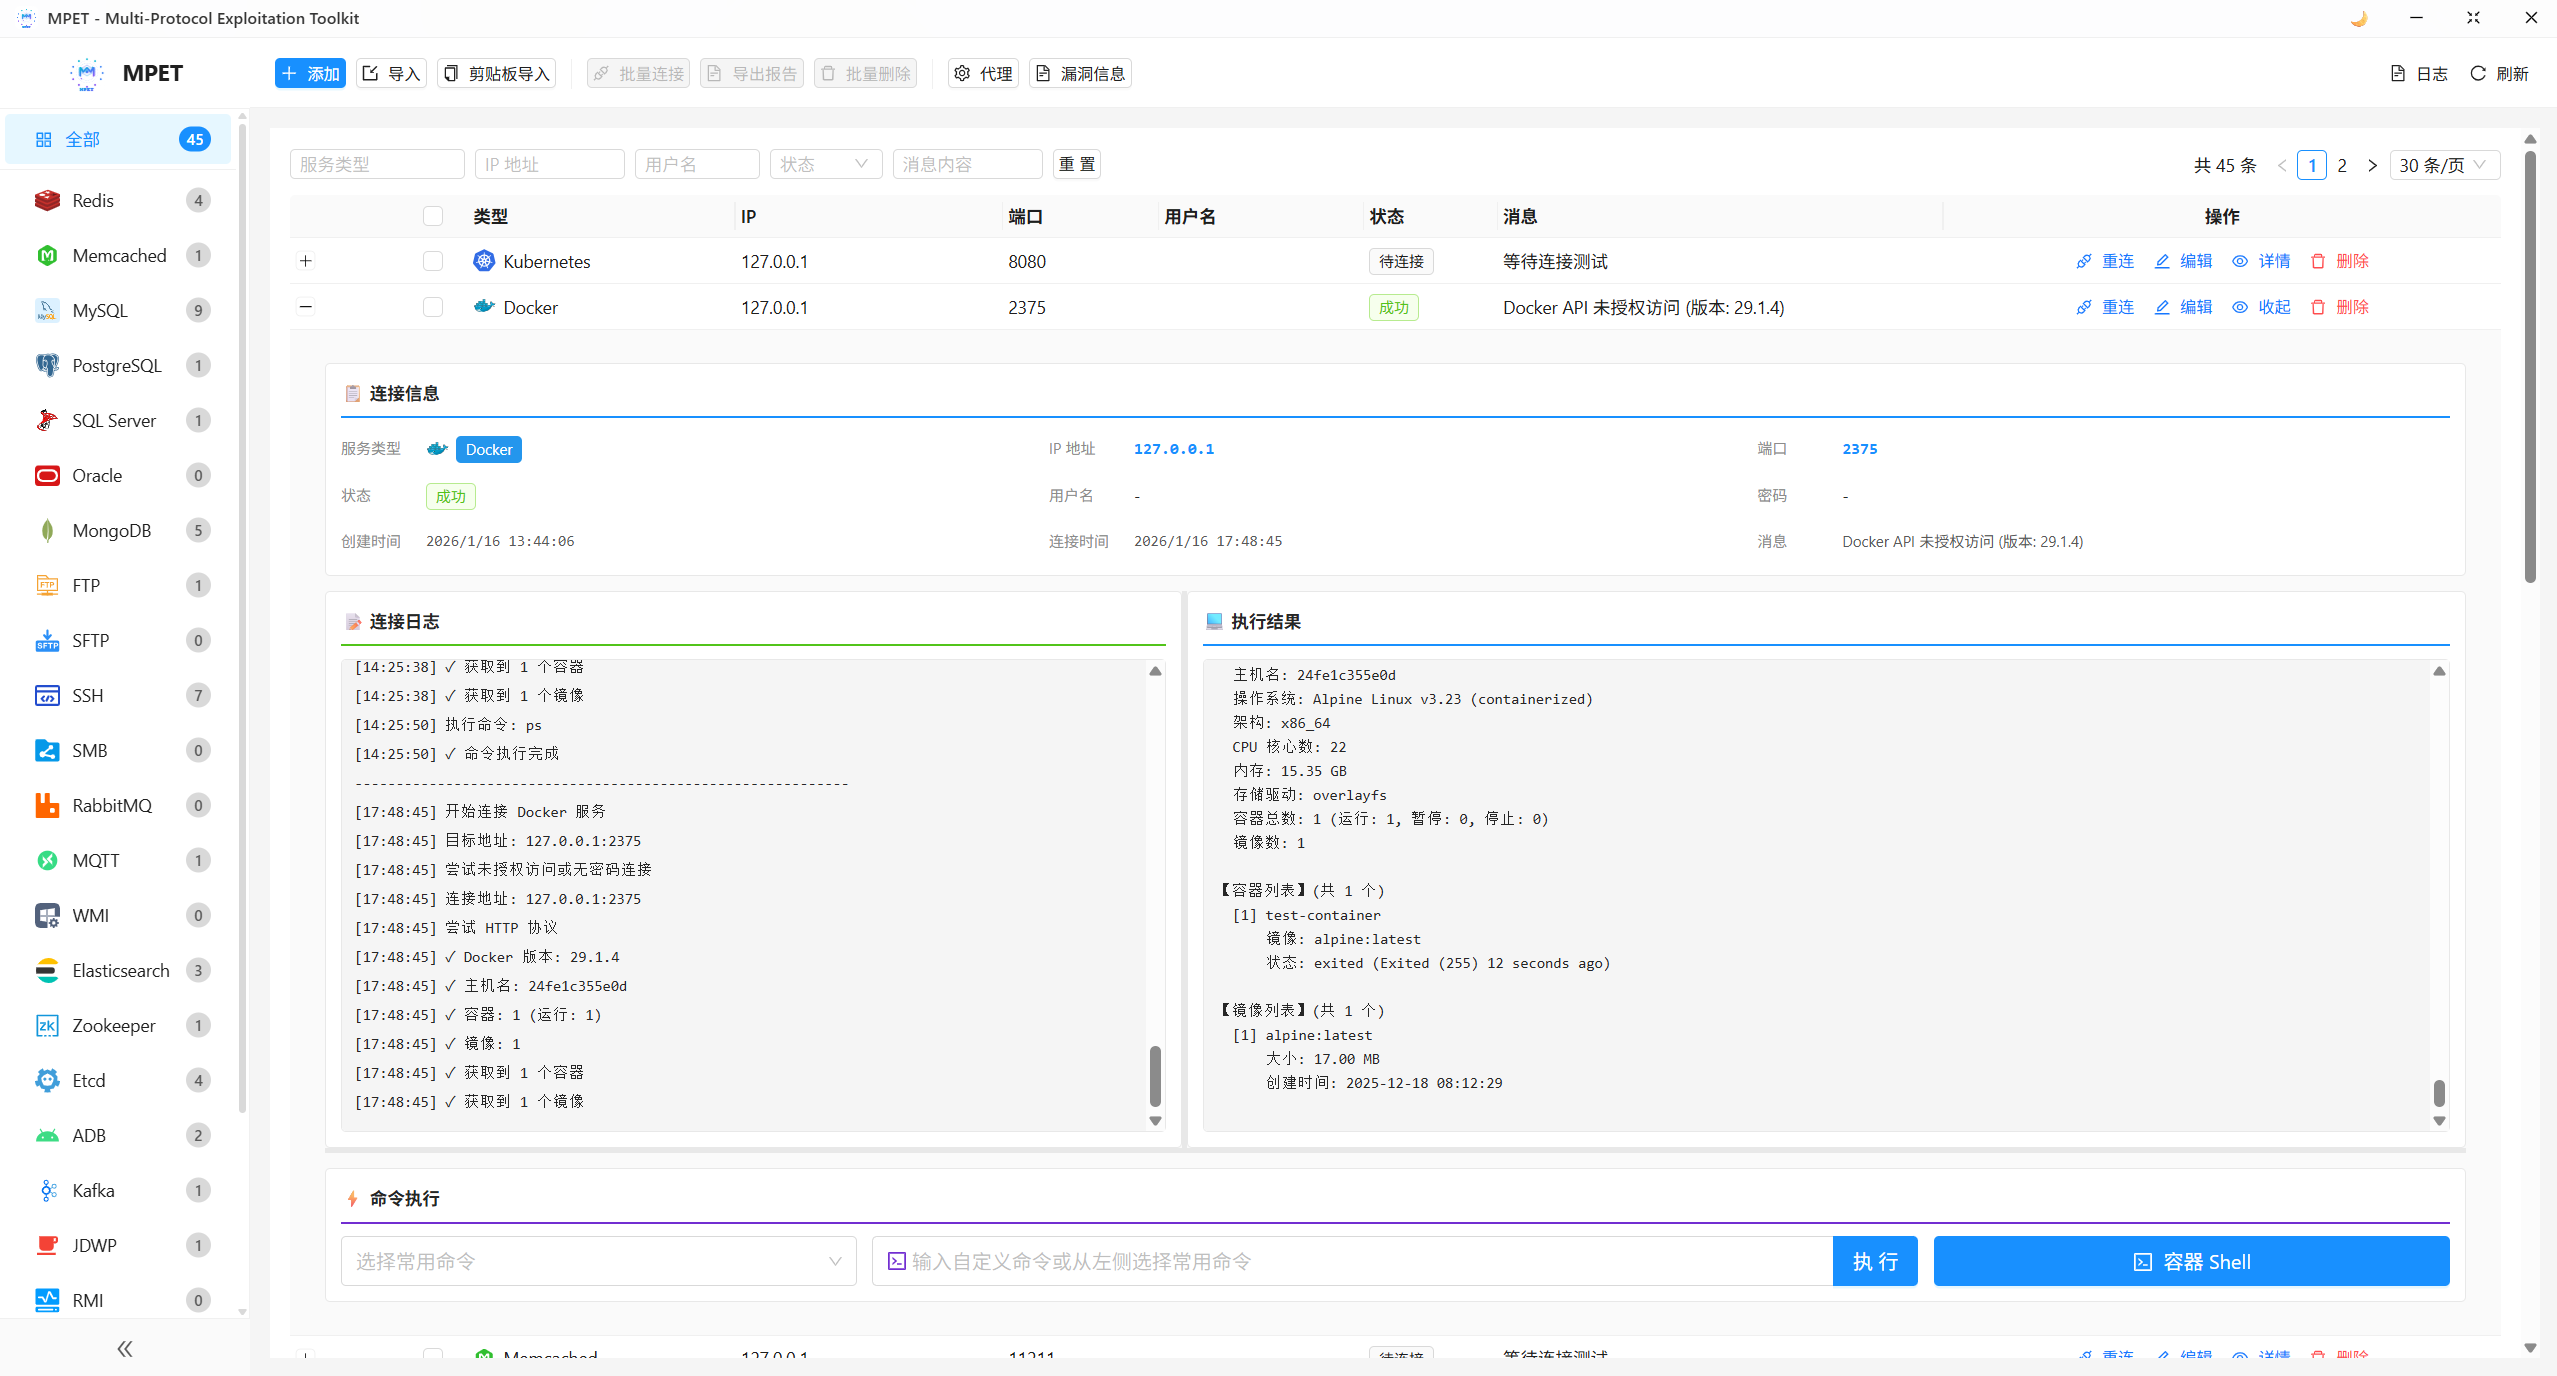
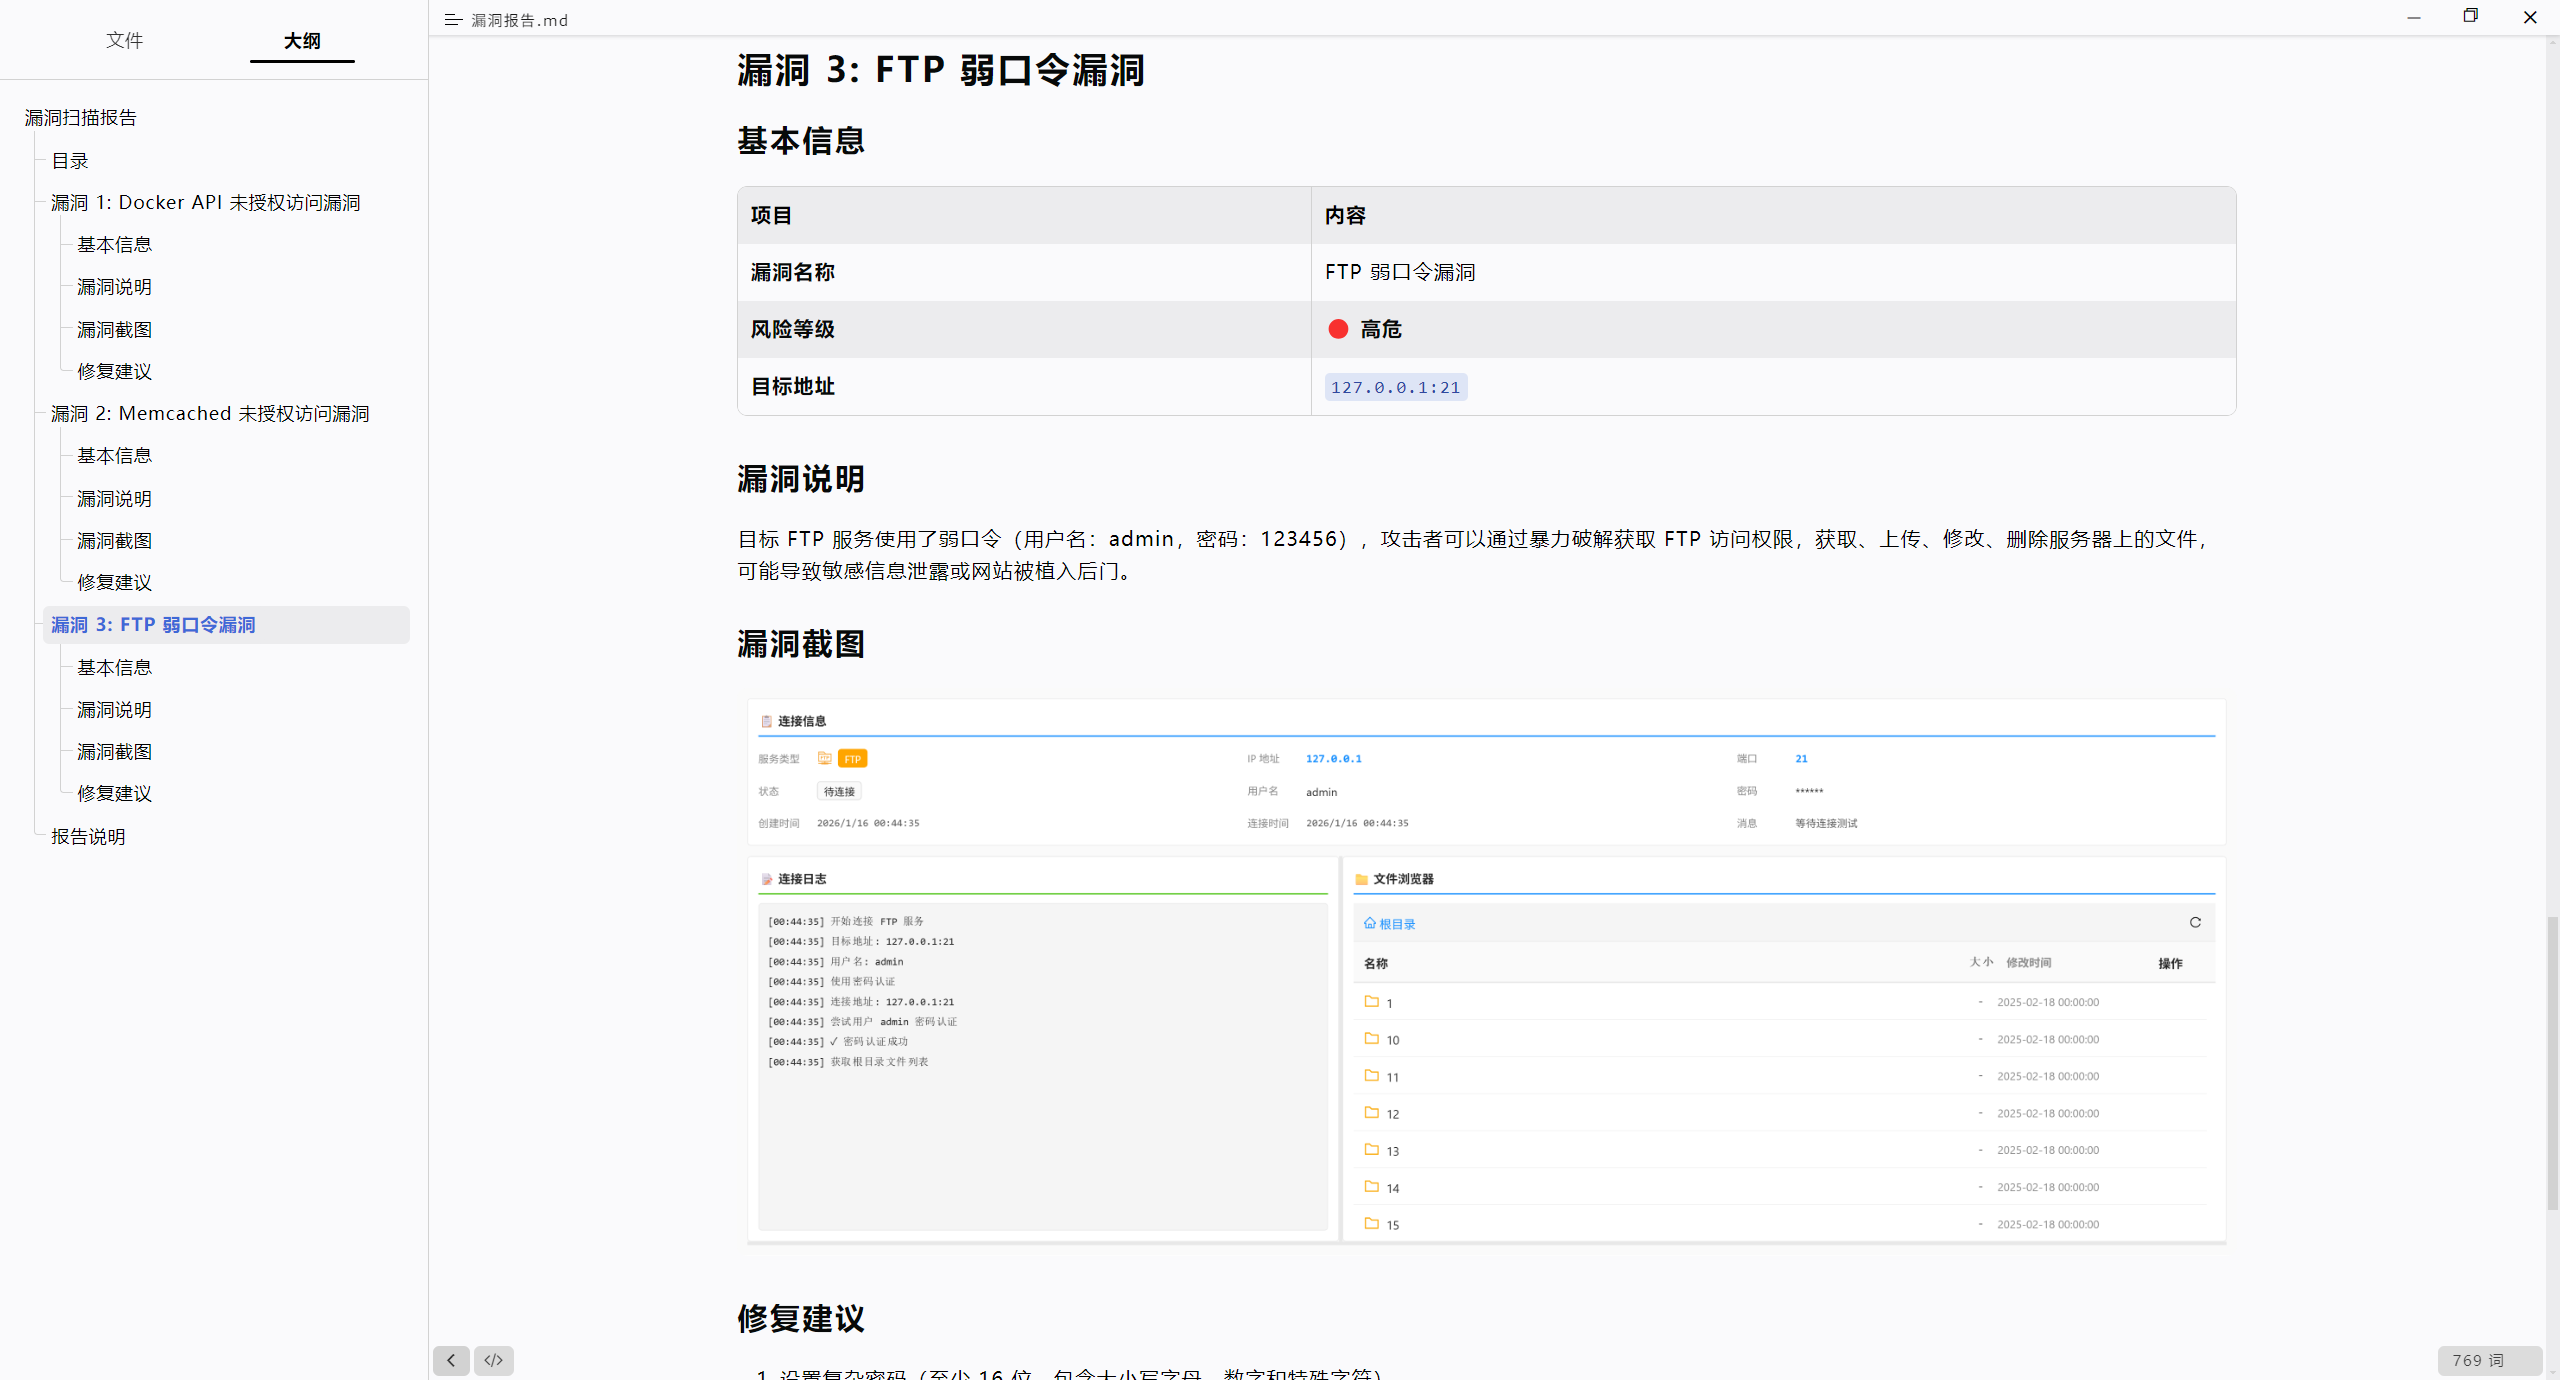
漏洞报告
工具下载
https://github.com/onewinner/MPET