HTTPS中间人攻击

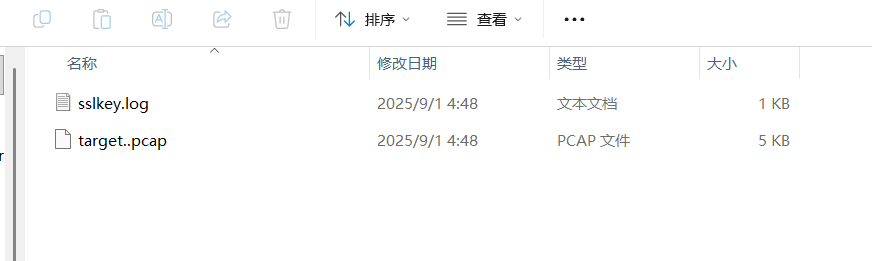
这道题给我们了两个文件,一个是sslkey.log(预主密钥--中间人攻击的核心),还有一个wireshark的流量包文件

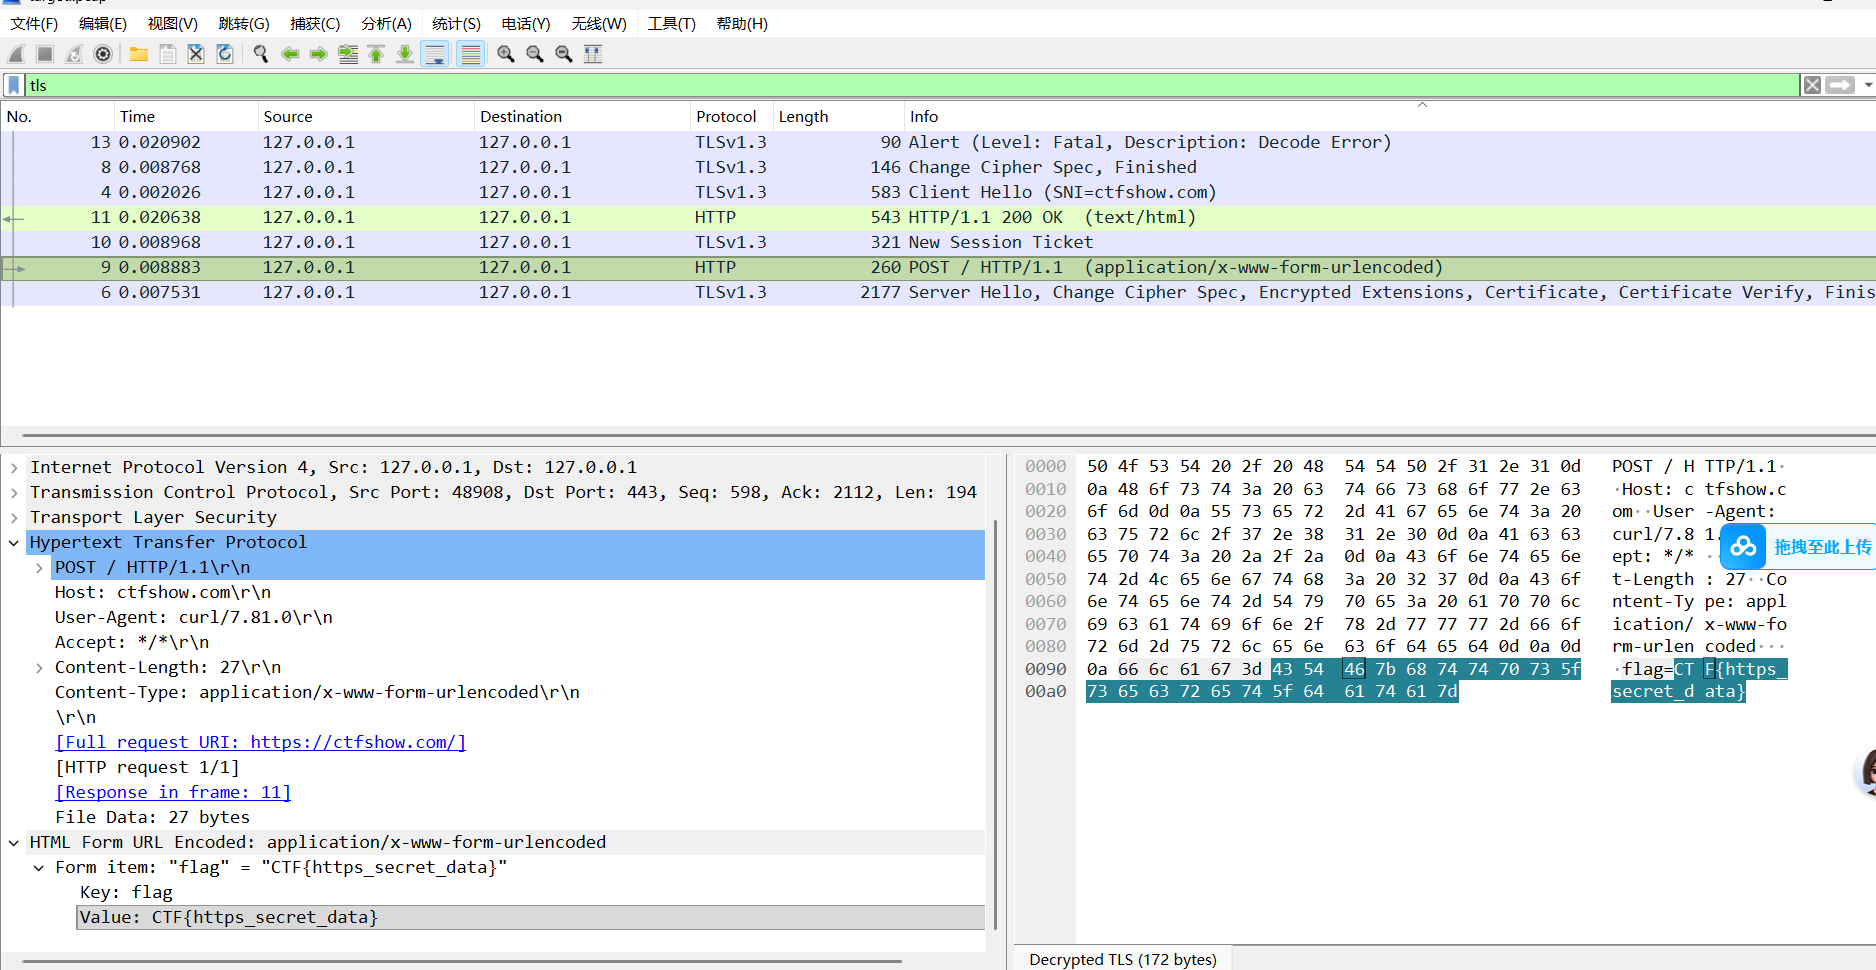
直接用wireshark打开这个流量包,协议过滤器输入TLS,找包含POST方法的请求包

解密TLS流量的本质就是拿到主密钥或者会话密钥,该题目给出的sslkey.log属于密钥日志,是浏览器/客户端把会话密钥写入日志中得到的文件,可以用来进行解密。

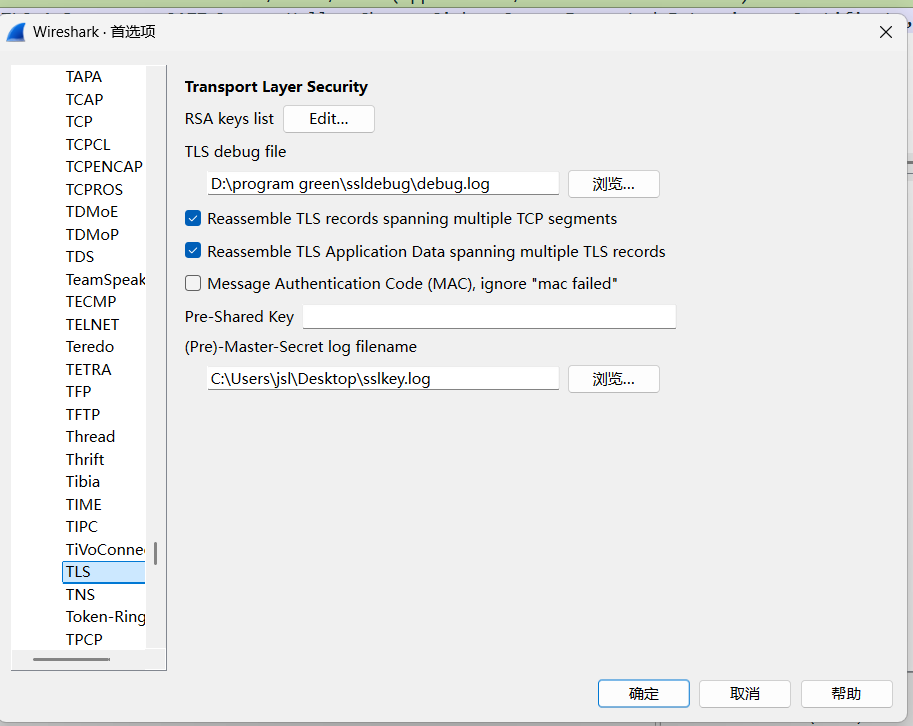
打开Wireshark,依次点击:编辑 -> 首选项 -> Protocols:

找到TLS选项,在filename中导入获得的密钥
POST数据包中即可拿到flag

相关推荐
lazy H几秒前
【计算机网络】第 15 篇:Java BIO、NIO 与高并发网络通信——从 Socket 理解 I/O 模型
网络·后端·tcp/ip·计算机网络·nio·408
垆边人似月.17 分钟前
RDMA 文件传输踩坑(四):从固定延时改造为 READY/ACK 协议
linux·服务器·网络
山乐1913123 分钟前
麒麟系统,安装Nginx并配置https证书
运维·nginx·https
乐维_lwops1 小时前
汽车集团网管平台建设案例:乐维网管工具实现跨区域网络统一监控与链路可视化
网络·网管平台·it监控·链路·统一监控
运维行者_2 小时前
供应链安全成最大风险源,企业如何构建可控的运维体系?
运维·开发语言·网络·数据库·安全·云计算·流量监控
pt10432 小时前
Cisco设备网络安全系列-20:DevSecOps集成
网络·安全·架构
IT古董2 小时前
Modbus TCP 详解:工业设备通信协议与 MES 集成实战
网络·网络协议·tcp/ip
自由彩虹3 小时前
靶场通关15--bossplayersctf
linux·服务器·网络·安全·web安全·网络安全
叼烟扛炮3 小时前
Linux 学习笔记(四十五):Web 安全基石——Cookie、Session 与 HTTPS 原理解析
linux·前端·网络·笔记·学习·tcp/ip·安全
2401_868534783 小时前
网络规划设计师之案例分析 - 网络安全与等级保护
服务器·网络