一、拓扑图
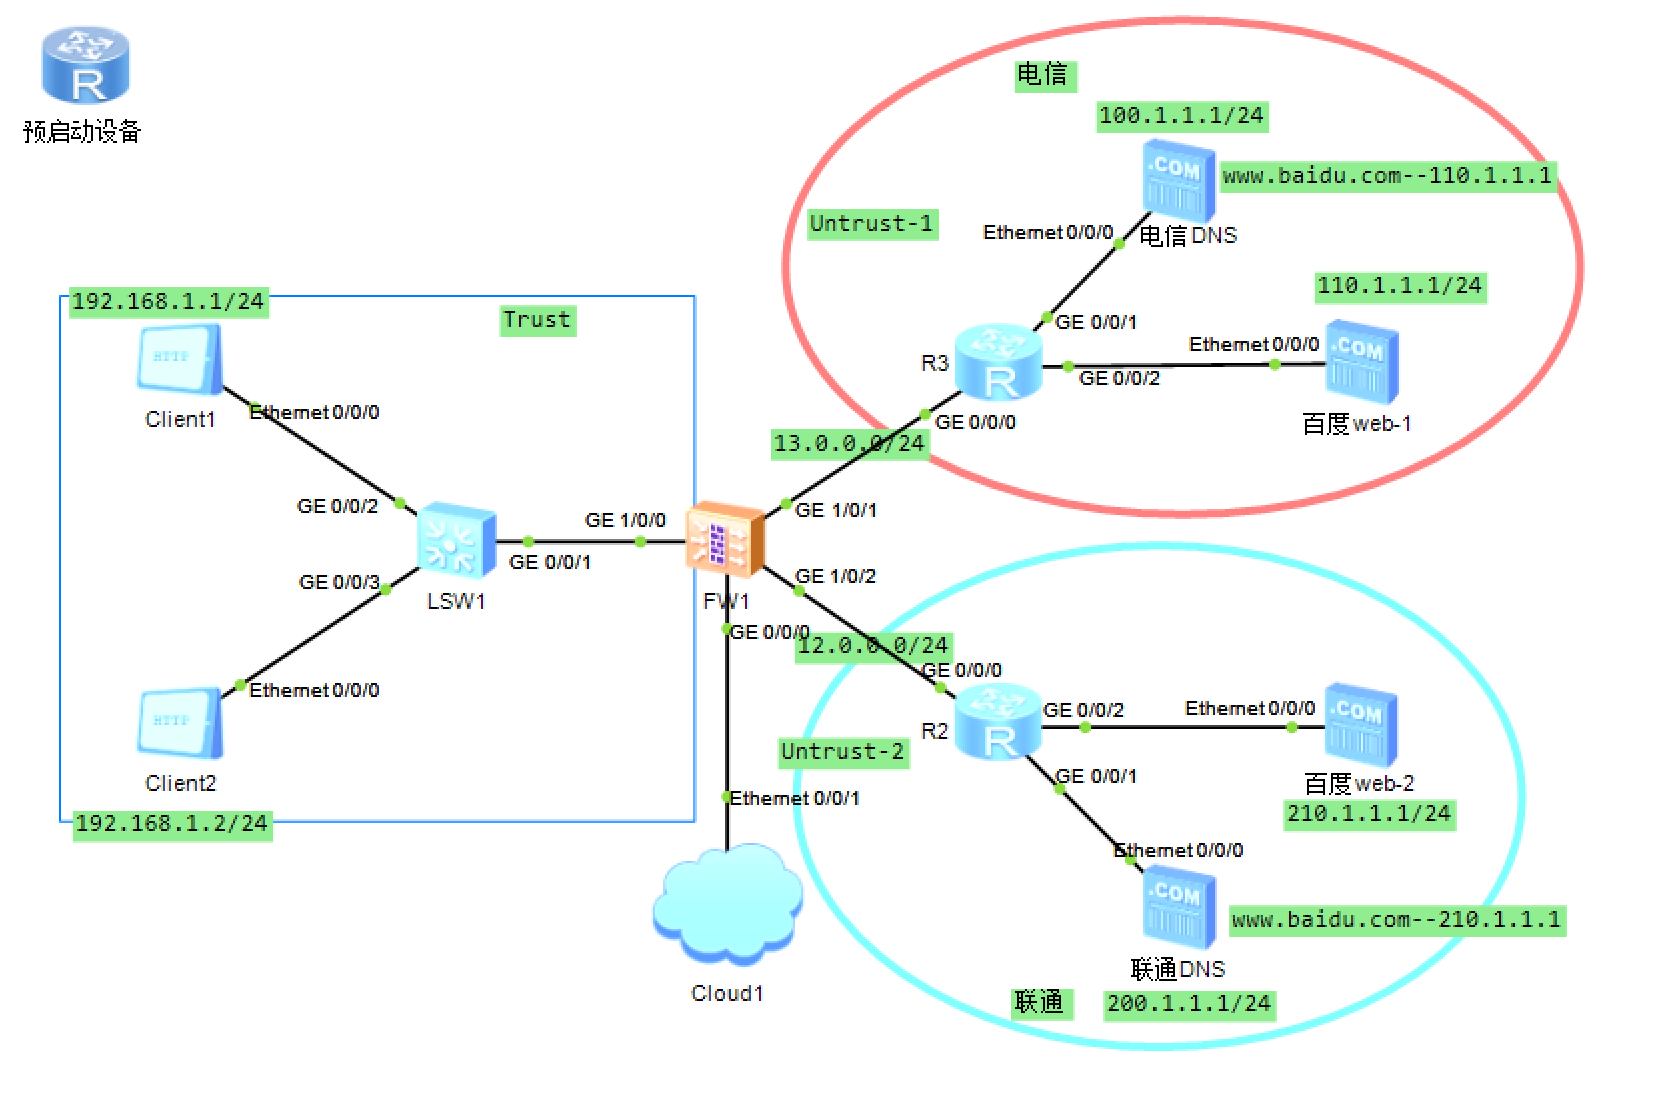
二、需求
在不修改客户端 DNS 配置的前提下,由 FW1 透明拦截 Trust 区域客户端的 DNS 请求,智能调度至电信或联通的对应 DNS 服务器,确保解析出的 IP 引导流量走同运营商链路,实现多链路负载均衡与故障自动切换,提升访问速度与网络可用性,同时强制 DNS 请求合规转发,保障安全与可审计性。
三、实验步骤(实验思路)
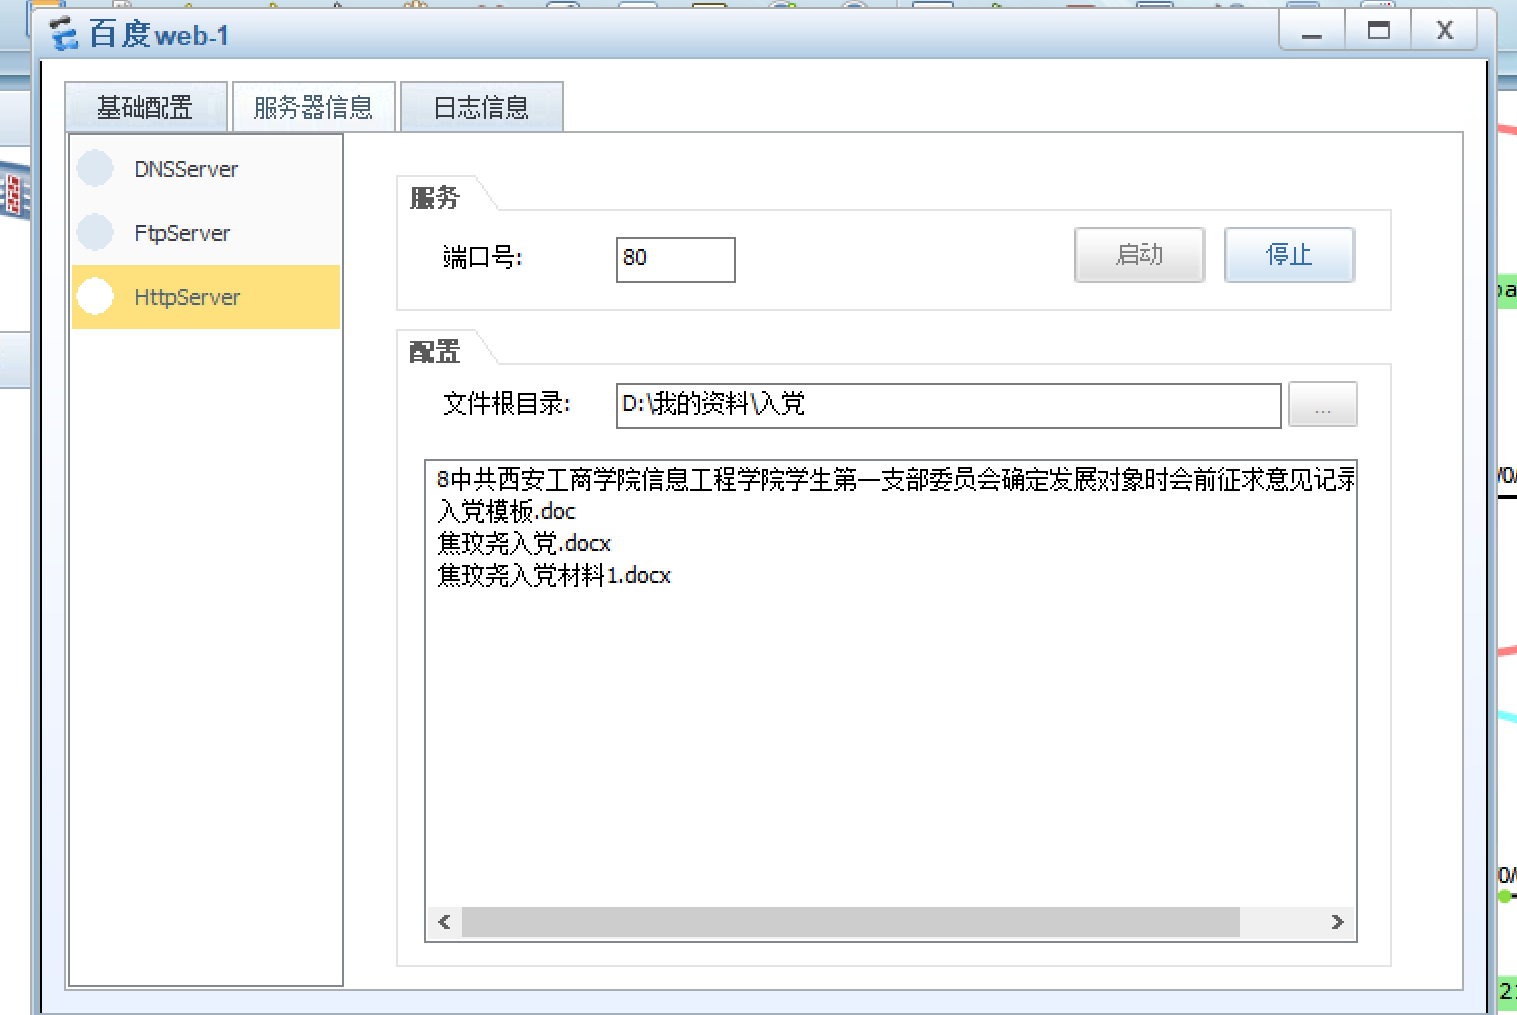
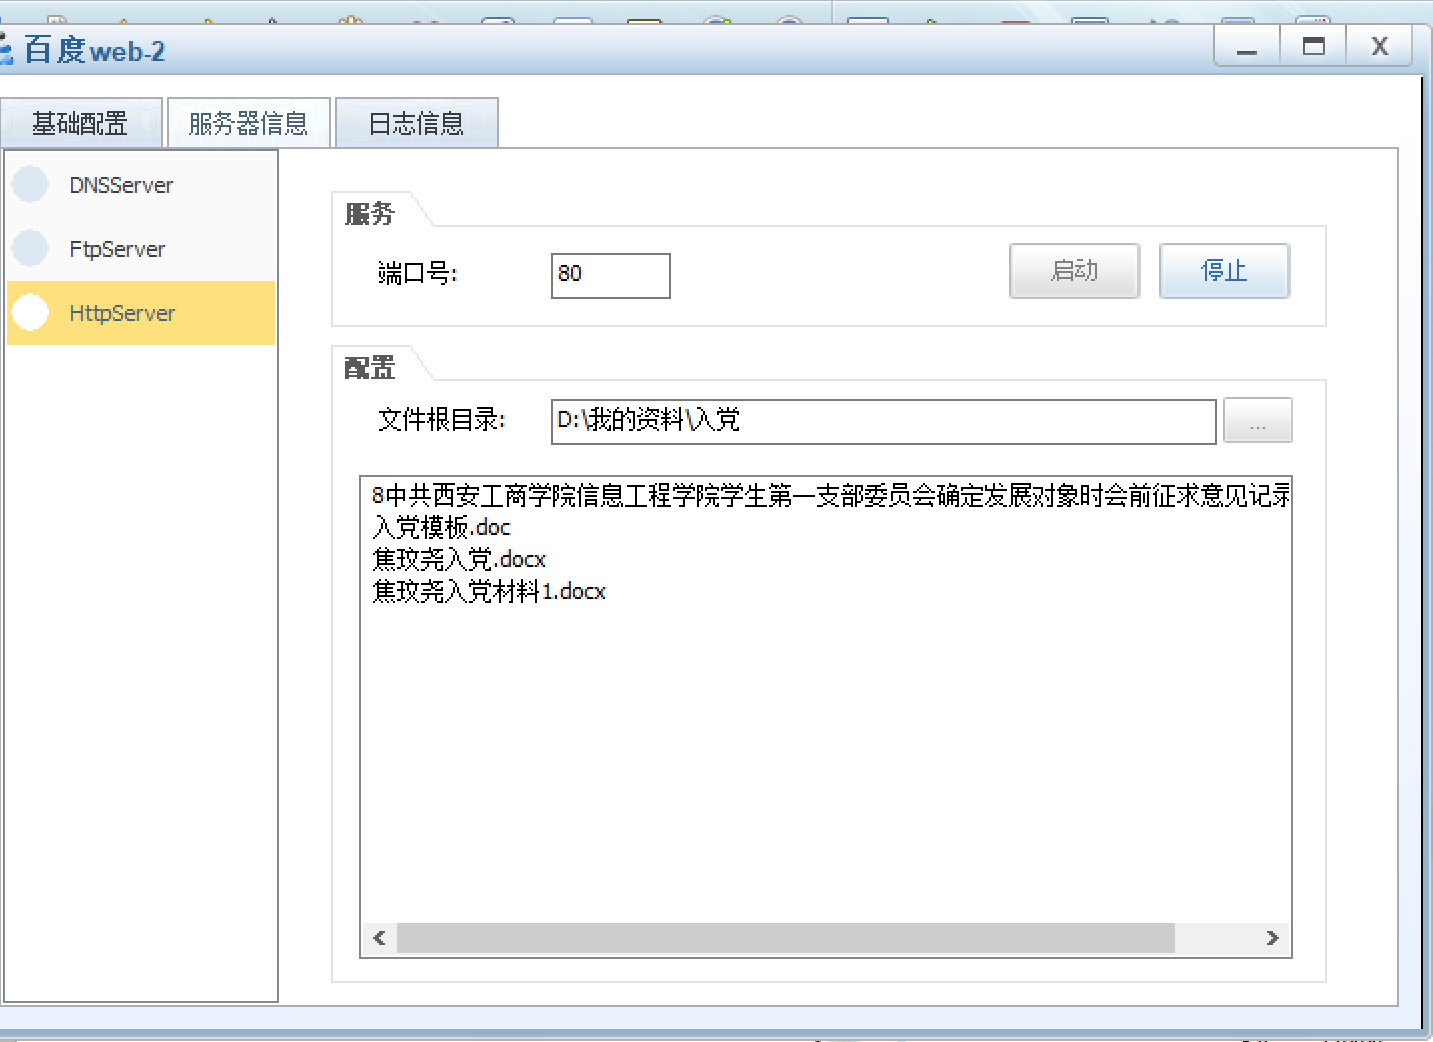
1、运行两个百度web服务器
2、运行电信和联通的DNS服务器
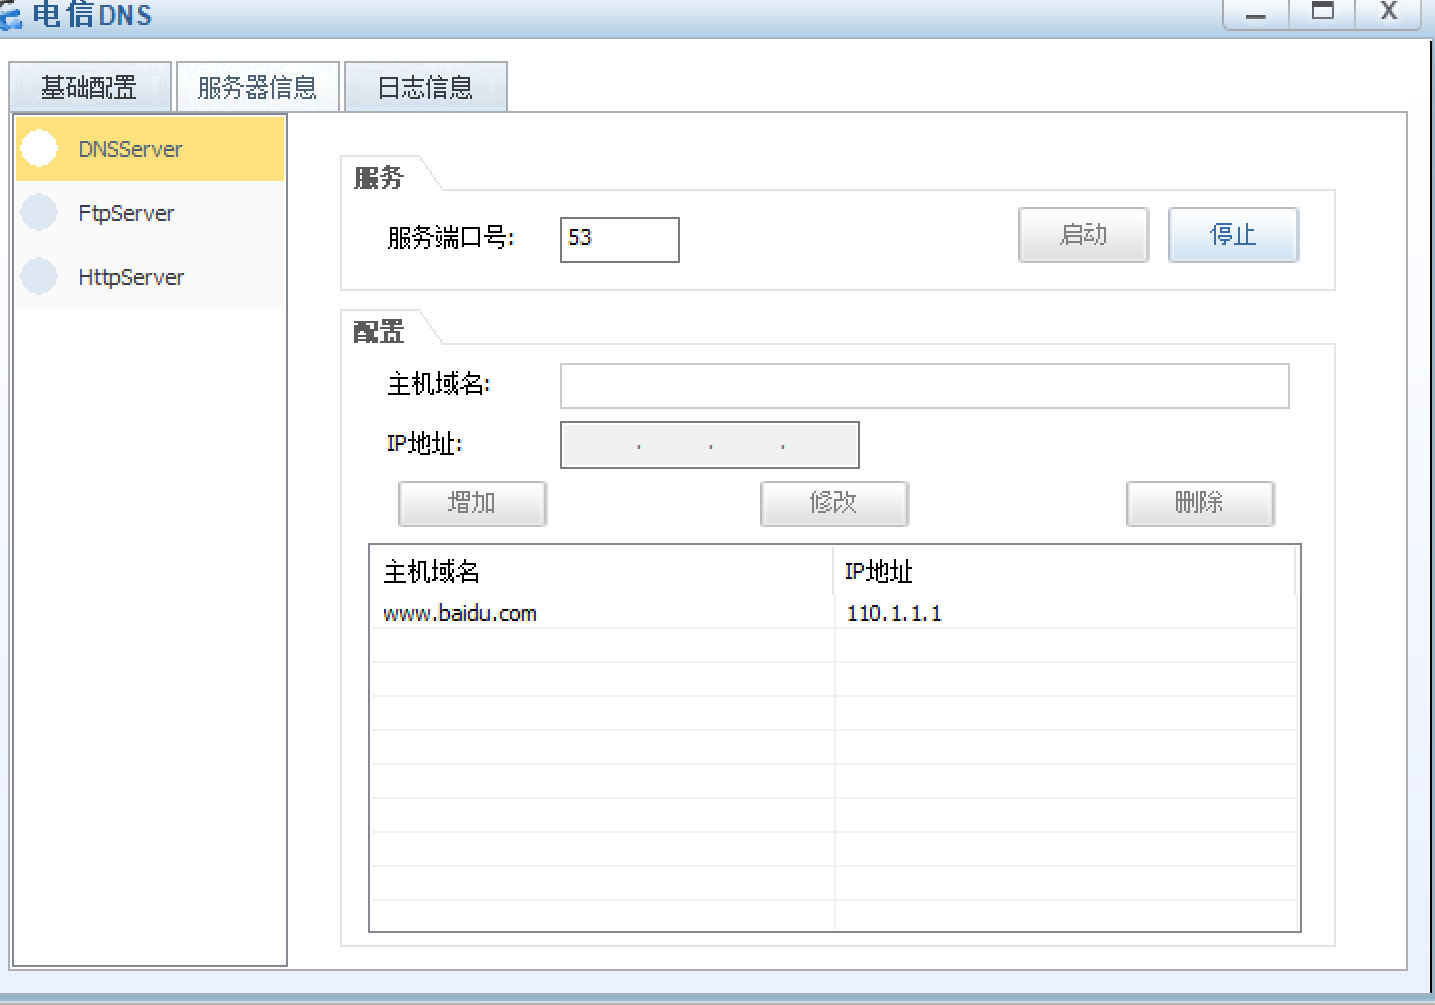
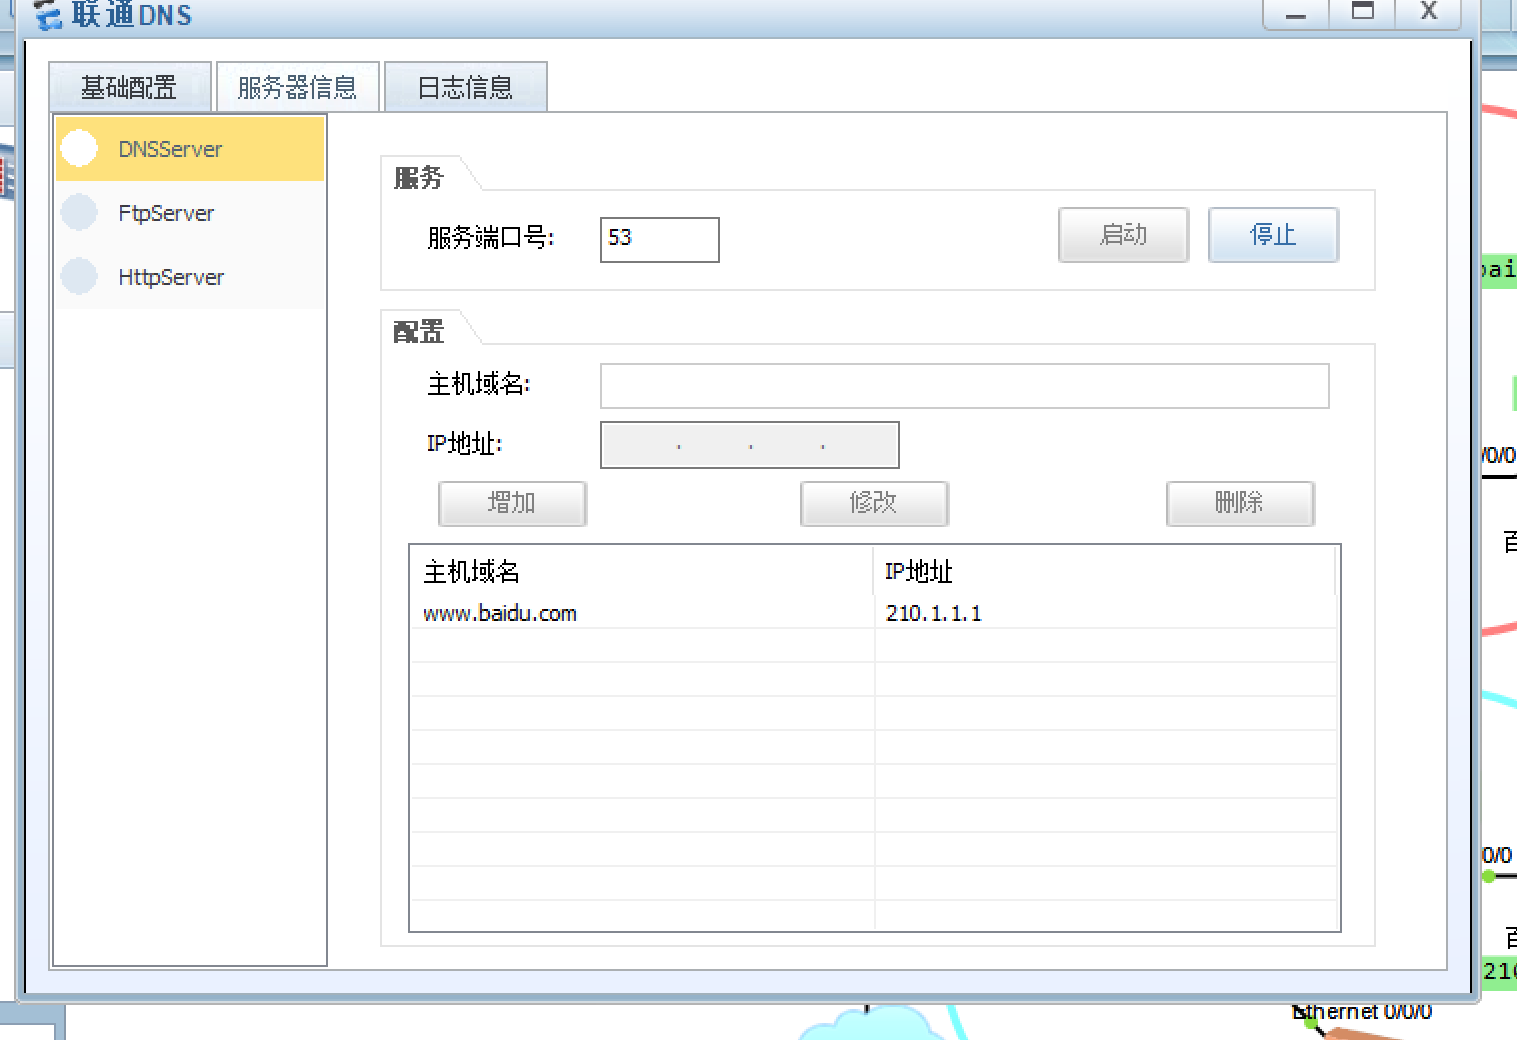
其中其他的设备的配置已经配好,只需要配置防火墙。
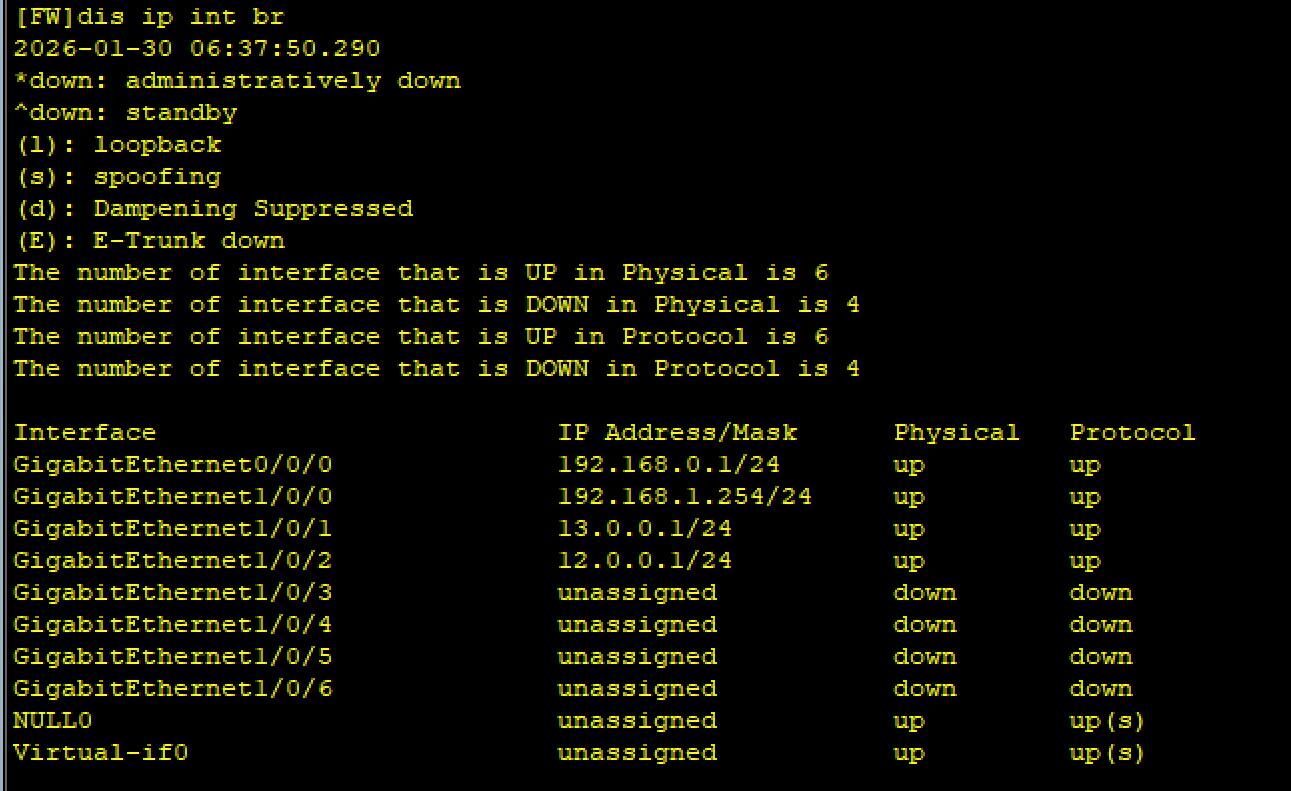
3、查看防火墙的已好的配置接口
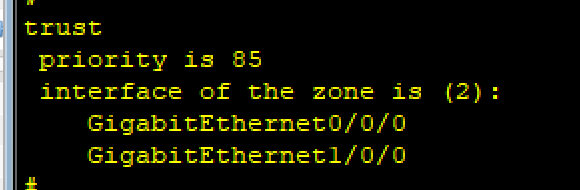
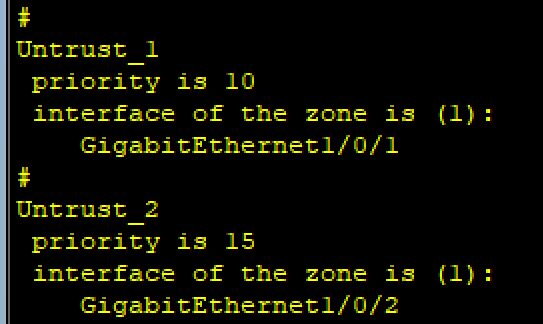
4、查看已经配好的安全区域
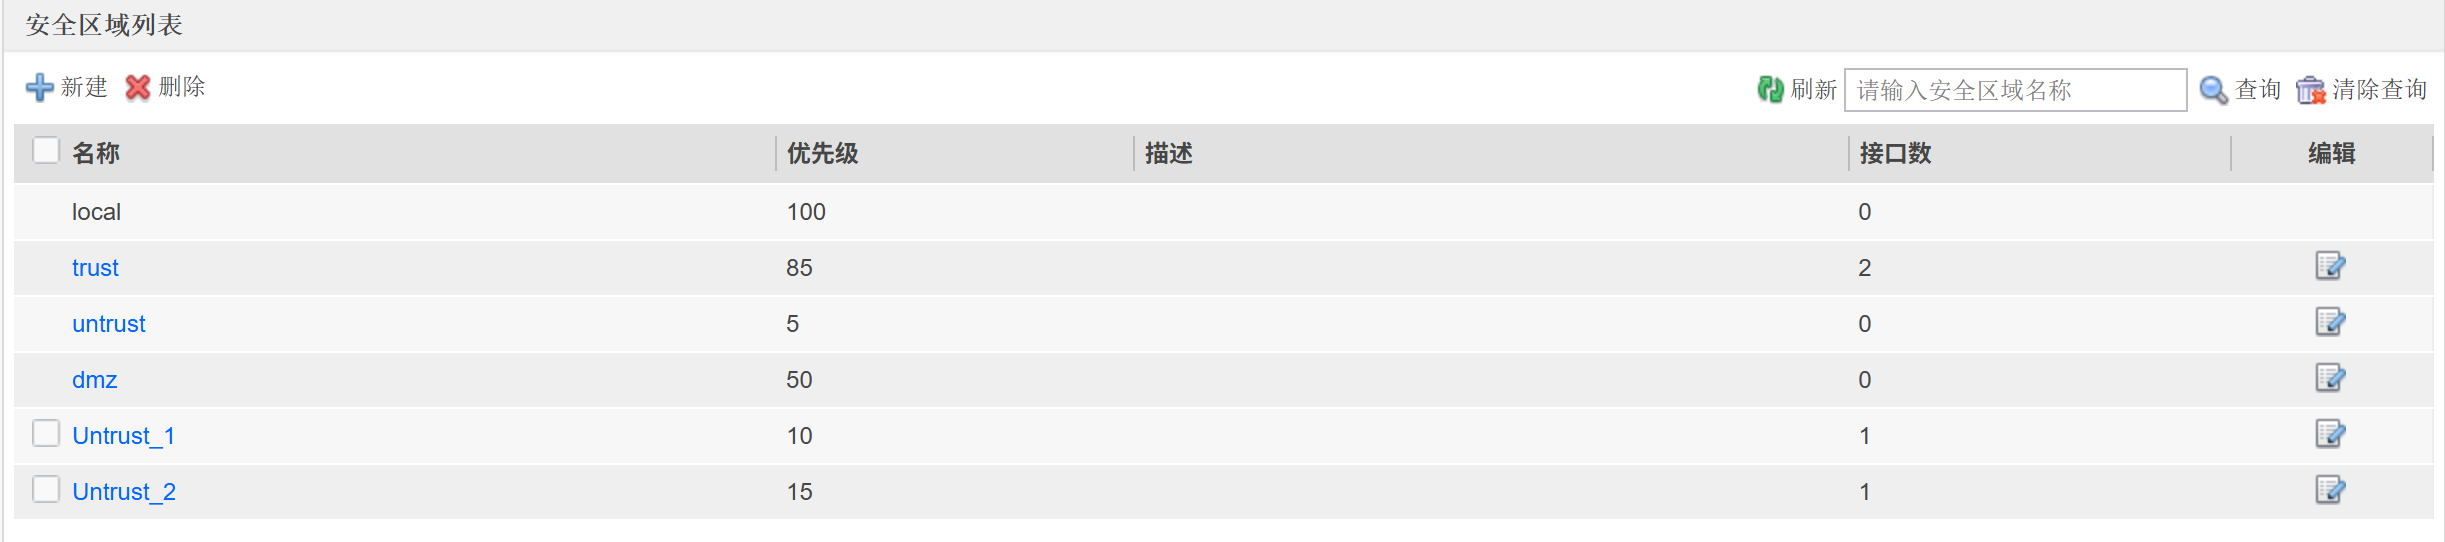
1. trust区域
2. Untrust_1和Untrust_2区域
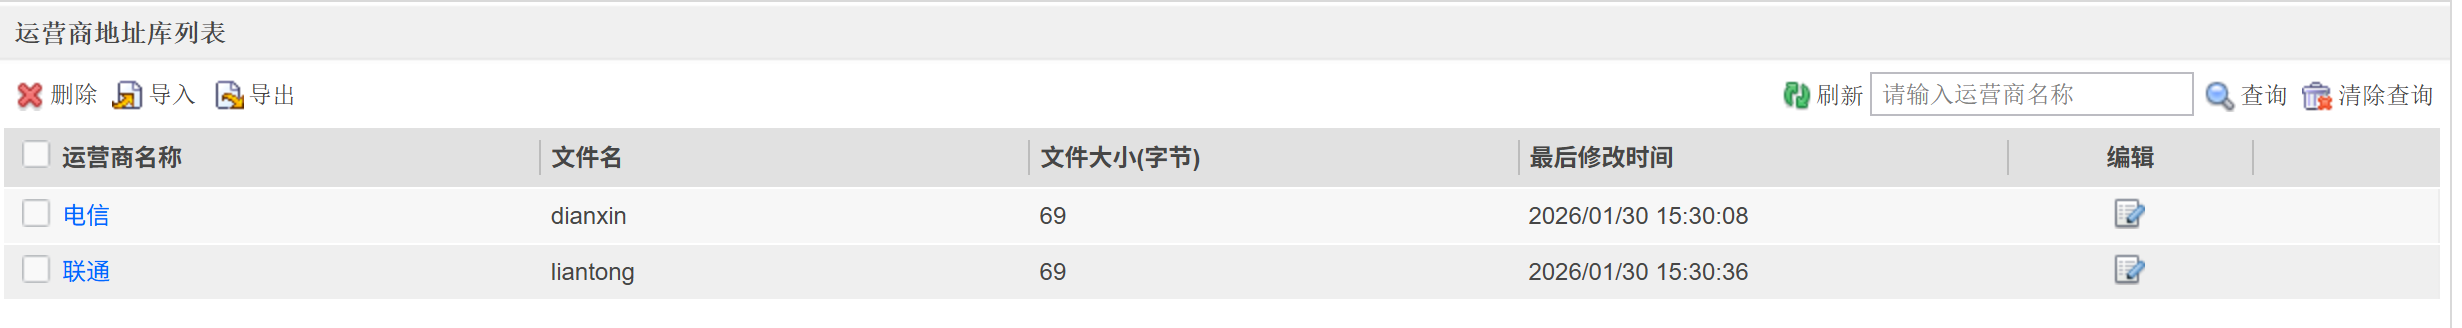
5、导入运营商地址库
1. 电信
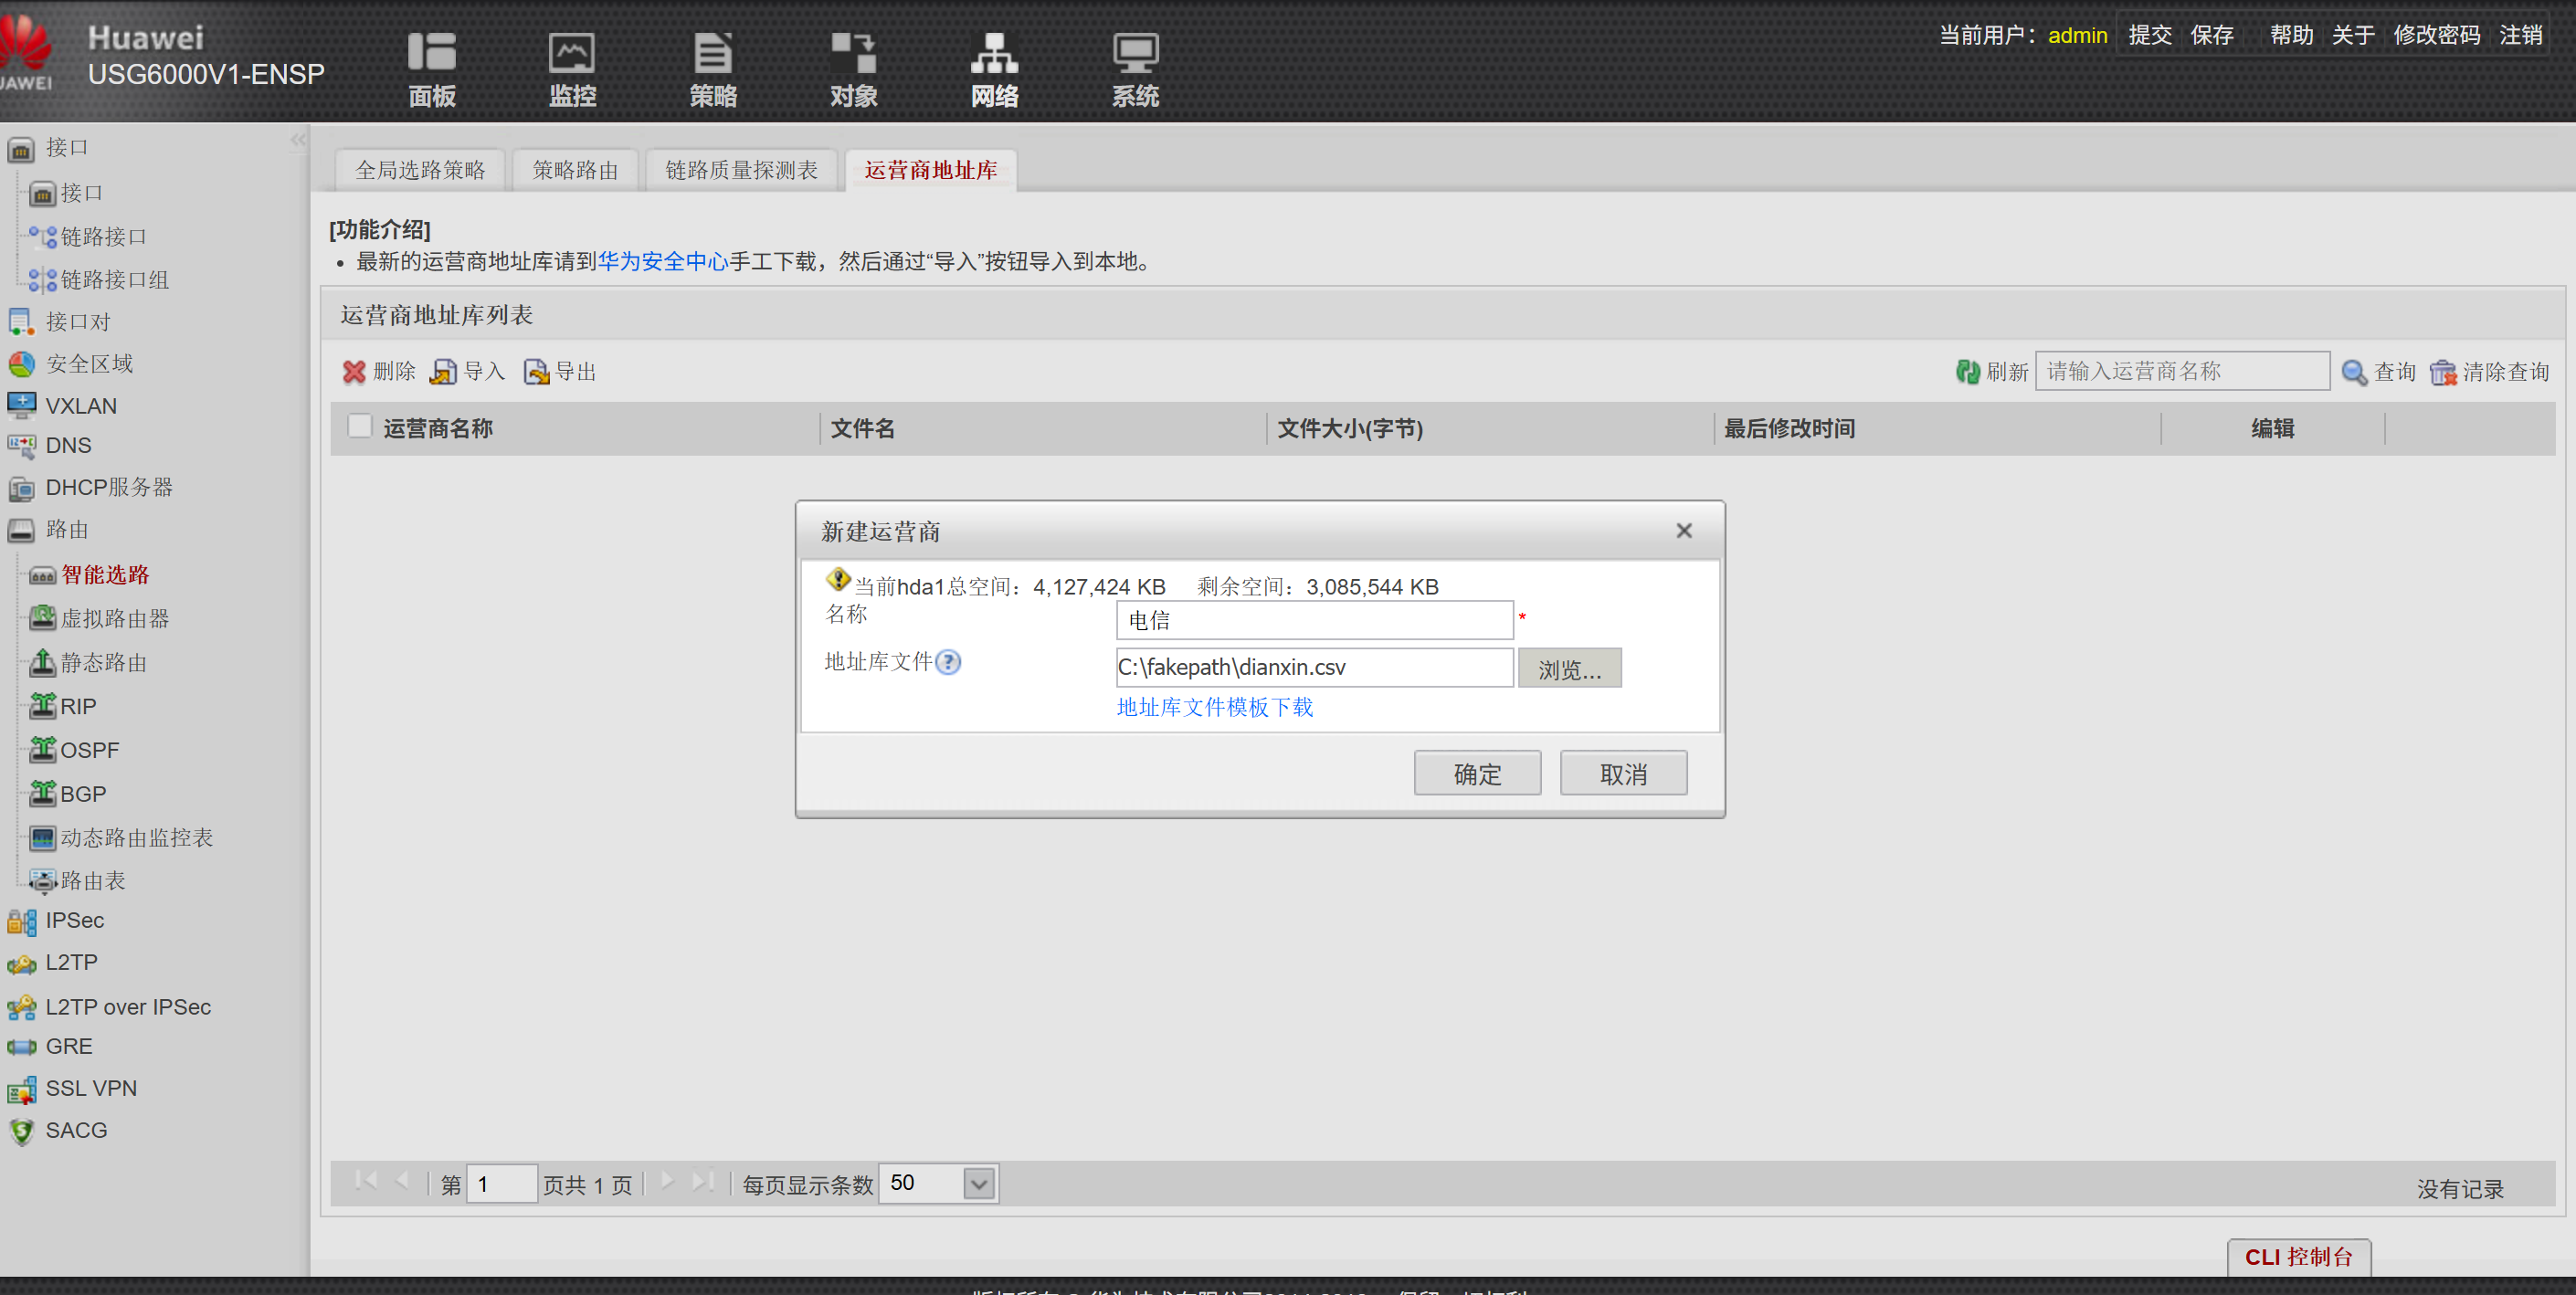
2. 联通
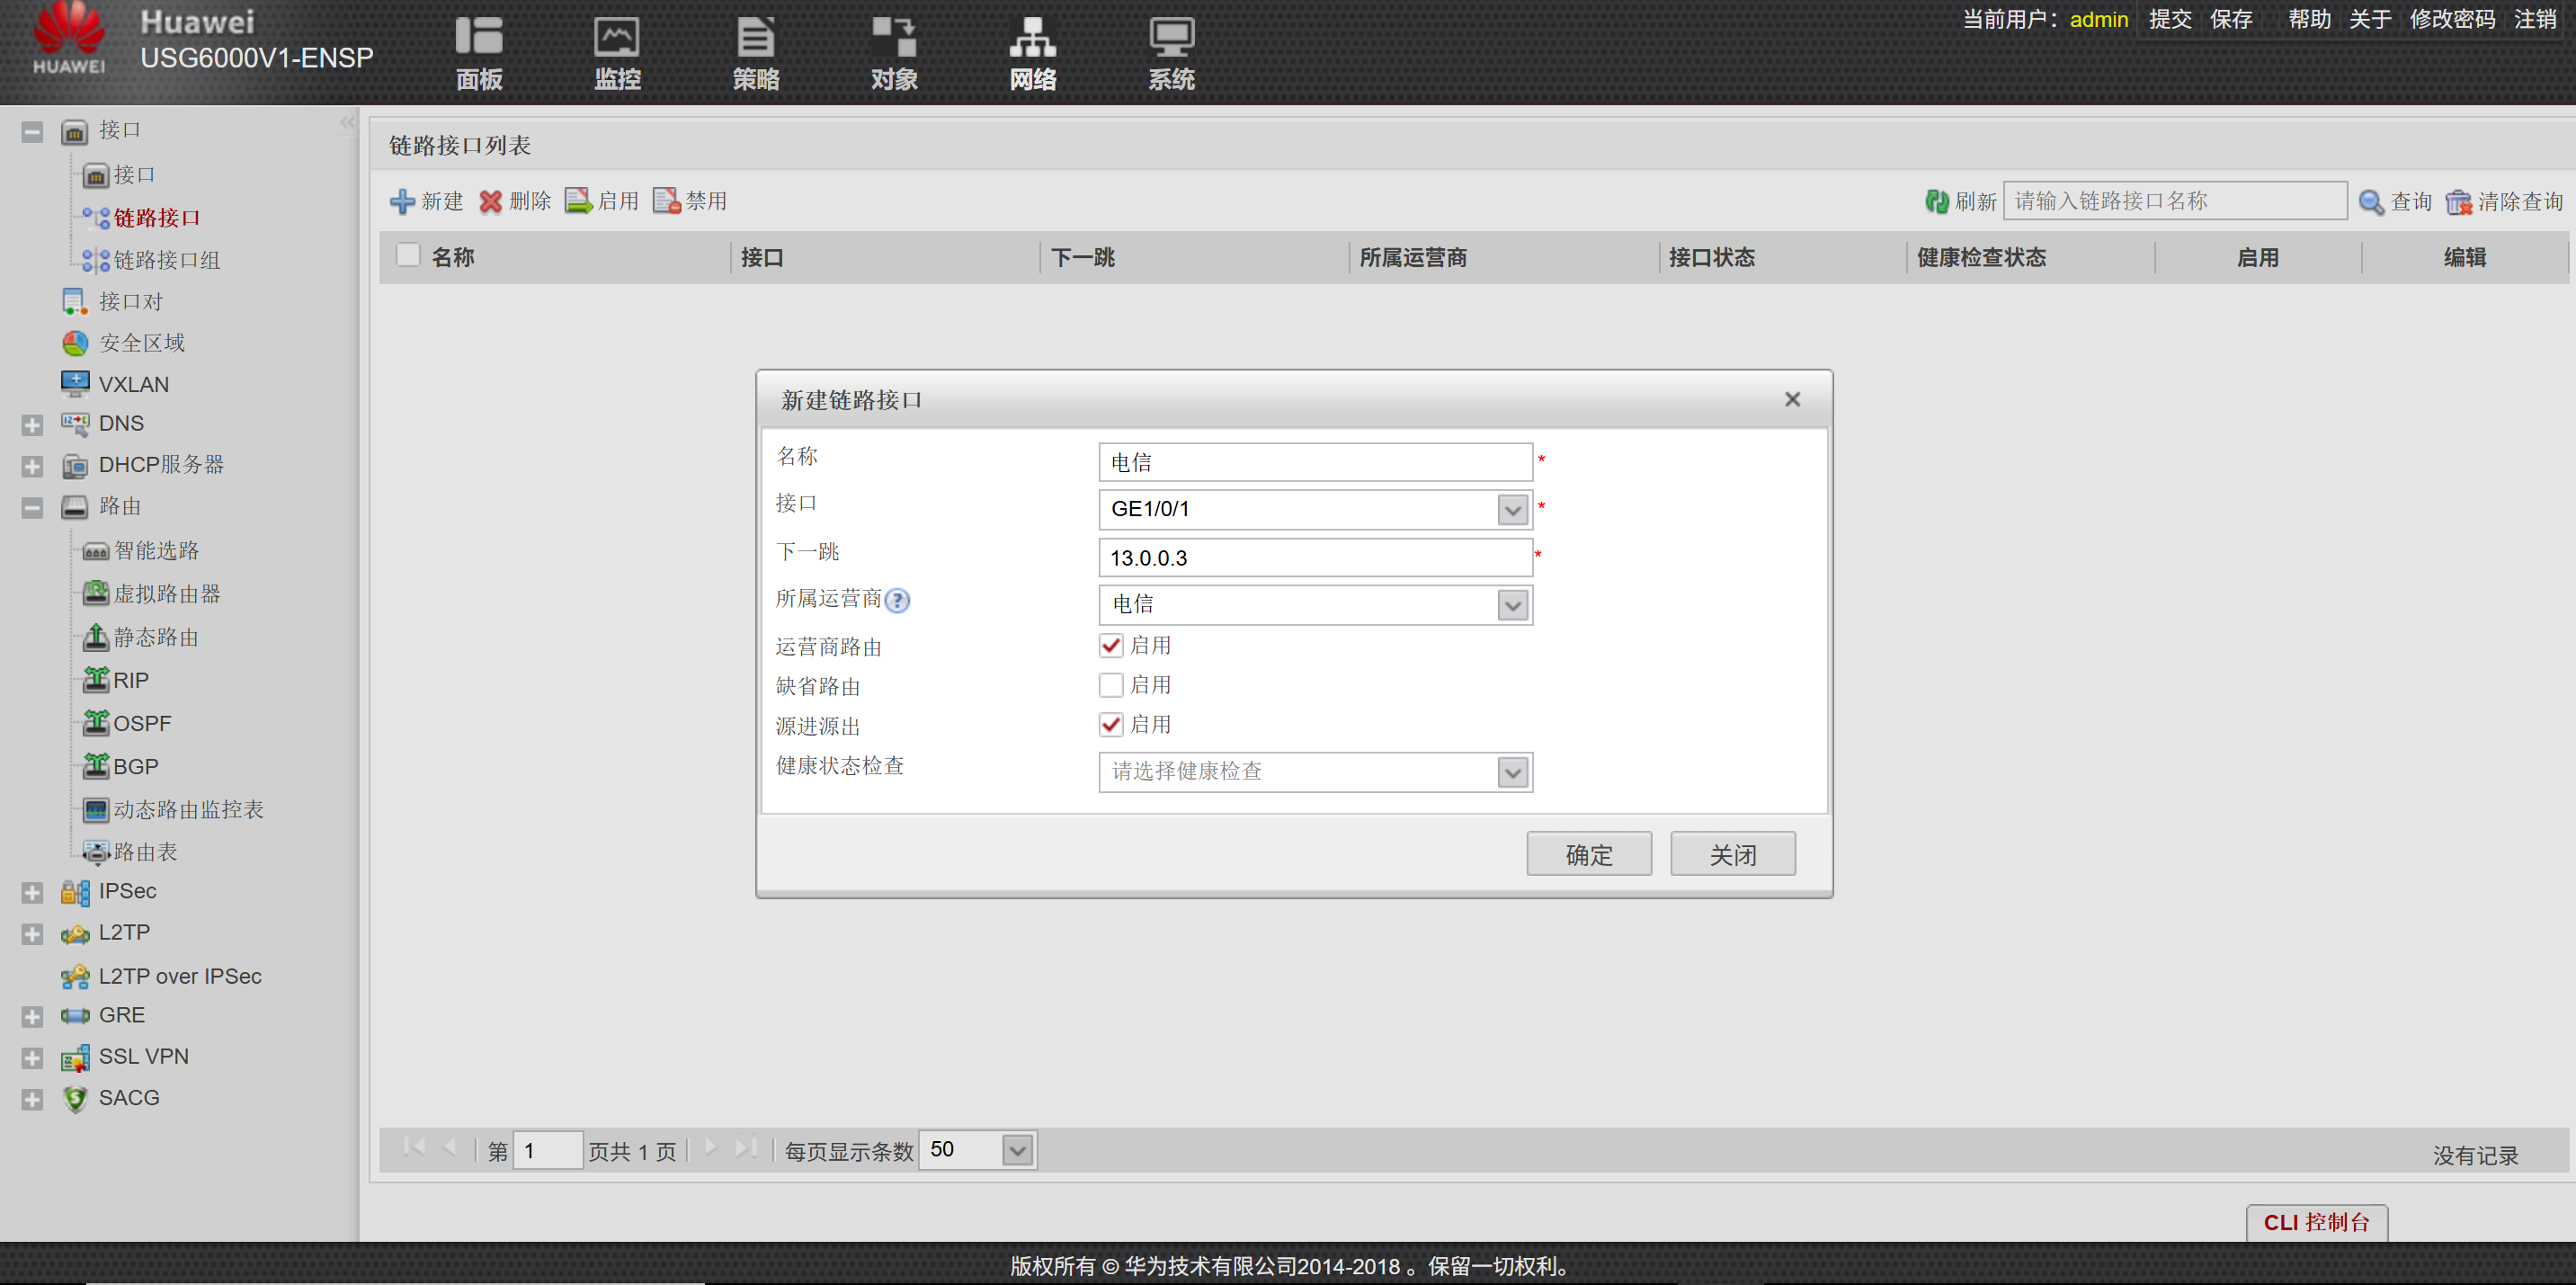
6、新建链路接口(路由下发)
1. 电信
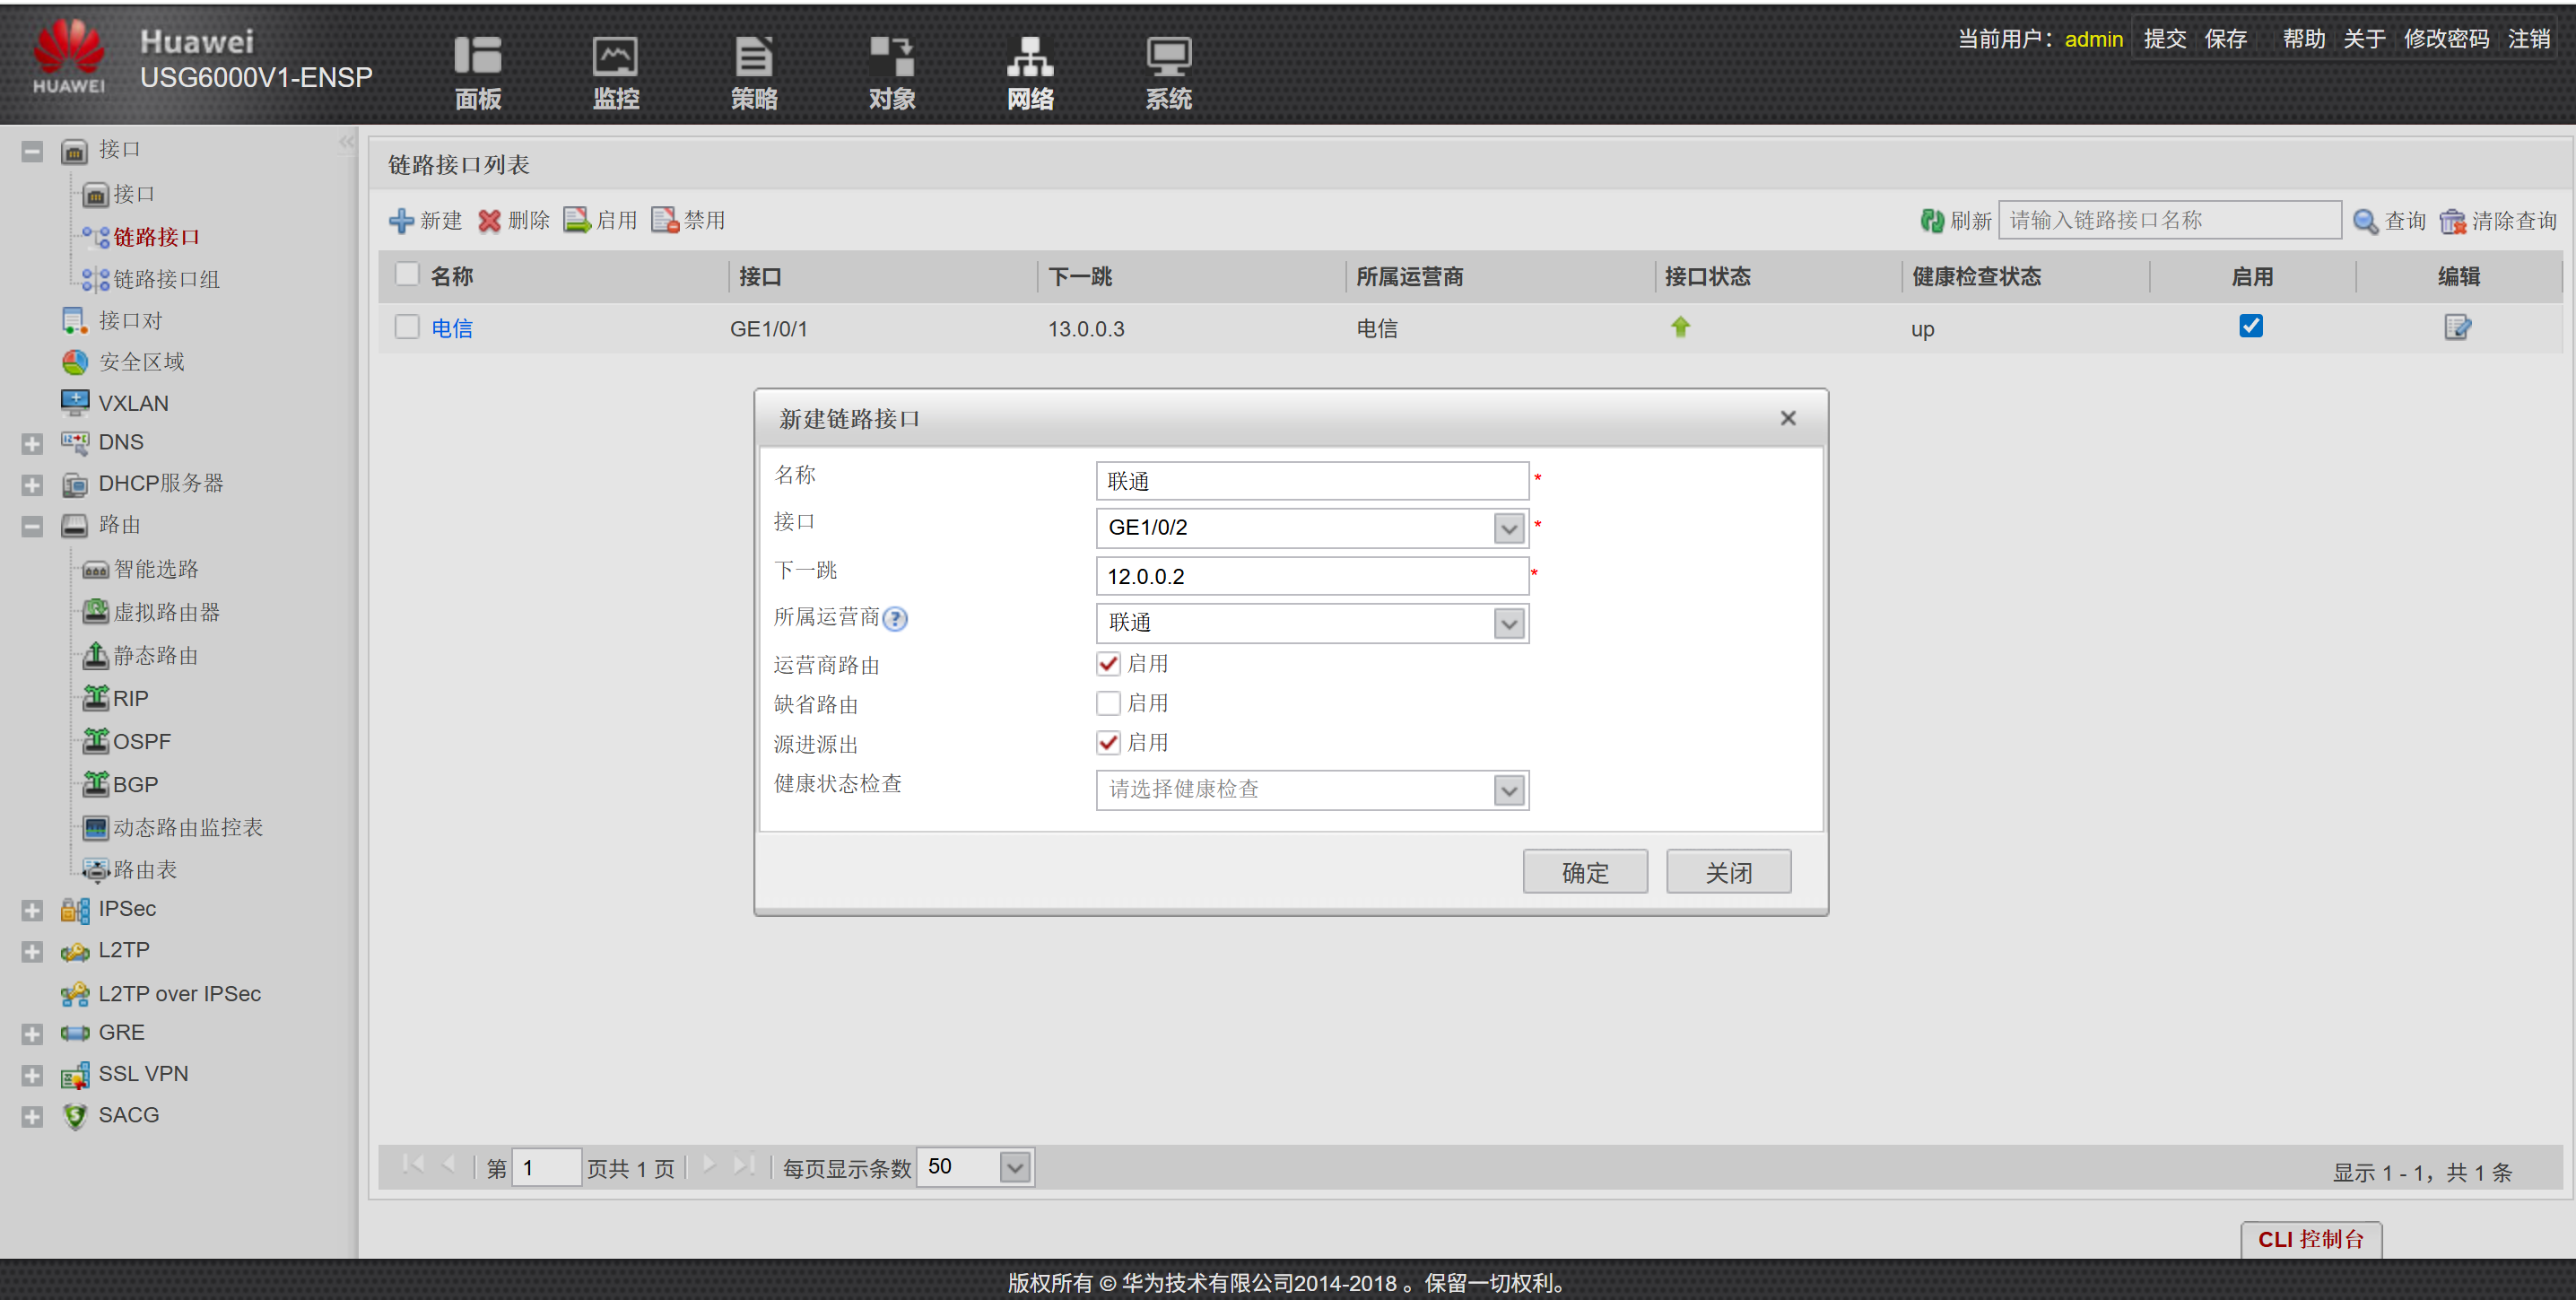
2. 联通
7、配置真实服务器组
方法一:命令行
bash
[FW]slb enable --- 开启服务器负载均衡功能
[FW]slb
[FW-slb]group 1 DNS --- 创建编号为1,名字为DNS的组
[FW-slb-group-1]rserver 0 rip 100.1.1.1 port 53 --- 指定真实服务器的地址和端口
[FW-slb-group-1]rserver 1 rip 200.1.1.1 port 53
[FW-slb-group-1]metric roundrobin --- 选择简单轮询算法
方法二:web界面
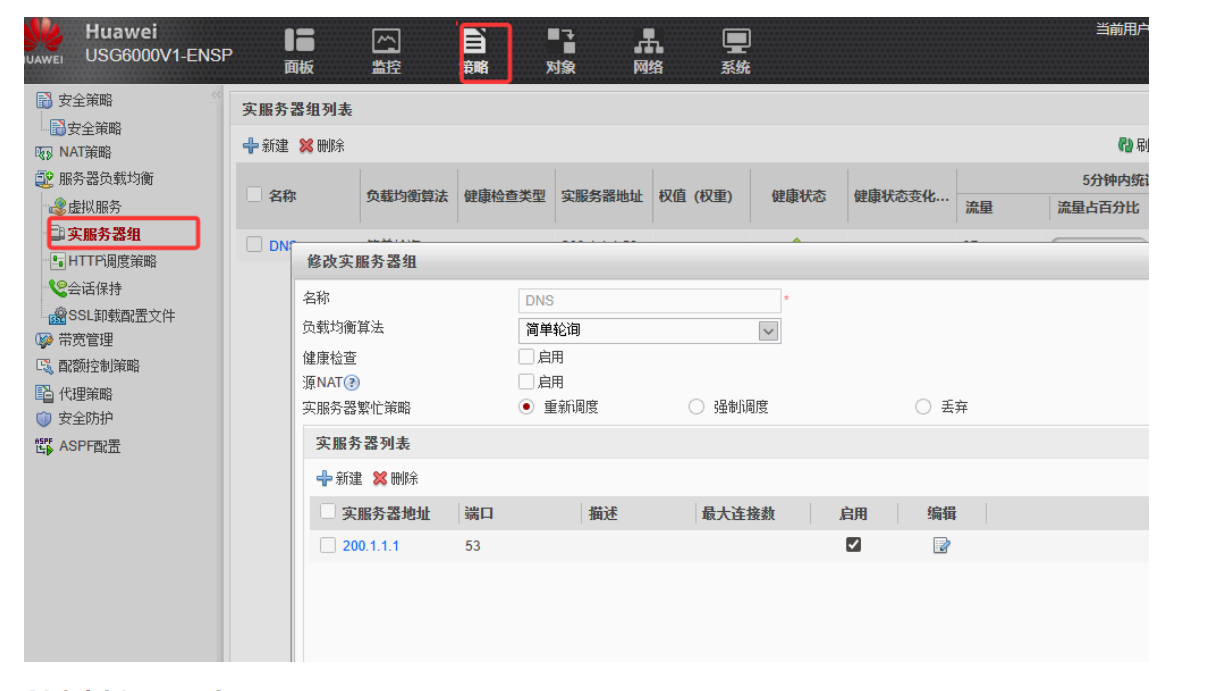
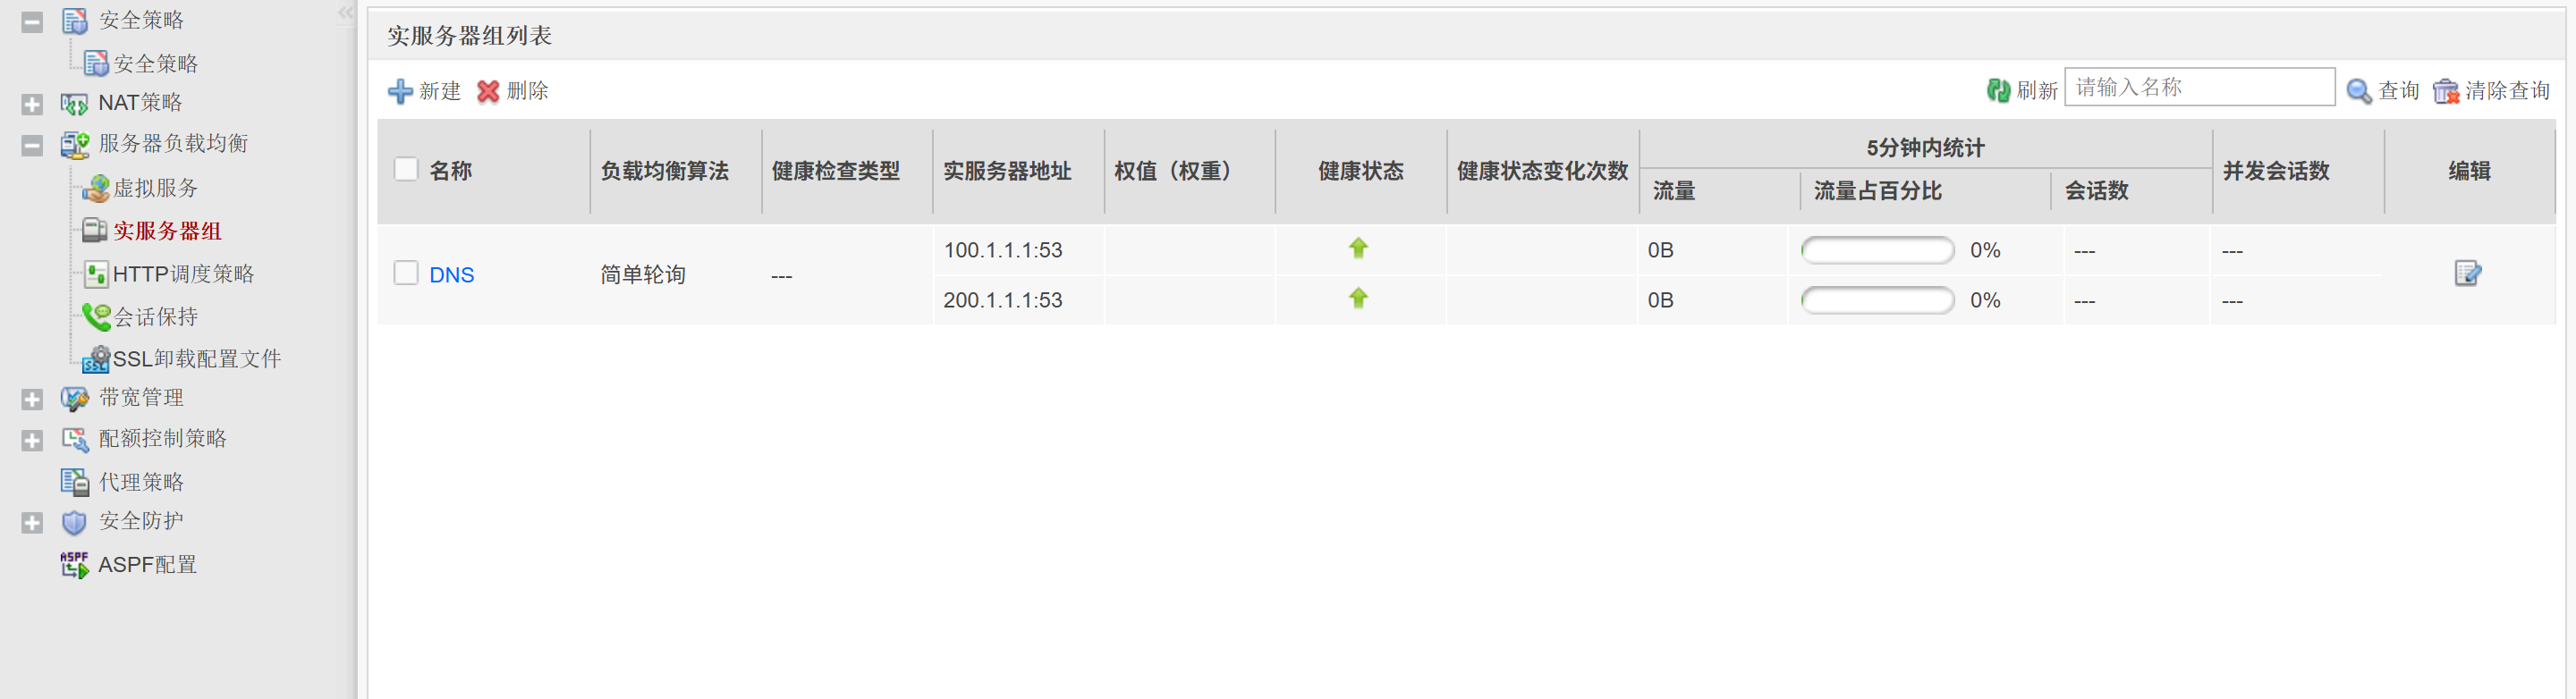
8、创建虚拟DNS服务器
方法一:命令行
bash
[FW]slb
[FW-slb]vserver 1 DNS
[FW-slb-vserver-1]vip 0 192.168.1.100 --- 设定虚拟IP
[FW-slb-vserver-1]group DNS --- 关联真实服务器组
方法二:web界面
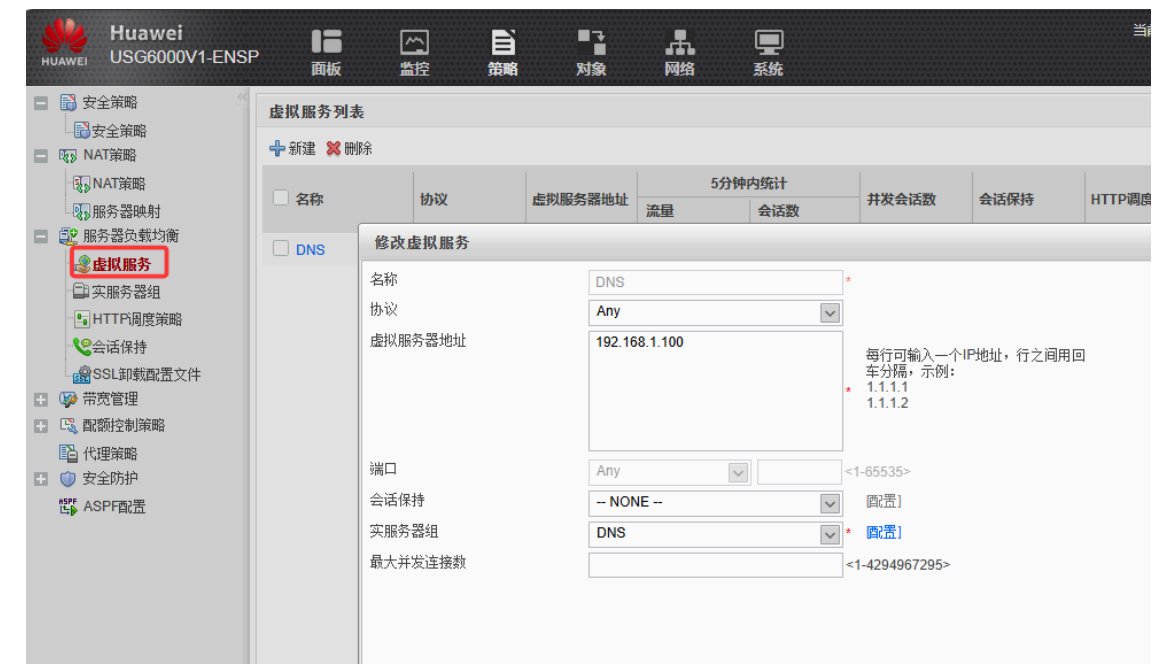
9、DNS透明代理设置
方法一:命令行
1. 开启DNS透明代理
bash
[FW]dns-transparent-policy --- 进入DNS透明代理策略视图
[FW-policy-dns]dns transparent-proxy enable --- 开启DNS透明代理功能
2. 新建DNS透明代理
bash
[FW]dns-transparent-policy --- 进入DNS透明代理策略视图
[FW-policy-dns]dns server bind interface GigabitEthernet 1/0/1 preferred
100.1.1.1
[FW-policy-dns]dns server bind interface GigabitEthernet 1/0/2 preferred
200.1.1.1
3. 配置DNS透明代理策略
bash
[FW]dns-transparent-policy --- 进入DNS透明代理策略视图
[FW-policy-dns]rule name dns
[FW-policy-dns-rule-dns]source-address 192.168.1.0 24
[FW-policy-dns-rule-dns]enable --- 启动规则
[FW-policy-dns-rule-dns]action tpdns
方法二:web界面
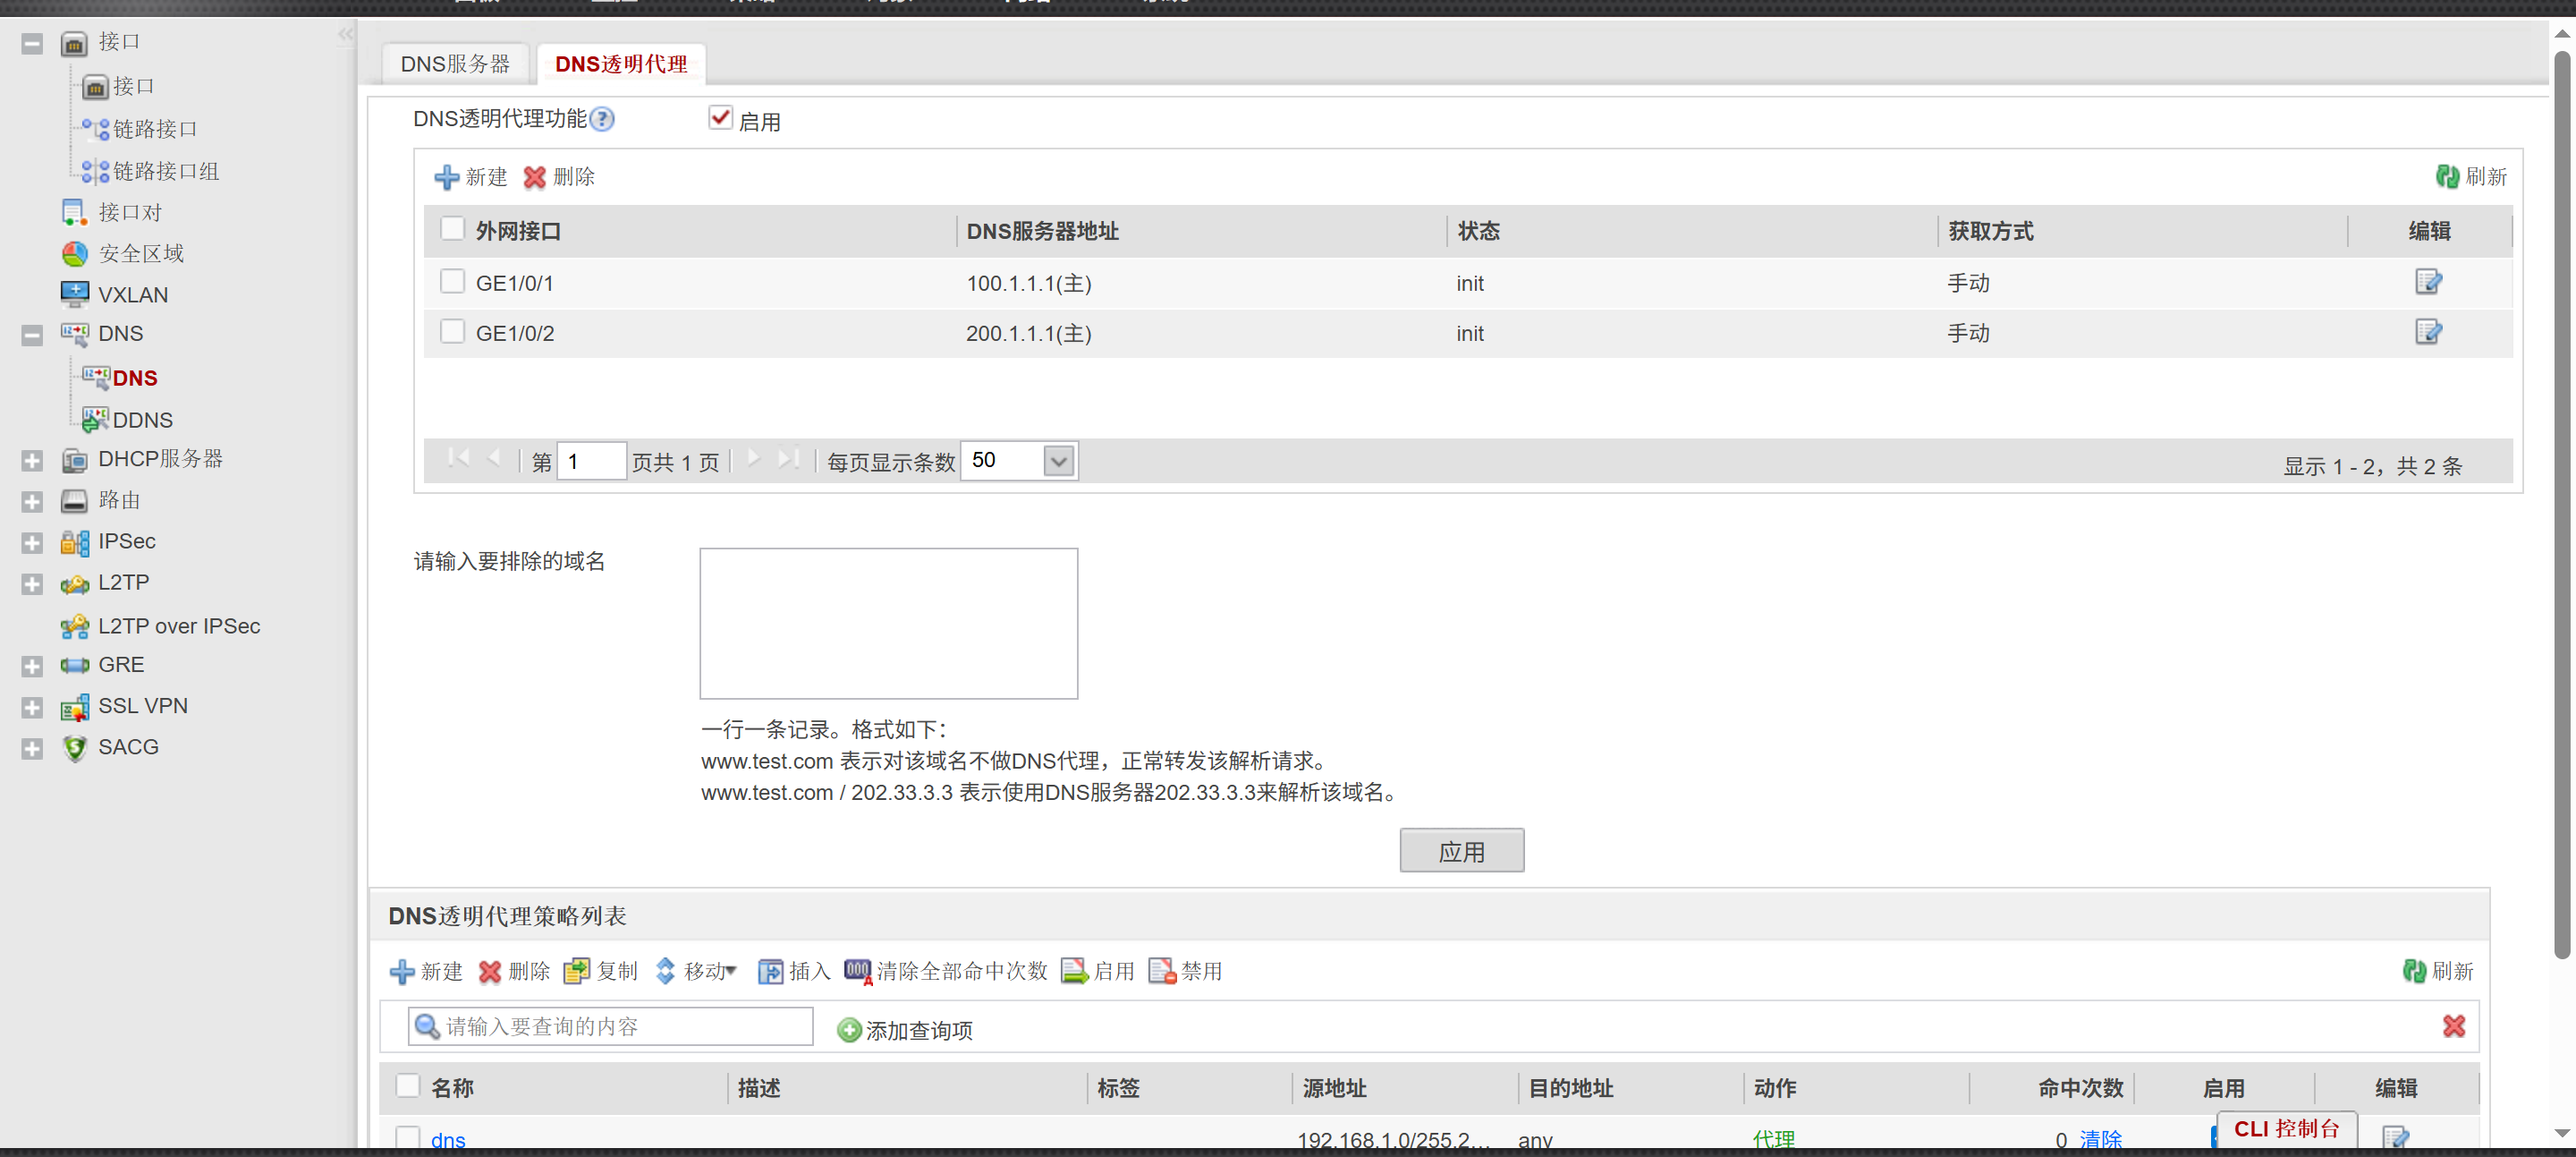
1. 新建DNS透明代理
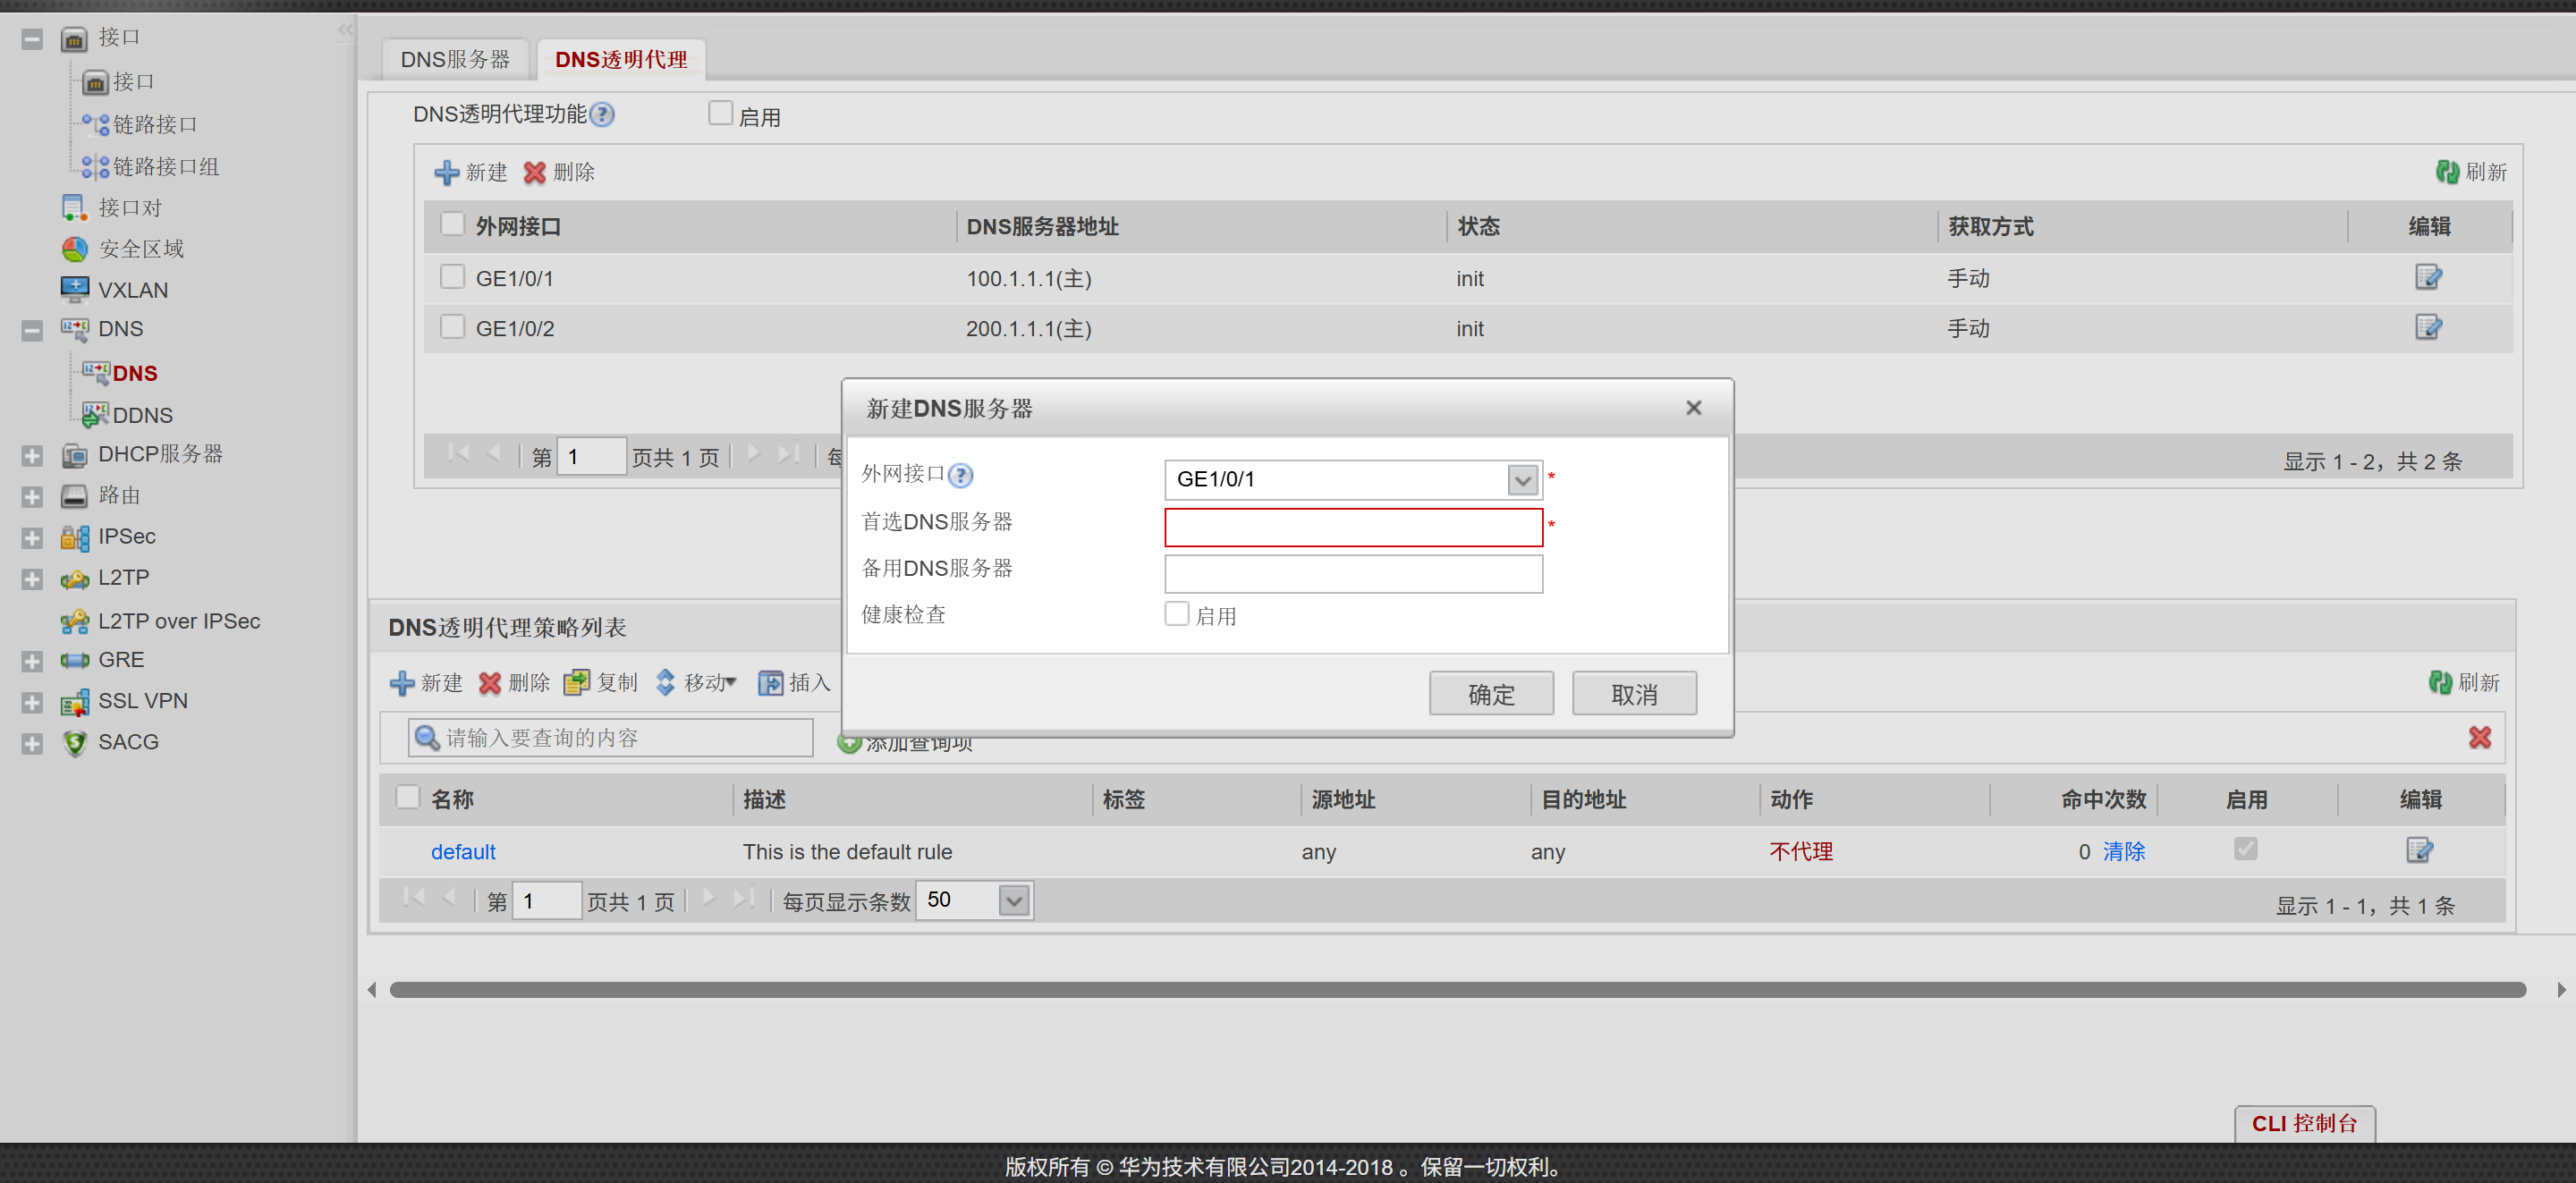
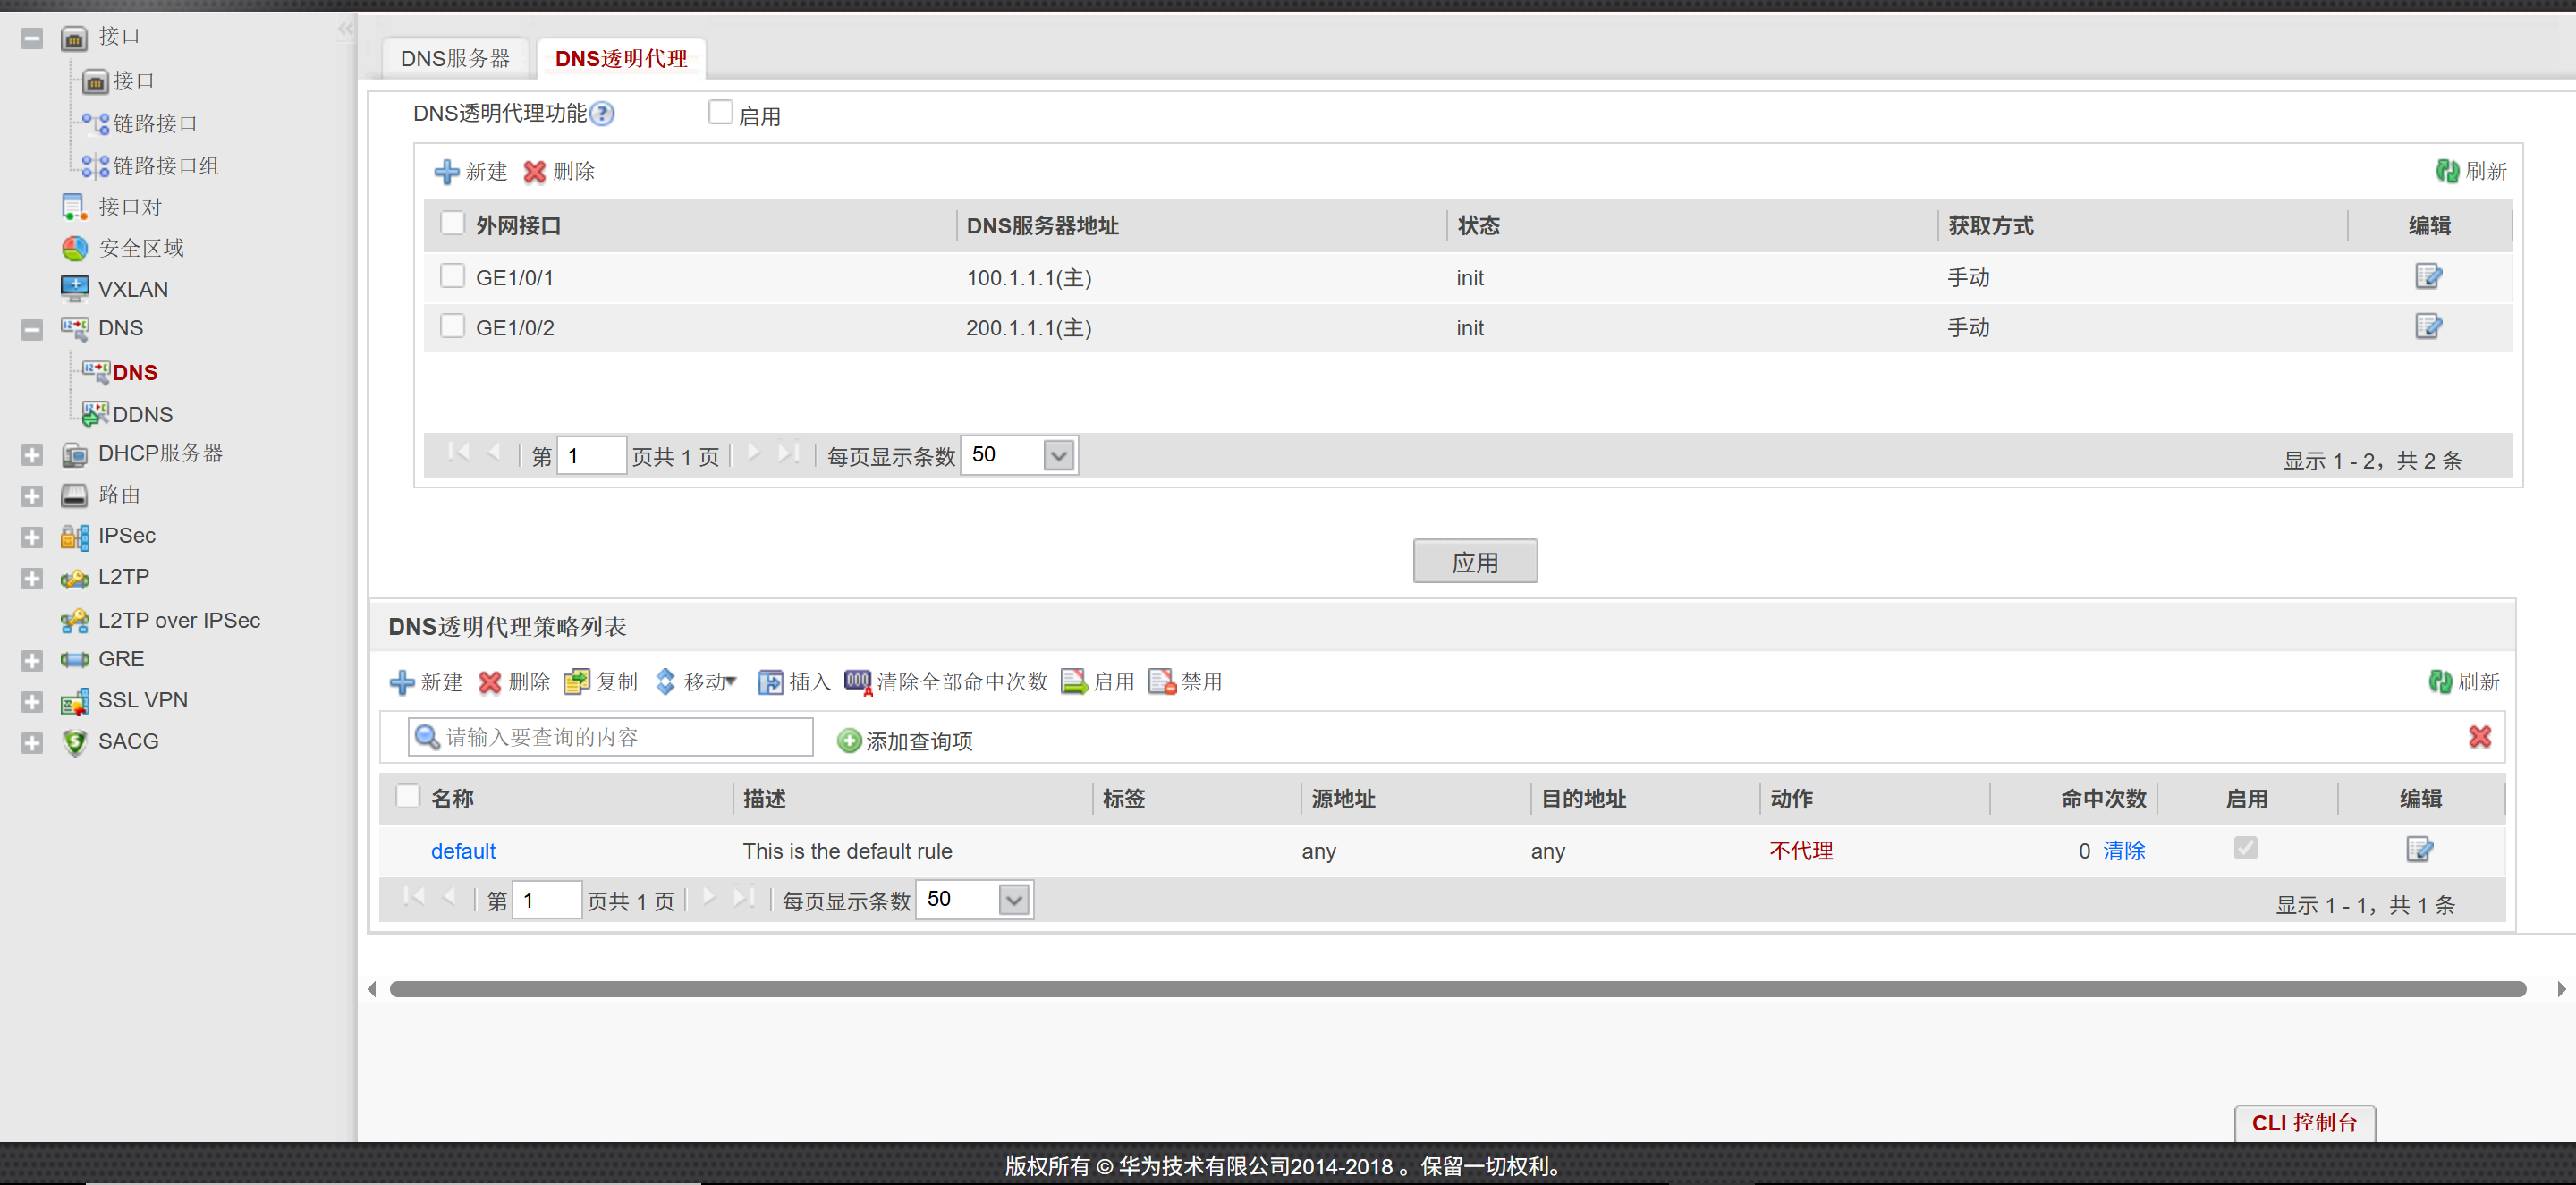
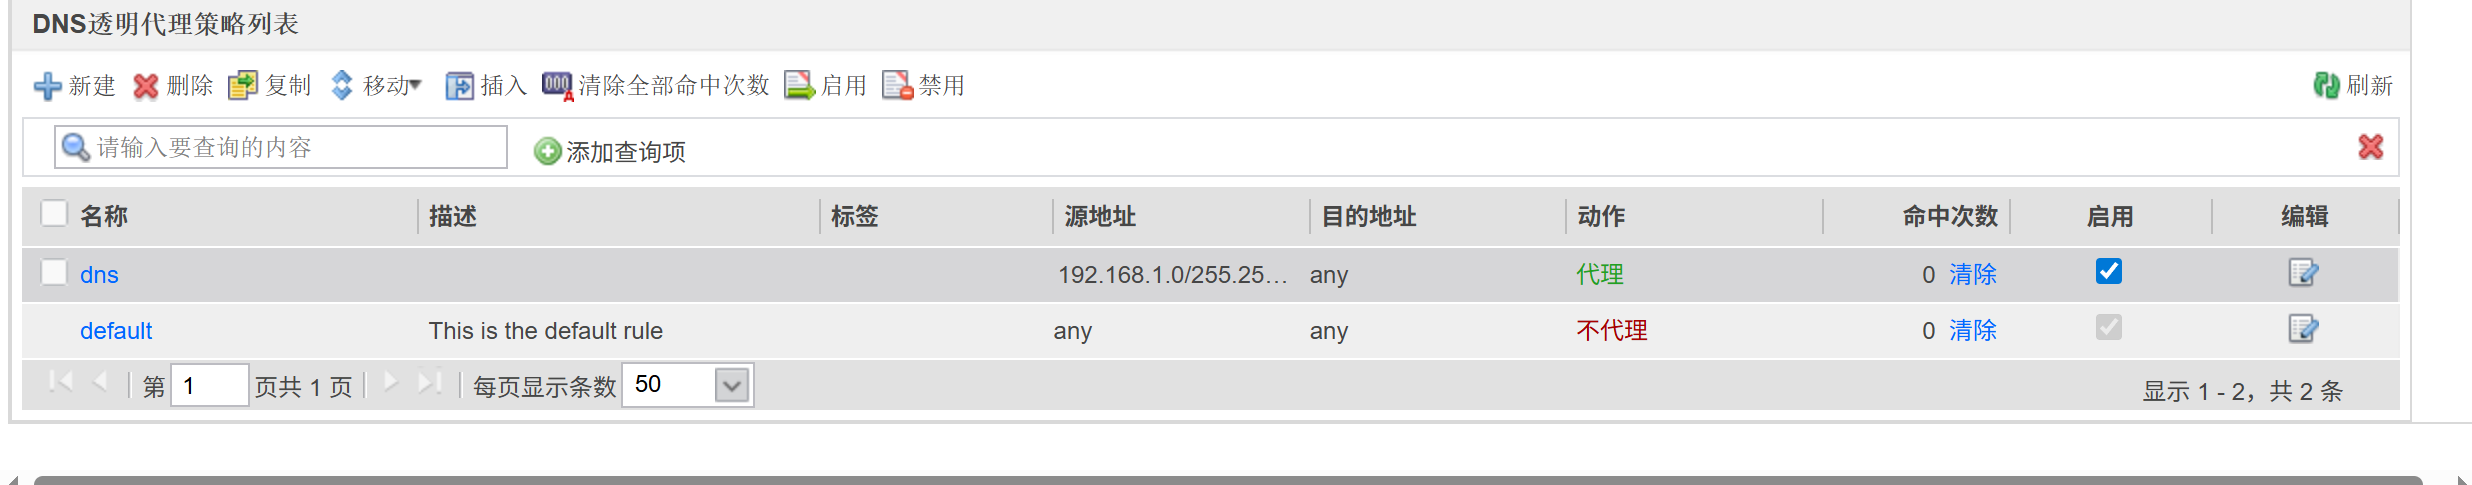
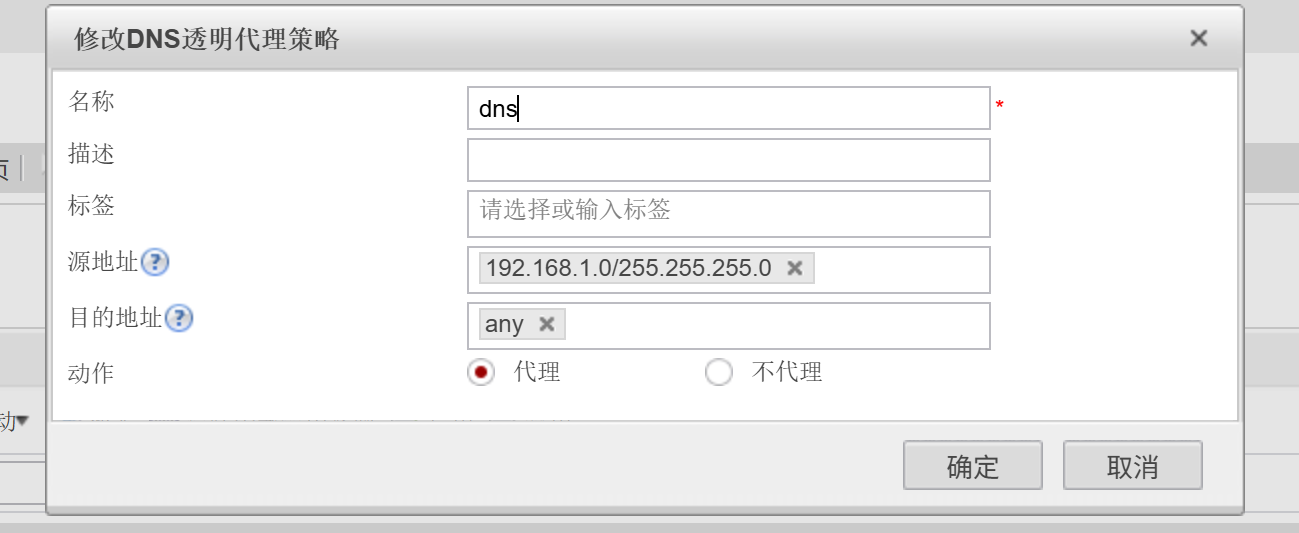
2. 配置DNS透明代理策略
3.启动代理功能
10、新建安全策略
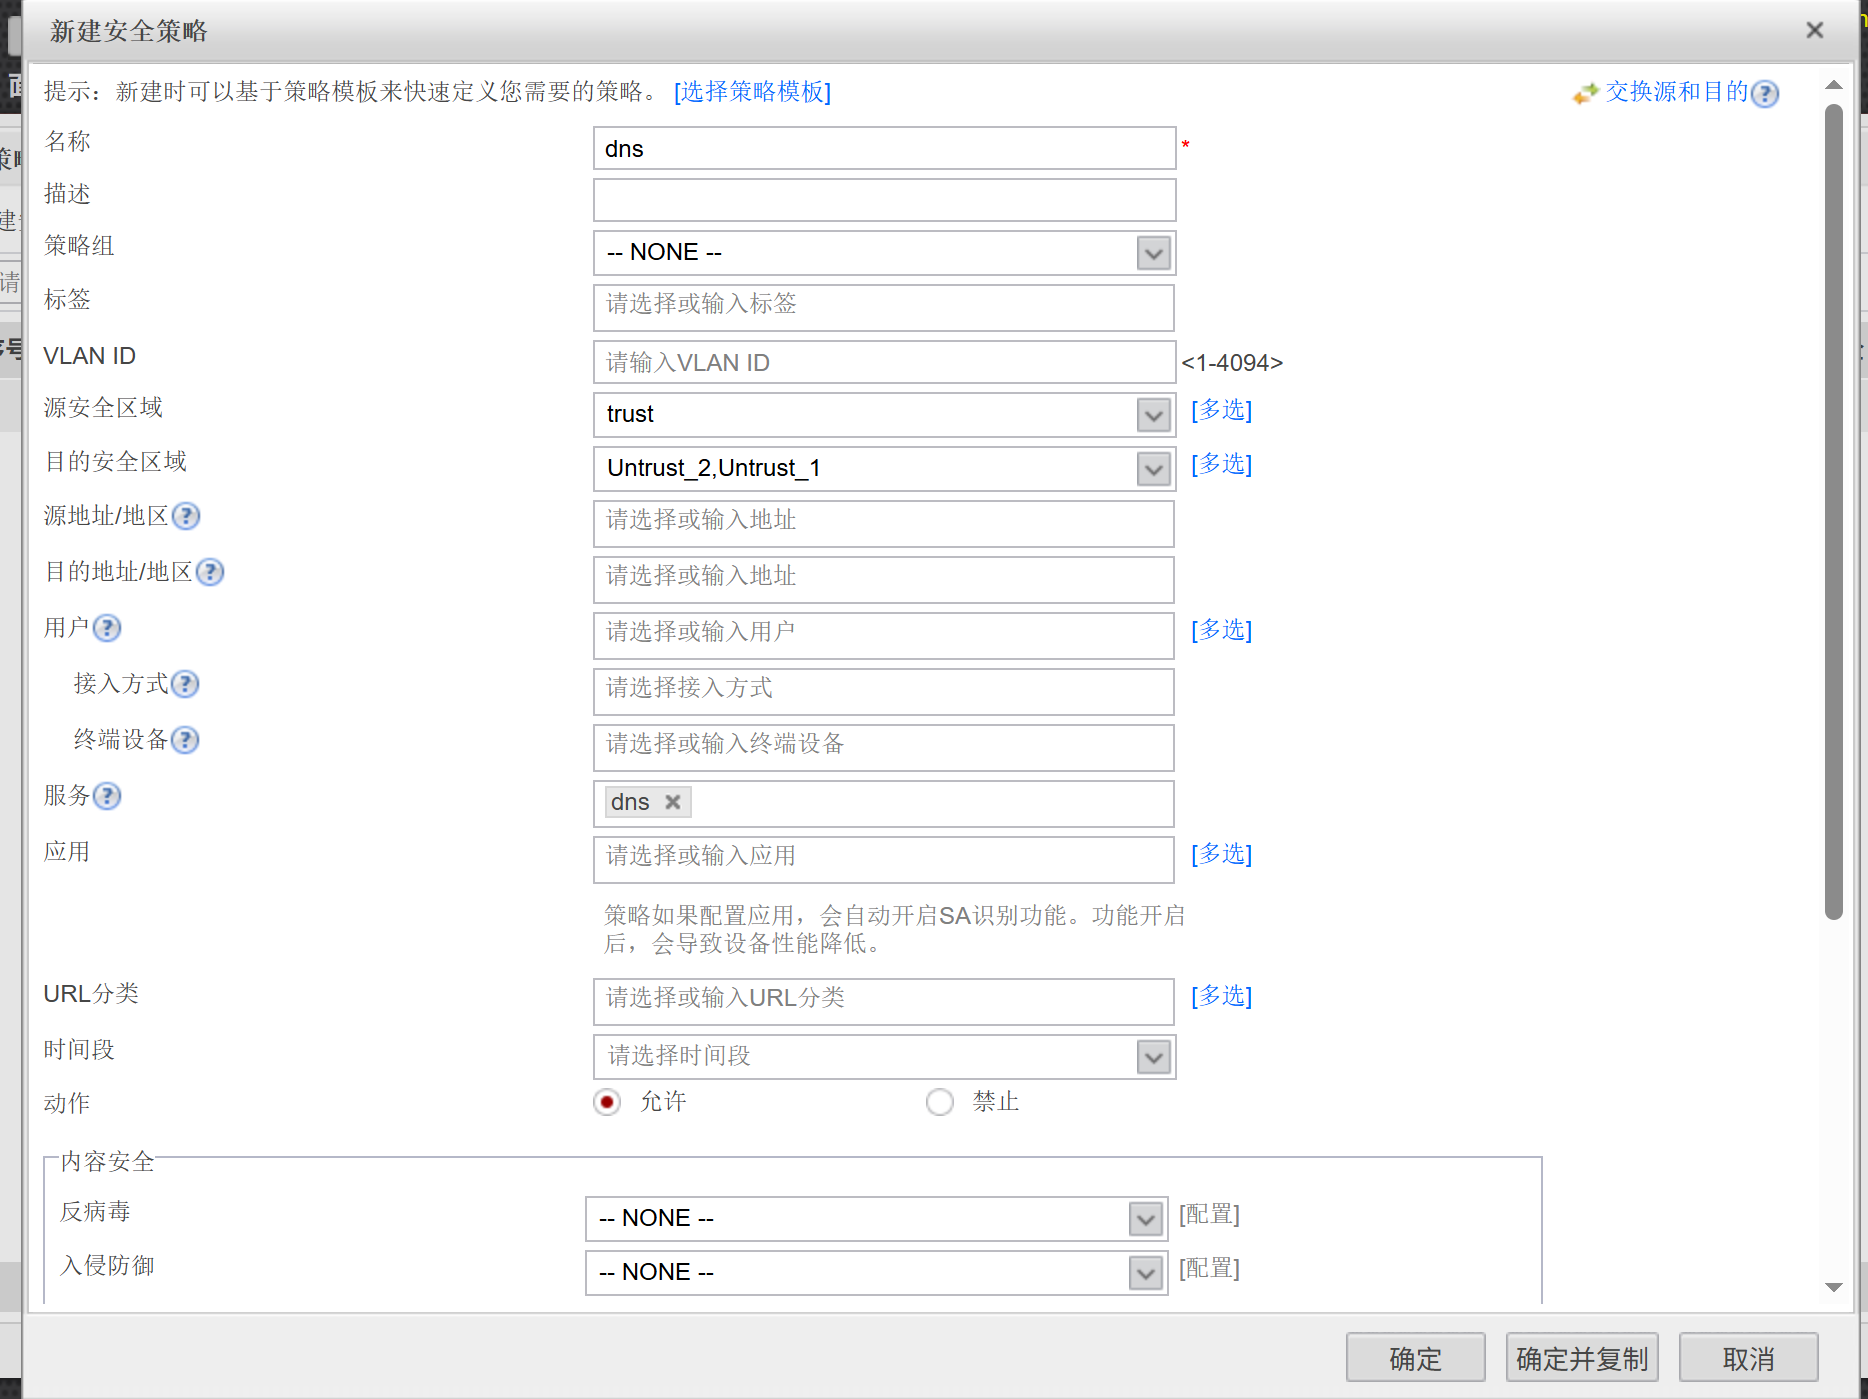
1. 配置放通DNS流量的安全策略
2. 配置访问百度服务器的安全策略
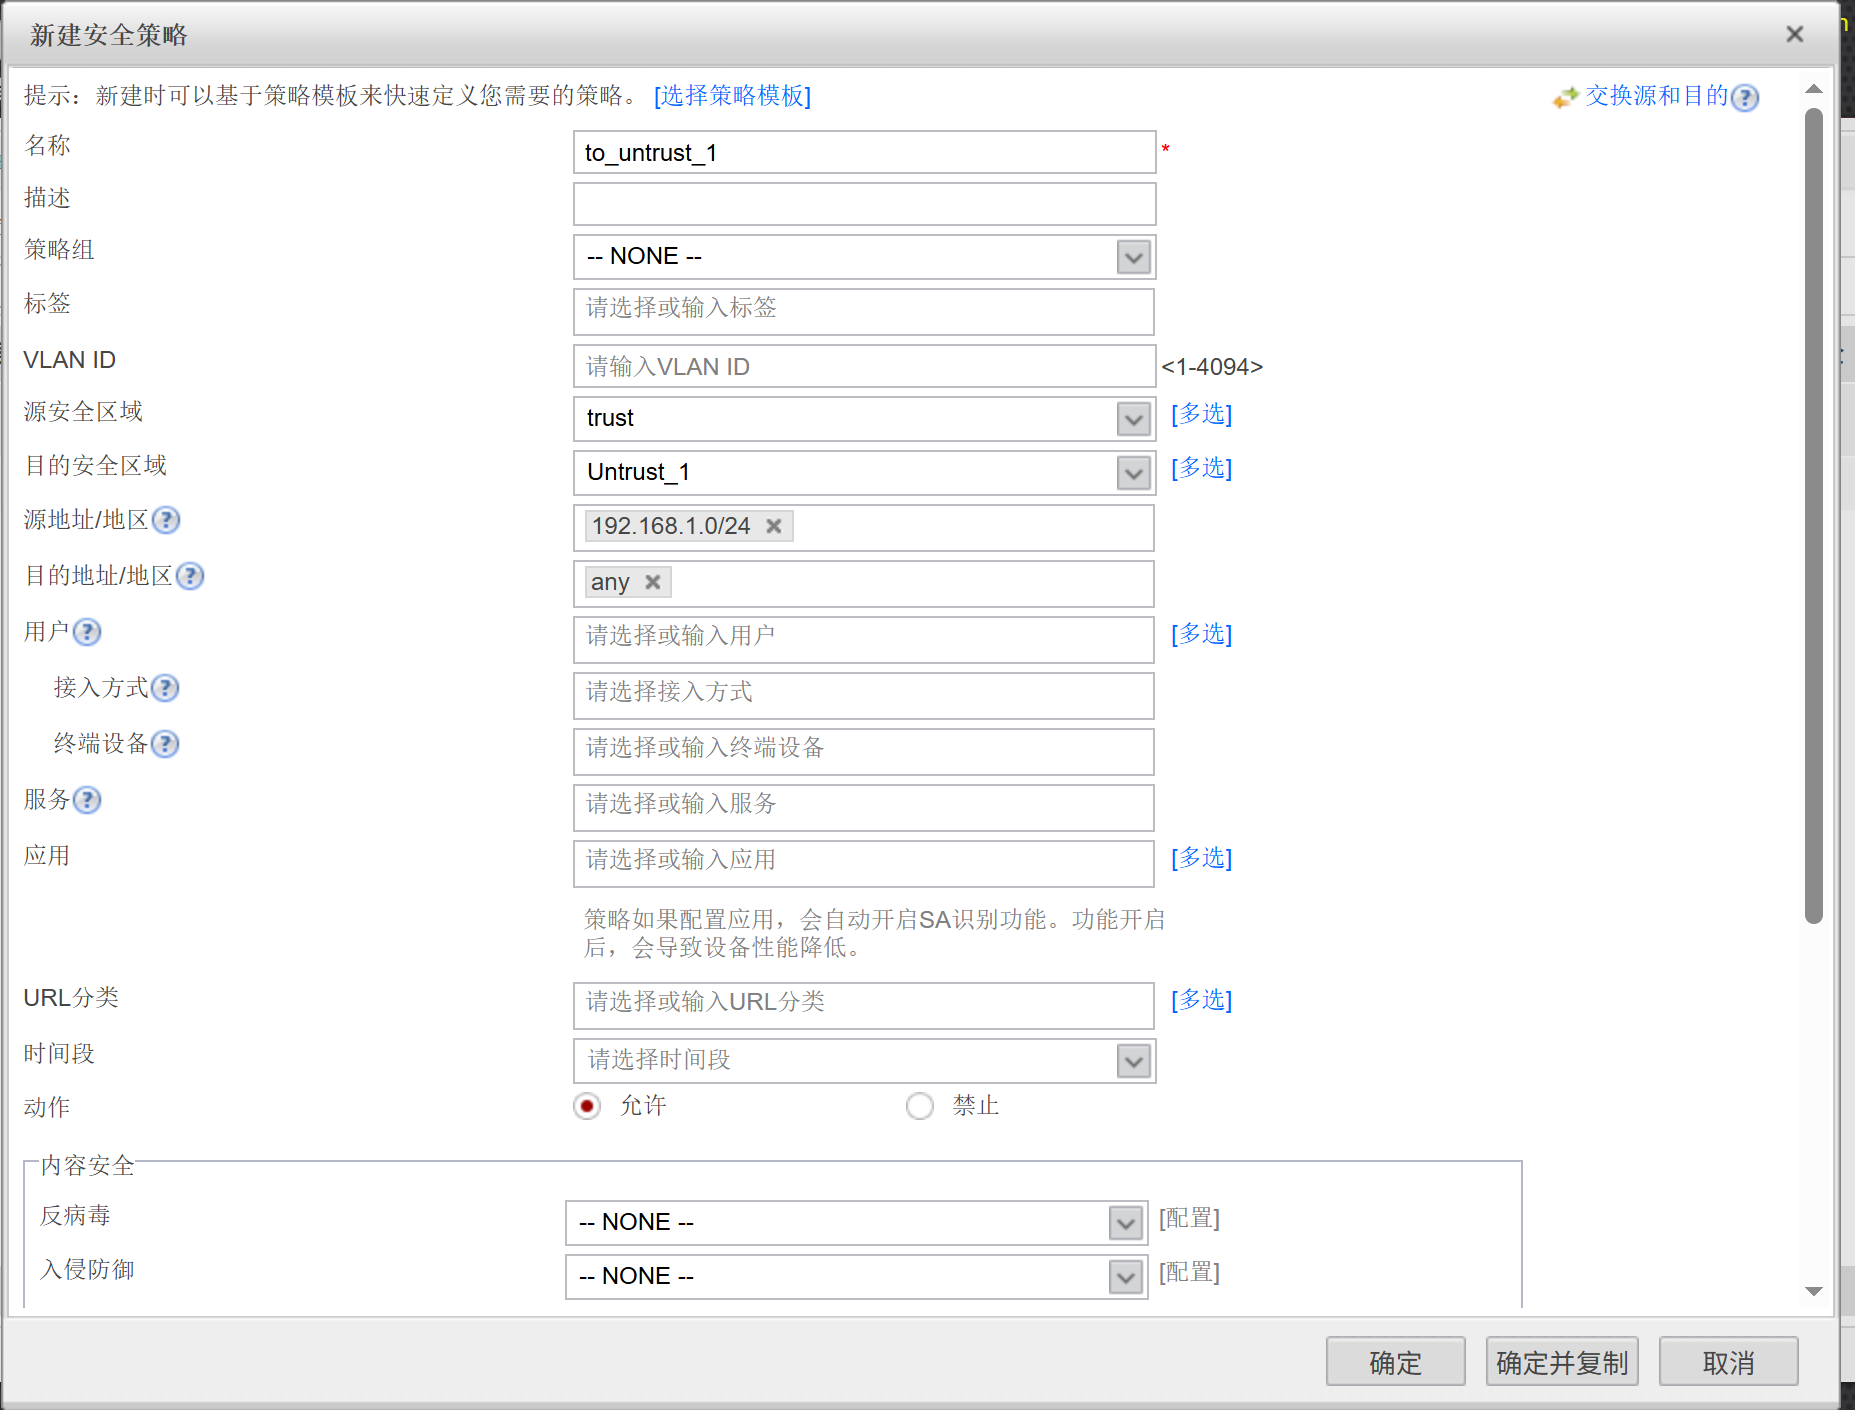
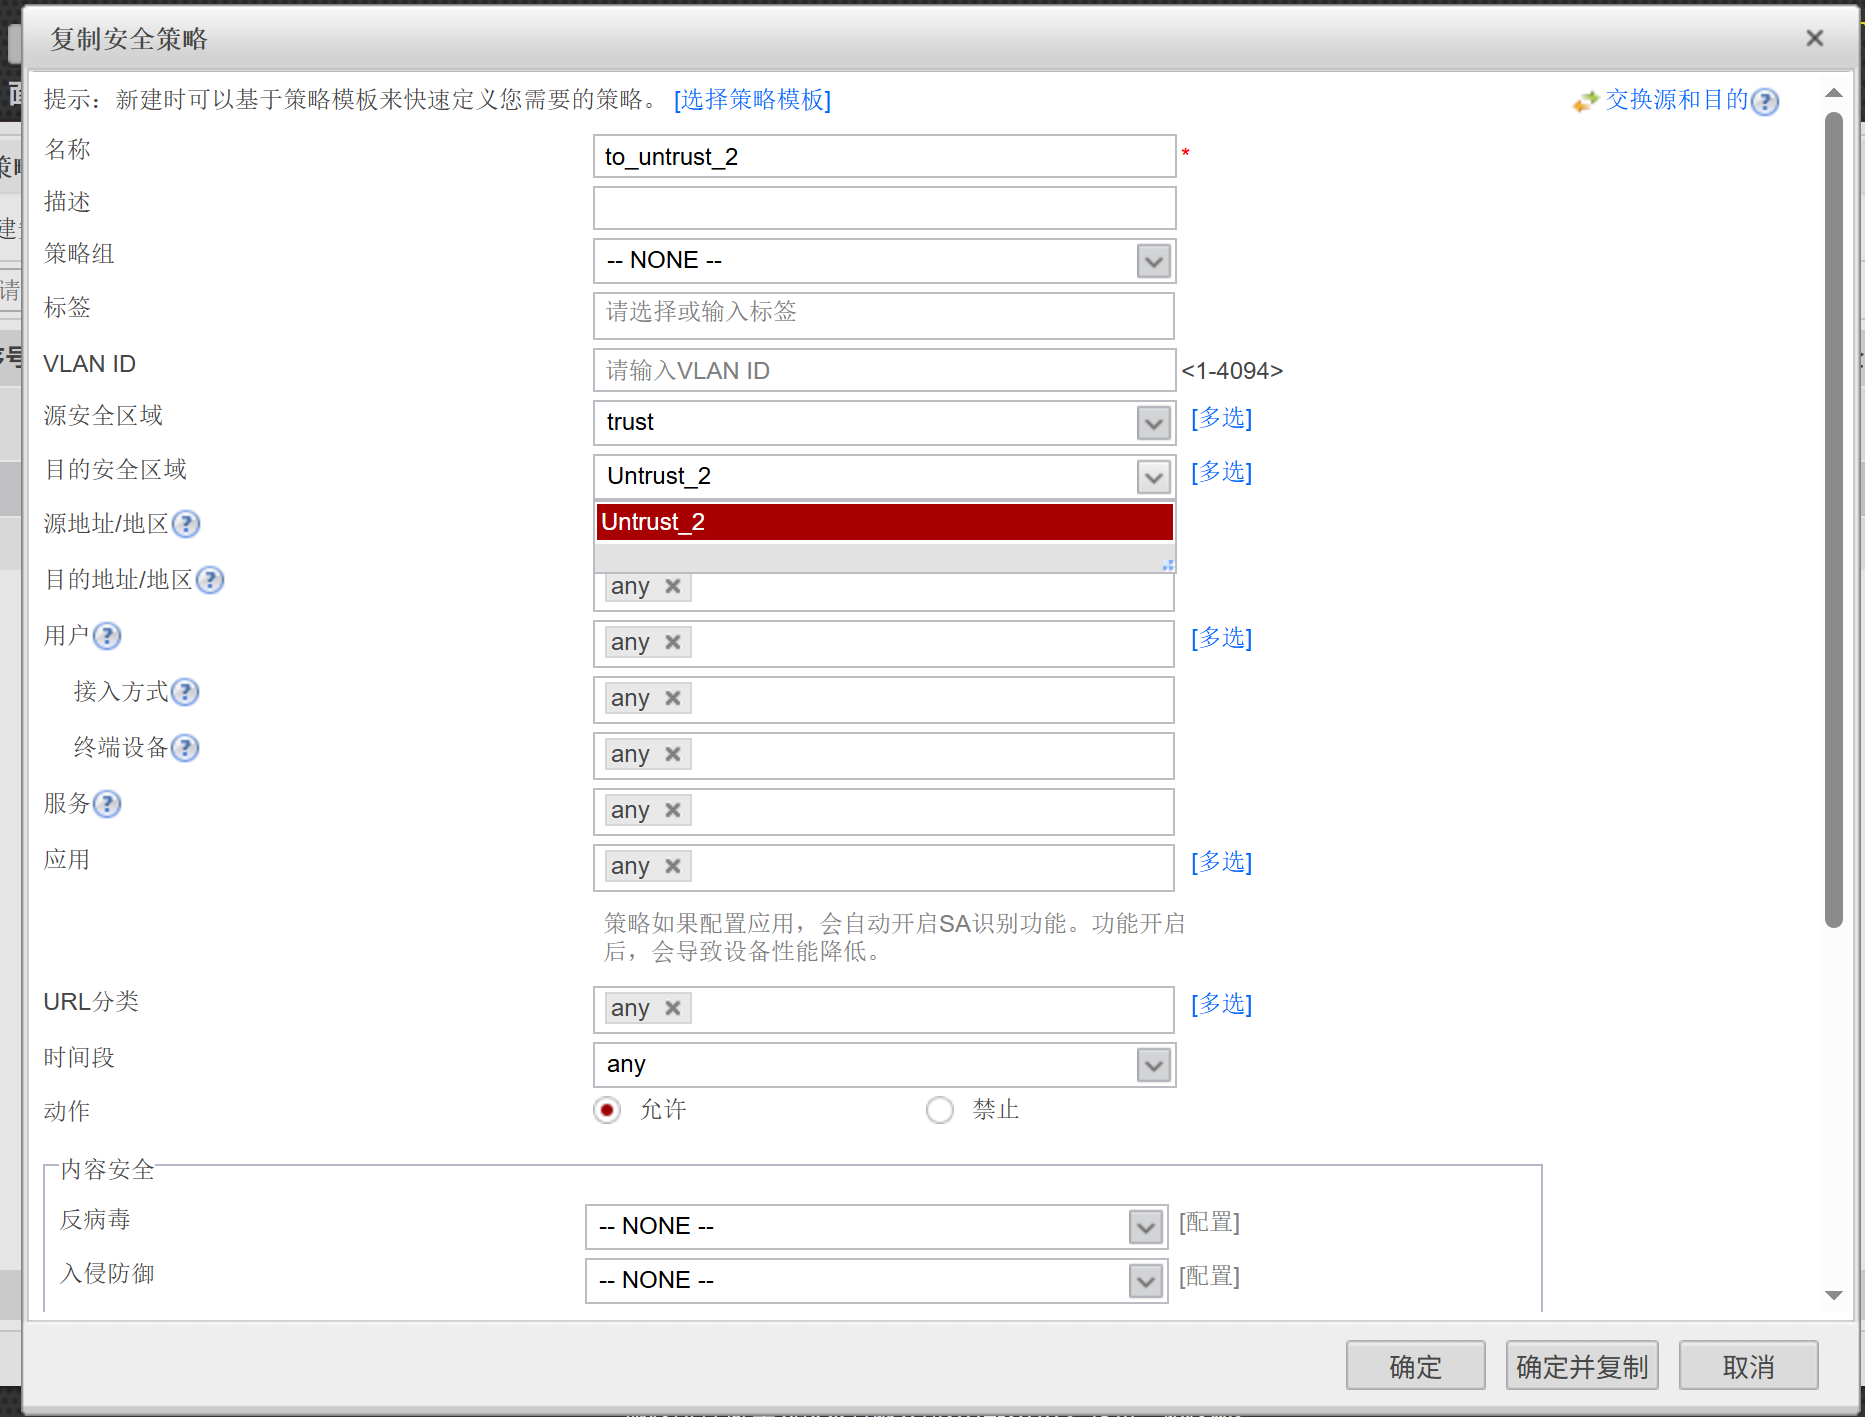
11、配置NAT策略
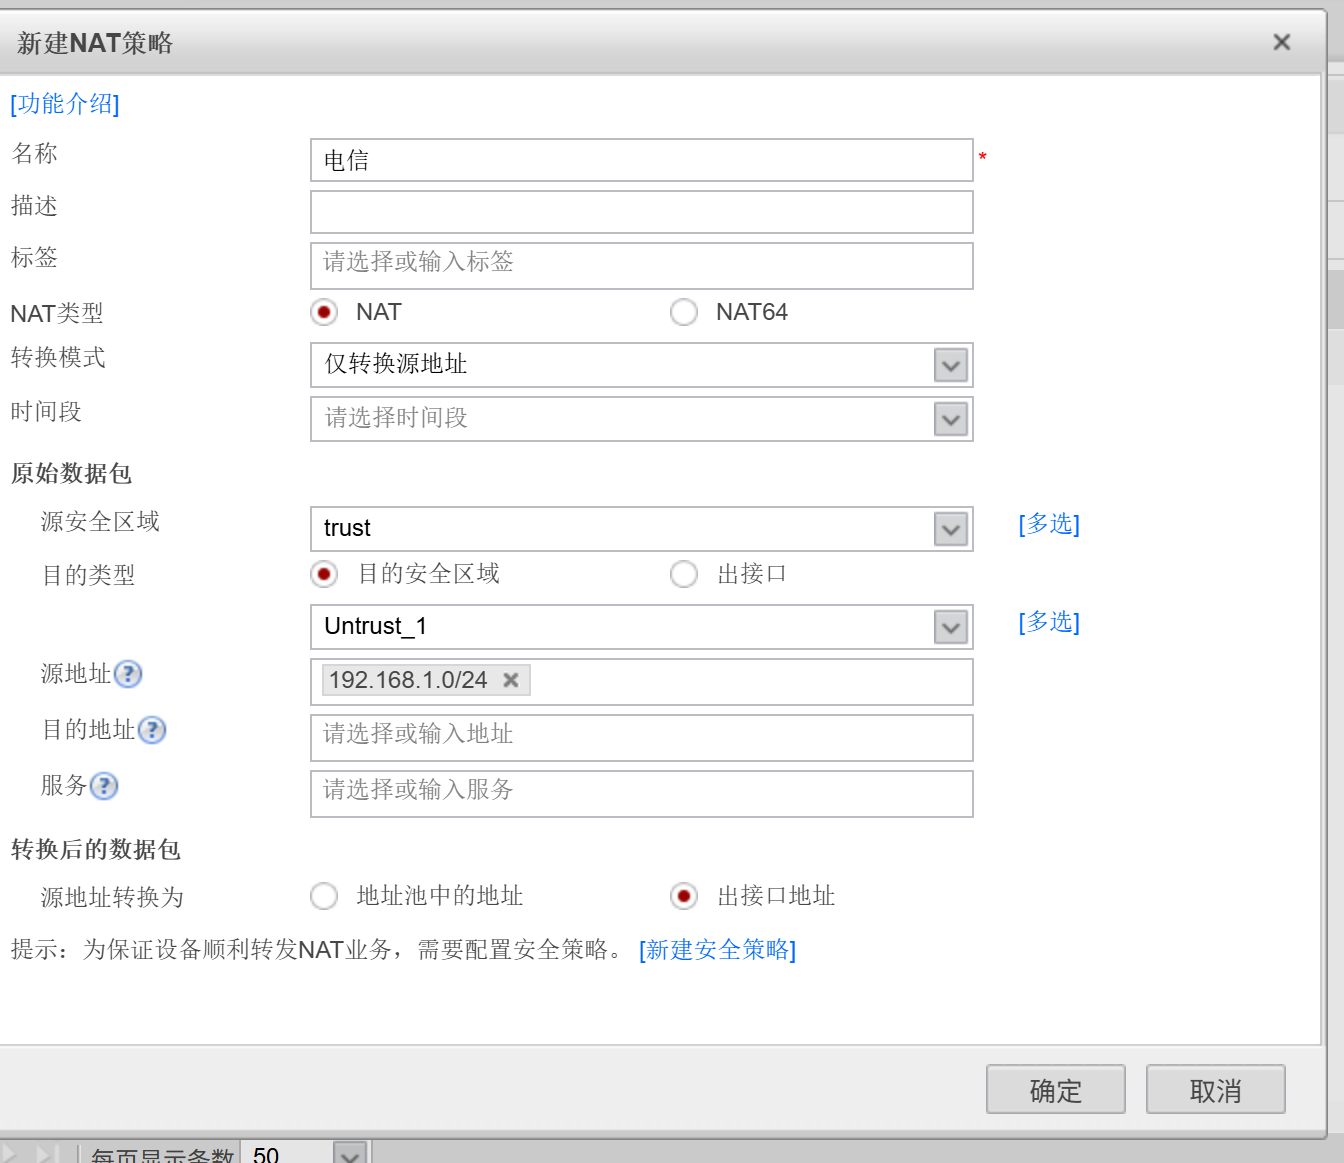
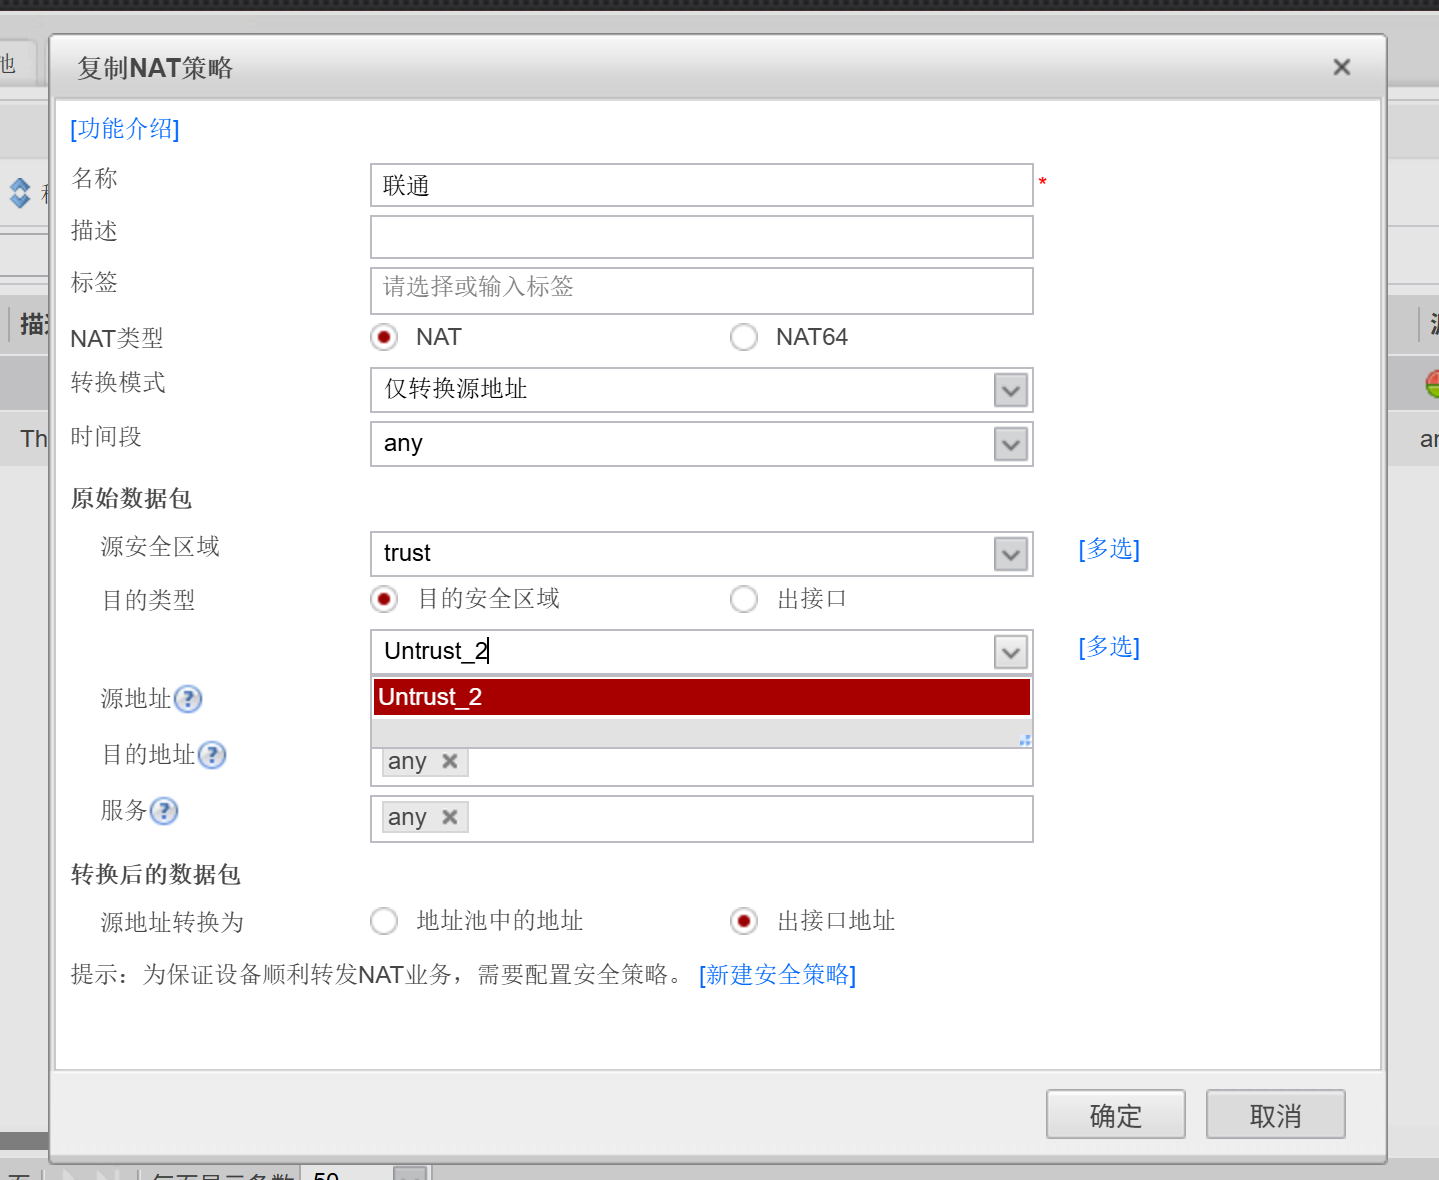
四、测试
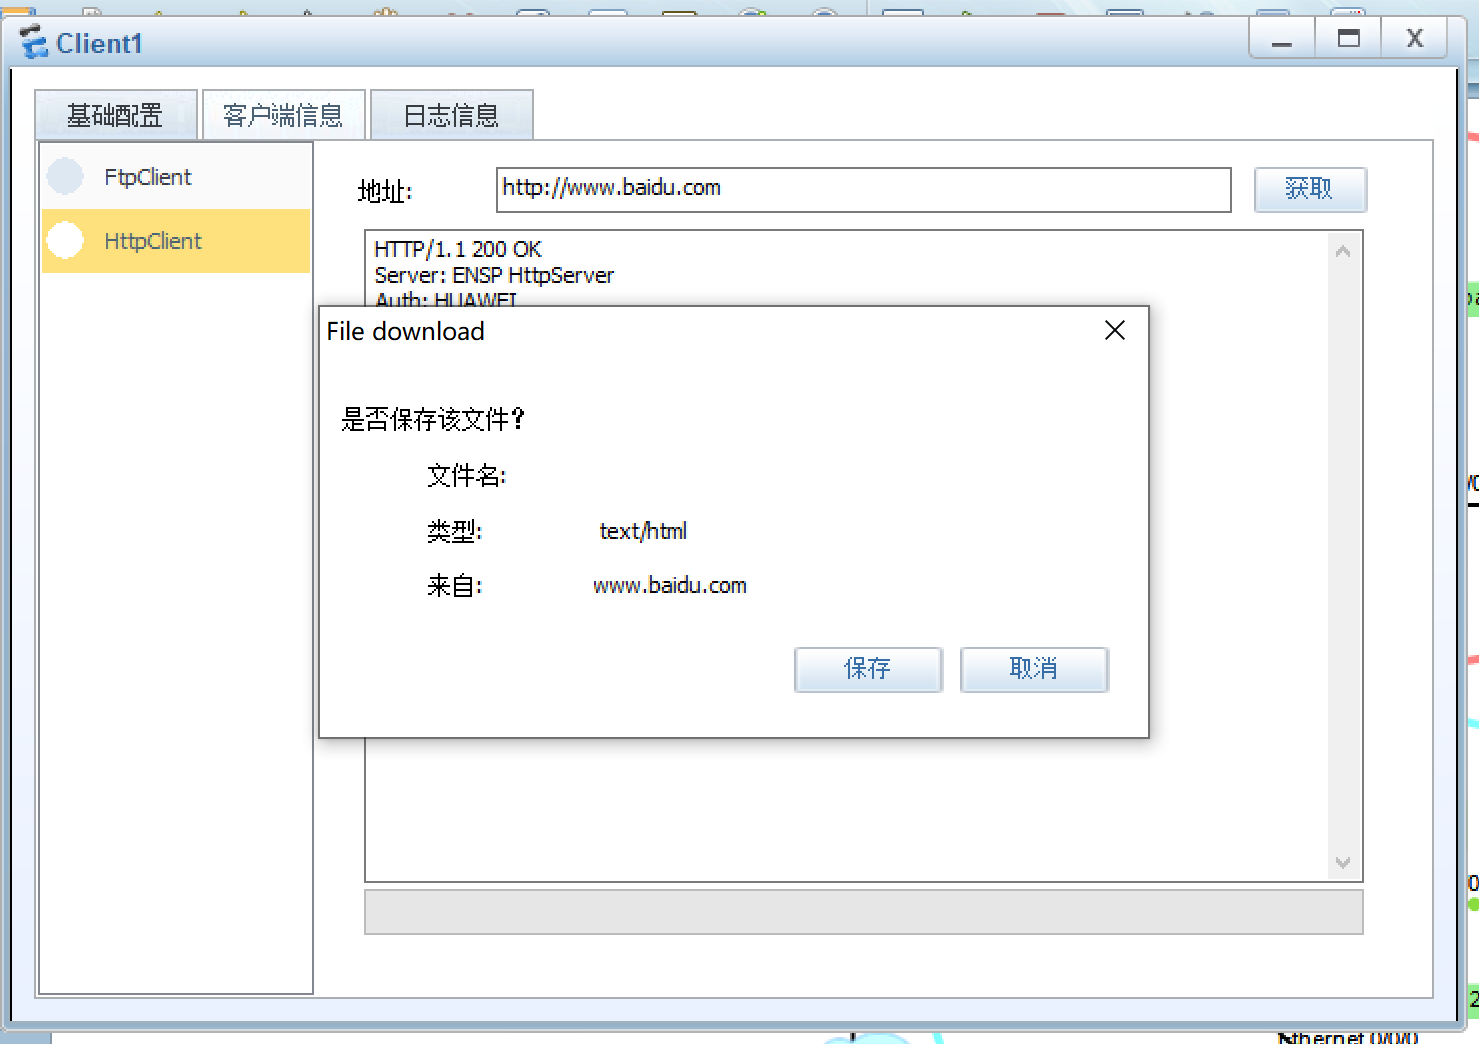
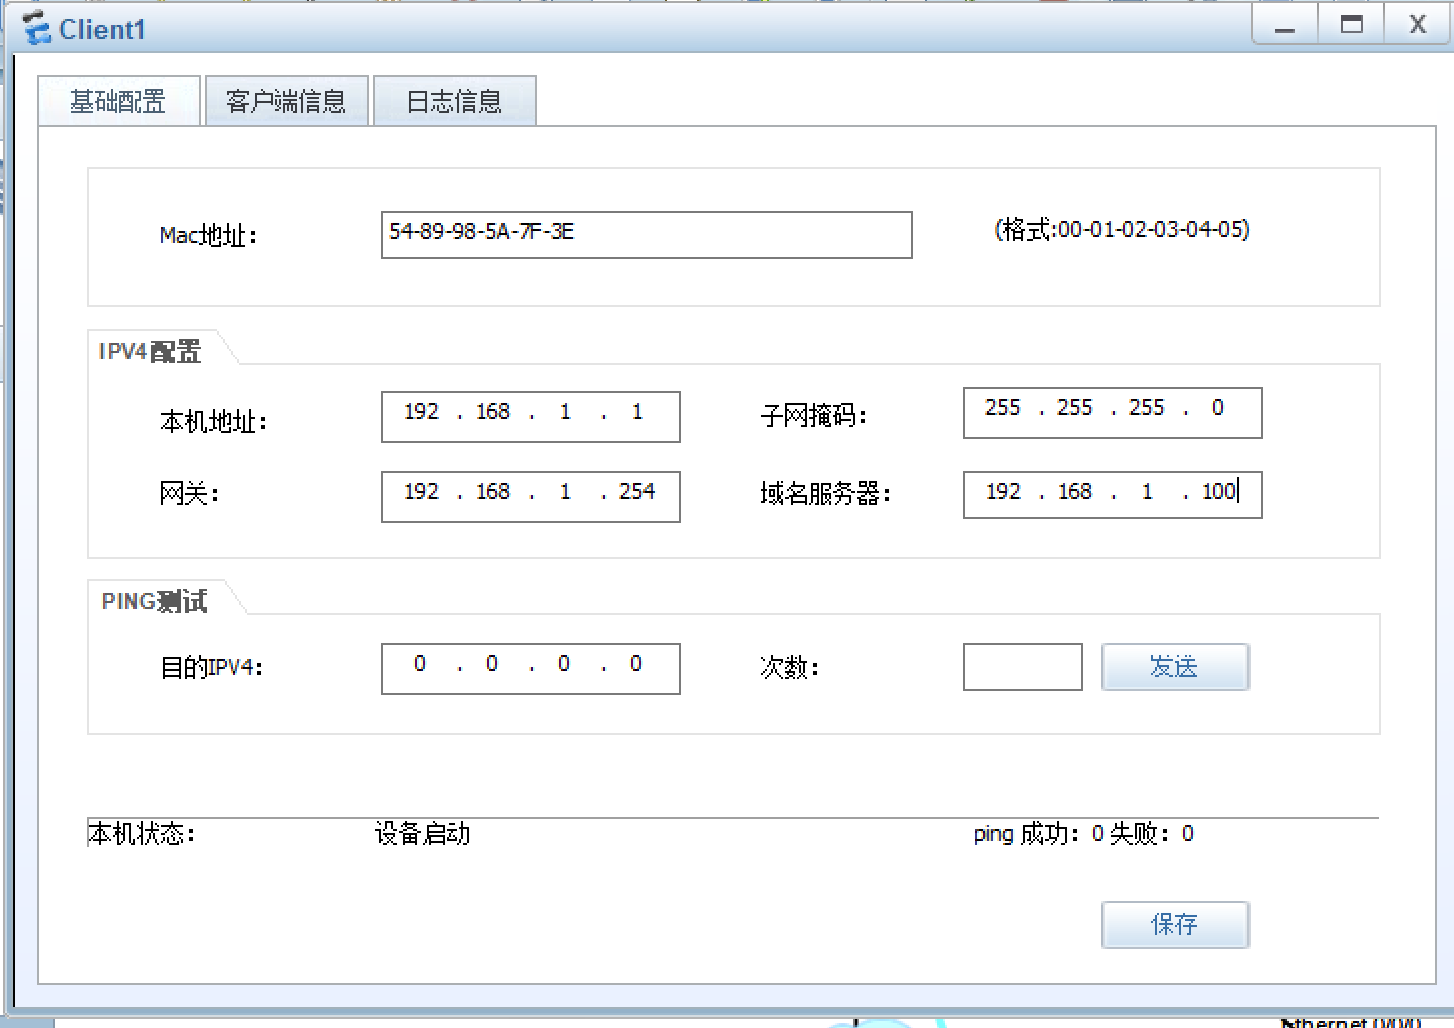
1、Client1配置(注意域名服务器)
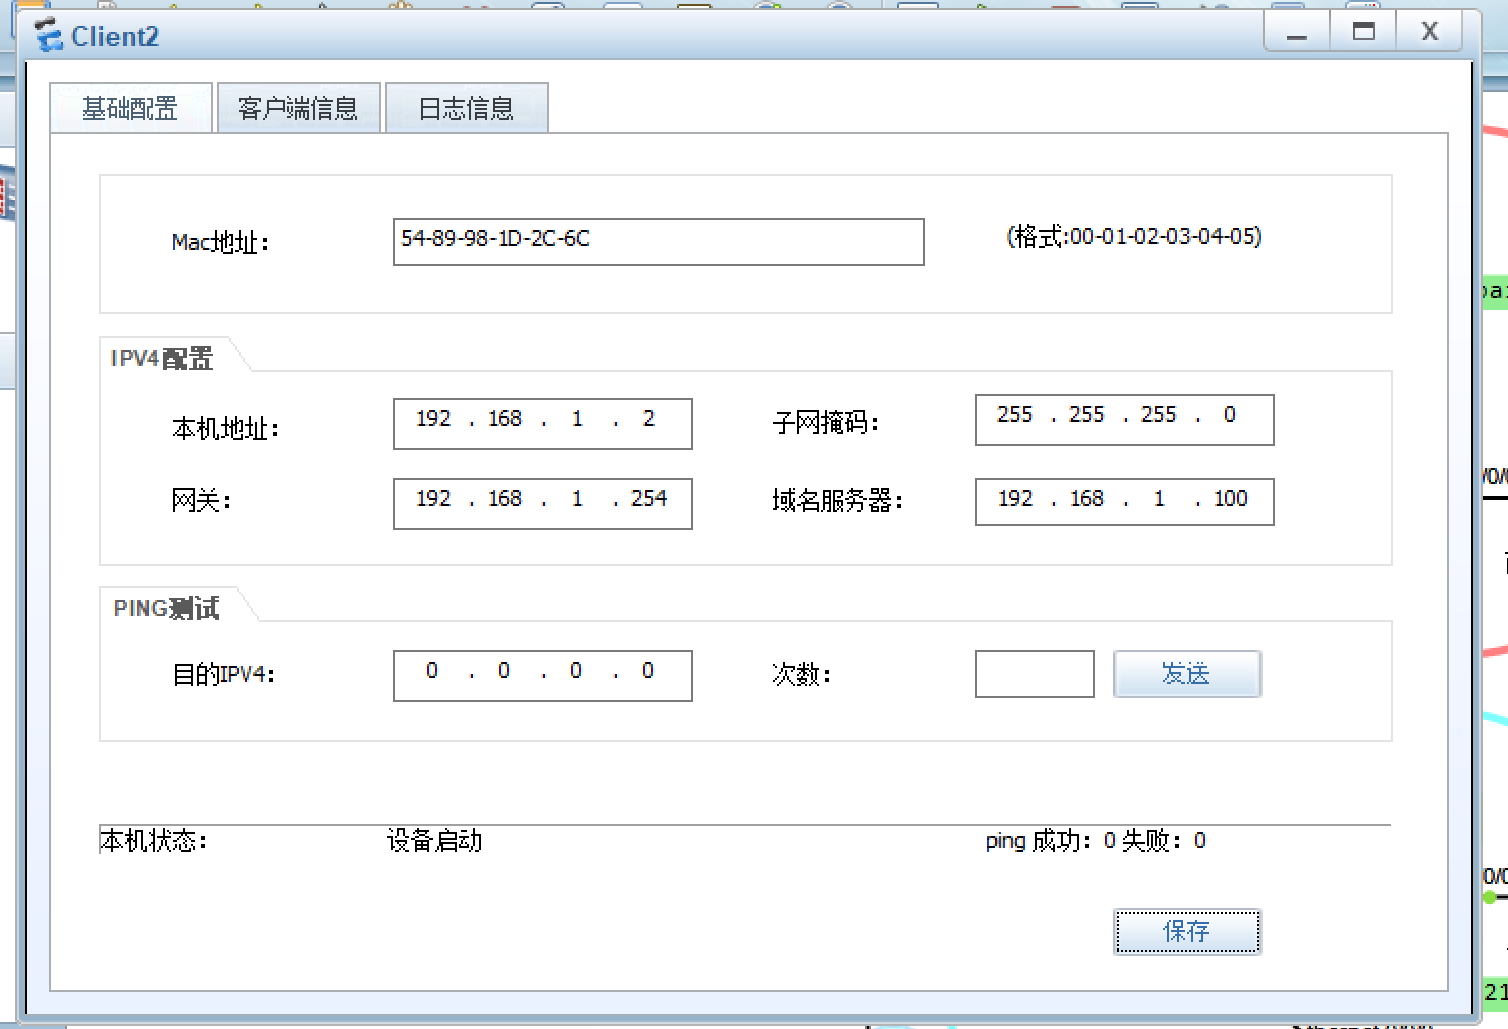
2、Client2配置(注意域名服务器)
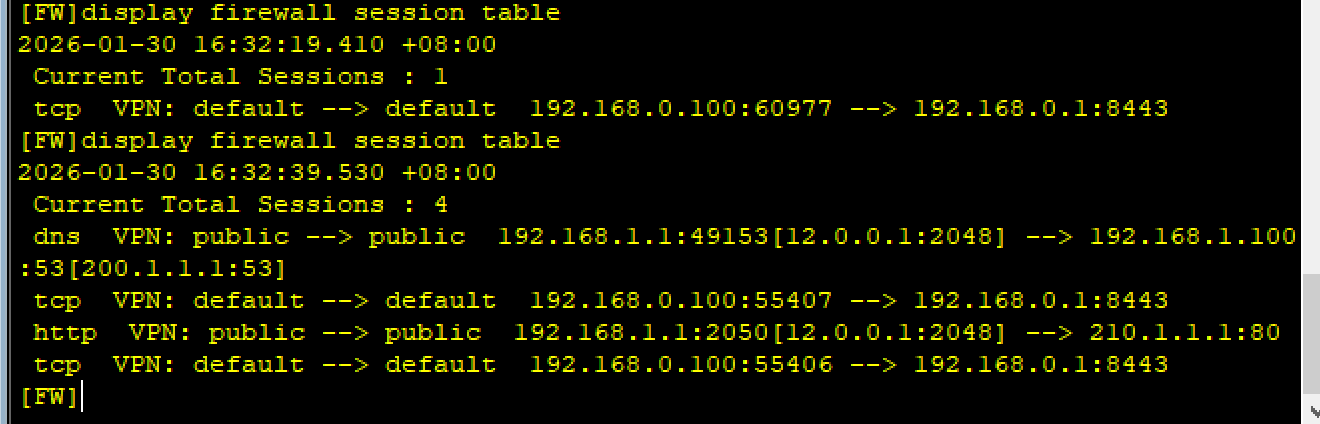
3、Client1进行测试