工具介绍
伪造安装模块(com.install.appinstall.xl)基于Android底层Hook技术的应用防护XP模块,核心实现应用安装状态伪造,拦截恶意安装检测,绕过应用强制安装限制,保护设备应用列表隐私。
核心作用
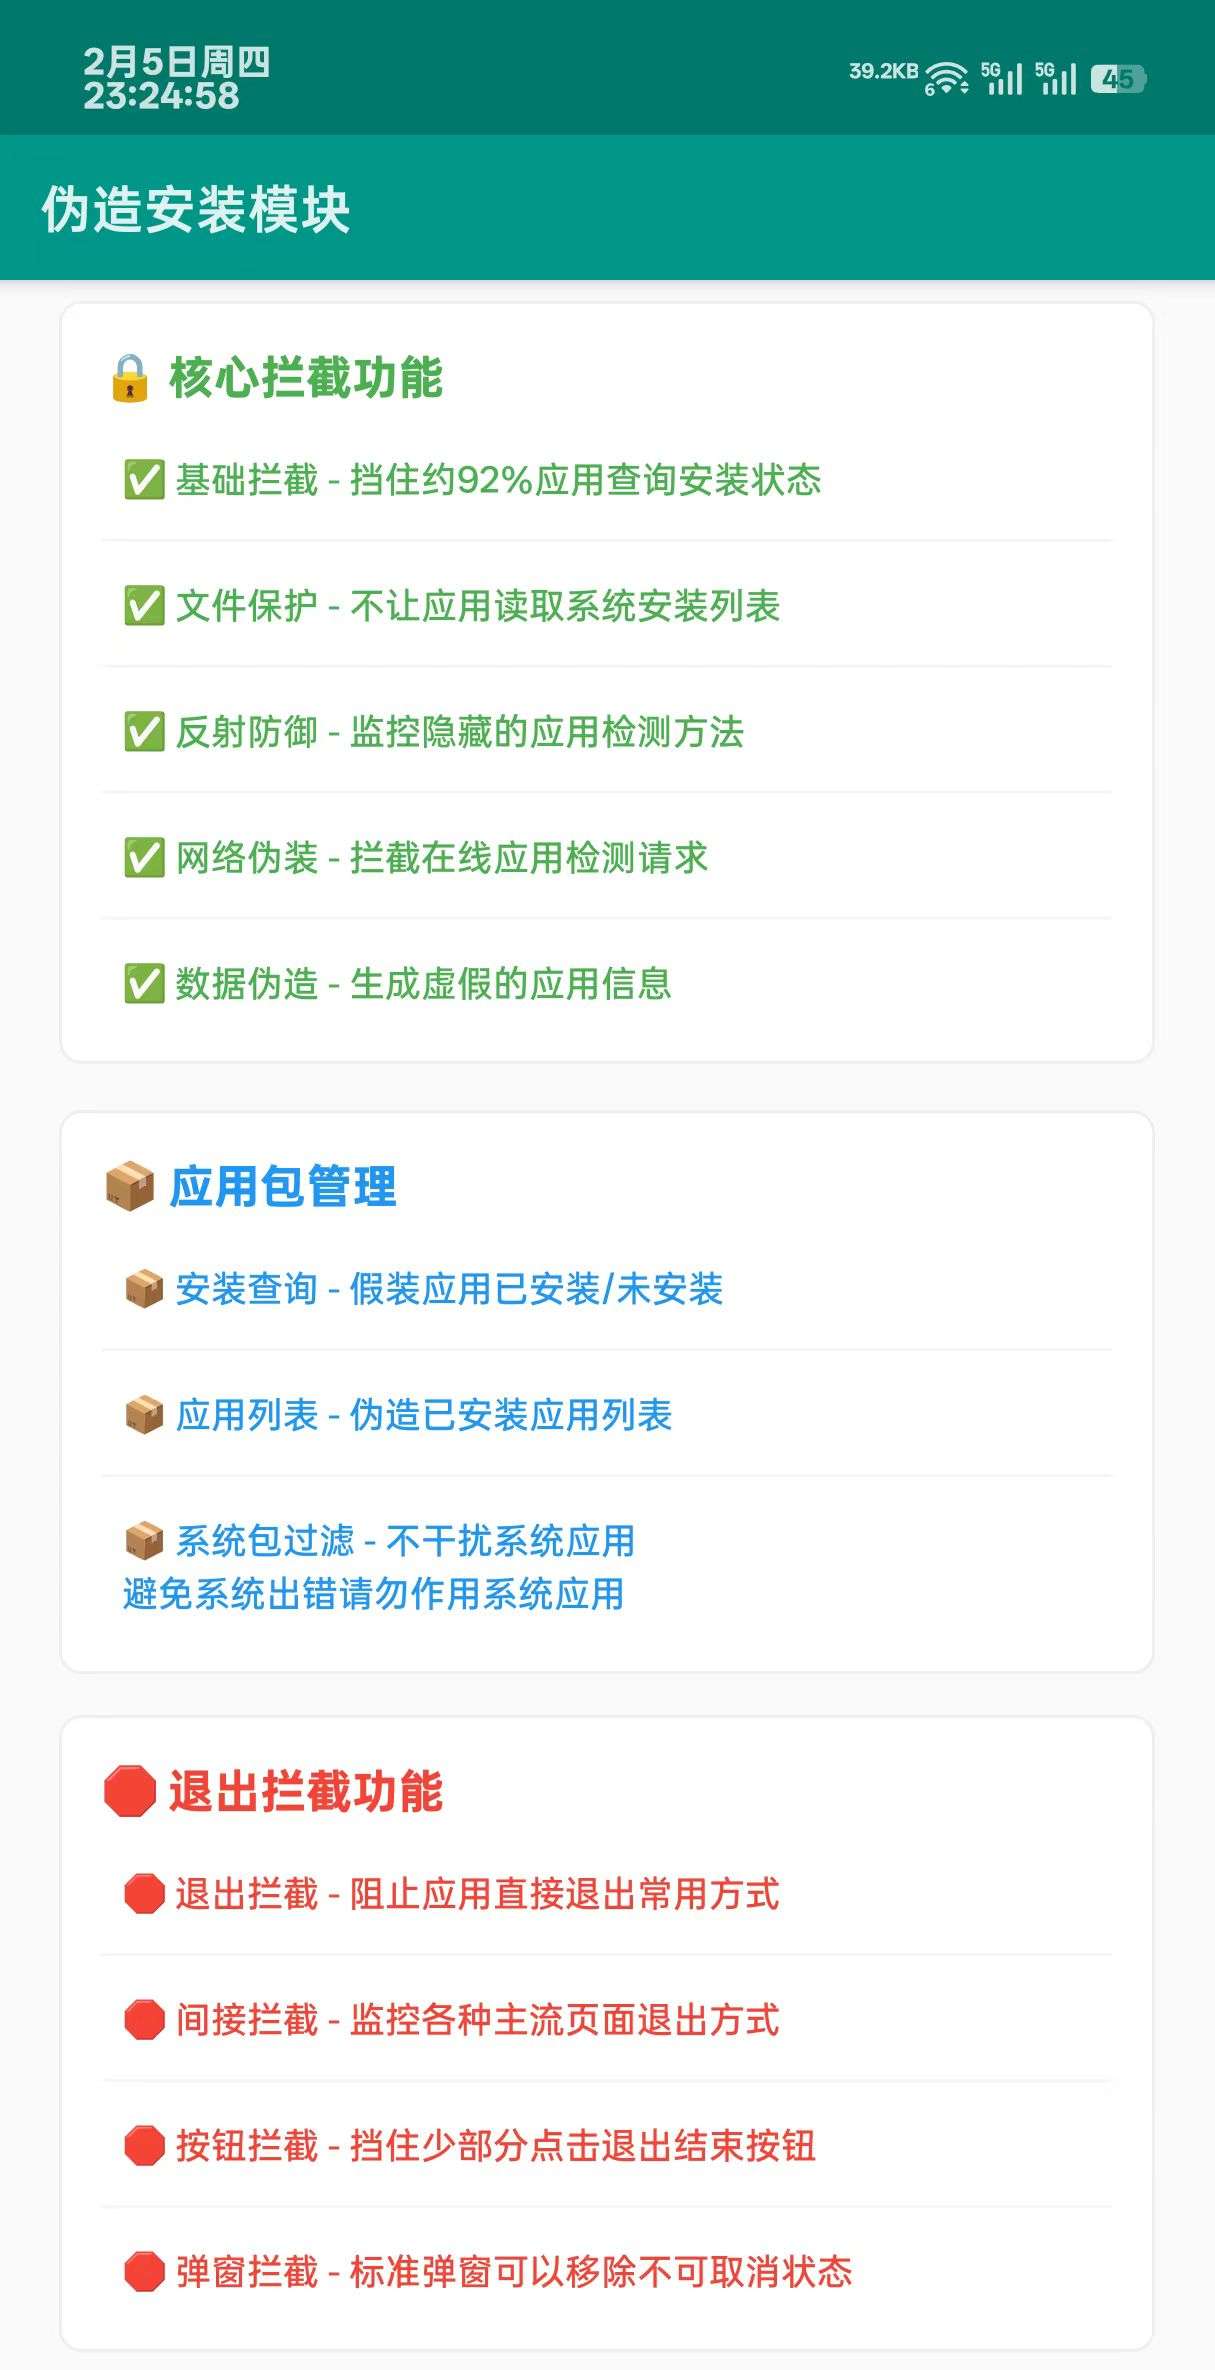
拦截应用的PackageManager/文件/命令行/网络等多维度安装检测,返回自定义伪造结果(已安装/未安装),防止应用因检测特定包而限制功能、强制退出或强制推送下载。
举个栗子
打开软件A后,被要求强制下载安装软件B才能使用核心功能,使用本模块可伪造"软件B已安装"的状态,无需实际安装即可正常使用软件A。
适用场景
- 保护隐私:拒绝应用恶意查询设备已安装应用列表
- 绕过限制:突破应用"必须安装指定APP才能使用"的强制要求
- 反检测:规避应用商店/第三方应用的安装状态检测
- 便捷使用:无需ROOT也可通过LSPatch实现功能(非ROOT方案)
核心功能
核心能力
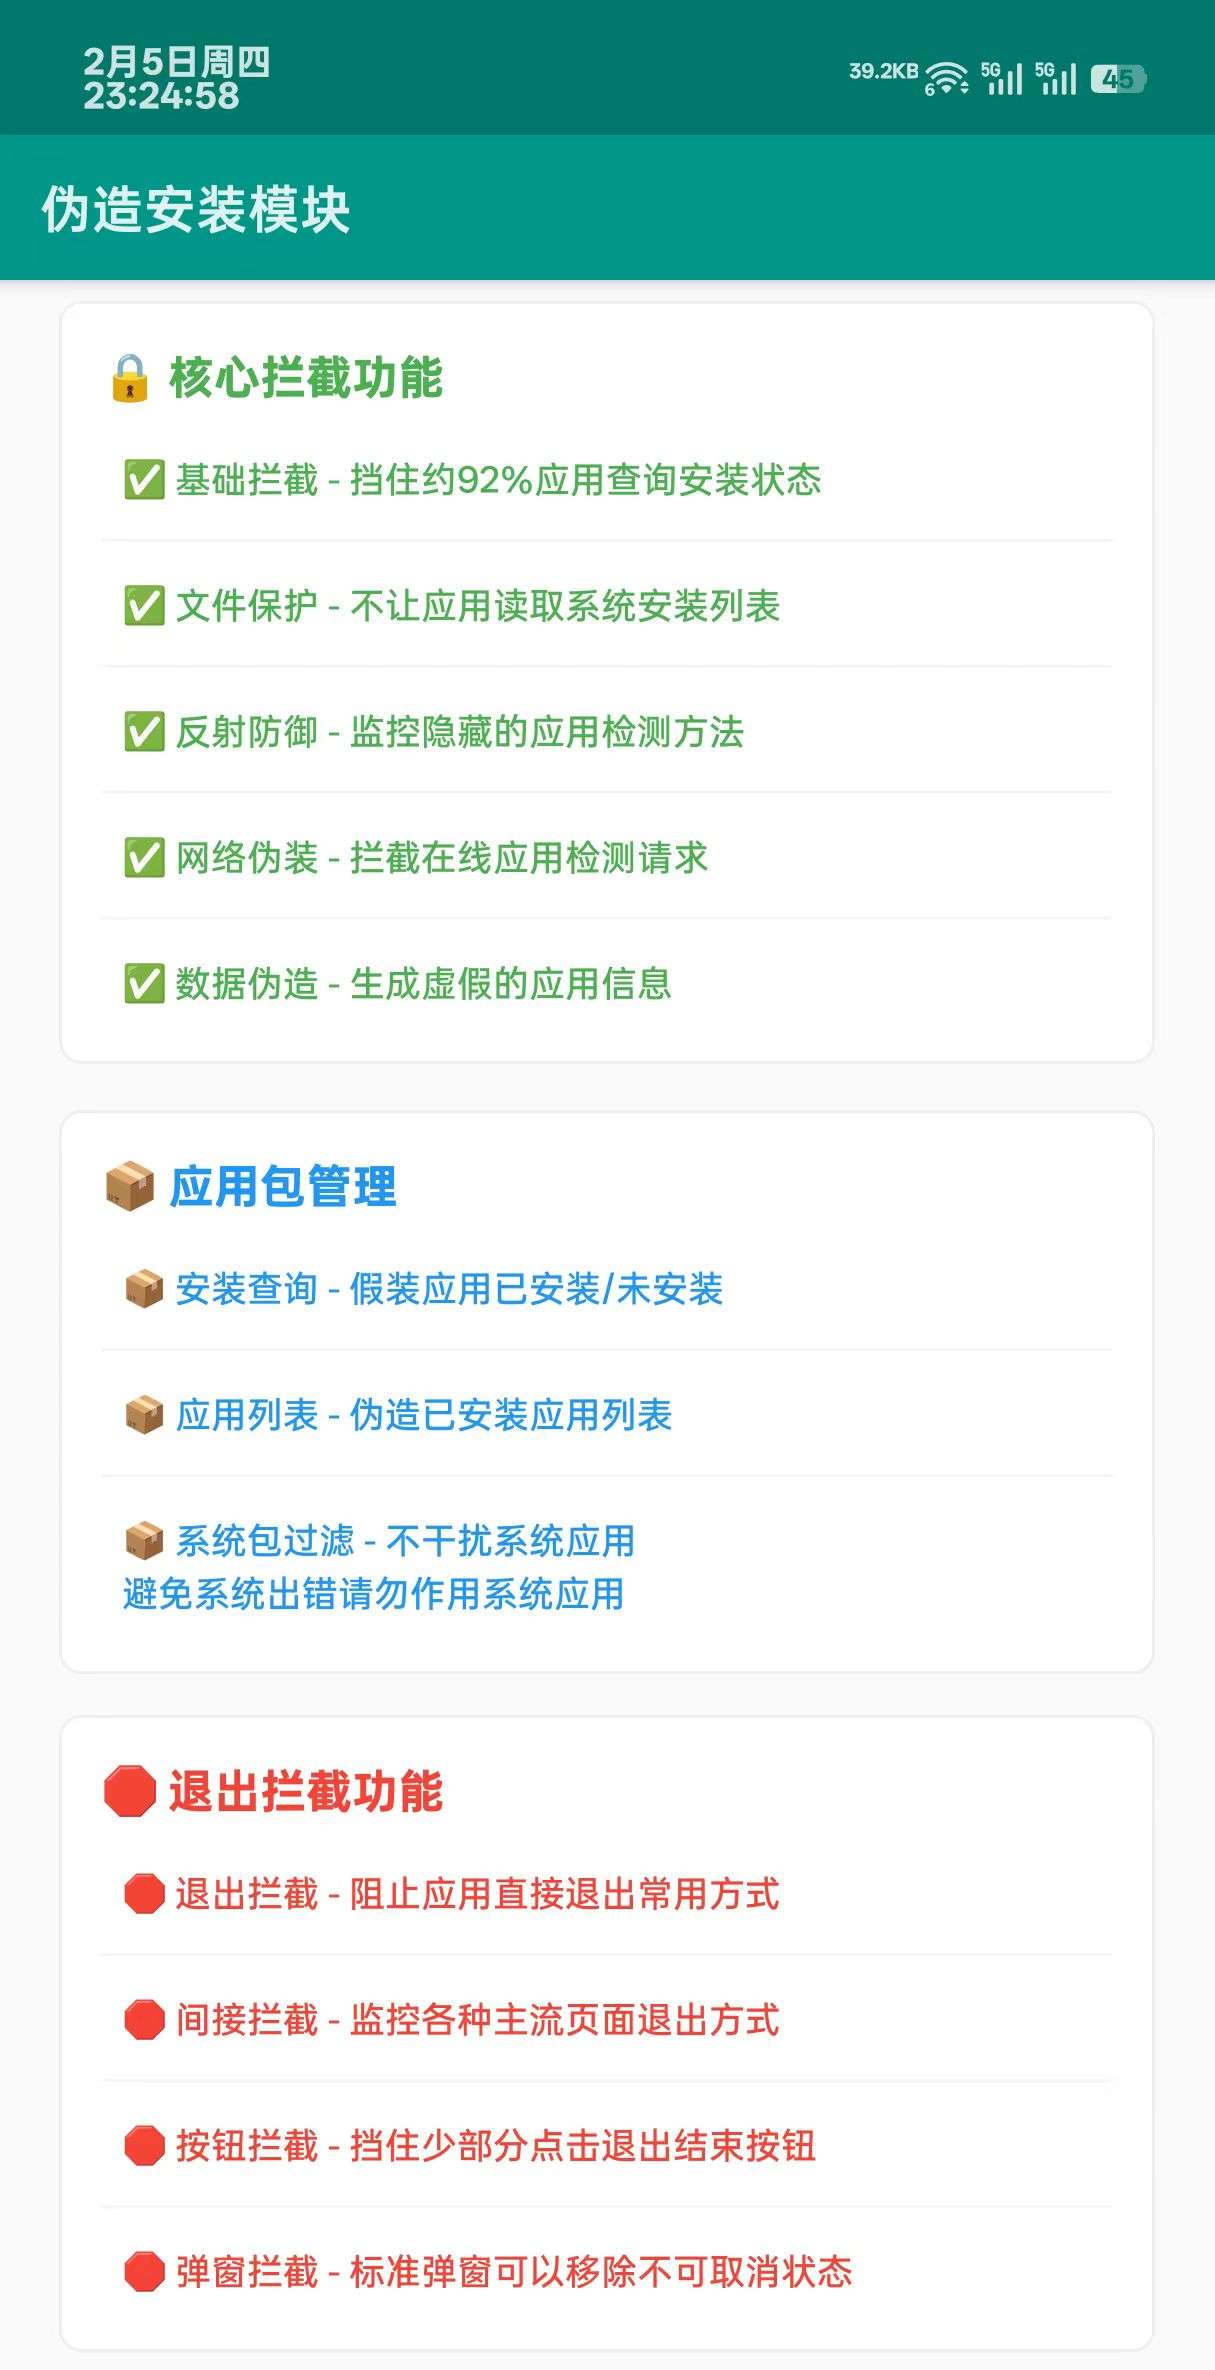
- 双模式状态伪造:自由切换「已安装/未安装」模式,自动捕获目标应用的包检测请求并返回伪造结果
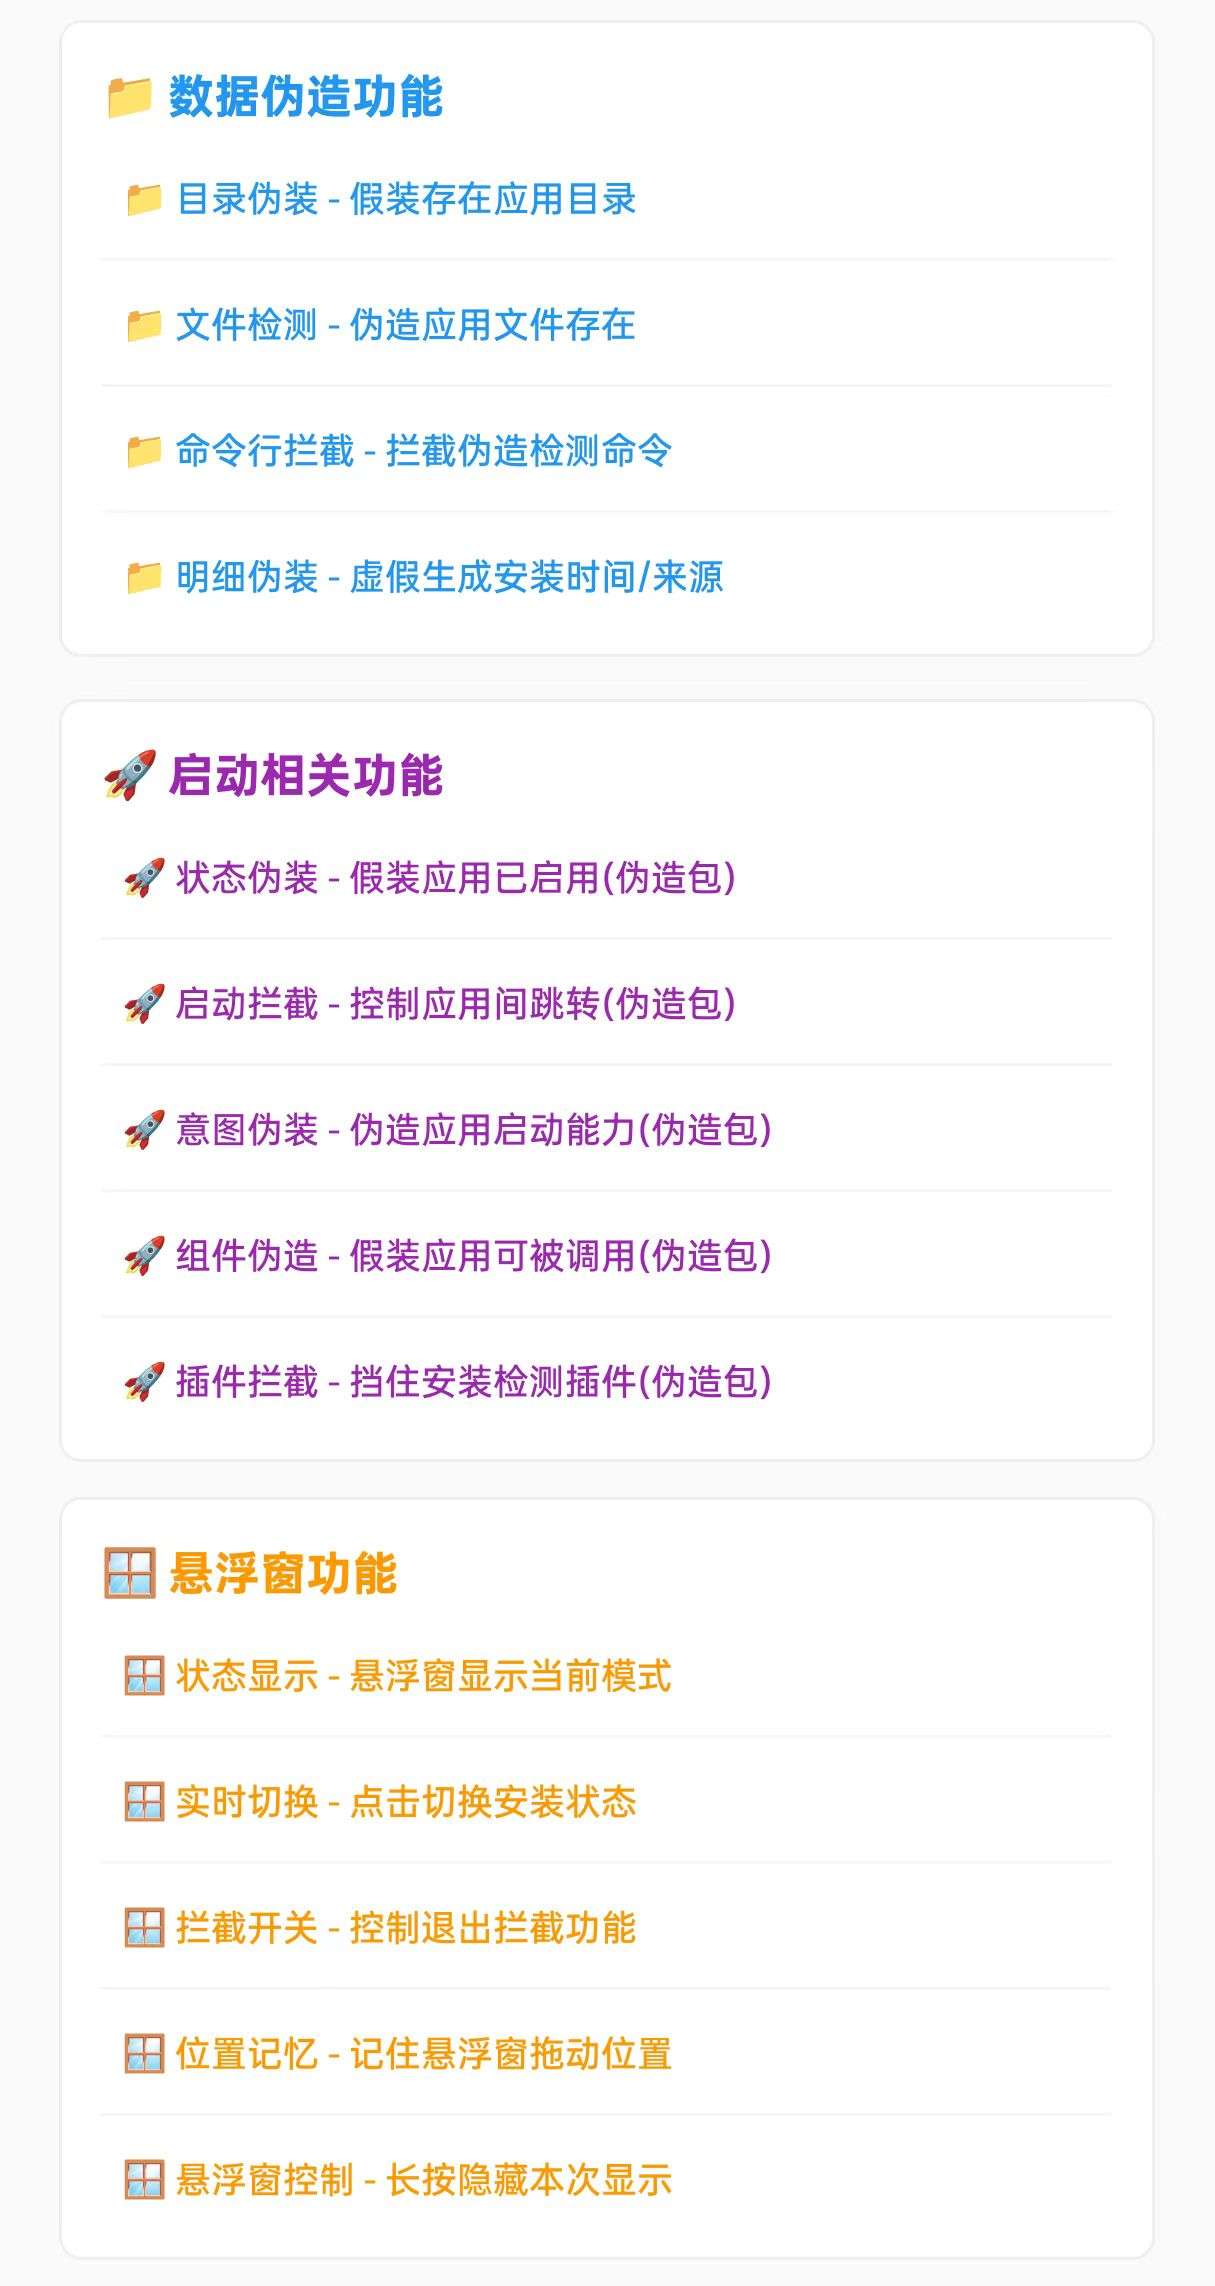
- 全场景检测拦截:支持PackageManager查询、文件系统、命令行(pm/dumpsys)、网络请求等检测方式拦截,适配应用插件检测
- 检测退出拦截 :拦截应用因检测到伪造包触发的退出行为,支持静默拦截/手动确认双模式
- 自动权限伪造:无需手动授权,自动伪造QUERY_ALL_PACKAGES等检测相关核心权限
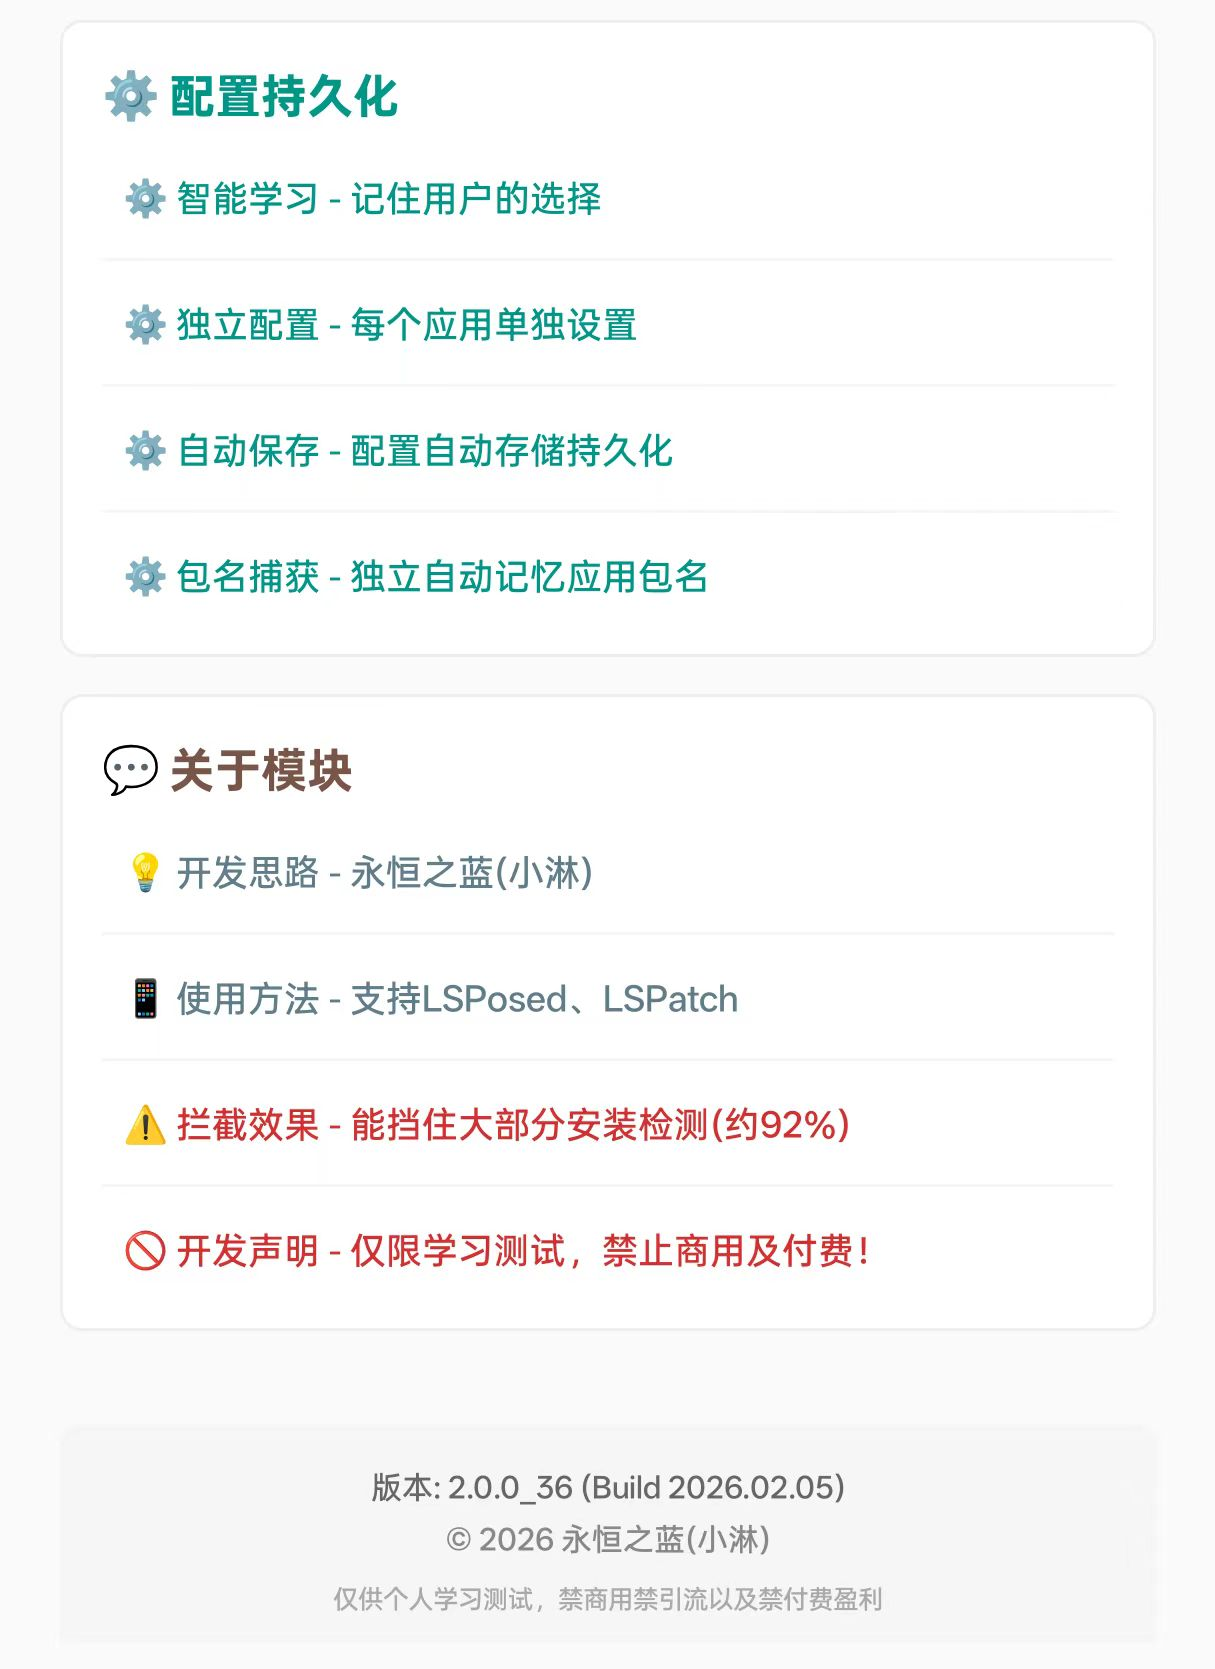
- 配置持久化:悬浮窗位置、拦截状态、伪造模式等配置自动保存,重启应用/设备不丢失
便捷操作
- 悬浮窗快捷配置:点击/双击调起配置面板,长按隐藏/清理/重置,拖拽调整位置
- 历史记录记忆:重复检测场景自动静默拦截,无需重复确认
- 一键清理:快速清空已捕获的包检测记录及伪造缓存
📋 前置条件
- 已ROOT设备:安装LSPosed框架(推荐)/EdXposed框架
- 未ROOT设备:安装LSPatch框架(无需解锁BL/ROOT)
- 系统版本:Android 8.0+(API 26)~ Android 16(API 36)
- 目标应用:未加固(加固应用会屏蔽XP模块,导致功能失效)
🛠 安装教程
1. ROOT方案(LSPosed/EdXposed)
- 下载最新版APK:Releases 页面
- 安装APK后,打开LSPosed → 模块 → 找到「伪造安装模块」→ 开启模块
- 勾选需要适配的目标应用(仅勾选第三方应用,禁止勾选系统应用/分身应用)
- 重启目标应用(或重启设备),模块即可生效
2. 非ROOT方案(LSPatch)
- 打开LSPatch → 添加应用 → 选择「内嵌模式/本地模式」
- 找到「伪造安装模块」并勾选,制作新的应用安装包
- 安装制作后的新APK,启动后模块自动生效(无ROOT/无框架也可使用)
注意:制作前请确认目标应用无加固、无签名校验,否则会制作失败
工具下载
https://github.com/Xposed-Modules-Repo/com.install.appinstall.xl网络安全情报攻防站
综合性的技术交流与资源共享社区
专注于红蓝对抗、攻防渗透、威胁情报、数据泄露