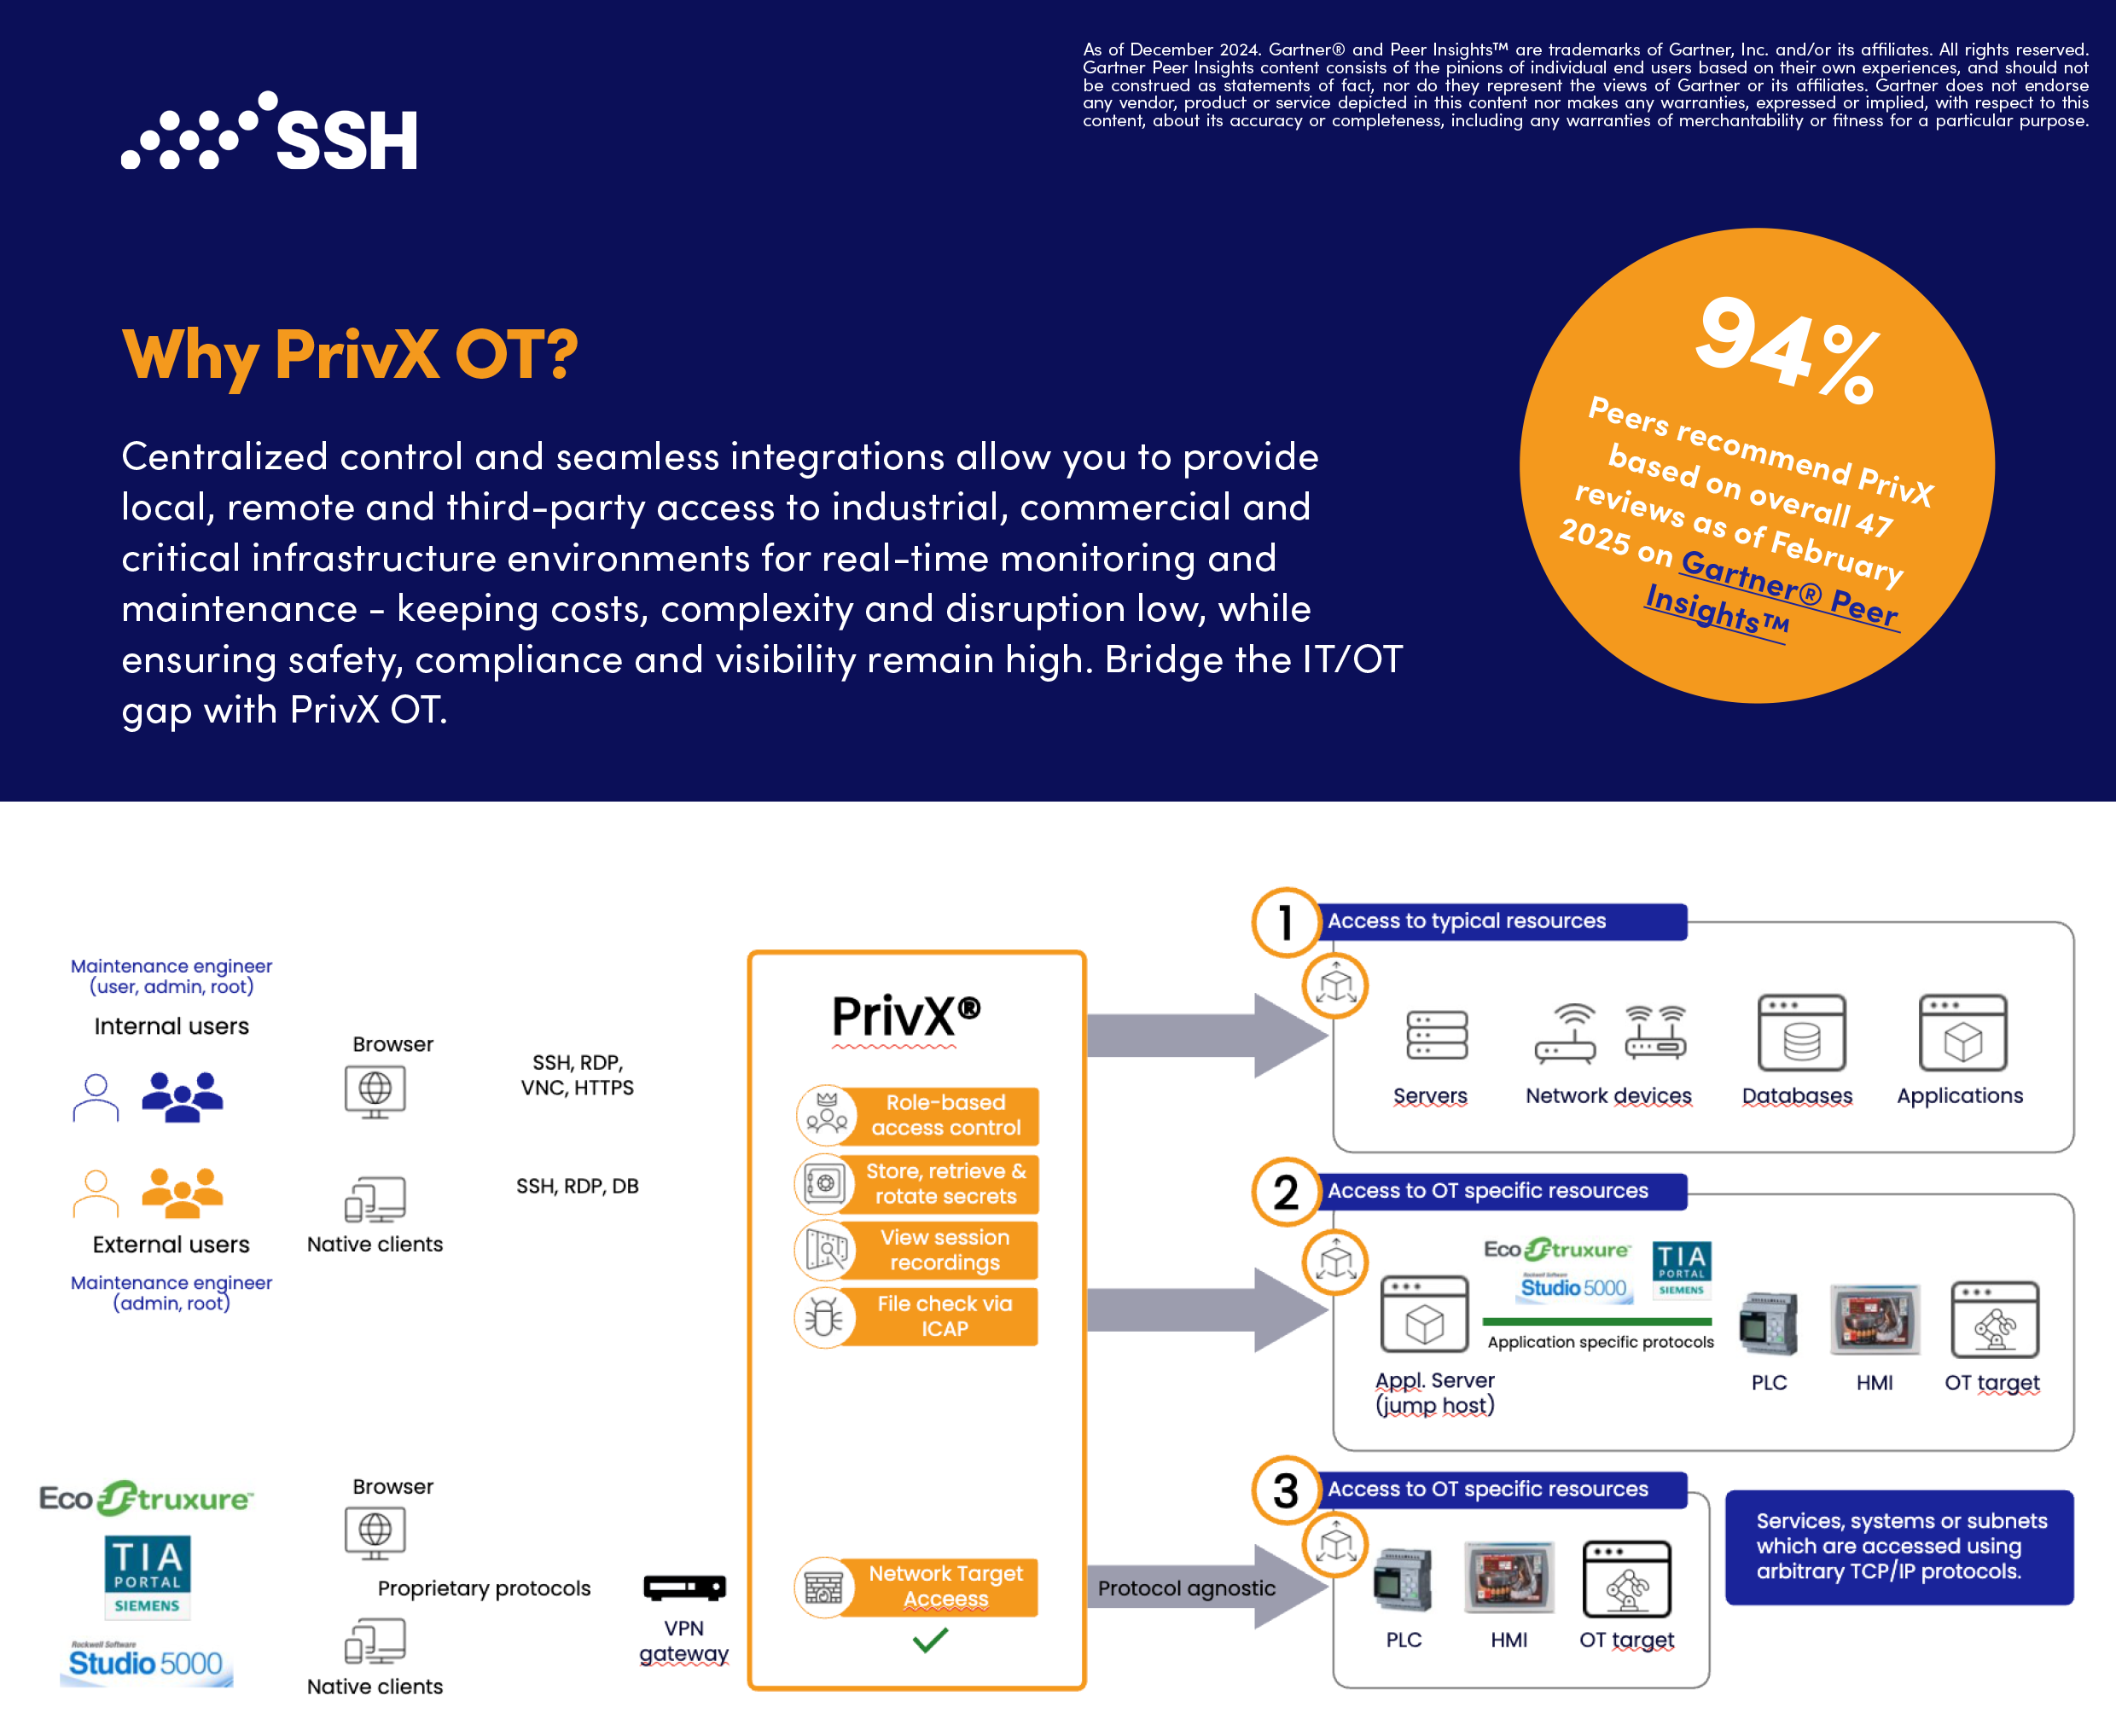
Gartner 在 2026 年 2 月初发布了首份《CPS 安全远程访问市场指南(Market Guide for CPS Secure Remote Access)》。
抛出一个震撼数据:
到 2029 年,利用 远程访问途径 对 CPS 发动的攻击,将从现在微不足道的数字增长到 20% 以上!
Gartner 在市场指南中提出 立即审计"影子访问"、替换通用 VPN、采用具备深度协议检测的平台、采用无代理或反向代理架构、提升安全运营 等建议。
**Claroty xDome Secure Access 与 SSH PrivX OT 的 产品设计与功能 恰好契合 Gartner 的建议,入选 "代表性供应商(Representative Vendors)" 名单,能帮助企业实现 从 "安全连接" 到 "安全运营" 的转型。**Cyberworld 科明大同是 Claroty、SSH 的总代理商。
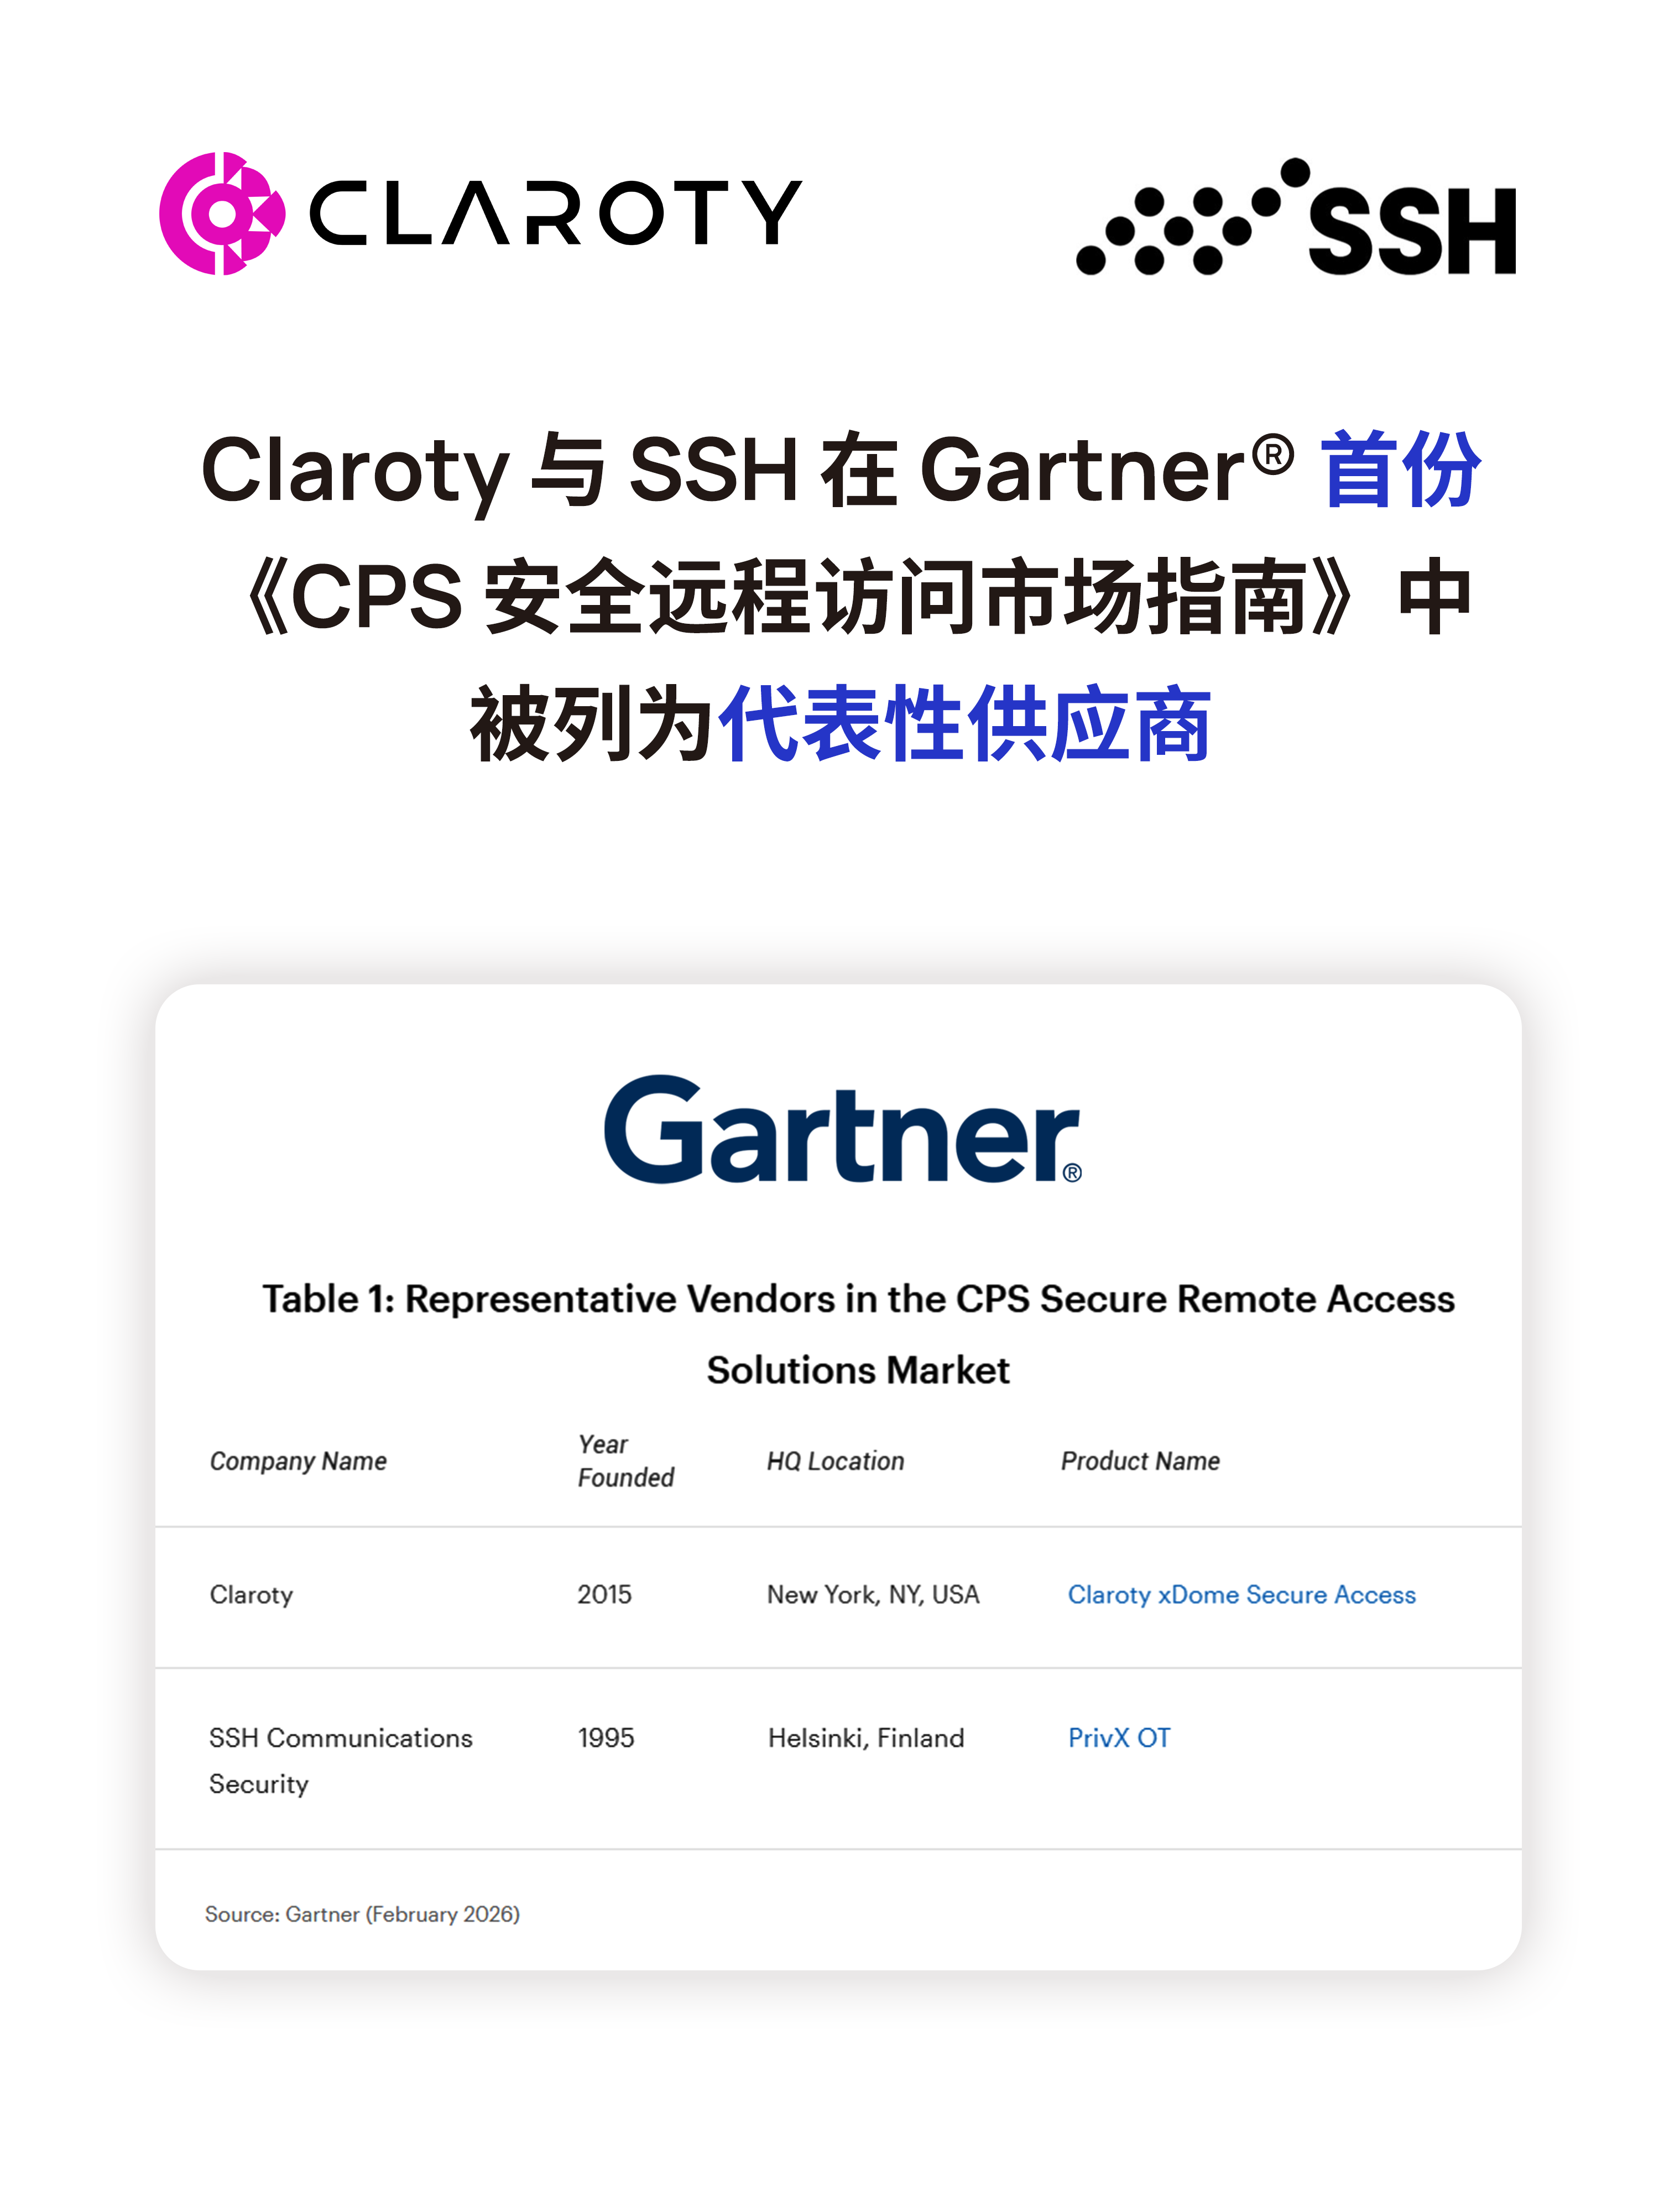
Claroty xDome Secure Access
一款专为 CPS 而设计的产品,为 第三方供应商、合作伙伴、内部员工 提供 安全远程访问。
特点:
- 在低带宽的工业环境中,保持低延迟、稳定运行。
- 无需在终端安装代理。
- 精细的角色访问控制 (RBAC)。
- "肩并肩 (over-the-shoulder)"会话监督,工程师可实时监控远程操作。
- 即时终止会话。
- 与 Claroty 的 xDome 平台集成,利用资产清单数据来执行策略。
- 支持 本地部署 和 SaaS 部署模式。
- 自动化日志记录 和 审计追踪 功能,符合 IEC 62443 和 NERC-CIP 等标准。
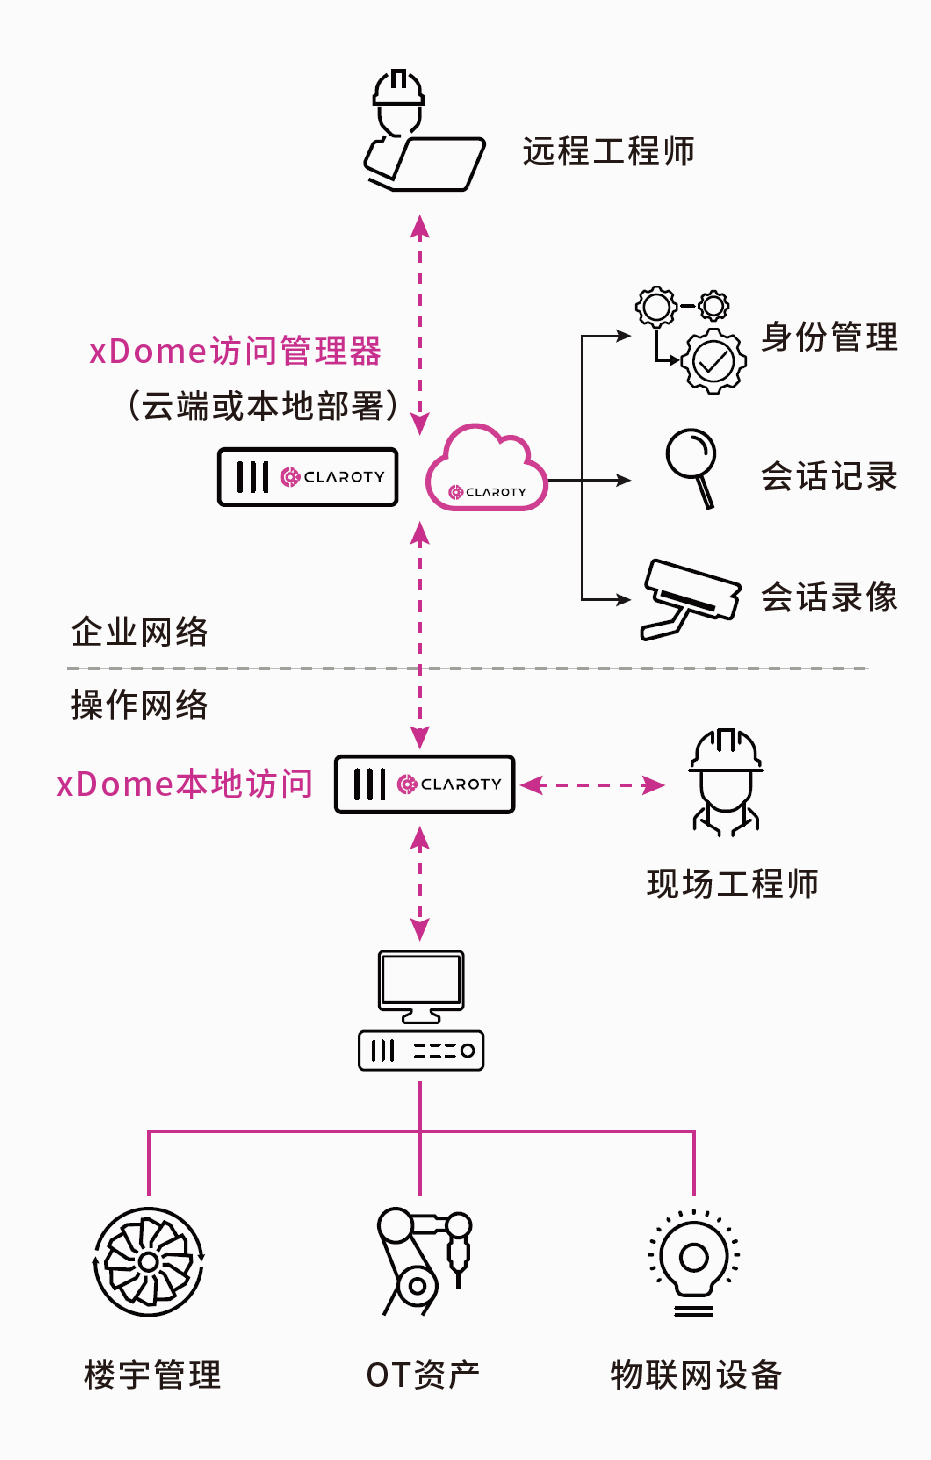
SSH PrivX OT
为 工业系统 提供 基于身份的访问控制,减少 密码泄露 和 长期权限 的风险。
特点:
- 采用 无密钥、无密码 认证模型,消除 静态凭证 风险。
- 集中策略治理、强身份验证、即时 (JIT) 授权。
- 支持 原生工业协议。
- 透明代理凭证,避免 共享账号 与 硬编码密钥 风险。
- 会话加密、审计、限时控制,具备 量子安全 特性。