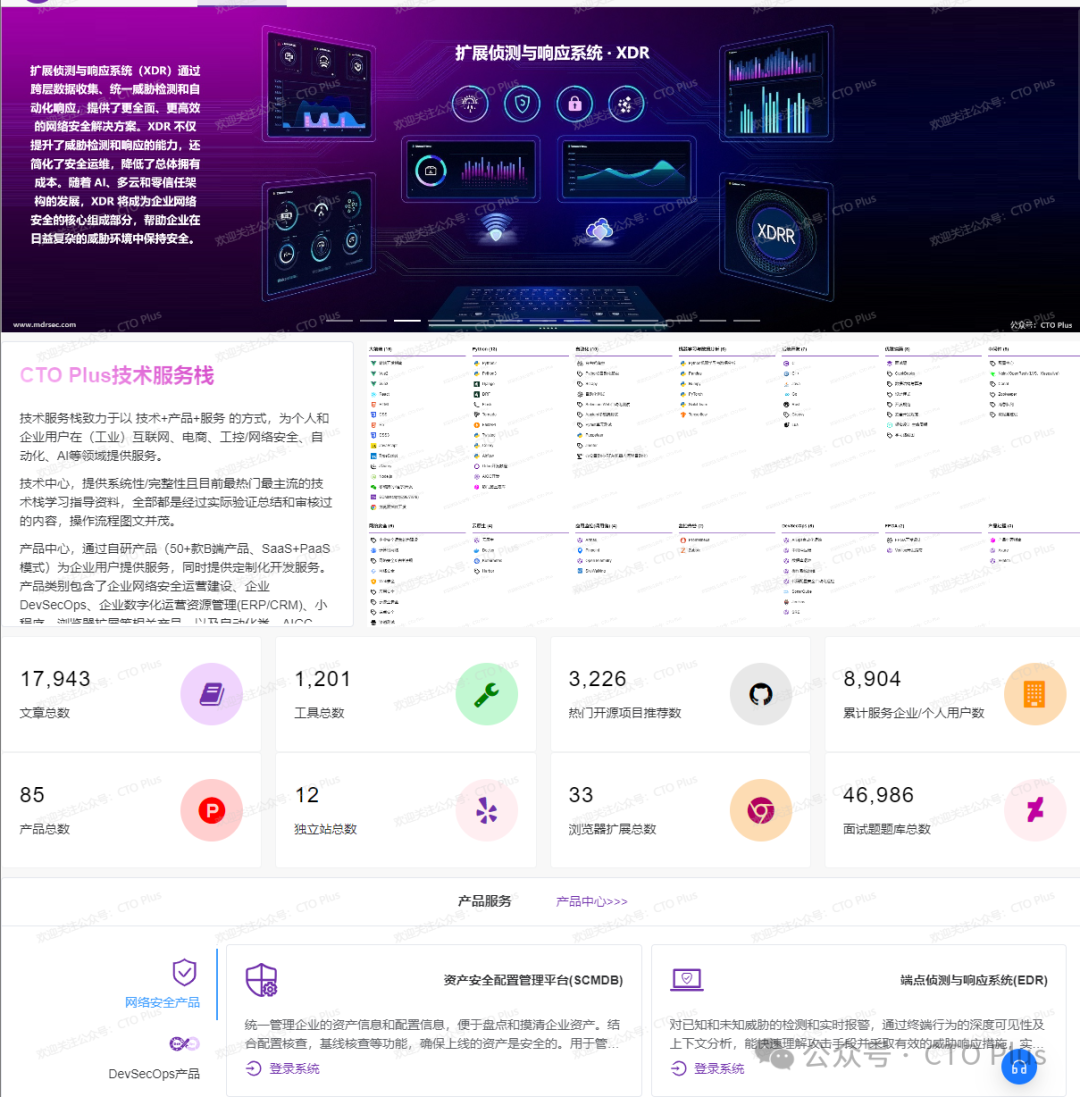
这是我们网络安全渗透测试板块内容的第二部分,我们接着前面第一部分的内容继续总结了渗透测试实战的内容,包括APP渗透,内网渗透,渗透工具和横向移动等内容
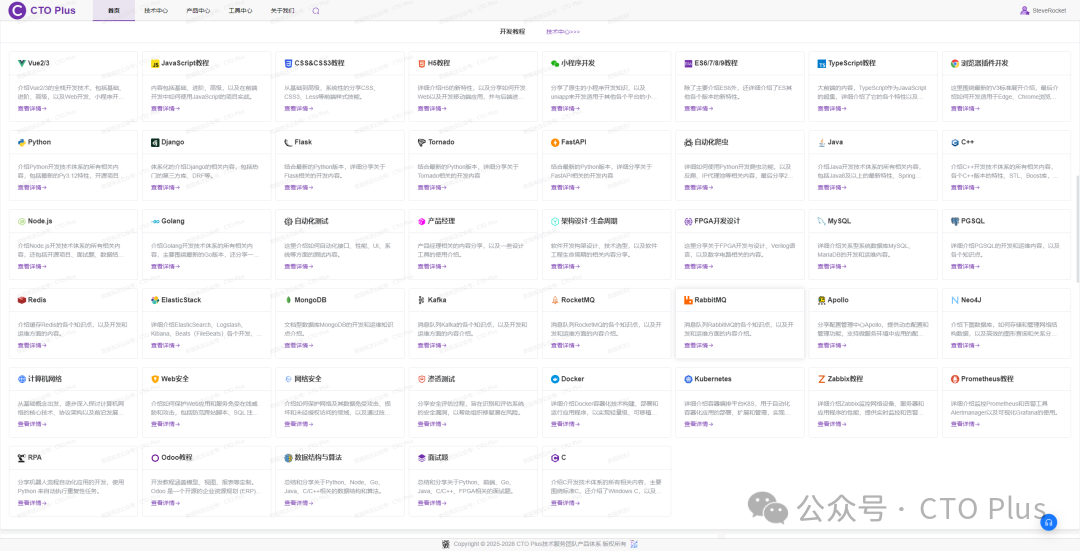
APP渗透的内容我们还在进一步调整,还在持续加内容
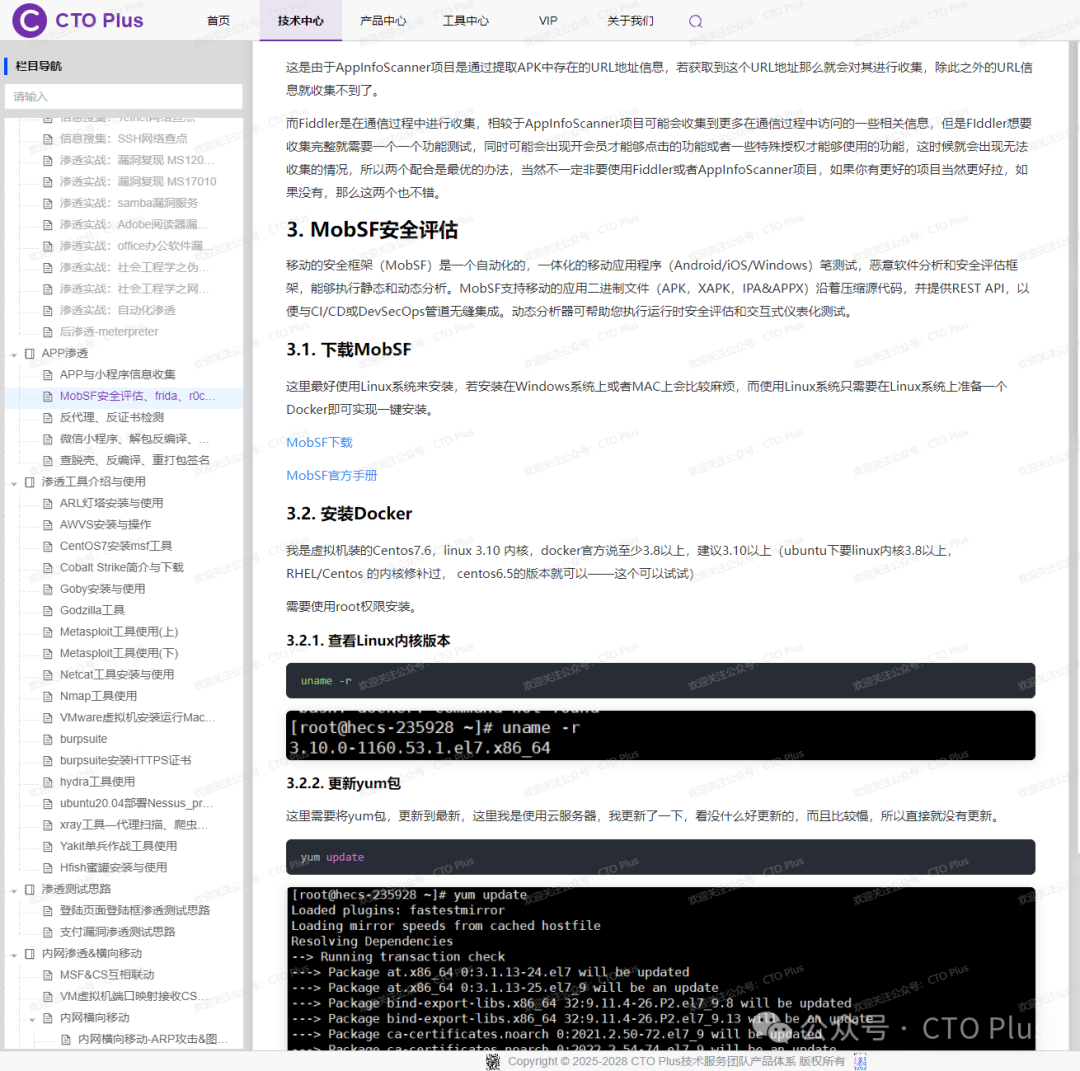
你可以访问下面的链接直接访问到文章内容http://www.mdrsec.com/#/ctoplus_article/a3f33e2d5f37d75a8cbe51c556829330
这部分的文章清单内容如下:
-
- 渗透实战:samba漏洞服务
-
- 渗透实战:Adobe阅读器漏洞服务
-
- 渗透实战:office办公软件漏洞服务
-
- 渗透实战:社会工程学之伪装木马
-
- 渗透实战:社会工程学之网站钓鱼
-
- 渗透实战:自动化渗透
-
- 后渗透-meterpreter
-
APP渗透
-
- APP与小程序信息收集
-
- MobSF安全评估、frida、r0capture抓包
-
- 反代理、反证书检测
-
- 微信小程序、解包反编译、数据抓包
-
- 查脱壳、反编译、重打包签名
-
渗透工具介绍与使用
-
- ARL灯塔安装与使用
-
- AWVS安装与操作
-
- CentOS7安装msf工具
-
- Cobalt Strike简介与下载
-
- Goby安装与使用
-
- Godzilla工具
-
- Metasploit工具使用(上)
-
- Metasploit扩展模块Meterpreter
-
- Netcat工具安装与使用
-
- Nmap工具使用
-
- VMware虚拟机安装运行MacOS系统
-
- burpsuite
-
- burpsuite安装HTTPS证书
-
- hydra工具使用
-
- ubuntu20.04部署Nessus_pro2023年6月30日版本
-
- xray工具---代理扫描、爬虫扫描、Burp联动
-
- Yakit单兵作战工具使用
-
- Hfish蜜罐安装与使用
-
渗透测试思路
-
- 登陆页面登陆框渗透测试思路
-
- 支付漏洞渗透测试思路
-
内网渗透&横向移动
-
- MSF&CS互相联动
-
- VM虚拟机端口映射接收CS弹反木马
-
- 内网横向移动
-
- 内网横向移动-ARP攻击&图片捕捉&数据劫持&DNS劫持
-
- 内网横向移动-Exchange 服务&有账户 CVE 漏洞&无账户口令爆破
-
- 内网横向移动-IPC&AT&schtasks
-
- 内网横向移动-Kerberos攻击&SPN扫描&WinRM&WinRS&RDP
-
- 内网横向移动-NTLM-Relay重放&Responder中继攻击&Ldap&Ews
-
- 内网横向移动-PTH哈希&PTT票据&PTK密匙&Kerberos
-
- 内网横向移动-Win&Linux&内存离线读取&Hashcat破解&RDP&SSH存储提取
-
- 内网横线移动-Wmi&Smb&CrackMapExec&ProxyChains&Impacket
-
- 内网横向移动-资源约束委派
-
- 内网横向移动-非约束委派&约束委派
-
- 内网渗透
-
- 内网渗透-Linux上线
-
- 内网渗透-代理Socks协议、路由不出网、SMB绕过、CS-MSF控制上线
-
- 内网渗透-代理Socks协议、路由不出网、后渗透通讯、CS-MSF控制上线
-
- 内网渗透-域环境之信息收集
-
- 内网渗透-域防火墙策略同步、不出网隧道上线
-
- 内网渗透-隧道技术
-
- 内网渗透-隧道搭建&Ngrok与Frp内网穿透
-
- 内网渗透-隧道搭建&SPP与NPS内网穿透
-
无线网络(WiFi)渗透与安全防御
-
- 拓扑组成
-
- WiFi术语
-
- 使用wirelessmon进行无线热点扫描
-
- WEP密码破解
-
- WPA-WP2密码破解(miniwep)
-
- WPA-WP2密码破解(EWSA)
-
- WPS密码破解(PIN暴力破解)
-
- WPS密码破解(QSS快速安全设置)
-
- 内网渗透-破解隐藏SSID热点
-
- 内网渗透-绕过MAC地址过滤
-
- 内网渗透-绕过DHCP关闭限制
-
- 无线防御
-
实战演练
-
- 在靶场进行渗透测试
-
- Capture The Flag (CTF)挑战
-
- 域渗透测试流程实践
-
- 渗透测试案例分析
-
- 渗透测试实战技巧
-
扩展阅读
-
- 资源分享(书籍、在线课程、社区等)
-
- 实践平台(Hack The Box、TryHackMe等)
-
- 常用渗透测试工具汇总
-
- 参考书籍与在线学习资源
-
- 行业认证与职业发展建议
-
- 毕业设计(毕设)
-
- 学习路线图
-
- 招聘岗位
这部分的内容我们还在持续不断调整和新增。有问题的欢迎联系我们咨询,或者后台留言也可以。希望我们的技术文章能够帮助你得到提升。注意:文章内容仅限于学习研究使用,不得用于任何非法场景以及自己的生产环境。如若发生安全问题,我能不负任何责任。
文章板块
关于我们
联系我们
http://www.mdrsec.com/#/contact_me
VIP开通
申请试用/申请演示
站点动态
意见反馈
http://www.mdrsec.com/#/suggest
加入我们
安全服务/服务支持/技术支持
http://www.mdrsec.com/#/security_service
项目合作
http://www.mdrsec.com/#/project_cooperation
技术中心
http://www.mdrsec.com/#/ctoplus_article_center
产品中心
http://www.mdrsec.com/#/ctoplus_product_center
常见问题