[NISACTF 2022]easyssrf

步骤

直接file:///etc/passwd,感觉像被过滤。
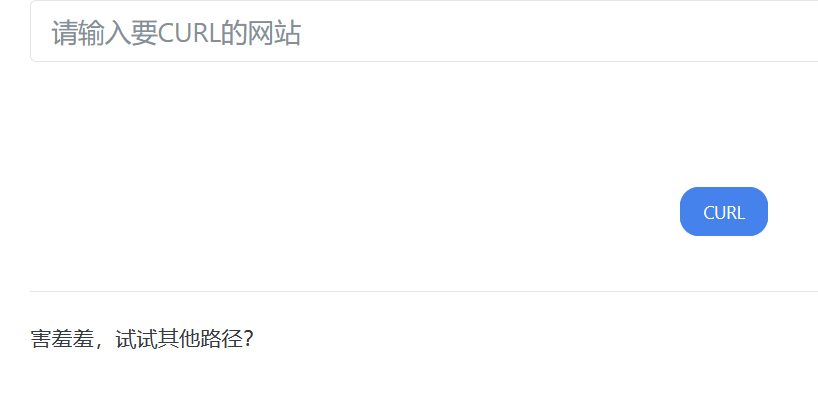
猜测file:///flag
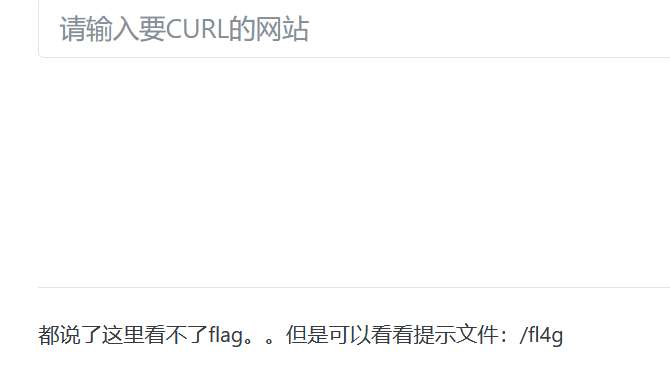
file:///fl4g
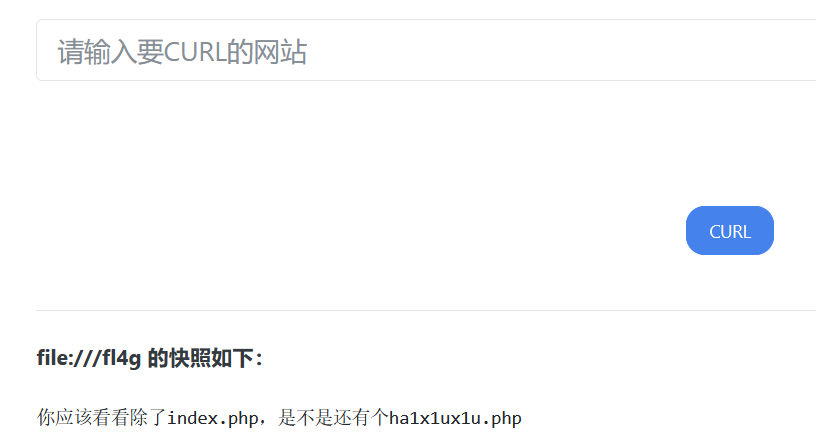
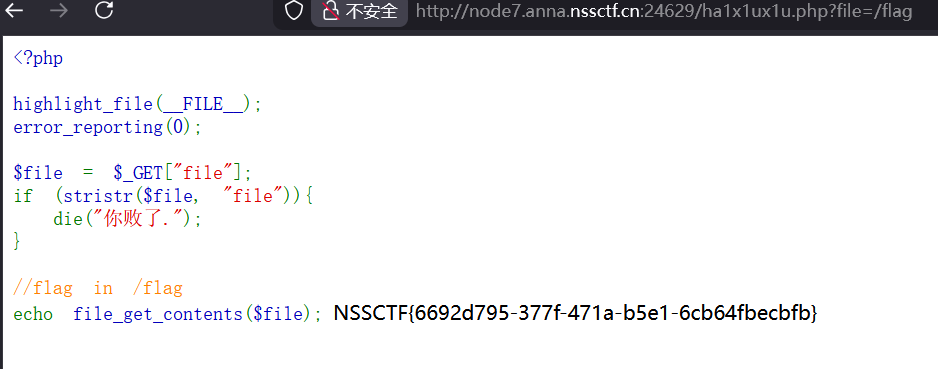
这里注意不是使用file去访问,这是一个php页面,直接访问:
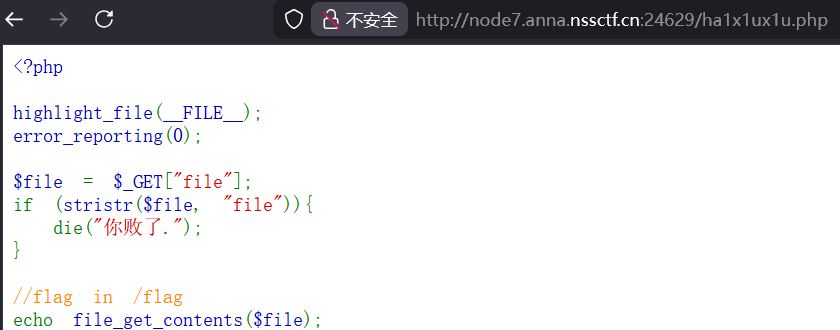
大概就是file参数中不能存在file关键字,不能使用file协议,但可以直接给file_get_contents路径去访问。
相关推荐
曾令胜6 小时前
云服务器被攻击后分析恶意脚本修复漏洞
网络安全·安全威胁分析
瑞雪兆丰年兮8 小时前
JavaWeb-day10-SpringBootWeb案例
java·开发语言·javaweb·web
瑞雪兆丰年兮10 小时前
JavaWeb-day07-MySQL(DQL&多表设计)
java·开发语言·数据库·sql·mysql·javaweb·web
菩提小狗1 天前
每日安全情报报告 · 2026-11-09
网络安全·漏洞·cve·安全情报·每日安全
东姬AI1 天前
挖出948个内核漏洞、自动写补丁:GPT-6 Cyber把AI推进“实战岗“,内容行业还卡在哪一关?
人工智能·网络安全·openai·gpt-6
fish_zzzz1 天前
笔记-论数据结构2
1024程序员节
ppo_wu2 天前
解决夸克网盘自动修改PDF打开方式的方法
经验分享·安全·网络安全
hengdonghui2 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
普通人62 天前
PHP文件读写完全指南
开发语言·php·1024程序员节
Martina_03212 天前
AI生成3D场景从白模换成精模后镜头全偏了?用6步检查单位、枢轴与层级替换
图像处理·人工智能·3d·ai·自然语言处理·材质·1024程序员节